8IA × Ciber✨The Hacker News ·
Microsoft reveló que el grupo China-alineado Storm-0940 estuvo detrás del compromiso de la cadena de suministro de ConnectWise Cloud Backup, utilizando ARTEX, un framework de agentes IA de pruebas de penetración en Go, para automatizar escaneo, reconocimiento, password spraying y abuso de OAuth a velocidad de máquina contra cientos de organizaciones en septores como defensa, financiero, energía y tecnología desde septiembre de 2026. Los agentes IA lograron acceso privilegiado a infraestructuras cloud en menos de 3 horas en varios casos, con intentos de autenticación a 2.900 por minuto contra 327 cuentas en ocho organizaciones entre octubre 10 y 14.
GitLab publicó el 21 de octubre correcciones para una vulnerabilidad crítica (CVE-2026-110264, CVSS 10.0) que permite ejecución remota de código sin autenticación en servidores autogestionados. El fallo afecta a todas las versiones desde 7.0 (2014) debido a un desbordamiento de enteros en el compilador de expresiones regulares Onigmo embebido en GitLab. Aunque no hay reportes de explotación activa, GitLab ha distribuido parches para siete ramas de versiones simultáneamente, incluyendo versiones fuera de su política de parcheo habitual.
El proyecto PHP ha lanzado hoy actualizaciones de seguridad críticas para toda la línea PHP 8.x que cierran dos agujeros de RCE (ejecución remota de código). Tras un fallo en el proceso de divulgación coordinada, los identificadores CVE circularon prematuramente en foros y redes sociales desde anoche, lo que provocó que una empresa de seguridad publicara un vídeo con prueba de concepto funcional; posteriormente han circulado múltiples PoCs de explotación. Es vital actualizar inmediatamente cualquier servidor que ejecute PHP.
→ Actualiza PHP 8.x a la versión de seguridad lanzada el 21 de octubre de 2026 inmediatamente.
CISA advierte sobre la explotación activa de cuatro vulnerabilidades en Plex Media Server, encadenadas en ataques Plex2Shell para obtener tokens de administrador y ejecutar código con privilegios elevados. El investigador Zach Main publicó detalles técnicos completos el 16 de octubre y un exploit funcional el 19, tras lo cual comenzaron a reportarse ataques en la naturaleza dirigidos a honeypots para desplegar minadores de criptografía. Plex Media Server versiones anteriores a 1.43.3.10861 están afectadas; CISA ha ordenado a agencias federales aplicar parches o mitigaciones antes del 23 de octubre.
→ Actualiza Plex Media Server a versión 1.43.3.10861 o posterior.
El paquete Python LiteLLM ha sido comprometido en un ataque de cadena de suministro que distribuyó un robador de credenciales y un backdoor a través de la versión 1.107.0 en PyPI y Docker. Los atacantes utilizaron tokens OAuth de GitHub robados para acceder a cuentas de tres ingenieros, publicar la versión maliciosa y aprobarla en el flujo de lanzamiento. El malware recopila credenciales en la nube, claves privadas, datos del navegador y configuraciones de herramientas de IA, e incluye un demonio que descarga comandos desde repositorios de GitHub.
→ Revoca y reemplaza todas las credenciales expuestas desde un entorno limpio y fija la versión de LiteLLM a 1.106.2 o anterior mediante digest.



→ Actualiza UpdraftPlus a versión 1.26.12 (gratuito) o 2.26.12 (Premium) o posterior, desconecta de UpdraftCentral, busca cuentas administrativas no autorizadas, verifica plugins desconocidos, cambia contraseñas de administrador y reconnecta el servicio.

Agent-Warden es un monitor de provenance basado en eBPF que rastrea operaciones de procesos y ficheros ejecutadas por agentes LLM a nivel de kernel. El sistema proporciona visibilidad sobre cadenas causales que serían invisibles para las herramientas de trazado a nivel de aplicación, con un sobrecosto medido entre el 0,2% y el 3,5% en rendimiento.
Un informe técnico describe los desafíos de defensa contra el uso adversarial de LLM en producción, incluyendo jailbreaking, denegación de servicio y ataques de destilación. Los autores proponen un modelo causal estructurado para generar datos sintéticos de sesiones de usuarios etiquetadas y entrenan un detector basado en gradient boosting para clasificar el tráfico como benigno o malicioso.
Investigadores proponen una arquitectura de ejecución controlada para agentes LLM con privilegios, interponiendo cuatro roles (planificador, puerta de política, ejecutor, auditor) entre el modelo y el sistema operativo para reducir el riesgo de acciones no autorizadas. En pruebas sobre 313 casos, el ataque exitoso disminuye del 98,3% bajo ejecución directa al 7,7% con el sistema desplegado, aunque persisten falsas denegaciones en el 11,1% de casos.
CATP es un sistema de autorización y auditoría para agentes de IA que vincula decisiones de ejecución con pruebas verificables sin conexión. Implementado para Claude Code y Codex, detecta cinco deficiencias críticas de consistencia mediante contraejemplos validados, aunque reconoce que la evidencia depende de un runtime confiable y no prueba la ejecución real.
Grokipedia, el competidor impulsado por IA de SpaceXAI a Wikipedia, ha recibido una actualización v0.3 con cambios visuales tras meses sin ediciones. La actualización incluye un nuevo logo, página de inicio rediseñada con artículos destacados y un rastreador de ediciones en tiempo real, además de mejoras en el formato de tablas y espaciado en las páginas de artículos.

OpenAI presenta un caso de uso de ChatGPT Work en una organización social (The Den) que reduce el tiempo dedicado a tareas administrativas como la preparación de solicitudes de subvenciones de 3 días a 2 horas, y tramitación de licencias de bebidas de 4 días a 3 horas.
La Comisión Federal de Comercio estadounidense investiga a OpenAI y Anthropic por posibles riesgos para los consumidores. Un portavoz de la FTC confirmó la investigación pero no ofreció detalles adicionales.
Google ha lanzado Gemini 4 Argon, un modelo de IA de nueva generación diseñado para tareas de codificación, investigación y escritura, con énfasis particular en ciberseguridad defensiva. El modelo está siendo distribuido inicialmente a un grupo selecto de socios de seguridad de Google a través del Fairwind Program, y la empresa afirma que puede "encontrar, validar y aplicar parches de forma autónoma en vulnerabilidades críticas de software".

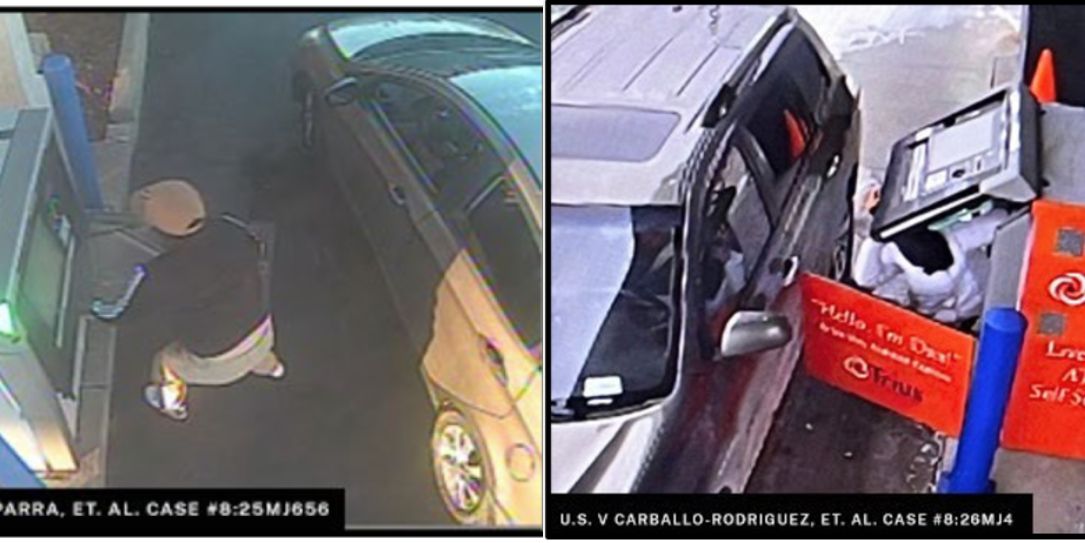
El Departamento del Tesoro estadounidense sancionó a diez personas por su participación en un esquema de malware que permitía vaciar cajeros automáticos. Las autoridades han rastreado al menos 1.500 ataques que causaron pérdidas de 40,7 millones de dólares, vinculando la operación al grupo criminal venezolano Tren de Aragua. El malware Ploutus fue utilizado para forzar a los cajeros a dispensar todo el efectivo disponible, y los fondos robados fueron blanqueados a través de criptomonedas y empresas en México y otros países.
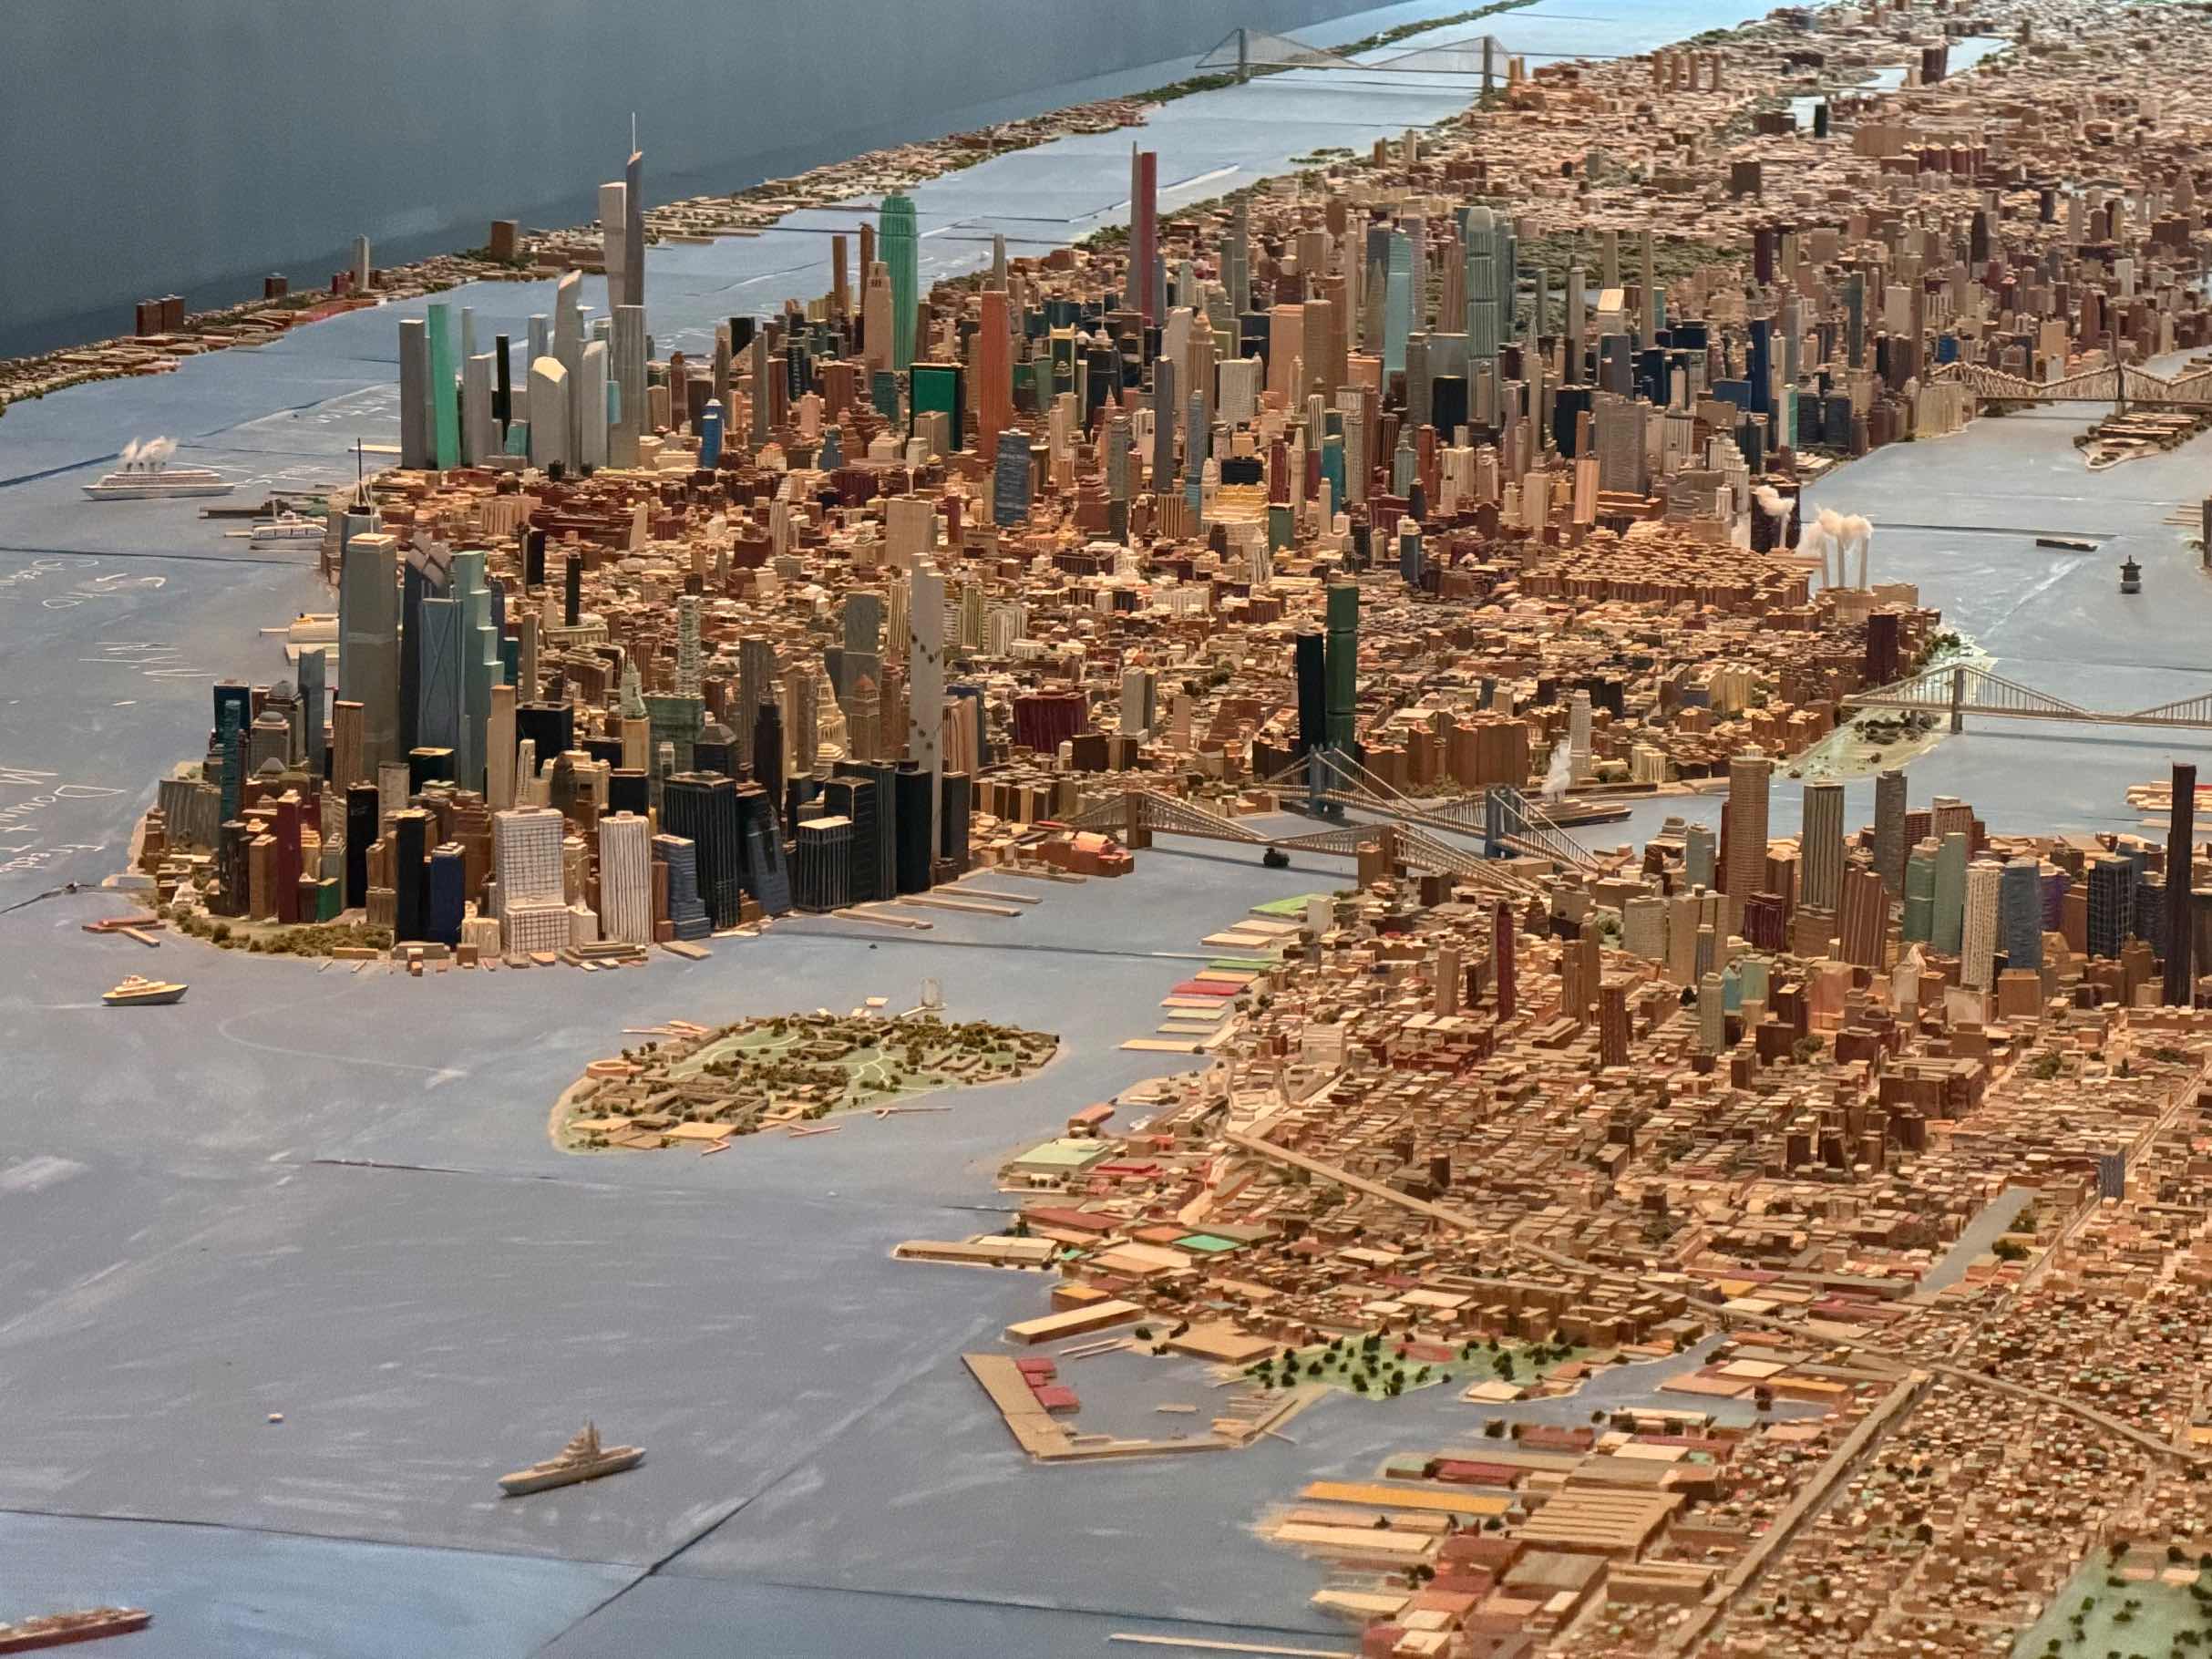
Simon Willison comparte su visita al Museo de la Ciudad de Nueva York para ver la exposición "He Built This City", un modelo arquitectónico de 50 x 27 pies de la ciudad construido durante 21 años con madera de balsa y cartón. La exposición cierra el 12 de octubre.
Actores de amenaza crean GPTs personalizados maliciosos que abusan de dominios legítimos de OpenAI y Google para distribuir RAT (acceso remoto) mediante un esquema similar a ClickFix. Los usuarios son engañados por la aparente legitimidad de las fuentes.
Flow Engineering, una startup de tres años que desarrolla herramientas de IA para diseño de hardware, ha recaudado 50 millones de dólares en su ronda Serie B a una valoración de 750 millones, liderada por Valar Equity Partners y Atreides Management. Los agentes de IA de Flow automatizan la alineación de planos CAD con requisitos de productos y resultados de simulación.

Un investigador presentó en BlueHat Asia 2026 un exploit del Copilot de SQL Server Management Studio que permite escalar privilegios de lectura a acceso de escritura y exfiltración de datos. La vulnerabilidad CVE-2026-65669 es una escalada de privilegios crítica: el sistema intenta imponer un modo «solo lectura» mediante instrucciones en el prompt del sistema, pero esto no es un límite de seguridad real, y el acceso a herramientas como ReadFromDatabase utiliza un blocklist basado en expresiones regulares que puede eludirse con patrones SQL alternativos.
→ Actualiza SQL Server Management Studio a la versión que incluya el parche para CVE-2026-65669.
CyberMadrid celebró el II Congreso de Ciberseguridad para Pymes el 29 de septiembre en Madrid, reuniendo a instituciones, expertos y empresas para analizar riesgos digitales y soluciones prácticas adaptadas a pequeñas y medianas empresas. Se enfatizó que la ciberseguridad es un elemento esencial para la viabilidad empresarial y que no requiere presupuestos ilimitados, destacando alternativas como Virtual CISO y SOC gestionados.
Estudiantes, antiguos alumnos y personal de universidades son objetivos de estafas laborales y secuestro de cuentas, según detecta Proofpoint. Los atacantes envían correos falsos sobre desactivación de cuentas dirigiendo a formularios web legítimos (Google Forms, Wix, Jotform) para robar credenciales, y luego monetizan mediante esquemas de fraude por adelantado con cheques falsos y compra de tarjetas regalo. Investigadores de Proofpoint han identificado que estas operaciones provienen de ciberdelincuentes en Nigeria.

La Casa Blanca ha alcanzado un acuerdo voluntario con gigantes tecnológicos sobre seguridad de la inteligencia artificial, pidiendo a las empresas implementar mayores controles y supervisión sobre la seguridad de los sistemas de IA.
Google anuncia Gemini 4 Argon, su nuevo modelo frontera con capacidades avanzadas en ingeniería de software, derecho, finanzas y defensa cibernética. Por ahora, el acceso está restringido a un grupo selecto de "defensores cibernéticos de confianza" mientras Google trabaja con el gobierno estadounidense en un proceso voluntario de acceso previo al lanzamiento y fortalece salvaguardas contra ataques de prompt injection y desalineación.

El actor estatal ruso Star Blizzard está utilizando una nueva táctica de instalación de malware llamada "RedFlick" para desplegar su backdoor CosmicPulse. La técnica combina phishing con archivos VHDX que contienen accesos directos maliciosos, tareas programadas y descargadores para automatizar el ataque y reducir la interacción de la víctima. Desde el comienzo de 2026, Microsoft ha detectado al menos 13 campañas de phishing a gran escala afectando a más de 100 organizaciones, principalmente en Estados Unidos y Reino Unido, dirigidas a instituciones y individuos de Ucrania, así como a ONG, think tanks, gobiernos e instituciones financieras.
Un estudio de investigadores de la Universidad Northeastern y Consumer Reports revela que 19 de 21 fabricantes de automóviles estudiados recopilan y comparten datos personales de propietarios con terceros, incluyendo publicistas, empresas tecnológicas y intermediarios de datos. El análisis documenta cómo 28 de 30 aplicaciones de coches conectados comparten información con firmas de publicidad y análisis, y siete de ellas transmiten datos de identificación personal como nombres, correos electrónicos y ubicaciones precisas a empresas externas.
Google DeepMind anuncia Gemini 4 Argon, un modelo frontier entrenado para razonamiento profundo en flujos de trabajo complejos y de largo horizonte. El modelo se está desplegando inicialmente a través del Fairwind Program con defensores cibernéticos de confianza, y será liberado gradualmente a desarrolladores, empresas y consumidores. Destaca por su rendimiento en ingeniería de software, trabajo empresarial y defensa cibernética, con un límite de salida ampliado a 1M de tokens.

El Instituto Holandés para la Divulgación de Vulnerabilidades (DIVD) confirmó que su red fue comprometida a través de una cadena de dos cero-days en Zammad, un sistema de tickets de código abierto, explotados por un agente de IA autónomo. Las vulnerabilidades (CVE-2026-102489 y CVE-2026-102490) permitieron secuestro de sesiones, ejecución remota de código y escalada a privilegios root en cuestión de segundos, sin intervención humana. Zammad es usado por más de 2.000 clientes incluyendo De'Longhi, Amnesty International y Nextcloud, lo que amplifica el riesgo.
→ Actualiza Zammad a la versión 7 o desconecta las instancias vulnerables inmediatamente.
El Pentágono ha ordenado al Cyber Command de EE.UU. tomar medidas inmediatas para mejorar el bienestar mental de su personal tras reportes de suicidios en el verano de 2026. La directiva de la asesora principal de ciberseguridad Katherine Sutton señala que la naturaleza continua y de alto ritmo de las operaciones cibernéticas impone una carga cognitiva y psicológica única sin períodos de descanso formales entre despliegues.
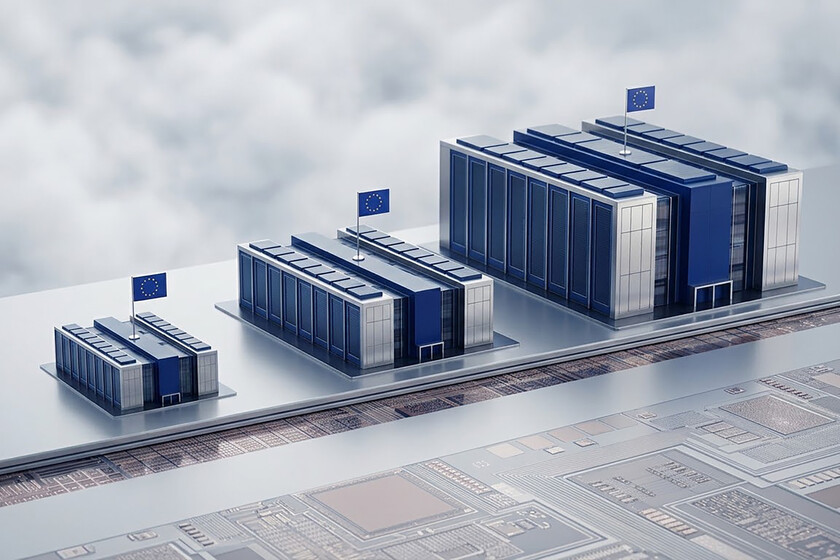
La Comisión Europea propone triplicar la capacidad de computación de los centros de datos de la UE en los próximos cinco a siete años mediante el Cloud and AI Development Act (CADA), pero choca con una dependencia estructural de tecnología extranjera. Empresas europeas capturan solo el 6% del mercado de semiconductores para centros de datos, el 7% de fabricación de servidores y el 8% de valor en infraestructura cloud, mientras tres hiperescaladores estadounidenses concentran más del 70% del mercado europeo de servicios en la nube.
Los ataques de phishing modernos han evolucionado significativamente: superan las señales de alerta tradicionales mediante IA para mejorar la redacción, códigos QR ocultos en lugar de enlaces visibles, y técnicas como ConsentFix que roban tokens OAuth sin solicitar contraseñas. La IA también permite personalizar mensajes a escala, mientras que técnicas como ClickFix, CrashFix y deepfakes sofisticados engañan incluso a empleados entrenados. La capacitación en seguridad ya no es suficiente porque los ataques ahora están diseñados específicamente para eludir las verificaciones que enseña.
OpenAI presentó en su Dev Day una nueva Decisions API que proporciona funcionalidad similar a Jev, un modelo especializado en clasificación rápida y económica lanzado por TypeSafe AI. La API permite a los desarrolladores dar al modelo Luna un conjunto predefinido de opciones para elegir, mejorando la velocidad y las capacidades de seguridad. Jev y productos similares abren nuevas posibilidades para monitorear y controlar agentes de IA de forma económica.

Google reporta que las divulgaciones de vulnerabilidades se han duplicado a más de 10.000 mensuales en 2026, impulsadas por herramientas de IA que automatizan el análisis de parches y la explotación de n-days. Los investigadores observan que actores de amenazas utilizan agentes de IA para descubrir y weaponizar vulnerabilidades críticas en appliances perimetrales y servicios empresariales expuestos, como demostró el caso de CVE-2026-1731 en BeyondTrust, explotado por múltiples grupos en cuestión de días.
Una investigación de Swimlane revela que el 91% de los profesionales de SOC reportan mayor satisfacción con la integración de IA en detección y respuesta, pero casi la mitad encuentra más difícil acceder a roles entry-level y una cuarta parte considera que la IA limita su desarrollo de competencias.

ElevenLabs, la empresa de síntesis de voz con IA, duplicó su valoración a 22.000 millones de dólares mediante una oferta secundaria de acciones para empleados liderada por Wellington y T. Rowe Price. La startup, fundada en 2022, consolida su posición como una de las startups europeas más valiosas.

yii2-starter-kit en versiones hasta 4.2.0 expone los módulos debug y Gii de Yii a todas las direcciones IP al permitir allowedIPs ['*'] en la configuración por defecto. Atacantes no autenticados remotos pueden acceder al endpoint de debug para leer datos sensibles como cookies de sesión y consultas SQL, o al endpoint de Gii para generar y escribir archivos PHP en el directorio de la aplicación.
Truffle Security descubrió más de 543.000 credenciales válidas expuestas en repositorios públicos de GitHub, con una mediana de 784 días de exposición pública. Aproximadamente el 36,8% de las credenciales fueron expuestas después de que GitHub activara Push Protection en febrero de 2024, pero más de la mitad no son detectadas por la protección predeterminada.