Over 543,000 valid credentials exposed in public GitHub repositories
BleepingComputer · 30 sept, 20:08
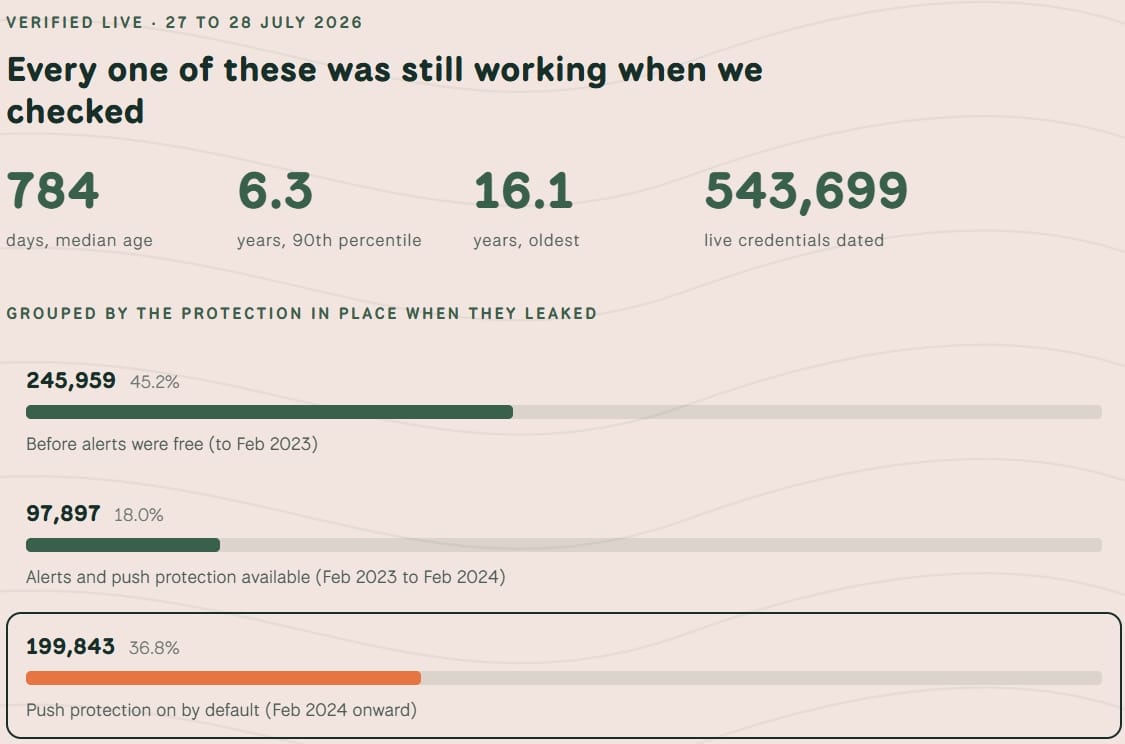
Truffle Security descubrió más de 543.000 credenciales válidas expuestas en repositorios públicos de GitHub, con una mediana de 784 días de exposición pública. Aproximadamente el 36,8% de las credenciales fueron expuestas después de que GitHub activara Push Protection en febrero de 2024, pero más de la mitad no son detectadas por la protección predeterminada.
El análisis se realizó sobre un conjunto de datos de 224 millones de repositorios y más de 58.000 millones de archivos recopilados hasta agosto de 2025. Truffle Security identificó 543.699 credenciales únicas distribuidas en más de 1,1 millones de archivos y repositorios, siendo la más antigua de 2009. La densidad de secrets ha aumentado significativamente: de 3,72 por millón de archivos en 2015 a 11,62 en 2025.
GitHub Push Protection, introducido en abril de 2022 y habilitado por defecto en febrero de 2024, bloquea patrones de secrets como claves API y tokens de acceso. Sin embargo, no revoca credenciales ya expuestas. De las credenciales válidas, el 51,8% pertenecen a categorías no bloqueadas por Push Protection por defecto, como strings de conexión a bases de datos y claves de Google API. La rotación de secrets varía según el servicio: solo 1 de 101.886 tokens npm seguía siendo válido, mientras que 69.041 de 126.963 credenciales de Google Cloud seguían activas.
Puntos clave
- Mediana de 784 días de exposición pública para credenciales únicas
- 36,8% de credenciales expuestas después de la activación de Push Protection en febrero de 2024
- 51,8% de secrets válidos no detectados por la protección predeterminada de GitHub
- Tasa de credenciales protegidas redujo 53% tras activar Push Protection por defecto
- Rotación inmediata recomendada para credenciales expuestas; limpieza de historial y expiración automática
Figuras de la fuente