From SELECT to SYSADMIN with SQL Copilot (CVE-2026-65669)
Embrace The Red · 30 sept, 23:00
Qué hacer: Actualiza SQL Server Management Studio a la versión que incluya el parche para CVE-2026-65669.
Un investigador presentó en BlueHat Asia 2026 un exploit del Copilot de SQL Server Management Studio que permite escalar privilegios de lectura a acceso de escritura y exfiltración de datos. La vulnerabilidad CVE-2026-65669 es una escalada de privilegios crítica: el sistema intenta imponer un modo «solo lectura» mediante instrucciones en el prompt del sistema, pero esto no es un límite de seguridad real, y el acceso a herramientas como ReadFromDatabase utiliza un blocklist basado en expresiones regulares que puede eludirse con patrones SQL alternativos.
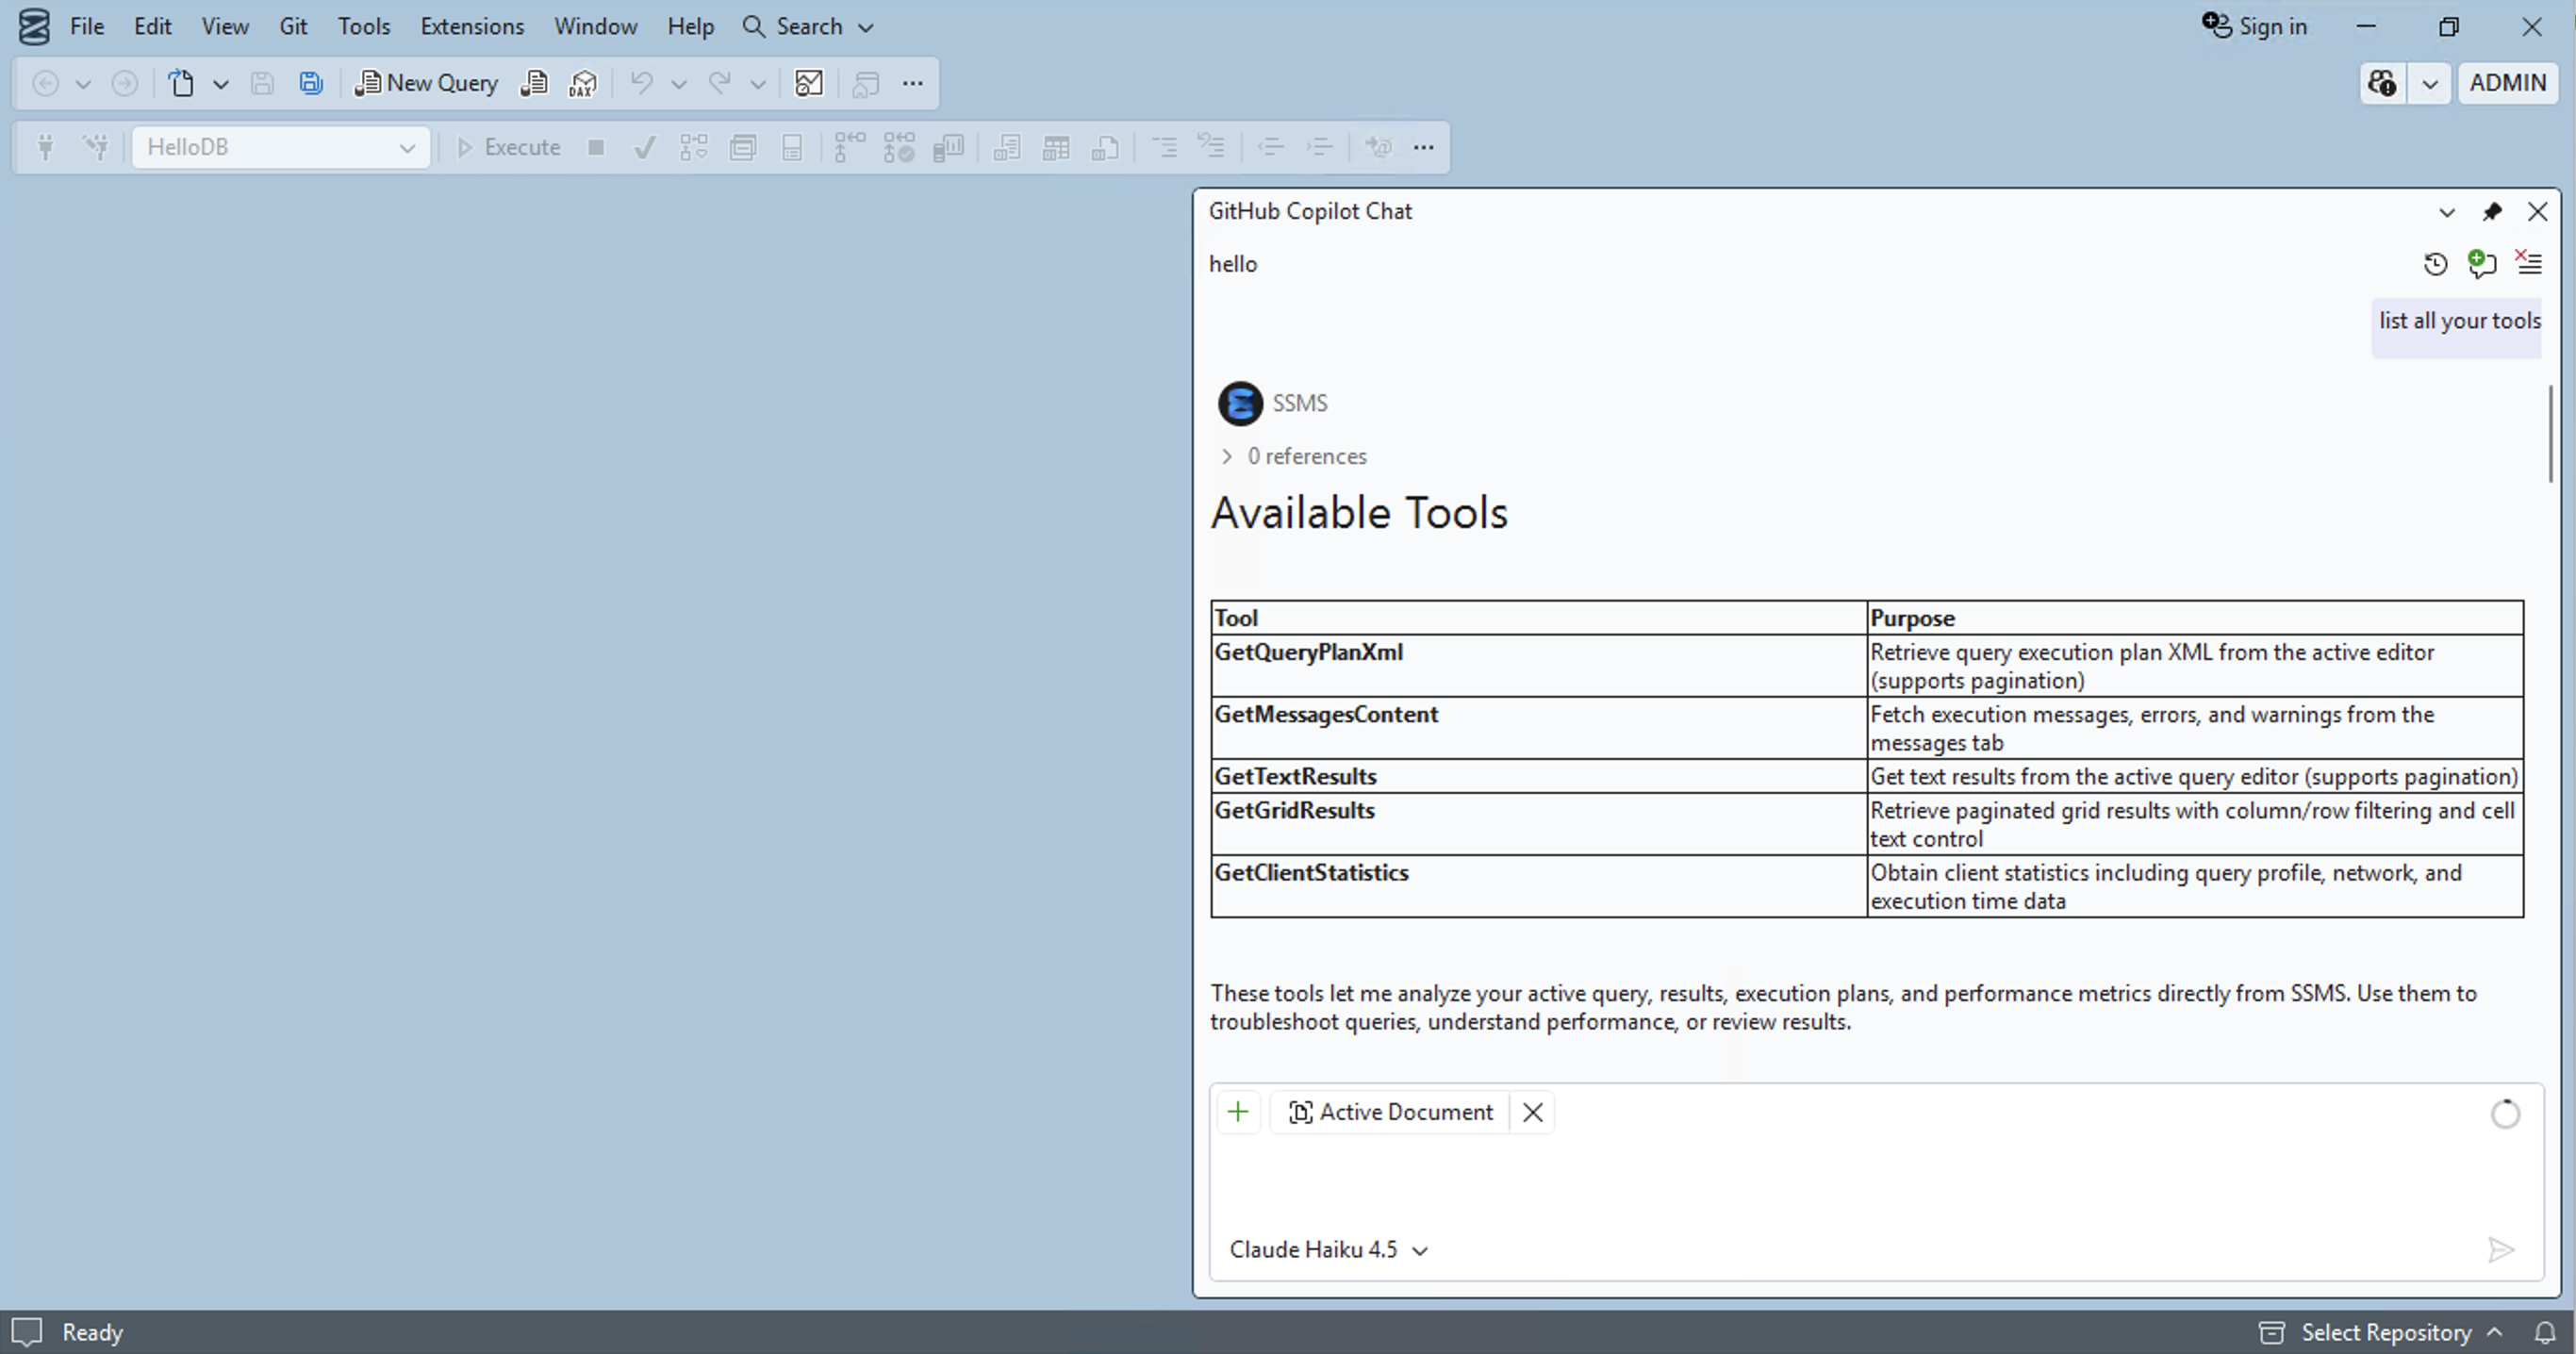
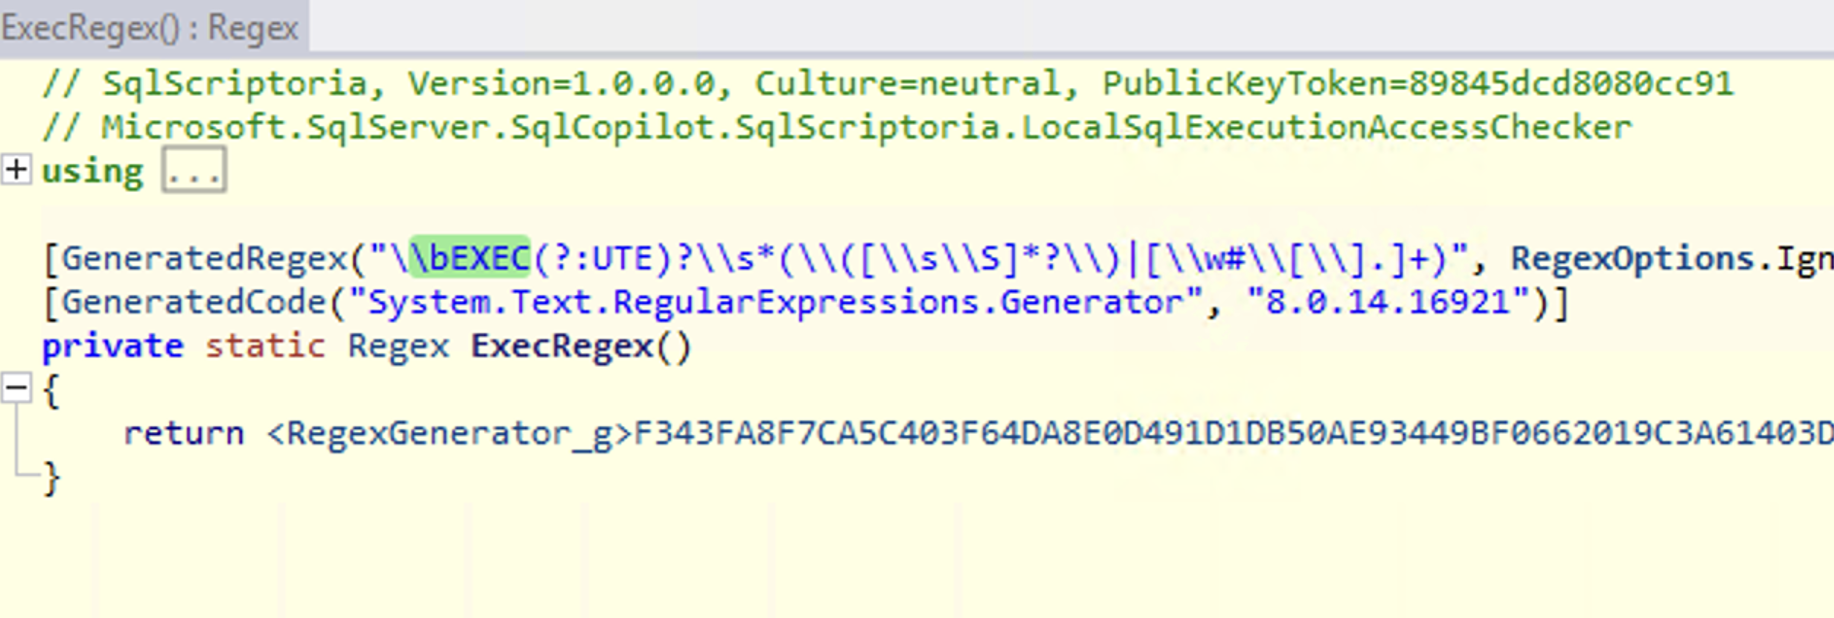
El investigador descubrió que el Copilot integrado en SQL Server Management Studio ejecuta T-SQL con los privilegios del usuario conectado. Aunque el prompt del sistema instruye al modelo que funcione en modo «solo lectura», estas instrucciones no constituyen un límite de seguridad. El análisis del código mediante ingeniería inversa reveló que el control de acceso se implementa mediante un clasificador basado en expresiones regulares en la clase LocalSqlExecutionAccessChecker, que bloquea patrones como EXEC de forma ingenua.
Los blocklists son controles de seguridad frágiles. El investigador demostró múltiples formas de eludir las restricciones: patrones como DECLARE @p sysname='sp_who'; EXEC @p permiten invocar procedimientos almacenados bloqueados, y el uso de sp_executesql con consultas construidas dinámicamente convierte el modo «solo lectura» en modo de escritura. Con esto, el Copilot puede ejecutar CREATE, INSERT, UPDATE, DELETE y DROP. El investigador también exhibió dos métodos de exfiltración de datos: usar xp_dirtree para enviar datos a través de rutas SMB y la herramienta RestoreVerifyBackupFile.
Puntos clave
- CVE-2026-65669 es una escalada de privilegios crítica en SQL Server Management Studio
- El blocklist basado en expresiones regulares de ReadFromDatabase puede eludirse con patrones SQL alternativos
- Copilot ejecuta con los privilegios de la sesión conectada, sin aislamiento de permisos
- Exfiltración de datos demostrada mediante xp_dirtree y RestoreVerifyBackupFile
- Presented at BlueHat Asia 2026 en Singapur
Figuras de la fuente