US sanctions 10 over ATM malware scheme tied to Tren de Aragua
The Record · 1 oct, 00:35
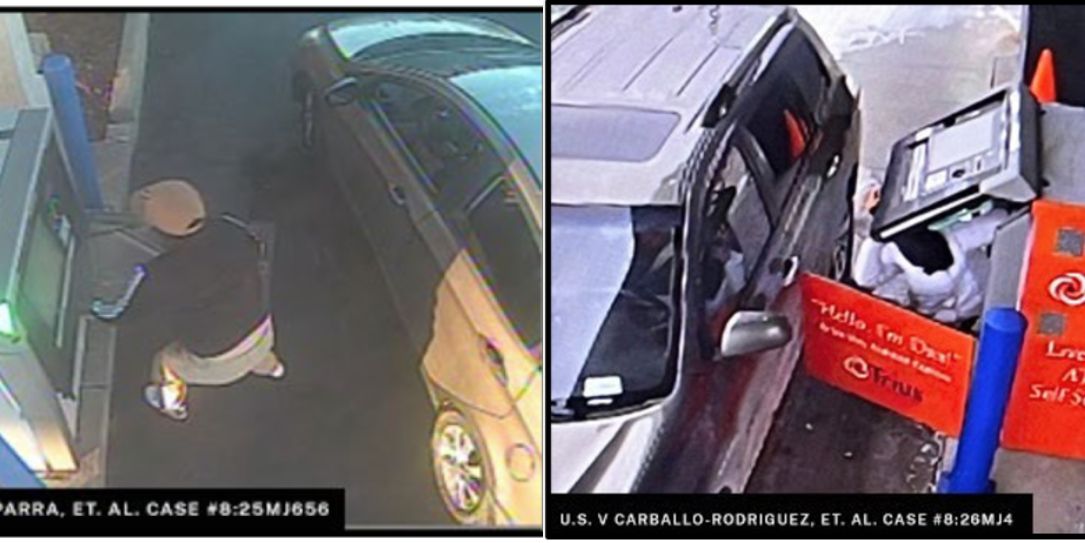
El Departamento del Tesoro estadounidense sancionó a diez personas por su participación en un esquema de malware que permitía vaciar cajeros automáticos. Las autoridades han rastreado al menos 1.500 ataques que causaron pérdidas de 40,7 millones de dólares, vinculando la operación al grupo criminal venezolano Tren de Aragua. El malware Ploutus fue utilizado para forzar a los cajeros a dispensar todo el efectivo disponible, y los fondos robados fueron blanqueados a través de criptomonedas y empresas en México y otros países.
El Departamento de Justicia ha identificado vínculos extensos entre el malware Ploutus y Tren de Aragua, un grupo criminal que utilizaba el robo de cajeros como fuente clave de ingresos. Al menos 98 personas han sido acusadas por su participación en el esquema, y cinco hombres se declararon culpables el mes pasado. El FBI nombró a Anibal Alexander Canelon Aguirre como desarrollador del malware Ploutus y lo incluyó en su lista de más buscados; Aguirre fue acusado de desplegar múltiples equipos en Estados Unidos para atacar cajeros, típicamente en áreas remotas.
La firma de análisis blockchain Chainalysis determinó que los fondos del robo de cajeros fluyen a través de los mismos canales que el dinero del tráfico de drogas. El análisis encontró que los contrapartes de las billeteras de Tren de Aragua tenían exposición a operaciones de blanqueo utilizadas por cárteles de drogas colombianos y mexicanos. La red depende de infraestructura compartida de blanqueo, incluyendo stablecoins, que sirve a múltiples organizaciones criminales en América Latina. Google ha identificado a Ploutus como una de las familias de malware para cajeros más avanzadas que ha visto, y los expertos han alertado sobre variantes durante casi una década.
Puntos clave
- 1.500 ataques rastreados causaron pérdidas de $40,7 millones
- Malware Ploutus fuerza a cajeros a dispensar todo el efectivo disponible
- 98 personas acusadas; cinco se declararon culpables el mes pasado
- Fondos blanqueados a través de criptomonedas y empresas en México y otros países
- Anibal Alexander Canelon Aguirre en la lista de más buscados del FBI como desarrollador