El phishing sigue llegando por correo, pero ya no se ve igual
WeLiveSecurity (ES) · 30 sept, 21:08
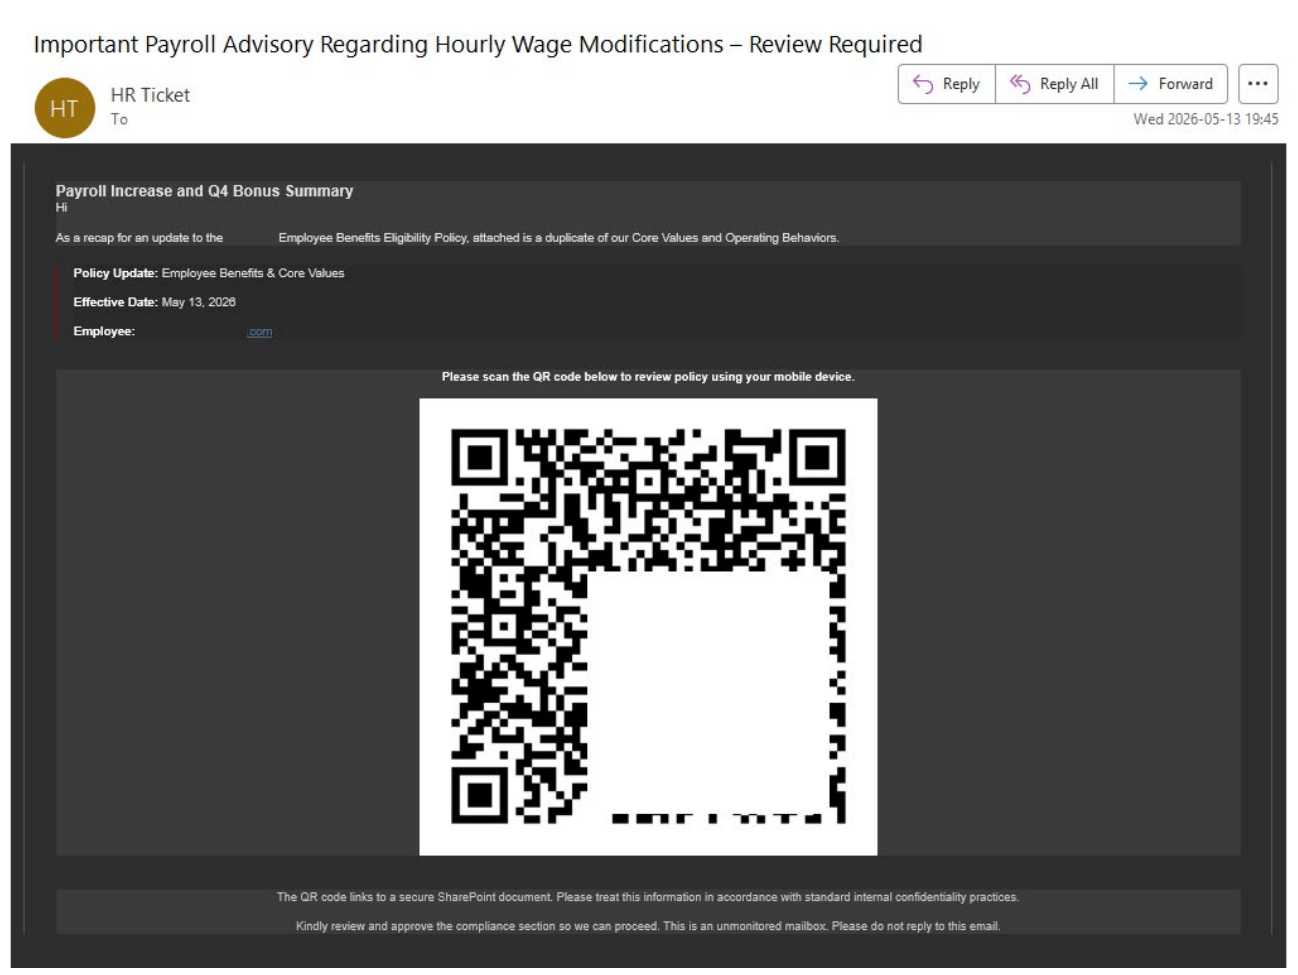
Los ataques de phishing modernos han evolucionado significativamente: superan las señales de alerta tradicionales mediante IA para mejorar la redacción, códigos QR ocultos en lugar de enlaces visibles, y técnicas como ConsentFix que roban tokens OAuth sin solicitar contraseñas. La IA también permite personalizar mensajes a escala, mientras que técnicas como ClickFix, CrashFix y deepfakes sofisticados engañan incluso a empleados entrenados. La capacitación en seguridad ya no es suficiente porque los ataques ahora están diseñados específicamente para eludir las verificaciones que enseña.
El artículo detalla cómo los atacantes combinan IA con ingeniería social avanzada. Los códigos QR en correos de phishing, detectados en uno de cada nueve intentos según ESET en el primer semestre de 2026, eludan los controles corporativos porque se escanean desde teléfonos. Técnicas como ConsentFix aprovechan sitios web legítimos comprometidos para redirigir a páginas auténticas de Microsoft, donde capturan códigos OAuth sin nunca solicitar una contraseña ni activar la autenticación multifactor. ClickFix engaña a las víctimas para que peguen comandos en terminal, mientras que CrashFix simula un bloqueador de anuncios y espera una hora antes de mostrar alertas falsas para romper la asociación causa-efecto.
Los deepfakes de audio y vídeo, incluso imperfectos, resultan convincentes en el contexto laboral cotidiano. Un caso documentado mostró a un empleado del área financiera engañado en una videollamada con versiones deepfake de sus superiores, lo que resultó en transferencias superiores a 25 millones de dólares. El artículo concluye que atribuir estos incidentes al "error humano" es simplista: la capacitación en concienciación no puede crear señales de alerta evidentes en mensajes que no las tienen, especialmente cuando los ataques están diseñados para anticiparse a las verificaciones aprendidas.
Puntos clave
- Códigos QR en phishing: uno de cada nueve correos detectados por ESET en H1 2026, evitan controles corporativos
- ConsentFix roba tokens OAuth mediante sitios legítimos comprometidos, sin solicitar contraseña ni MFA
- ClickFix y variantes (AI-fix, CrashFix) usan ingeniería social para instalar malware o código malicioso
- Deepfakes de audio y vídeo convencen incluso a empleados entrenados en contextos laborales normales
- La IA permite personalizar phishing a escala y mejorar la redacción, eliminando errores gramaticales detectables
Figuras de la fuente