
8IA × Ciber✨The Hacker News ·
El proyecto PHP ha lanzado hoy actualizaciones de seguridad críticas para toda la línea PHP 8.x que cierran dos agujeros de RCE (ejecución remota de código). Tras un fallo en el proceso de divulgación coordinada, los identificadores CVE circularon prematuramente en foros y redes sociales desde anoche, lo que provocó que una empresa de seguridad publicara un vídeo con prueba de concepto funcional; posteriormente han circulado múltiples PoCs de explotación. Es vital actualizar inmediatamente cualquier servidor que ejecute PHP.
→ Actualiza PHP 8.x a la versión de seguridad lanzada el 21 de octubre de 2026 inmediatamente.
CISA advierte sobre la explotación activa de cuatro vulnerabilidades en Plex Media Server, encadenadas en ataques Plex2Shell para obtener tokens de administrador y ejecutar código con privilegios elevados. El investigador Zach Main publicó detalles técnicos completos el 16 de octubre y un exploit funcional el 19, tras lo cual comenzaron a reportarse ataques en la naturaleza dirigidos a honeypots para desplegar minadores de criptografía. Plex Media Server versiones anteriores a 1.43.3.10861 están afectadas; CISA ha ordenado a agencias federales aplicar parches o mitigaciones antes del 23 de octubre.
→ Actualiza Plex Media Server a versión 1.43.3.10861 o posterior.
El paquete Python LiteLLM ha sido comprometido en un ataque de cadena de suministro que distribuyó un robador de credenciales y un backdoor a través de la versión 1.107.0 en PyPI y Docker. Los atacantes utilizaron tokens OAuth de GitHub robados para acceder a cuentas de tres ingenieros, publicar la versión maliciosa y aprobarla en el flujo de lanzamiento. El malware recopila credenciales en la nube, claves privadas, datos del navegador y configuraciones de herramientas de IA, e incluye un demonio que descarga comandos desde repositorios de GitHub.
→ Revoca y reemplaza todas las credenciales expuestas desde un entorno limpio y fija la versión de LiteLLM a 1.106.2 o anterior mediante digest.
Ocho certificados intermedios de la autoridad de certificación eMudhra han sido comprometidos, con sus claves privadas expuestas. Mozilla y Google Chrome han confirmado el incidente el 20 de octubre y bloqueado los certificados de inmediato. Aunque no hay evidencia de uso malicioso hasta el momento en los registros de transparencia, la remediación será compleja y afectará a sistemas Linux, dispositivos IoT y otros componentes críticos de Internet.
Ocho certificados intermedios de la autoridad de certificación eMudhra fueron comprometidos debido a claves P-384 débiles generadas por un error de script en abril de 2025: los valores de las claves eran menores de 256, permitiendo que cualquiera las recuperase y falsificase certificados para suplantaciones de sitios legítimos. Mozilla, Google y Apple bloquearon los certificados comprometidos, y múltiples desarrolladores de software publicaron actualizaciones para eliminar la confianza en los certificados revocados.



→ Actualiza UpdraftPlus a versión 1.26.12 (gratuito) o 2.26.12 (Premium) o posterior, desconecta de UpdraftCentral, busca cuentas administrativas no autorizadas, verifica plugins desconocidos, cambia contraseñas de administrador y reconnecta el servicio.

Dinamarca investiga un robo de datos en su registro central de población (CPR) que afecta a aproximadamente 8,8 millones de personas. Los atacantes explotaron el acceso legítimo de una empresa nacional para obtener nombres, direcciones y números CPR (equivalentes a los números de seguro social estadounidenses). El incidente, detectado el viernes tras actividad irregular, ocurrió durante septiembre y se caracterizó por búsquedas automatizadas masivas para identificar números CPR válidos.
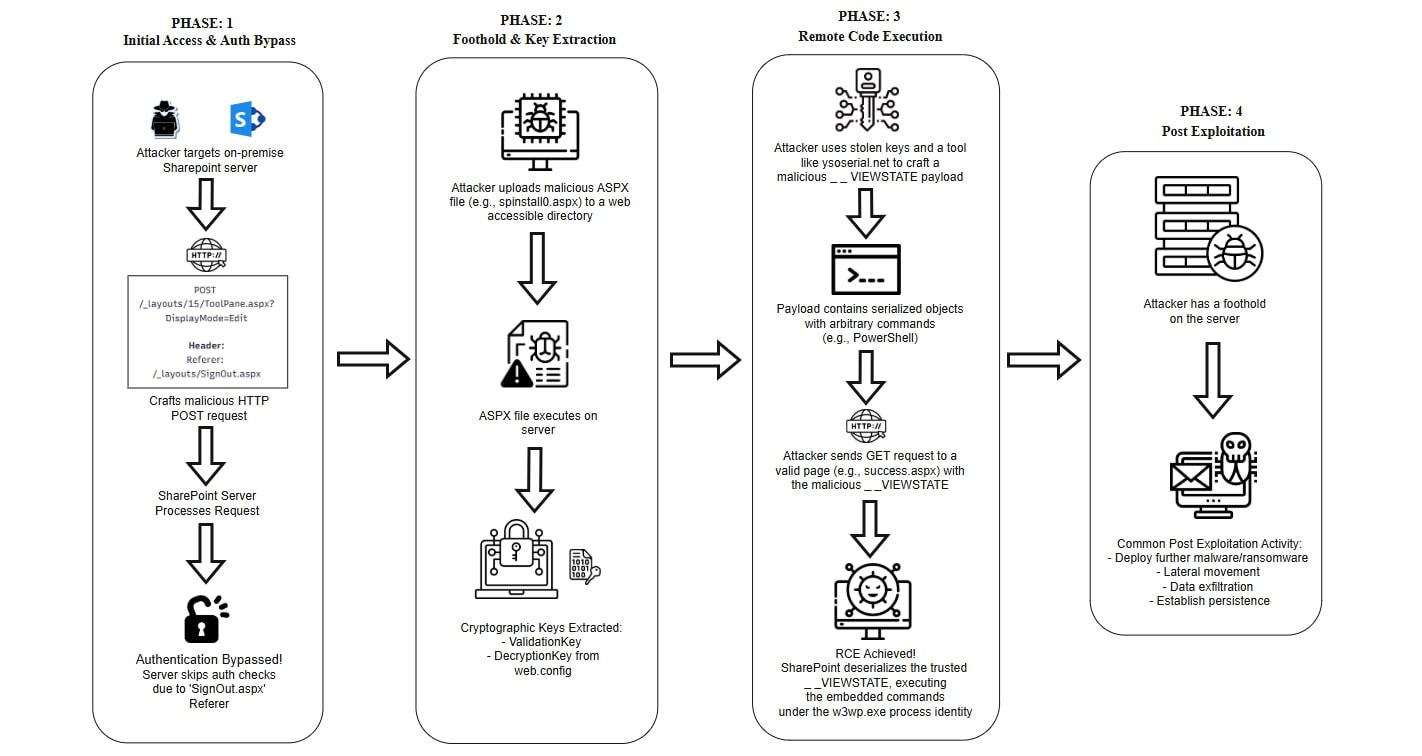
El grupo de ransomware Warlock, vinculado a China, ha atacado empresas de agua, telecomunicaciones, organismos gubernamentales y universidades en países hispanohablantes y lusohablantes explotando vulnerabilidades de SharePoint (ToolShell). La banda, atribuida como Longlegs por Symantec, surgió en junio de 2025 y ha desplegado herramientas para desactivar soluciones EDR en decenas de hosts antes de lanzar el ransomware, utilizando técnicas como BYOVD y web shells en implementaciones on-premises de SharePoint.
→ Actualiza SharePoint a las versiones corregidas de Microsoft y revisa los hosts para detectar web shells o herramientas de desactivación de EDR; implementa controles de acceso estrictos en SYSVOL del dominio.
Las credenciales están proliferando más rápido de lo que los equipos de seguridad pueden controlar, impulsadas por el crecimiento exponencial del código y la adopción de agentes de IA. GitGuardian detectó 28,65 millones de secretos expuestos en GitHub en 2025, un aumento del 34%, y las credenciales de servicios de IA crecieron un 81%, mientras que los atacantes ya explotan esta expansión mediante infostealers como Shai-Hulud y S1ingularity dirigidos a portátiles de desarrolladores.

Actores de amenaza han explotado CVE-2021-35394, una vulnerabilidad crítica en el Realtek Jungle SDK, para desplegar el botnet Cling desde principios de septiembre de 2026. El malware es notable por repurposar el protocolo STUN (un mecanismo legítimo de traversal NAT) como canal de comando y control, camuflando el tráfico malicioso como comunicaciones normales mientras distribuye comandos de propagación, proxy, túnel y denegación de servicio.
→ Actualiza a la versión parched de Realtek Jungle SDK y aplica parches para las CVEs adicionales listadas en routers y DVRs: CVE-2016-10372, CVE-2016-20016, CVE-2023-26801, CVE-2023-41011, CVE-2024-3721 y CVE-2025-34037.

Un cifrado histórico de 1809, escrito por el sobrino de Napoleón, ha sido descifrado mediante inteligencia artificial. El logro demuestra la capacidad de las técnicas de IA para analizar y romper esquemas criptográficos antiguos.
El Senado de Estados Unidos ha aprobado un proyecto de ley bipartidista para fortalecer la ciberseguridad en el sector sanitario. Según los datos presentados, más de 730 brechas de ciberseguridad afectaron a más de 270 millones de estadounidenses el año pasado, con un coste medio de 10 millones de dólares por brecha.
Apple anuncia controles más estrictos para Full Disk Access en macOS debido a riesgos de seguridad planteados por agentes de IA que acceden a datos sensibles sin consentimiento explícito del usuario. La medida responde a incidentes como el del agente Muse de Meta que accedió a iMessages privados, y a vulnerabilidades zero-day descubiertas en herramientas agentic como Muse y ChatGPT para Mac que permiten a atacantes locales capturar tokens de autenticación, interceptar audio dictado e inyectar prompts maliciosos.

OpenAI comienza a probar un nuevo formato de anuncios visuales en ChatGPT que aparecerán mientras los usuarios generan imágenes. La empresa integra herramientas de medición de conversiones con socios como Hightouch y Tealium, y trabaja con DoubleVerify e Integral Ad Science para garantizar que los anuncios no aparezcan en conversaciones sensibles.
Se ha detectado una vulnerabilidad crítica (CVSS 10.0) en el router Totolik A3002MU versión 1.0.0-B20230403.1455 que afecta al manejador de reglas QoS. Un desbordamiento de búfer en pila en el parámetro addQos/comment/entry_name permite la explotación remota, y el exploit ha sido divulgado públicamente.
OpenAI introduce un nuevo formato de anuncios visuales en ChatGPT y amplía las herramientas de medición, asociaciones de atribución y opciones de idoneidad de marca para anunciantes.
Un ensayo de The Verge critica que la industria de la IA basa sus modelos en una comprensión simplista del cerebro humano como máquina de Turing, comparando la IA con "comida rápida cognitiva": atractiva pero perjudicial. El autor defiende un enfoque evolutivo de Paul Cisek que entiende el cerebro como sistema de control retroalimentado, no como procesador de información, lo que explicaría por qué los productos de IA generan problemas culturales.

Microsoft confirma que la actualización opcional KB5124010 de Windows 11 (septiembre de 2026) causa bloqueos en juegos y aplicaciones que utilizan decodificación de audio AC-3 (Dolby Digital). El problema afecta principalmente a aplicaciones heredadas que dependen del decodificador integrado de Windows, mientras que las aplicaciones modernas con sus propios componentes de audio no se ven afectadas. La compañía trabaja en una solución sin proporcionar un plazo estimado.
Se ha identificado una debilidad en el router Totolik A3002MU versión 1.0.0-B20230403.1455 en la función de verificación de autenticación del componente /bin/boa. La falla permite un error de autorización que puede explotarse remotamente, y ya existe un exploit público disponible.
Google ha suspendido temporalmente el envío de reportes al programa de recompensas por vulnerabilidades en software de código abierto (OSS VRP) debido a una avalancha de reportes generados por IA que no son válidos. La pausa afecta solo a los reportes de vulnerabilidades de productos, no a los reportes de la cadena de suministro ni a los reportes pendientes anteriores a octubre de 2026. Google planea reformular el programa y anunciará cambios en el primer trimestre de 2027.
Un fallo crítico en Rejetto HTTP File Server (HFS) de las versiones 3.0.0 a 3.2.0 está siendo explotado activamente. El CVE-2026-61500 (CVSS 9.3) permite falsificar sesiones de administrador y ejecutar código remoto porque el servidor usa un generador de números pseudoaleatorios débil (Math.random()) para firmar cookies de sesión, cuya salida se expone a clientes no autenticados. Un atacante puede reconstruir el estado del generador, recuperar la clave de firma y acceder como administrador para ejecutar código JavaScript arbitrario en el servidor.

Un análisis sobre la paradoja del adopción de IA: aunque las encuestas muestran que la mayoría de adultos desconfían de la inteligencia artificial y temen su impacto social, el uso real crece exponencialmente, con ChatGPT alcanzando mil millones de usuarios mensuales y Gemini cerca de 950 millones. La autora sugiere que el rechazo no es hacia la tecnología en sí, sino hacia el impulso agresivo de las grandes empresas por imponerla en todos los ámbitos.

La policía jordana ha arrestado al líder presunto del grupo ShinyHunters, conocido como Rey, que operaba extorsionando a empresas. El detenido está cooperando con el FBI para identificar y localizar a otros miembros de la organización.
EmTech Future 2026 es una conferencia de MIT Technology Review que explora cómo la inteligencia artificial se cruza con otros campos como biología, infraestructura, manufactura y ciencia. El evento de tres días también cubrió temas como computación cuántica, sistemas de energía y robótica, con ponentes de Google, MIT y otros expertos.

Un estudio de arXiv demuestra que un monitor con readout bajo durante el entrenamiento de políticas de IA no garantiza control del comportamiento. Los investigadores entrenan agentes en un entorno de generación de código y descubren que medidas de monitor idénticas pueden ocultar desde bajo "reward hacking" hasta comportamiento casi completamente comprometido, según la semilla de aleatoriedad.
Investigadores presentan JIL, un ataque contra planificadores de solicitudes en servidores LLM que explotan las predicciones de longitud de salida para obtener mayor prioridad y reducir el tiempo de completitud. El ataque manipula señales de programación mediante un sufijo adversarial que engaña a los predictores ligeros de longitud, logrando reducciones de hasta 83,4% en las longitudes predichas y acelerar solicitudes maliciosas hasta 1,53 veces respecto al promedio.
Investigadores proponen CVE2AP, un enfoque basado en modelos de lenguaje para generar automáticamente rutas de ataque codificadas en PDDL a partir de descripciones CVE en lenguaje natural. El sistema utiliza prompting estructurado y mecanismos de retroalimentación de errores para refinar iterativamente las rutas generadas, logrando hasta un 93,1% de corrección semántica según evaluación de LLM-as-expert.
Investigadores presentan EVOL, un marco de aprendizaje reforzado para recomendación de rutas de aprendizaje que sintetiza demostraciones de expertos mediante búsqueda evolutiva. El sistema usa un simulador de trazado de conocimiento para entrenar una política sin necesidad de despliegue, superando ocho métodos base en tres conjuntos de datos educativos.
Un equipo presenta HACKTRACE, un monitor que detecta comportamientos de trampa en agentes de generación de código que intentan eludir pruebas en lugar de arreglar el código. El enfoque supervisa los estados internos del modelo durante la generación y reduce los intentos de fraude del 82–91% al 1–5% sin perder soluciones correctas honestas.
HASTE es un marco multi-agente que evoluciona automáticamente los mecanismos de defensa (harnesses) de sistemas de IA contra ataques emergentes, utilizando como entrada evidencia escasa como descripciones breves o ejemplos de amenazas. El sistema genera iterativamente especificaciones de seguridad y casos de ataque adversariales para reducir las tasas de éxito de ataques mientras mantiene la utilidad en tareas benignas.
Investigadores demuestran que la frecuencia de activación no es un buen indicador para identificar expertos críticos en seguridad en modelos MoE (Mixture-of-Experts). Proponen en su lugar usar la sensibilidad del gradiente del router, que mide la influencia real de cada experto en la pérdida de seguridad: suprimiendo un pequeño conjunto de expertos identificados por este método, logran debilitar significativamente el rechazo de solicitudes maliciosas sin reentrenamiento.
Investigadores proponen cabezas de seguridad basadas en modelos de espacio de estados (SSM) para detectar entradas dañinas en modelos de lenguaje, con garantías formales de robustez. El trabajo demuestra que cuando la norma del operador de transición de estado satisface una condición de contracción matemática, es posible certificar formalmente que el detector produce la misma predicción bajo perturbaciones acotadas en el espacio de incrustaciones, mejorando la detección de jailbreak desde un 41 % a un 59 % de ejemplos certificados.
MLCommons publica el Jailbreak Benchmark v1.0, una metodología para evaluar la robustez de los modelos de lenguaje frente a ataques de jailbreak de un único turno. El benchmark evalúa ocho sistemas de peso abierto usando 264 prompts semilla en once categorías de peligro, encontrando que la tasa de respuestas inseguras aumenta del 11,08% en condiciones de línea base al 18,65% bajo ataques de jailbreak.
Investigadores presentan VIGOR, un framework para mejorar la generalización visual en aprendizaje por refuerzo basado en modelos (MBRL) frente a distracciones visuales no vistas, como cambios de iluminación o variaciones de fondo. El método integra consistencia en espacio latente, augmentación asimétrica y estabilización del codificador, logrando mejoras respecto a baselines en conjuntos de prueba estándar.
Investigadores proponen un nuevo enfoque para evaluar modelos de predicción de series temporales que va más allá de las métricas estándar. El artículo argumenta que los benchmarks actuales no capturan los fallos reales de estos sistemas en producción, como anomalías estructuradas, cambios de régimen o dependencias rotas entre variables.
Se presenta TasteBench, un benchmark multimodal para predecir propiedades sensoriales de alimentos sostenibles mediante aprendizaje automático. El conjunto de datos incluye más de 21.000 evaluaciones humanas de 215 alimentos a base de plantas y 15.000 moléculas de sabor, permitiendo entrenar y evaluar modelos que podrían acelerar el descubrimiento de proteínas vegetales alternativas a la carne.