● NeuroSec Radar
Entrar

● Trascendental · últimas 48 h

Resultados

3 noticias
Limpiar
4CiberBleepingComputer ·

How to secure RMM software: 8 controls MSPs should test

Artículo de orientación sobre cómo asegurar software de monitorización y gestión remota (RMM) para proveedores de servicios gestionados, presentando ocho controles de seguridad clave que los MSP deben probar. El texto explica por qué el RMM es un objetivo atacante (acceso administrativo a miles de dispositivos), menciona vulnerabilidades recientes como CVE-2026-86218 en N-able y CVE-2025-53770/53771 en Microsoft SharePoint, y propone evaluaciones prácticas para asegurar el descubrimiento de endpoints, gestión de parches, control de acceso, priorización de alertas, automatización segura, integración de operaciones, recuperación ante incidentes y separación de inquilinos.
8Ciber⚠ Acción requeridaSegu-Info ·

El ransomware Warlock vulnera SharePoint en los sectores de agua y telecomunicaciones

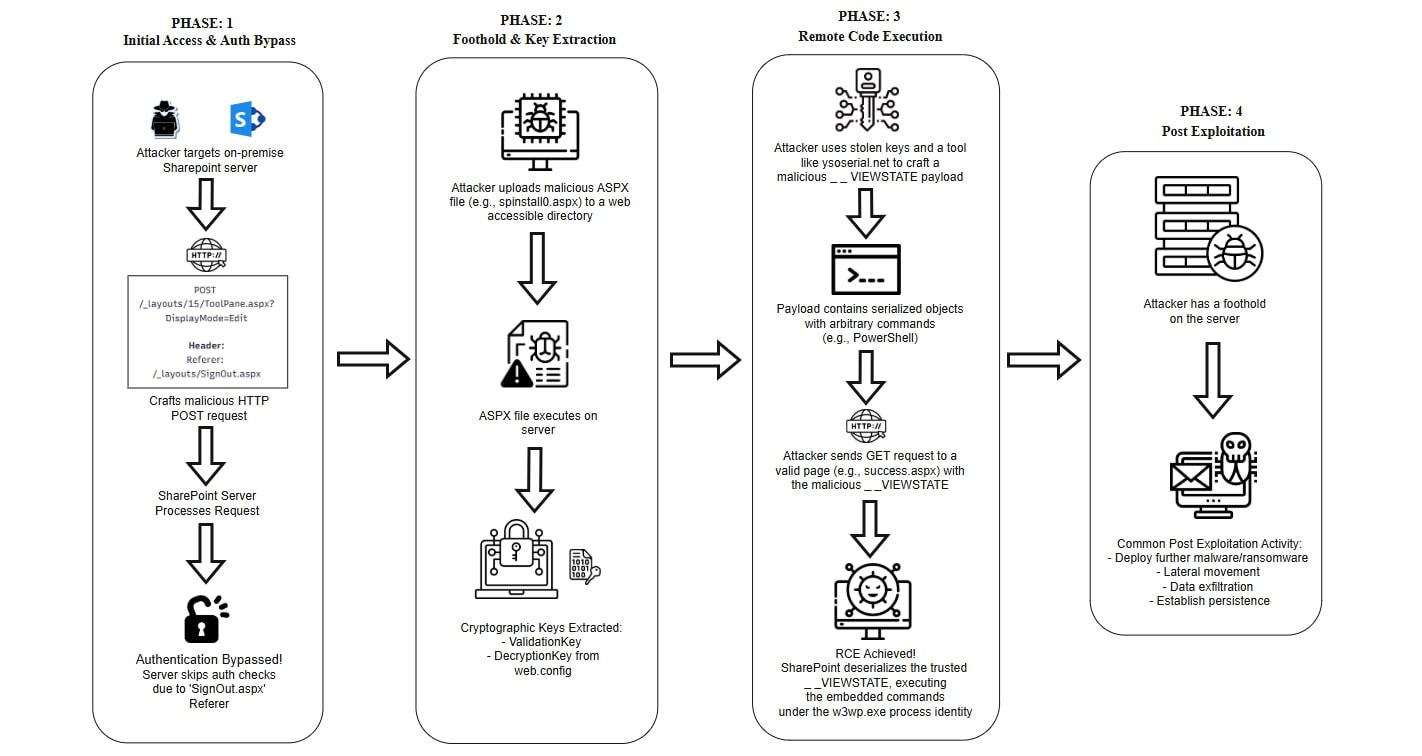
El grupo de ransomware Warlock, vinculado a China, ha atacado empresas de agua, telecomunicaciones, organismos gubernamentales y universidades en países hispanohablantes y lusohablantes explotando vulnerabilidades de SharePoint (ToolShell). La banda, atribuida como Longlegs por Symantec, surgió en junio de 2025 y ha desplegado herramientas para desactivar soluciones EDR en decenas de hosts antes de lanzar el ransomware, utilizando técnicas como BYOVD y web shells en implementaciones on-premises de SharePoint.

→ Actualiza SharePoint a las versiones corregidas de Microsoft y revisa los hosts para detectar web shells o herramientas de desactivación de EDR; implementa controles de acceso estrictos en SYSVOL del dominio.

8Ciber⚠ Acción requeridaBleepingComputer ·

Warlock ransomware breach SharePoint in water, telecom operator attacks

El grupo ransomware Warlock, vinculado a China, ha explotado vulnerabilidades zero-day en Microsoft SharePoint (ToolShell) para comprometer una empresa de agua, un operador de telecomunicaciones, un organismo gubernamental regional y una universidad. El grupo, que emergió en junio de 2025, ha enfocado sus ataques en países hispanohablantes y lusófonos en Europa, África y América Latina durante los últimos dos meses.

→ Aplica los parches de seguridad para las vulnerabilidades ToolShell en SharePoint local (CVE-2025-49704, CVE-2025-49706, CVE-2025-53770, CVE-2025-53771) y revisa la presencia de web shells, VS Code Insiders instalado como servicio, y artefactos de staging en SYSVOL.