El ransomware Warlock vulnera SharePoint en los sectores de agua y telecomunicaciones
Segu-Info · 5 oct, 13:58
Qué hacer: Actualiza SharePoint a las versiones corregidas de Microsoft y revisa los hosts para detectar web shells o herramientas de desactivación de EDR; implementa controles de acceso estrictos en SYSVOL del dominio.
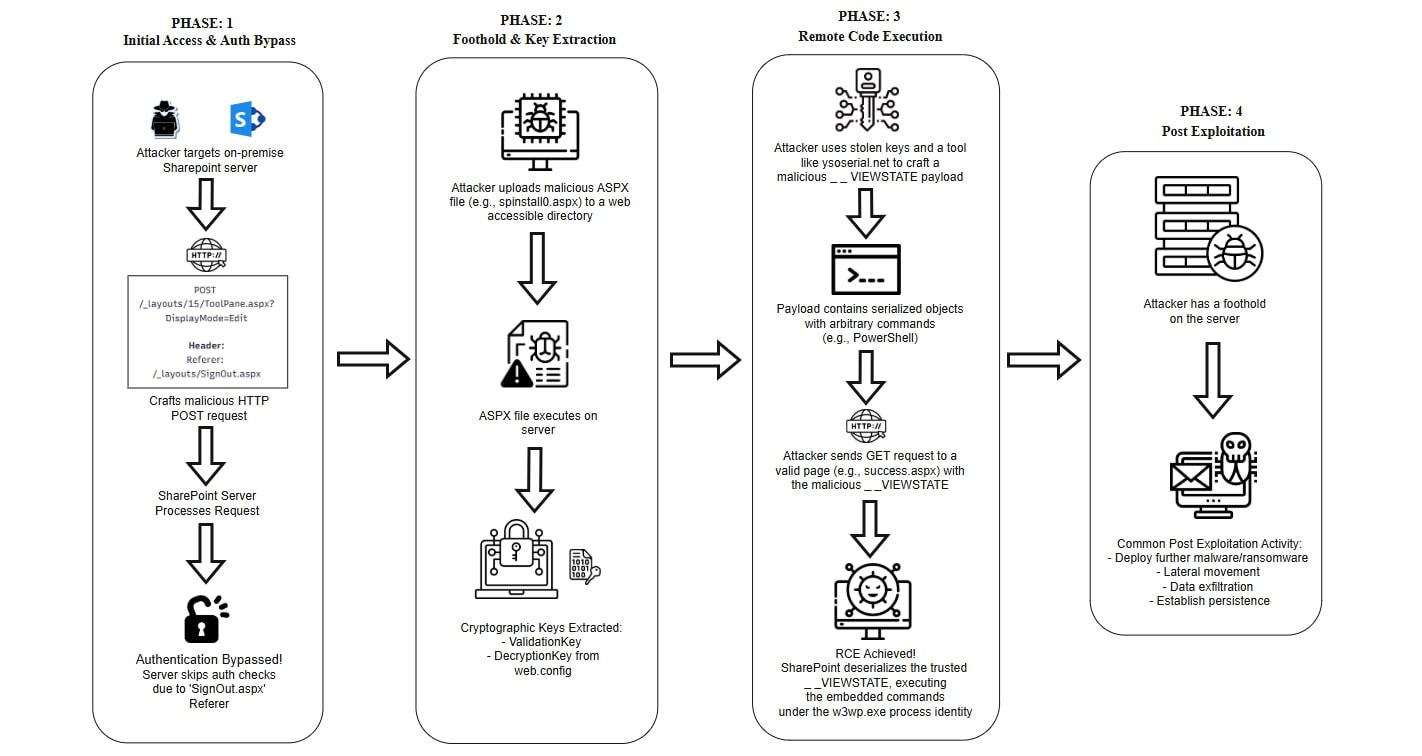
El grupo de ransomware Warlock, vinculado a China, ha atacado empresas de agua, telecomunicaciones, organismos gubernamentales y universidades en países hispanohablantes y lusohablantes explotando vulnerabilidades de SharePoint (ToolShell). La banda, atribuida como Longlegs por Symantec, surgió en junio de 2025 y ha desplegado herramientas para desactivar soluciones EDR en decenas de hosts antes de lanzar el ransomware, utilizando técnicas como BYOVD y web shells en implementaciones on-premises de SharePoint.
El grupo Warlock inició sus ataques en julio de 2025, aprovechando una cadena de vulnerabilidades de día cero en SharePoint (CVE-2025-49704, CVE-2025-49706, CVE-2025-53770 y CVE-2025-53771) conocida como ToolShell. El mismo exploit ha sido utilizado por actores patrocinados por estados como Linen Typhoon y Violet Typhoon. Tras obtener acceso inicial mediante la explotación de SharePoint, el grupo despliega una web shell diseñada para múltiples versiones de SharePoint.
En una intrusión analizada del 22 de julio, Warlock desactivó el software de protección en al menos 40 hosts mediante una herramienta que utiliza la técnica BYOVD (Bring Your Own Vulnerable Driver), aprovechando un controlador K7RKScan vulnerable (CVE-2025-1055). El grupo consiguió desactivar soluciones EDR en aproximadamente dos horas y luego lanzó el ransomware Warlock en al menos 33 hosts. El grupo ha enfocado sus ataques en los últimos dos meses en países hispanohablantes y lusohablantes de Europa, África y América Latina, dirigiéndose a sectores críticos como agua y telecomunicaciones.
Puntos clave
- Vulnerabilidades ToolShell en SharePoint: CVE-2025-49704, CVE-2025-49706, CVE-2025-53770, CVE-2025-53771
- Desactivación de EDR mediante BYOVD y controlador K7RKScan vulnerable (CVE-2025-1055)
- Warlock desplegado en al menos 33 hosts tras desactivar protecciones en 40 hosts
- Web shells instaladas en SharePoint on-premises como mecanismo de persistencia
- Grupo activo desde junio de 2025, enfocado en países hispanohablantes y lusohablantes