8Ciber⚠ Acción requeridaSegu-Info ·
El ransomware Warlock vulnera SharePoint en los sectores de agua y telecomunicaciones
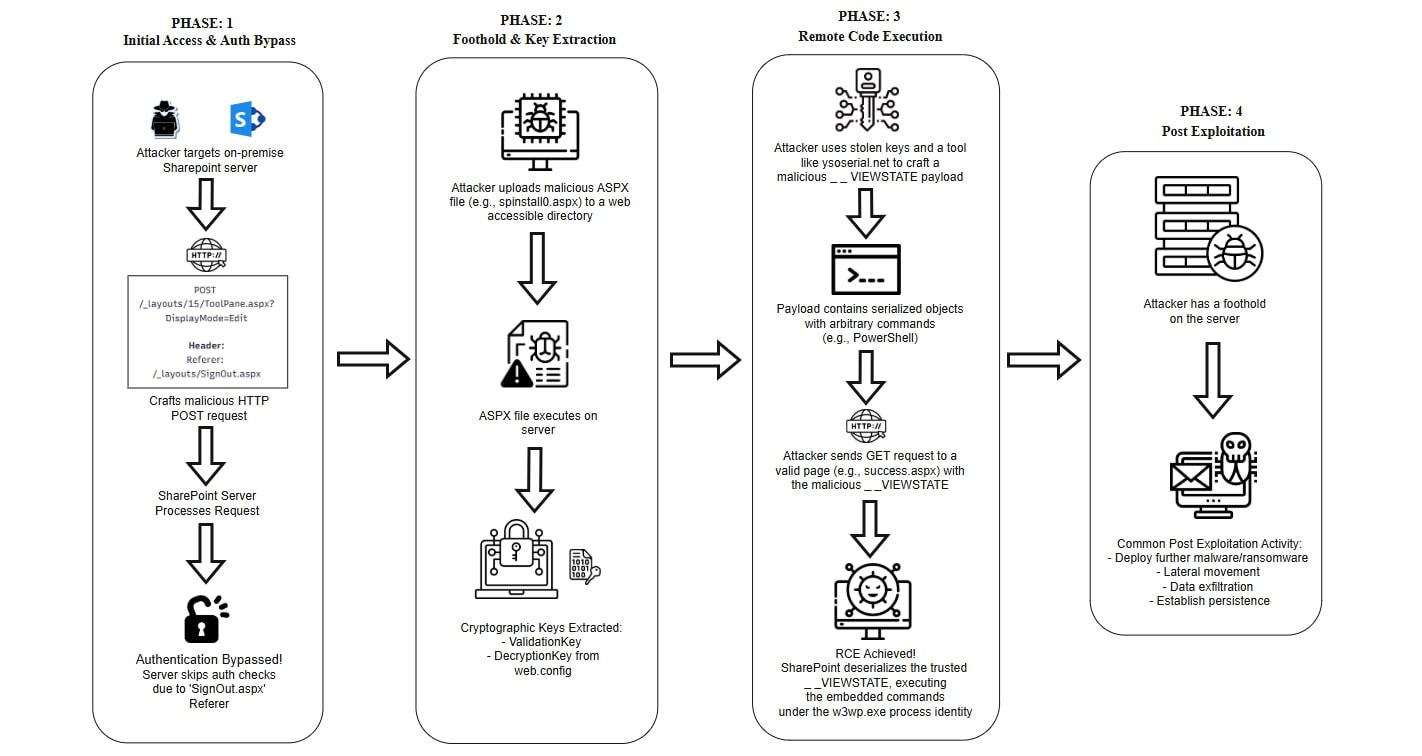
El grupo de ransomware Warlock, vinculado a China, ha atacado empresas de agua, telecomunicaciones, organismos gubernamentales y universidades en países hispanohablantes y lusohablantes explotando vulnerabilidades de SharePoint (ToolShell). La banda, atribuida como Longlegs por Symantec, surgió en junio de 2025 y ha desplegado herramientas para desactivar soluciones EDR en decenas de hosts antes de lanzar el ransomware, utilizando técnicas como BYOVD y web shells en implementaciones on-premises de SharePoint.
→ Actualiza SharePoint a las versiones corregidas de Microsoft y revisa los hosts para detectar web shells o herramientas de desactivación de EDR; implementa controles de acceso estrictos en SYSVOL del dominio.
#Ransomware#Vulnerabilidad#Ataque / brecha#ExploitCVE-2025-49704CVE-2025-49706CVE-2025-53770CVE-2025-53771CVE-2025-1055