Google halts open-source bug bounty program amid AI spam surge
BleepingComputer · 5 oct, 10:27
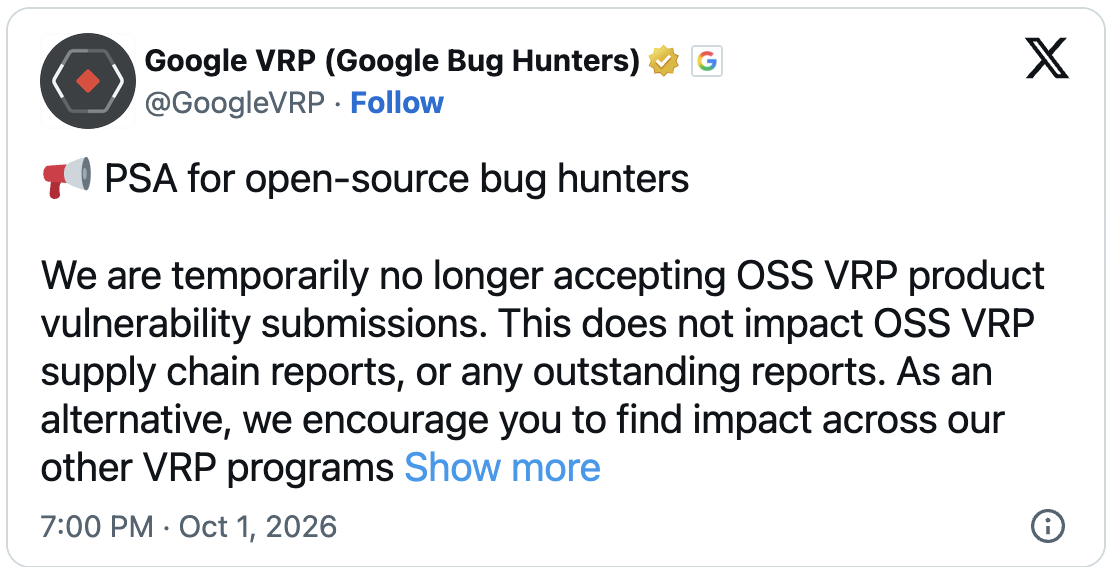
Google ha suspendido temporalmente el envío de reportes al programa de recompensas por vulnerabilidades en software de código abierto (OSS VRP) debido a una avalancha de reportes generados por IA que no son válidos. La pausa afecta solo a los reportes de vulnerabilidades de productos, no a los reportes de la cadena de suministro ni a los reportes pendientes anteriores a octubre de 2026. Google planea reformular el programa y anunciará cambios en el primer trimestre de 2027.
El OSS VRP de Google, lanzado en agosto de 2022, incentiva a investigadores de seguridad a divulgar responsablemente fallos en proyectos de código abierto mantenidos por Google como Golang, Angular, Bazel y Protocol Buffers, con recompensas que van desde $100 hasta $31.337. La empresa ha sido inundada por un volumen significativo de envíos automatizados de baja calidad que fuerzan esta pausa temporal.
Este fenómeno no es exclusivo de Google. En enero, el mantenedor de curl cerró su programa de recompensas en HackerOne tras ser abrumado por reportes de vulnerabilidades generados por IA, e Intel eliminó en septiembre todas las recompensas financieras en su programa Intigriti sin explicación clara. Microsoft advirtió en mayo que las herramientas de IA están descubriendo muchas más vulnerabilidades, lo que aumentará la demanda operativa en toda la industria de software.
Puntos clave
- Suspensión temporal de envíos de vulnerabilidades de productos al OSS VRP a partir de octubre de 2026
- Los reportes de cadena de suministro y los envíos anteriores a octubre de 2026 no se ven afectados
- Investigadores pueden usar alternativas: Patch Rewards Program (hasta $15.000) y Cloud VRP
- Google reformulará el programa con actualizaciones previstas para Q1 2027
- Curl e Intel ya cerraron o eliminaron recompensas en sus programas por razones similares
Figuras de la fuente