
8IA × CiberBleepingComputer ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.




→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.

AgentCIScope es una plataforma de evaluación que mide cómo los agentes basados en LLM preservan la integridad contextual al acceder a datos sensibles en aplicaciones reales como correo electrónico, calendarios y documentos. Los investigadores evaluaron 12 agentes en 936 tareas y encontraron tasas de fuga de información del 32,5% al 94,4%, demostrando que la capacidad de completar tareas no garantiza protección de privacidad.
Investigadores proponen CTI-TDS, un método de selección de datos para optimizar el fine-tuning de modelos de lenguaje en análisis de inteligencia de amenazas cibernéticas. El enfoque combina evaluación de calidad de instrucciones mediante verificación de coherencia y conocimiento de seguridad, e integra transporte óptimo para alinear la distribución de datos de entrenamiento con tareas objetivo, mejorando el rendimiento con menos datos.
P2Patch es un sistema de reparación adversarial que utiliza agentes de LLM para parchear vulnerabilidades de software. El sistema genera múltiples pruebas de vulnerabilidad (PoV) para cada parche, garantizando que cada solución bloquee no solo el exploit original sino también variantes de la misma vulnerabilidad que emergen durante el proceso iterativo.
CoRedSkill es un método de ataque contra agentes de IA que inyecta operaciones maliciosas en composiciones de skills (habilidades reutilizables) de manera que eludan la auditoría individual. Los atacantes descomponen flujos de trabajo existentes e inyectan código malintencionado mediante reescritura de abstract syntax trees (AST), permitiendo que el agente ejecute tareas legítimas mientras realiza operaciones no autorizadas sin ser detectado.
Los investigadores proponen ESAU, un sistema de atestación remota para dispositivos IoT en redes pub-sub que se comunican a través de proxies en la nube. El esquema aborda el reto de verificar la integridad de dispositivos IoT ligeros cuando intermediarios no confiables controlan la verificación, combinando atestación por enjambre con intercambio de claves autenticado.
Investigadores presentan JSB (Jev-Guided Strategy Bandit), un framework automatizado para ataques de jailbreak contra LLMs que optimiza prompts adversariales con feedback probabilístico multidimensional. El método logra una tasa de éxito del 89,8% en el benchmark HarmBench con solo 10 consultas al modelo objetivo, superando a métodos previos de jailbreak automatizado.
Un estudio sobre técnicas de detección de ataques backdoor en redes neuronales profundas de clasificación de imágenes. Los investigadores proponen un marco de medición que evalúa la sigilo de estos ataques en tres espacios: entrada, características e parámetros, mostrando que un ataque puede parecer indetectable en un espacio mientras deja rastros conspicuos en otros.
DarKnight es un framework de agentes con inteligencia artificial que ayuda a investigadores de ciberinteligencia a superar CAPTCHAs en mercados de la dark web sin depender de APIs de terceros. El sistema utiliza modelos de visión-lenguaje de código abierto pequeños ejecutados localmente en una GPU, combinados con recuperación de intentos previos (RAG dual) y aprendizaje del resultado de cada intento para mejorar iterativamente.
Investigación sobre sistemas de detección de intrusiones de red basados en aprendizaje profundo que mejoran su capacidad de detectar ataques no vistos durante el entrenamiento mediante optimización federated. El estudio compara diferentes optimizadores federated en un escenario con 11 clientes y demuestra que un optimizador proximal con regularización fuerte obtiene mejores resultados que FedAvg.
Investigadores demuestran que sistemas de detección de intrusiones basados en IA pueden ser comprometidos mediante ataques de envenenamiento de datos, implantando puertas traseras con apenas el 0,001% de los datos de entrenamiento. El estudio propone metodologías de diagnóstico y mitigación mediante análisis de perturbaciones y depuración de neuronas para detectar y eliminar estos backdoors de los modelos.
Un análisis de 62 sistemas de inferencia privada en Transformers revela que el progreso criptográfico impulsa mejoras de rendimiento, pero que la mayoría de sistemas no son directamente comparables bajo suposiciones compartidas. El estudio proyecta que el coste de desplegar técnicas actuales de PTI en Transformers de escala productiva sigue siendo prohibitivo.
Investigadores han desarrollado Impossible Mission Finder (IMF), un sistema multi-agente basado en LLMs que descubre automáticamente defectos lógicos en software de autopiloto de drones de código abierto. Al combinar análisis estático, ejecución dinámica y análisis de registros, IMF identificó 105 fallos previamente desconocidos en PX4 y Ardupilot que podrían causar comportamientos inseguros como interrupciones de misión, acciones inválidas o incursión en zonas de vuelo restringidas.
Un estudio revela una brecha de verificabilidad en las cadenas de suministro de LLMs cuantizados: aunque se firman los pesos en precisión completa, los usuarios ejecutan artefactos cuantizados cuya transformación no está unívocamente documentada. Los investigadores miden la tasa de verificabilidad independiente (IVR) en 200 repositorios GGUF populares y encuentran que ninguno registra el entorno de construcción, imposibilitando la verificación bit-por-bit sin información adicional crítica como la configuración de contracción en punto flotante.
Investigadores presentan MMA-SafetyBench, un benchmark para evaluar la seguridad de agentes multimodales frente a ataques visuales. El estudio demuestra que los agentes son vulnerables a Visual Semantic Hijacking (secuestro semántico visual), donde elementos falsificados en interfaces —como alertas de sistema forjadas— los desvían de su tarea autorizada, con tasas de éxito de ataque del 87,96% en nueve modelos evaluados.
Investigadores presentan AutoPoly-HE, un marco autónomo para diseñar funciones de activación polinómicas que permitan la inferencia segura en modelos de aprendizaje automático cifrados mediante encriptación homomórfica. El enfoque adapta automáticamente las aproximaciones polinómicas según las características del conjunto de datos y la arquitectura del modelo, evaluando CNNs (ResNet) y Vision Transformers.
Investigadores presentan una metodología para analizar la superficie de ataque de las "agent skills" (complementos que herramientas basadas en LLM leen y ejecutan con privilegios de sesión). Analizan 6.309 listados de dos mercados y hallan que el 70% de ellos pueden ejecutar acciones elevadas (shell, acceso a ficheros, red, credenciales), pero casi ninguna de estas capacidades es visible al instalar; los modelos de permisos existentes son inefectivos y las declaraciones de los autores subestiman capacidades en el 59% de los casos.
CyberArena es un benchmark dinámico que evalúa agentes de IA en combate simétrico de ataque y defensa en tiempo real, donde dos agentes compiten simultáneamente como atacantes y defensores sobre servicios que cambian continuamente. A diferencia de los benchmarks estáticos, prueba la capacidad de los agentes para descubrir, explotar y parchear vulnerabilidades bajo presión dinámica, separando las capacidades de 12 agentes LLM frontier en 40 desafíos y 466 enfrentamientos.
Un artículo de investigación que estudia los límites fundamentales de las evaluaciones de seguridad para sistemas de IA encarnada y agéntica frente a adversarios adaptativos. El trabajo demuestra que una evaluación estadística finita no puede excluir a un adversario que preserve su comportamiento sin atacar hasta la certificación y active el ataque después, incluso con evaluadores aleatorizados y adaptativos.
Simon Willison ha creado una herramienta web para renderizar LaTeX inspirada en Tiny Little Office, que almacena todo el documento en el fragmento URL (#) para que sea compartible y sin servidor. La herramienta, construida con Claude Opus 5.5 Extra, permite editar LaTeX en el navegador, soporta compresión con diccionario personalizado y utiliza bibliotecas como MathJax 4.1.3 y DOMPurify para seguridad.
Ricursive Intelligence está desarrollando sistemas de IA que automatizan el diseño de chips, con el objetivo de resolver la crisis de capacidad computacional mediante diseños más eficientes. Los fundadores presentaron en TechCrunch Disrupt cómo su IA aprende de cada iteración para mejorar los diseños subsecuentes, permitiendo crear chips en semanas en lugar de años.

Sullivan & Cromwell ha desarrollado Agreement Analyzer en colaboración con OpenAI, una herramienta de IA para identificar problemas en borradores de acuerdos legales.
Atlassian ha publicado una vulnerabilidad de acceso a archivos en múltiples productos (Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible y Fisheye) que permite a atacantes no autenticados acceder a ficheros específicos del directorio raíz de la aplicación web. La vulnerabilidad está incluida en el CISA KEV con explotación activa confirmada.
→ Aplica las mitigaciones del proveedor siguiendo la guía BOD 26-04 de CISA; si no hay mitigaciones disponibles, cesa el uso del producto o migra a alternativas en la nube.
Meta lanza Muse Spark Open, un modelo multimodal de código abierto con 816 mil millones de parámetros totales y arquitectura mixture-of-experts. El modelo está optimizado para tareas de programación agentica, aceptando texto, imágenes, audio y vídeo como entrada, y puede leer bases de código, escribir y depurar código, y llamar herramientas. Con un contexto de 1 millón de tokens y capacidad para ejecutarse en múltiples dispositivos de IA, representa uno de los modelos abiertos más capaces disponibles.

Black Forest Labs lanza FLUX.3 Image Klein, un modelo abierto de generación de imágenes integrado en la librería Diffusers de Hugging Face. El modelo ofrece capacidades de texto a imagen, imagen a imagen con múltiples referencias y control de composición mediante bounding boxes, con una versión destilada que genera imágenes de 1024×1024 en aproximadamente 2 segundos en una GPU H100.

Gudea, una empresa fundada en 2023, utiliza IA para ayudar a las organizaciones a detectar crisis reputacionales en redes sociales antes de que escalen. A diferencia de las plataformas tradicionales de social listening, su tecnología analiza quién impulsa las conversaciones, cómo se propaga la información y hacia dónde se dirige, rastreando más de 500 plataformas. La empresa ha recaudado 7 millones de dólares en financiación de semilla y cuenta con casi 40 clientes, incluyendo empresas Fortune 50 y laboratorios de IA.

Better Auth de 1.4.0-beta.18 hasta 1.7.7 contiene un fallo de autenticación que permite a atacantes no autenticados iniciar sesión como otros usuarios reutilizando valores de estado OAuth como tokens de Magic Link. Los atacantes pueden iniciar un inicio de sesión OAuth con el correo de una víctima y enviar el estado devuelto a la verificación de Magic Link, obteniendo sesiones o creando cuentas falsamente verificadas por correo.
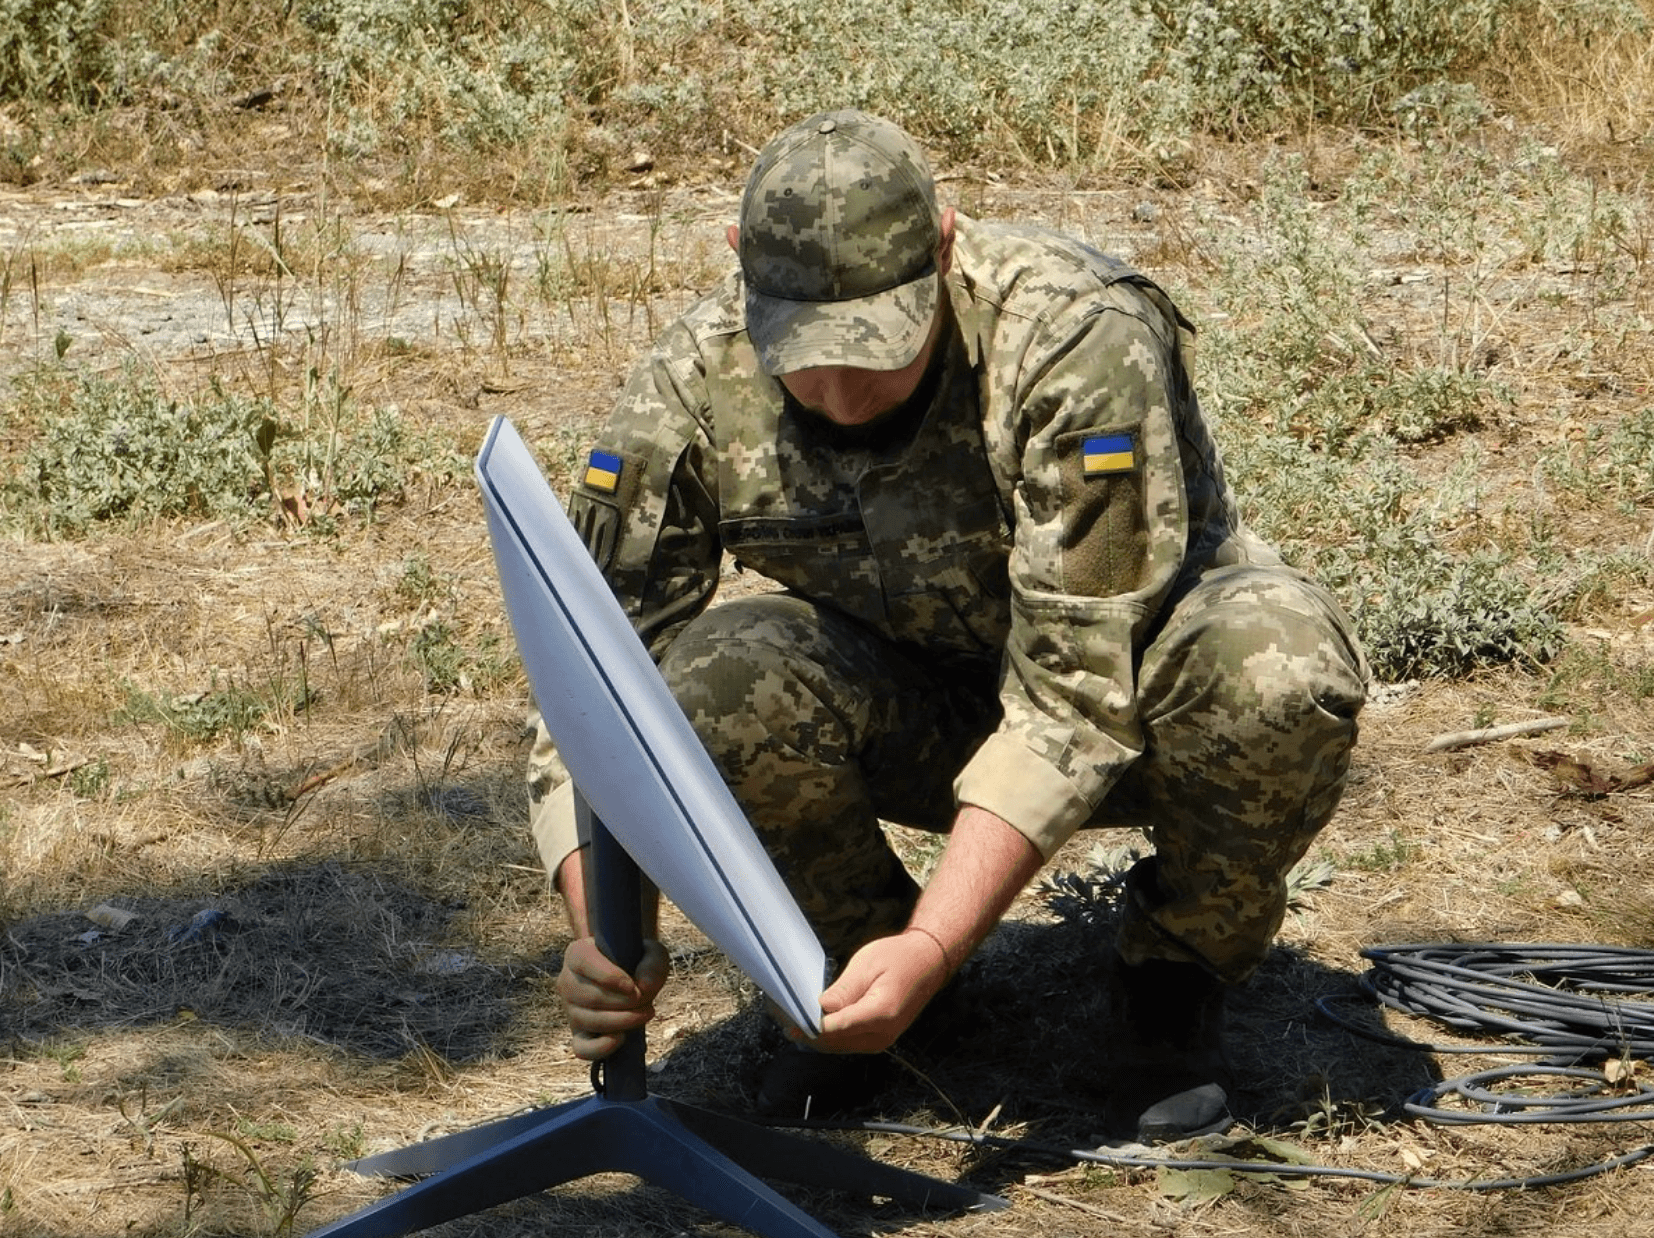
El servicio Starshield de SpaceX, utilizado por el ejército ucraniano para comunicaciones en movimiento, experimentó restricciones de velocidad que interrumpieron misiones de drones durante varios días. Aunque la conectividad fue restaurada, el incidente generó tensiones diplomáticas: Musk atribuyó las limitaciones al gobierno estadounidense, mientras que Zelensky acusó a Washington y SpaceX de sabotaje que costaría vidas ucranianas.
Palo Alto Networks ha publicado actualizaciones de seguridad para un zero-day RCE en PAN-OS (CVE-2026-0322) que está siendo explotado activamente en ataques contra firewalls. La vulnerabilidad afecta a la interfaz de gestión y permite a atacantes autenticados con acceso de red ejecutar código como root en dispositivos vulnerables. CISA ha incluido el CVE en su catálogo de vulnerabilidades explotadas en la naturaleza, con plazo de mitigación para agencias federales el 17 de octubre.
→ Actualiza PAN-OS a la versión parcheada correspondiente a tu serie (10.2, 11.1, 11.2, 12.1 o 12.2) y restringe el acceso a la interfaz de gestión a direcciones IP internas de confianza.
McKinsey está experimentando con un simulador de cliente de IA para entrevistas de candidatos de nivel inicial. El sistema reproduce el 80% de los escenarios que los consultores de McKinsey encuentran en su trabajo diario, aunque no pretende simular un cliente conflictivo. Los evaluadores humanos permanecen en la sala para calificar a los candidatos según su desempeño.

El CEO de Flock afirma que sus micrófonos de detección de disparos detectan «solo disparos», pero el sitio web de la empresa describe una capacidad mucho más amplia que incluye detección de accidentes de tráfico, shows callejeros y fuegos artificiales. La contradicción ha intensificado la controversia sobre vigilancia masiva alrededor del producto de audio de la empresa, que originalmente incluía detección de «gritos humanos» antes de enfrentar rechazo de grupos de privacidad.
