Hackers hijack AOMEI update servers to secretly spread malware
BleepingComputer · 19 oct, 21:40

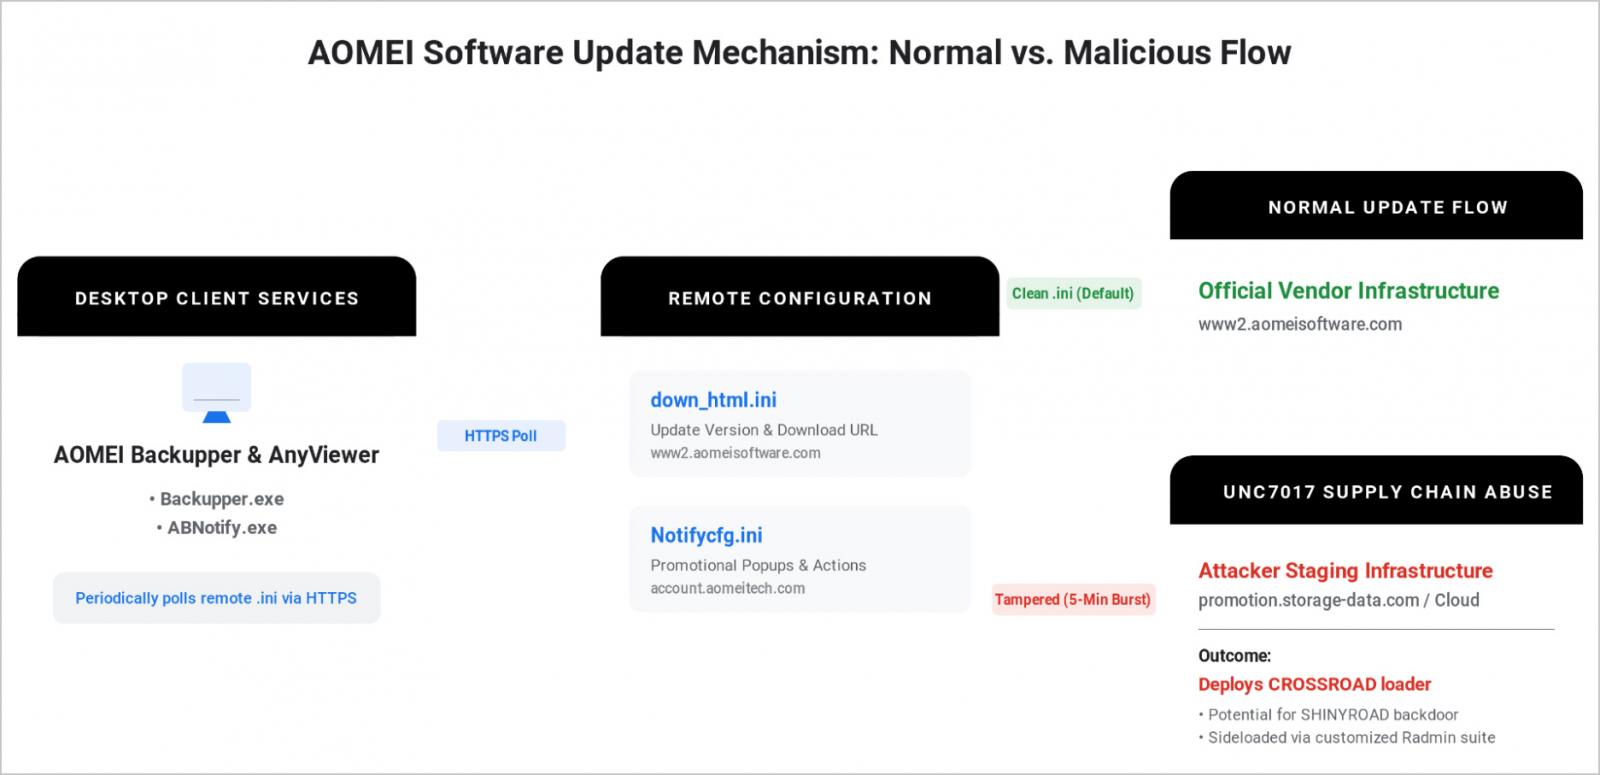
Hackers comprometieron los servidores de AOMEI entre abril y julio de 2026 para distribuir malware a través del sistema de actualizaciones de AOMEI Backupper, un software de copia de seguridad para Windows. El actor amenaza UNC7017 modificó brevemente ficheros de configuración en los servidores de AOMEI para redirigir el software hacia descargas maliciosas de los downloader CROSSROAD y backdoor SHINYROAD, afectando organizaciones en EE.UU., Australia, India, Singapur, España y Suiza en sectores como servicios IT, telecomunicaciones y educación superior.
Los atacantes modificaron dos ficheros de configuración críticos en la infraestructura de AOMEI: down_html.ini (que especifica dónde descargar paquetes de actualización) y Notifycfg.ini (que controla notificaciones y puede ejecutar contenido). Al modificar estos ficheros, redirigieron el software hacia un archivo ZIP malicioso y utilizaron el mecanismo de notificaciones para ejecutar el malware sin interacción del usuario. Los investigadores de ManageEngine y Google identificaron tres ventanas de exposición: 10 minutos el 28 de mayo, 6 minutos el 16 de julio y 5 minutos el 20 de julio, todas en 2026. Los atacantes restauraban los ficheros al estado original en minutos para evitar detección.
El malware CROSSROAD realizaba reconocimiento, descargaba componentes adicionales y establecía persistencia mediante tareas programadas. SHINYROAD utilizaba componentes legítimos de Radmin para cargar código malicioso y conectarse a servidores controlados por atacantes. En el ataque del 20 de julio, también se observó un intento de robo de hashes NTLM forzando al sistema de notificaciones a acceder a un recurso WebDAV controlado por los atacantes. ManageEngine notificó a AOMEI el 7 de junio, pero AOMEI sugirió inicialmente que el contenido fue interceptado en tránsito, explicación rechazada por los investigadores debido a que el contenido viajó por HTTPS desde hostnames de AOMEI y llegó a través del proceso de extracción de la aplicación.
Puntos clave
- Ataque a cadena de suministro: AOMEI Backupper comprometido entre abril y julio de 2026
- Tres ventanas de exposición identificadas: 10 minutos (28 mayo), 6 minutos (16 julio), 5 minutos (20 julio)
- Malware distribuido: downloader CROSSROAD y backdoor SHINYROAD con persistencia y acceso remoto
- Afectadas organizaciones en EE.UU., Australia, India, Singapur, España y Suiza en IT, telecomunicaciones y educación superior
- Técnica de modificación temporal: ficheros de configuración restaurados en minutos para evadir detección
Figuras de la fuente