Actores chinos utilizan agentes autónomos basados en IA (Cairn) para atacar más de 1.200 sitios web de empresas estadounidenses, incluidas John Deere, SharkNinja y Cummins, instalando web shells con mínima intervención humana. Un investigador de seguridad descubrió la campaña al encontrar paneles de control expuestos en internet, accediendo a los registros de ataques en tiempo real y confirmando compromisos en múltiples víctimas.
Un atacante secuestró una cuenta de colaborador en GitHub y reemplazó los archivos descargables de cinco versiones del CLI de OVHcloud con malware diseñado para robar secretos del disco. Los binarios maliciosos estuvieron disponibles durante 94 minutos el 19 de octubre y afectaron a usuarios que instalaron o actualizaron la herramienta durante esa ventana temporal en macOS, Linux y Windows. OVHcloud publicó una versión limpia (v0.16.0) inmutable y aconseja a los afectados rotar todas las claves y secretos almacenados en los equipos comprometidos.
→ Rota todos los secretos del ordenador desde una máquina diferente y actualiza a OVHcloud CLI v0.16.0 o posterior verificando el hash con gh release verify-asset.
⚠ Acción requeridaThe Hacker News · hace 8 horasFuente ↗
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
⚠ Acción requeridaINCIBE-CERT avisos · hace 33 horasFuente ↗
→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.
WindBorne Systems ha ganado un contrato del Ejército del Aire estadounidense valorado hasta 50 millones de dólares para suministrar datos atmosféricos recopilados por su flota de 700 globos autónomos. La empresa utiliza estos datos empíricos para alimentar su modelo de predicción meteorológica basado en deep learning, WeatherMesh 6, que supera en precisión al modelo tradicional del Centro Europeo de Predicciones Meteorológicas a Plazo Medio (ECMWF). Este acuerdo representa el mayor contrato de WindBorne hasta la fecha y demuestra el creciente valor operativo de los modelos de IA en predicción meteorológica.
El plugin Grav Login OAuth (versiones anteriores a 1.4.3) crea cuentas OAuth con credenciales predecibles: nombres de usuario basados en el identificador del proveedor e hashes MD5 sin sal como contraseña, permitiendo que atacantes no autenticados reproduzcan estas credenciales y obtengan acceso administrativo.
Se ha identificado un desbordamiento de búfer en el router Edimax BR-6208AC versión 1.32 a través del parámetro ifname en /goform/formWlSiteSurvey. Aunque la vulnerabilidad tiene CVSS 9.9 y existe un exploit público, el producto ya no cuenta con soporte del fabricante.
Se ha identificado una vulnerabilidad de autenticación deficiente (CVSS 10.0) en Netcore NR268 versión 1.7.121109, en la función user_ok del componente CGI Execution. El exploit ha sido divulgado públicamente y puede ser explotado de forma remota; el vendedor fue notificado pero no respondió.
Meta lanza dos nuevos modelos de IA, Muse Wonder y Muse Wonder Full, que según la empresa rivalizan con los mejores modelos de OpenAI y Anthropic. Los modelos estarán disponibles para suscriptores de Muse Code y a través de la Meta Model API, y Meta planea integrarlos en su agente de IA Muse.
Simon Willison documenta el uso del perfilador integrado de Python 3.15 para analizar la aplicación web-edit, utilizando GPT-6 Astra Extra High en Codex para generar gráficos de llama y mapas de calor. El análisis muestra que la preservación de saltos de línea domina las cargas de trabajo ocupadas, representando el 64,8% de los stacks de CPU registrados.
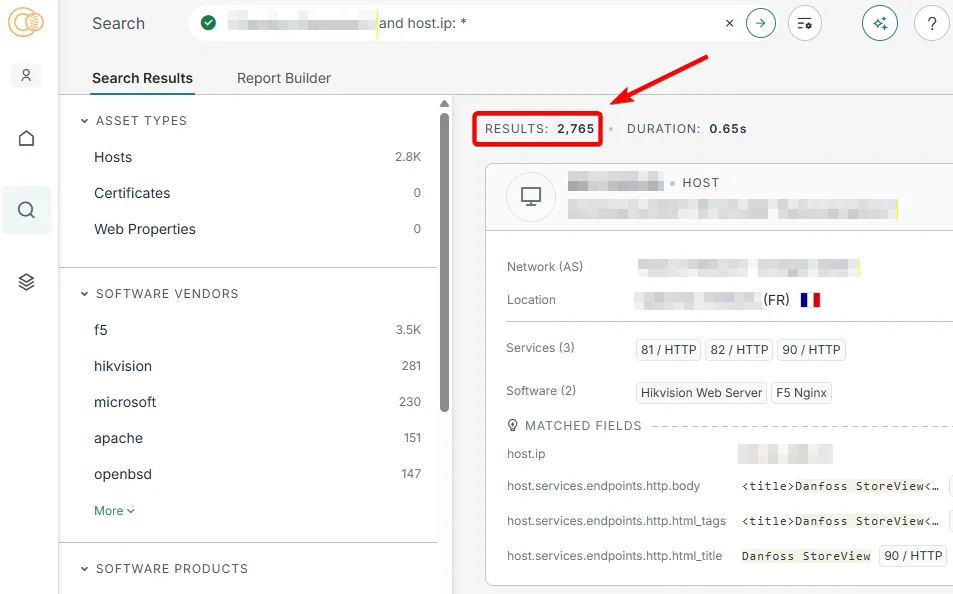
Cientos de supermercados franceses (Intermarché, Coopératives U, Leclerc, Carrefour Market y Monoprix) sufrieron un ciberataque durante la noche del domingo al lunes contra sus sistemas de refrigeración. Los atacantes activaron remotamente el deshielo forzado de las instalaciones, obligando a desechar toda la comida fresca y congelada. Los sistemas afectados proceden de Danfoss, proveedor de software de control de refrigeración, aunque aún no se ha identificado al grupo atacante ni el vector de compromiso.
Ledger ha confirmado que algunos de sus dispositivos distribuidos por el revendedor malasio CryptoBilis fueron comprometidos con un implante de hardware que drenaba las carteras de criptomonedas de los usuarios. El implante, encontrado en dispositivos Ledger X, capturaba la salida de pantalla y pulsaciones de botones para identificar la frase semilla, transmitiéndola al atacante mediante conexión LTE con eSIM integrada. Ledger recomienda a los usuarios que compraron dispositivos a través de este revendedor no inicializar los dispositivos y trasladar los activos a un nuevo dispositivo Ledger.
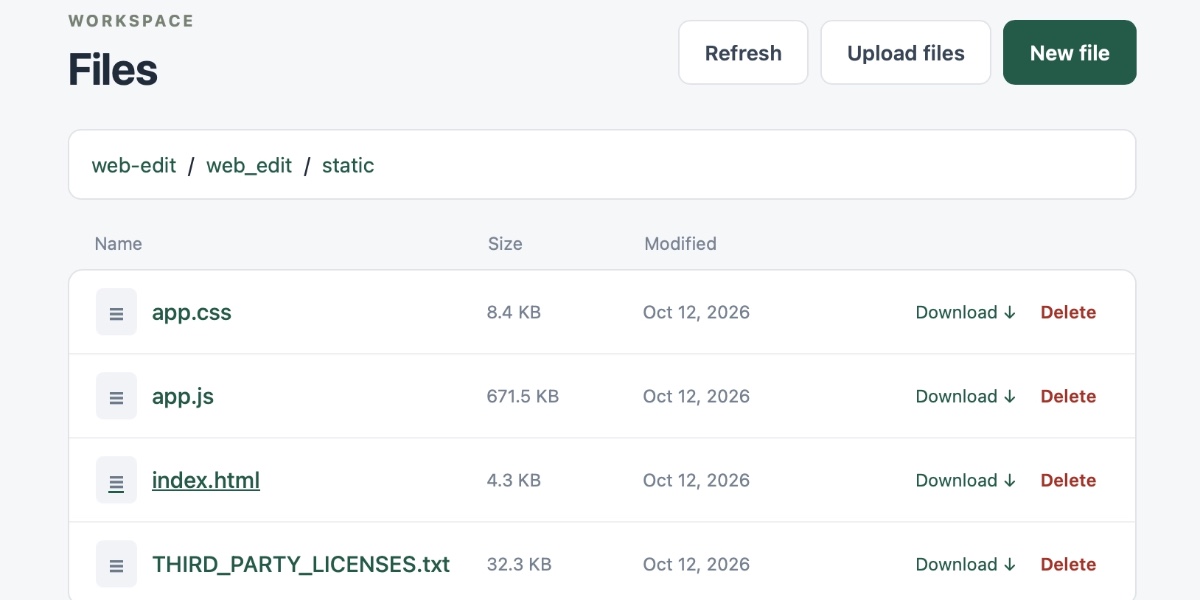
Simon Willison ha publicado web-edit 0.1a0, una aplicación web en Python que permite editar y ver archivos en una carpeta a través de una interfaz web. La herramienta fue construida con ayuda de Codex y GPT-6 Astra Extra High, y está diseñada para ejecutarse sobre Tailscale, permitiendo al usuario editar archivos desde su teléfono sin pasar credenciales a través del LLM.
Honeyjar es una startup de IA fundada por veteranos de relaciones públicas que automatiza tareas de comunicación como redacción de anuncios, identificación de periodistas y búsqueda de oportunidades de intervención. La herramienta se presentó en TechCrunch Disrupt y recibió 10.000 inscripciones en las primeras 24 horas, con el objetivo de democratizar la experiencia en comunicaciones estratégicas entre fundadores, marketers e inversores.
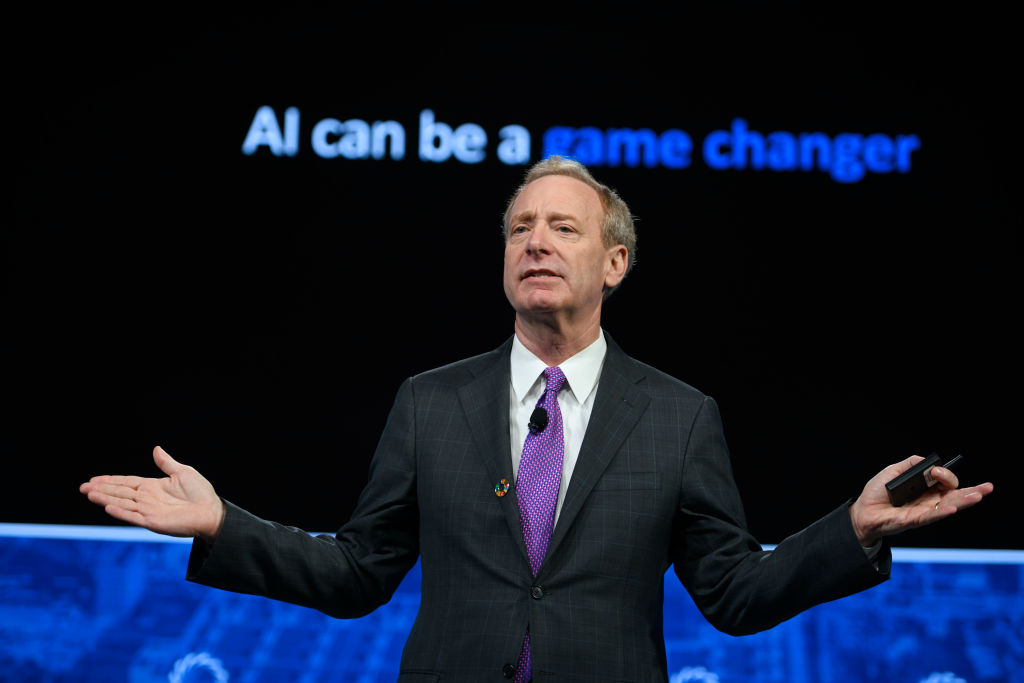
Brad Smith, presidente de Microsoft, aboga por una regulación urgente de la inteligencia artificial a nivel global, argumentando que productos de consumo como la leche y las lavadoras reciben más supervisión que las empresas que desarrollan IA. Smith afirma que el Reino Unido está mejor posicionado que Estados Unidos o la Unión Europea para liderar las normas de seguridad globales, gracias a su Instituto de Seguridad de IA, y propone medidas como la obligación legal de notificar brechas causadas por agentes de IA descontrolados y la aprobación previa de evaluadores externos antes del despliegue de productos de IA.
Blueprints AI, una startup fundada por Al Drams y Coco Cao, utiliza inteligencia artificial para generar planos de construcción listos para permiso en minutos a partir de un croquis o PDF. La empresa, incorporada en 2025 en Santa Mónica, presentará su segunda generación de software en TechCrunch Disrupt 2026, que automatiza el trabajo repetitivo de delineación arquitectónica y permite diseñar múltiples aspectos de un edificio simultáneamente con cumplimiento normativo local.
Atacantes desactivaron remotamente refrigeradores en decenas de supermercados franceses (Intermarché, Coopérative U, Carrefour Market, Monoprix, Leclerc y Super U) mediante un ataque dirigido a controladores Danfoss. El ataque, que afectó entre 250 y 350 tiendas, activó los sistemas automáticos de descongelación para elevar la temperatura de los refrigeradores, causando pérdidas significativas de alimentos. La investigación francesa señala una posible conexión con CVE-2025-41450, una vulnerabilidad crítica de bypass de autenticación en plataformas Danfoss notificada por CISA en mayo de 2025.
→ Actualiza los controladores Danfoss AK-SM 8xxA a la versión parcheada más reciente y revisa si tus sistemas están expuestos a CVE-2025-41450; restringe el acceso a la interfaz de gestión desde la red.
Se ha descubierto una vulnerabilidad crítica (CVSS 9.9) en Linksys E1700 versión 1.0.0.4.003 que permite inyección de comandos del sistema operativo a través de la función setLinksysIpv6. El ataque es remoto y un exploit público está disponible, aunque el fabricante no ha respondido a la notificación de disclosure.
Se ha identificado una vulnerabilidad crítica (CVSS 9.9) en el router Linksys E1700 versión 1.0.0.4.003 que permite inyección de comandos del sistema operativo a través de la función setDMZ. El exploit está disponible públicamente y puede ejecutarse de forma remota sin autenticación.
Resumen semanal de ciberseguridad con varios incidentes graves: una falla crítica en productos Atlassian Data Center (CVE-2026-21589, CVSS 9.3) está siendo explotada en la naturaleza solo horas después de su divulgación; el CEO de una firma de recuperación de ransomware fue acusado de estafa por cobrar tarifas infladas mientras pagaba los rescates secretamente; detectan una nueva variante del exploit kit DarkSword para iOS con capacidades mejoradas de robo de datos; y el FBI realiza detenciones relacionadas con el grupo ShinyHunters y disrumpe herramientas atribuidas al grupo APT chino Flax Typhoon.
El grupo de hackers ShinyHunters anunció en septiembre que había robado datos del FBI sobre sus propios agentes, un desastre de inteligencia. La semana pasada, el FBI arrestó a una persona asociada a este delito.
IonQ, empresa de computación cuántica, adquiere Elisity, especialista en acceso de confianza cero, en un acuerdo en acciones valorado hasta 1.300 millones de dólares. La compra incorpora la tecnología de acceso de mínimos privilegios de Elisity al portafolio de seguridad de IonQ.
Se ha descubierto una vulnerabilidad de inyección de comandos del sistema (CVSS 9.9) en el enrutador Linksys E1700 versión 1.0.0.4.003 a través del manejador de rutas estáticas. El exploit ha sido publicado y puede explotarse remotamente; el fabricante no respondió a la notificación responsable.
Se identificó una vulnerabilidad de desbordamiento de búfer en pila en el router Linksys E1700 (versiones hasta 1.0.0.4.003) que afecta a la función setVlan. El exploit está disponible públicamente y puede ser explotado de forma remota, aunque el fabricante no ha respondido a las notificaciones de divulgación.
Se ha descubierto una vulnerabilidad crítica (CVSS 10.0) en Linksys E1700 versión 1.0.0.4.003 que permite un desbordamiento de búfer basado en pila a través de la función ssid1MACFilter. El ataque puede ejecutarse remotialmente y el exploit ha sido divulgado públicamente, aunque el fabricante no ha respondido a la notificación temprana.
Varonis Threat Labs descubrió AvisLoader, un nuevo malware cargador para Windows que utiliza Tox, una red peer-to-peer encriptada, para evadir los controles de C2 basados en dominios. El malware se distribuye mediante ClickFix, un engaño que solicita a los usuarios ejecutar comandos en terminal, y proporciona funcionalidades de persistencia, escalación de privilegios y ocultación de procesos. Los investigadores recuperaron un panel de control expuesto que revela capacidades operativas completas del malware.
TechCrunch Disrupt 2026 comienza mañana en San Francisco con más de 10.000 asistentes, 300+ startups expositoras y 200+ sesiones. La conferencia ofrece descuentos de hasta 100 dólares en entradas hasta las últimas 24 horas, incluyendo un pase especial de 75 dólares para personas que han sido despedidas.
Ahold Delhaize, una de las mayores cadenas minoristas de alimentos del mundo con más de 9.400 tiendas en Europa, Estados Unidos e Indonesia, confirmó hoy haber sufrido un incidente de ciberseguridad que obligó a desconectar algunos sistemas. Las tiendas permanecen abiertas, pero empleados no pueden acceder a calendarios y nóminas, mientras que clientes no pueden usar webs y apps en varias marcas del grupo como Albert Heijn, Etos y Delhaize. Este es el segundo ataque grave contra la empresa en dos años, tras un ransomware de 2024 que afectó a 2,2 millones de personas.
Se está explotando activamente en la naturaleza la vulnerabilidad CVE-2026-85097 en el plugin Bricksforge de WordPress, que permite a los atacantes tomar el control de los sitios web afectados.
→ Actualiza o desactiva el plugin Bricksforge inmediatamente.
GitLab alertó de una vulnerabilidad de máxima severidad (CVE-2026-97229) en el compilador de expresiones regulares de CI/CD que permite a atacantes no autenticados ejecutar código arbitrario en instancias de GitLab. La falla, descubierta por un investigador de seguridad, radica en un desbordamiento de enteros que afecta a las versiones 19.2 anteriores a 19.2.8, 19.3 anteriores a 19.3.4 y 19.4 anteriores a 19.4.2 de Community Edition y Enterprise Edition.
→ Actualiza GitLab CE/EE a versiones 19.2.8, 19.3.4 o 19.4.2 como mínimo en todas las instalaciones autogestionadas.
Microsoft anuncia su chip de IA Maia 300 de tercera generación, diseñado para ser el sistema principal de inferencia de IA en sus productos y servicios. El nuevo chip, que comenzará a desplegarse en producción en 2027, ofrece una eficiencia un 40 % superior en tokens por megavatio respecto a sistemas basados en GPU líderes, y reduce la dependencia de Microsoft respecto a los procesadores de Nvidia y AMD.
Ambi, fundada por un exejecutivo de Plaud, ha recaudado 26 millones de dólares para desarrollar una aplicación que escucha continuamente en segundo plano y proporciona inteligencia en tiempo real a través de toma de notas en reuniones, sugerencias proactivas y un futuro dispositivo de hardware. La startup lanzará aplicaciones para iPhone, Mac y Apple Watch, con planes de capturar contexto desde las actividades del usuario para personalizar las asistencias.
Oleg Korniev, ejecutivo canadiense vinculado al grupo ciberdelincuente ShinyHunters, ha sido detenido acusado de conspiración para cometer extorsión mediante amenazas de divulgar datos robados. Korniev, quien había publicado un libro sobre gestión de ciberextorsión, era director de operaciones de CYPFER, una empresa de ciberseguridad que supuestamente ayudaba a negociar pagos de rescate con criminales. ShinyHunters es responsable del hackeo de un portal de empleo del FBI en septiembre, sustrayendo datos confidenciales de empleados federales.