OVHcloud CLI releases backdoored on GitHub to steal developer secrets
BleepingComputer · 20 oct, 13:31

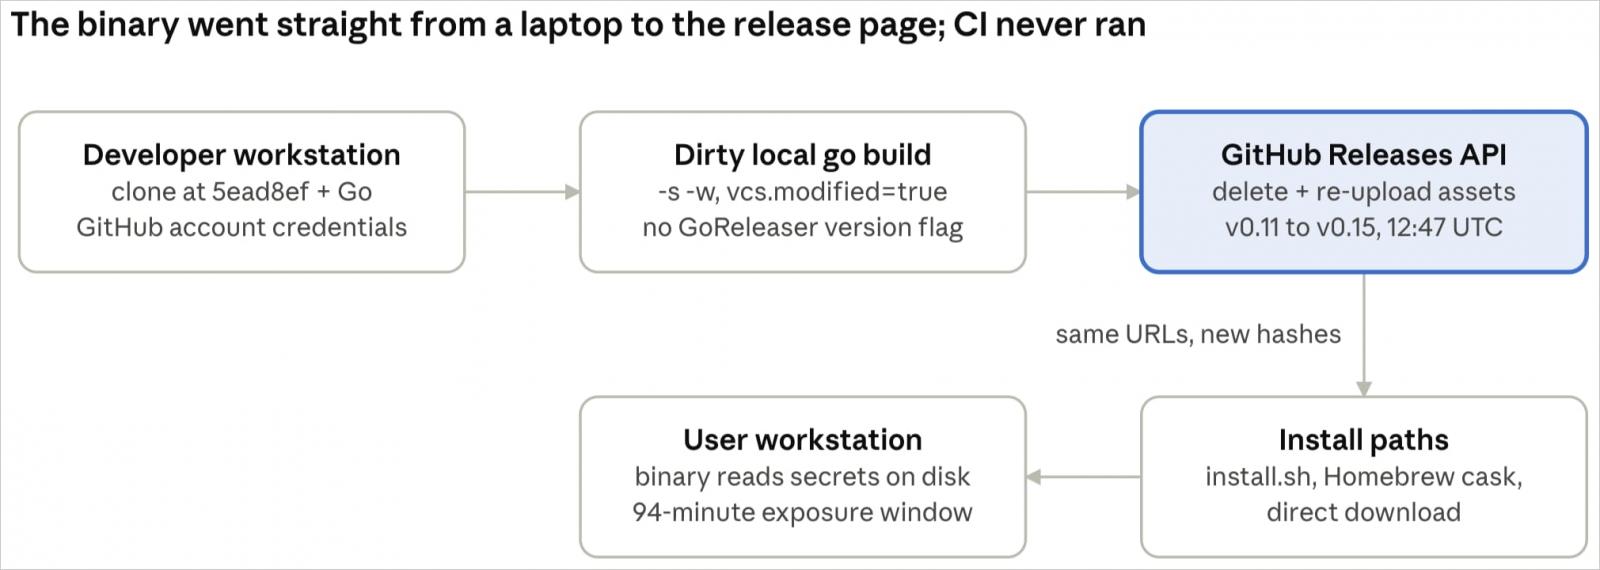
OVHcloud advierte de que atacantes comprometieron su herramienta CLI de código abierto en GitHub para distribuir malware que roba secretos. El atacante secuestró una cuenta de desarrollador y modificó las versiones 0.11.0 a 0.15.0, siendo detectado tras reportar un cliente 1 hora y 34 minutos después de la publicación. OVHcloud confirmó que las versiones 0.10.0 y 0.16.0 no fueron afectadas y habilitó la protección de inmutabilidad de lanzamientos en GitHub.
El ataque fue parte de la operación GlassWorm, una campaña conocida desde finales de 2025 que afecta a ecosistemas de desarrollo como VSCode, OpenVSX, GitHub y npm. Los investigadores de OpenSourceMalware confirmaron que la cuenta de GitHub comprometida llevaba más de medio año bajo control del atacante, con un reescrituras de historial en marzo de 2026 y un cargador preinstalado que decodifica a través de una llamada muerta en Solana. El binario malicioso afecta a macOS (Intel y ARM), Linux (x86_64 y ARM64) y Windows x86-64, mientras que los builds de fuente e imágenes Docker no fueron comprometidas.
OVHcloud CEO Octave Klaba explicó que el propósito del malware de baja calidad era "recuperar secretos del disco". La empresa determinó que el atacante subió paquetes infectados compilados localmente sin comprometer los pipelines de CI/CD que incluyen pruebas unitarias, funcionales y detección de CVE. Cualquier usuario que ejecutó un binario afectado debe considerar todos sus secretos en la máquina como comprometidos y revocarlos inmediatamente.
Puntos clave
- Versiones afectadas: CLI OVHcloud v0.11.0, v0.12.0, v0.13.0, v0.14.0, v0.15.0
- Versiones limpias: v0.10.0 y v0.16.0
- Plataformas comprometidas: macOS (Intel/ARM), Linux (x86_64/ARM64), Windows x86-64
- Tiempo de detección: 1 hora 34 minutos desde publicación
- Revisar y revocar todos los secretos y credenciales en máquinas afectadas
Figuras de la fuente