8CiberBleepingComputer ·
Un atacante secuestró una cuenta de colaborador en GitHub y reemplazó los archivos descargables de cinco versiones del CLI de OVHcloud con malware diseñado para robar secretos del disco. Los binarios maliciosos estuvieron disponibles durante 94 minutos el 19 de octubre y afectaron a usuarios que instalaron o actualizaron la herramienta durante esa ventana temporal en macOS, Linux y Windows. OVHcloud publicó una versión limpia (v0.16.0) inmutable y aconseja a los afectados rotar todas las claves y secretos almacenados en los equipos comprometidos.
→ Rota todos los secretos del ordenador desde una máquina diferente y actualiza a OVHcloud CLI v0.16.0 o posterior verificando el hash con gh release verify-asset.
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.






→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).
SAP ha divulgado una vulnerabilidad crítica (CVSS 10.0) en el SDK de Cloud para Python que permite robar credenciales OAuth2 de aplicaciones multi-tenant en SAP BTP. Un atacante que controle el subdominio del tenant puede redirigir las solicitudes de autenticación hacia un servidor bajo su control, exfiltrando el ID y secreto del cliente. La vulnerabilidad fue corregida en la versión 0.45.2 (agosto), pero seis versiones posteriores (0.53.0 a 0.55.0) reintrodujeron el fallo antes de ser parcheado nuevamente en 0.55.1.

Pluto Security, una startup que acaba de salir del sigilo con 42 millones de dólares en financiación, ayuda a las empresas a asegurar herramientas de IA y agentes que sus empleados despliegan sin supervisión formal. El problema es que aproximadamente el 60% de los riesgos detectados provienen de aplicaciones creadas por empleados no desarrolladores (finanzas, marketing, legal), lo que genera superficies de ataque nuevas que las herramientas de seguridad tradicionales no cubre adecuadamente.

Una vulnerabilidad en Portal for ArcGIS (CVE-2026-69227, CVSS 9.8) permite acceso no autenticado a ciertos endpoints de la API /portaladmin/local bajo condiciones específicas. Un atacante podría acceder a funcionalidad administrativa que requiere autenticación.
Risesoft-y9 Digital-Infrastructure 9.6.5 a 9.6.11 contiene una vulnerabilidad de path traversal en el endpoint fileManager storeFile que permite a atacantes no autenticados escribir archivos arbitrarios. Al enviar parámetros fullPath y fileName manipulados en POST /rest/storeFile, los atacantes pueden crear o sobrescribir ficheros con permisos de servicio, potencialmente logrando ejecución de código.
Adobe ha publicado parches para 140 vulnerabilidades distribuidas entre 10 productos, incluyendo Commerce, Photoshop, ColdFusion, Substance 3D, Dimension, FrameMaker y Bridge.
LiquidAI presenta LFM2.5-24B-A2B, un modelo de lenguaje especializado en agentes que razonan y usan herramientas, con solo 2 mil millones de parámetros activos. El modelo compite con versiones mucho más grandes (Qwen3.6-35B con un 50% más de parámetros) en tareas de agencia e inferencia de herramientas, alcanzando 184 tokens por segundo en Apple M5 Max y más de 21.000 en NVIDIA B300.

Meta despliega en Facebook la función "Your Algorithm", que permite a los usuarios personalizar directamente su feed e indicar qué temas desean ver o no mediante botones de "interested" y "not interested". La funcionalidad, que utiliza LLMs para mejorar los sistemas de ranking de contenido, ya había sido lanzada anteriormente en Instagram y Threads, y Meta afirma que las recomendaciones se actualizan en tiempo real según las preferencias del usuario.

Google ha anunciado una nueva función que permite lanzar aplicaciones personalizadas creadas con vibe-coding a través de Google Play Store, sin necesidad de conectar el teléfono a un ordenador. La empresa posiciona esta funcionalidad como una rampa de entrada para desarrolladores en formación que quieran compartir sus apps con el mundo.

Google Play ahora permite a los usuarios crear aplicaciones privadas con IA (vibe-coded apps) únicamente para su uso personal en Android sin necesidad de publicarlas públicamente. La plataforma también introduce mejoras como un motor de recomendación de juegos con IA llamado Game Finder y actualizaciones del asistente Ask Play.

Google reestructura el programa de recompensas por vulnerabilidades de Chrome, enfocándose en fallos complejos de seguridad de memoria. La empresa reversa parcialmente los recortes anteriores en las recompensas del bug bounty.
Google ha desplegado globalmente Gemini 4 Argon, un nuevo modelo de IA especializado en tareas complejas como análisis de código, finanzas, investigación científica y ciberseguridad. El modelo combina razonamiento avanzado, análisis visual y uso de herramientas, con capacidad de procesar hasta un millón de tokens por solicitud. Google afirma que Argon ha optimizado proyectos de código, ayudado a detectar vulnerabilidades y diseñado nuevas proteínas, liderando el Vals Index en tareas profesionales.
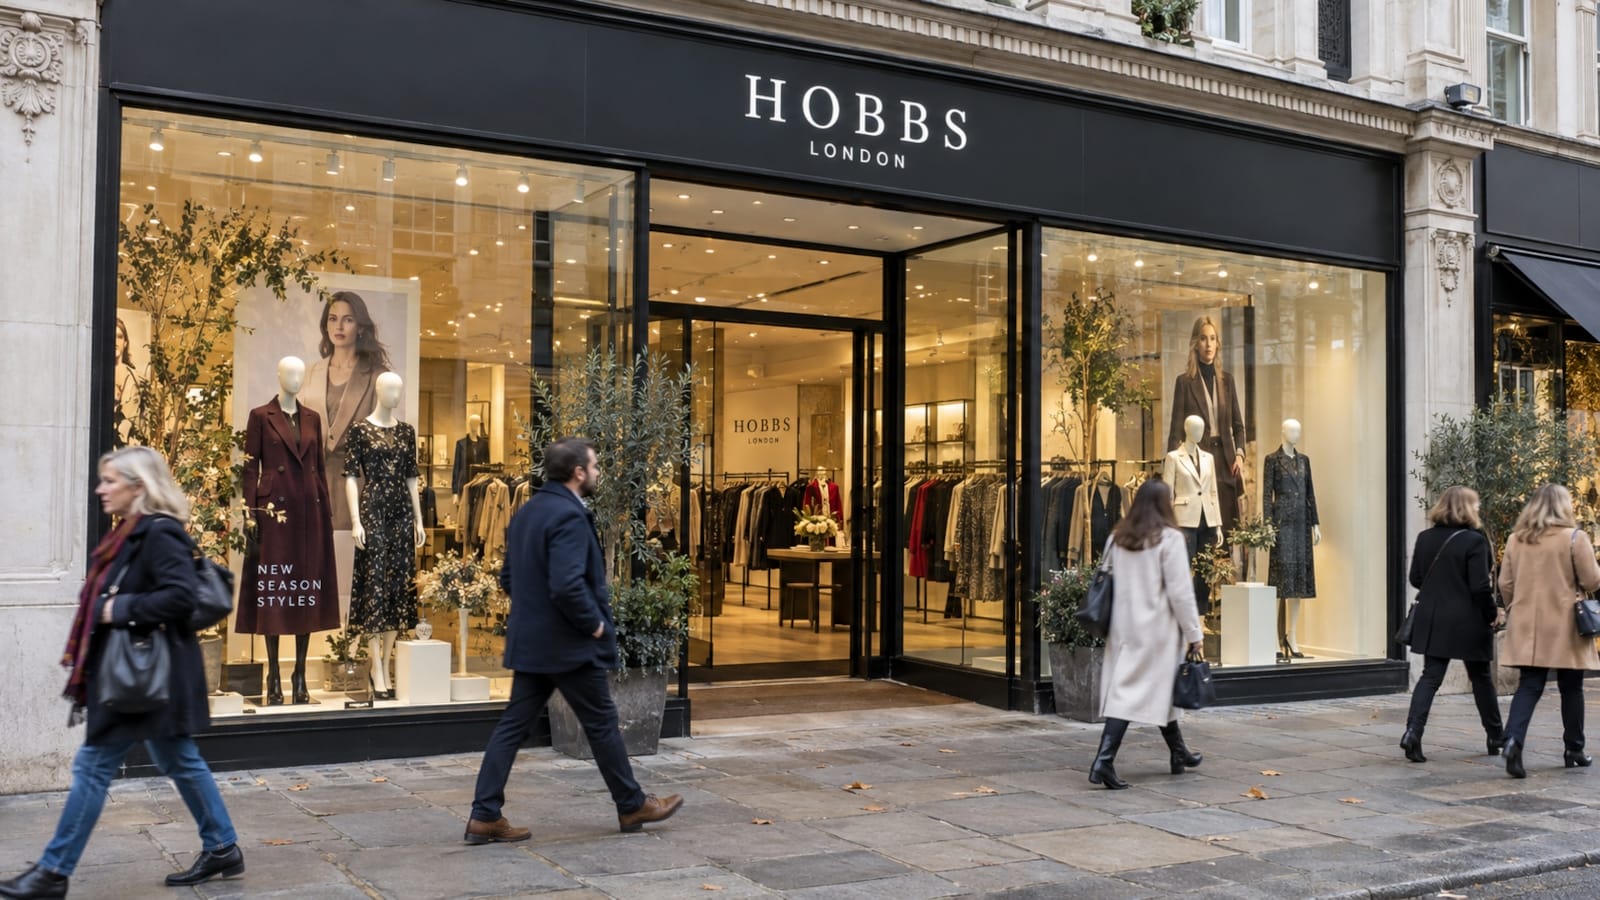
TFG London, propietaria de las marcas de moda Hobbs, Phase Eight y Whistles, sufrió un ciberataque el 11 de octubre que afectó a sus sistemas informáticos, dejando las tiendas físicas operativas pero varios servicios en línea indisponibles. La empresa investiga si se ha comprometido información de clientes y ha activado sus planes de respuesta a incidentes con ayuda de expertos externos, aunque aún no hay evidencia de reclamación pública por parte de actores de amenazas.
Una cuenta verificada de Instagram (@miagoth_) publicó una imagen generada por IA de la actriz Mia Goth con un mensaje burlón sobre su divorcio, que se viralizó y fue cubierta por medios de comunicación como si fuera auténtica. Goth y sus representantes denunciaron que la imagen era falsa, que habían solicitado a Instagram que eliminara la cuenta de fan verificada, y criticaron que Meta priorizara la difusión de contenido manipulado sobre la protección de la identidad de las figuras públicas.

Una campaña de fraude suplanta el sitio de Frávega, cadena argentina de retail, mediante un dominio apócrifo (fvega-***.site) que promociona productos con descuentos irreales de hasta 87%. Lo distintivo es su arquitectura técnica: la página falsa y la pasarela de pago se alojan en infraestructuras separadas, permitiendo redirigir el pago a diferentes destinos según el precio del producto sin modificar la página de suplantación.
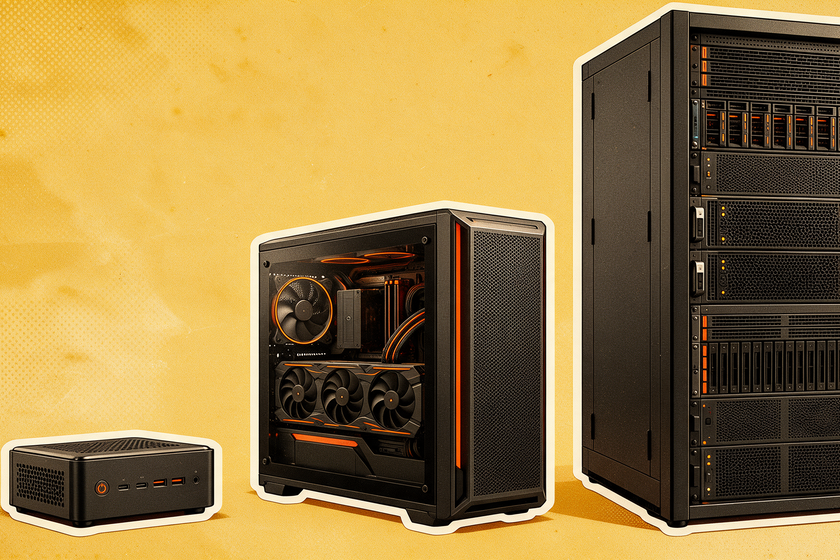
PcComponentes, el mayor distribuidor de hardware de España, anuncia una expansión hacia servidores y estaciones de trabajo para ejecutar modelos de IA en local. La empresa espera crecer desde 825 millones de euros en 2025 a 2.000 millones en 2028, con planes de ofrecer soluciones completas de IA (hardware, configuración y asesoramiento) para empresas que prefieren no enviar datos a la nube. El movimiento replica la estrategia que llevó a Dell del mercado de PC al de servidores empresariales hace décadas.
Satlyt, fundada por un ingeniero keniano-estadounidense exSpaceX y Google, ha recaudado 8 millones de dólares para desarrollar software que ejecute modelos de IA en satélites. La empresa, con sede en Sunnyvale y Nairobi, no construye sus propios satélites sino que ofrece una plataforma de software similar a VMware o Snowflake para operar IA en naves espaciales de terceros, aumentando la eficiencia operativa y reduciendo los costosos envíos de datos a Tierra.

GitHub ha ajustado sus configuraciones de publicación de confianza en npm tras descubrir que atacantes podían tomar el control de miles de paquetes sin robar credenciales. La vulnerabilidad, llamada SlugFest, explotaba un fallo en cómo npm identificaba repositorios: usaba el nombre del repositorio en lugar de su identificador inmutable, permitiendo que alguien reclame un slug abandonado e herede la confianza del paquete original. El fallo afectaba más de 1.500 paquetes descargados más de 10 millones de veces en total.

Investigadores de la startup AIR descubrieron una vulnerabilidad en Vercel Sandbox, una herramienta ampliamente utilizada para ejecutar código en entornos aislados, que permitiría a agentes IA maliciosos escapar del sandbox y filtrar datos sensibles burlando las restricciones de red. El fallo radica en cómo el sandbox valida certificados digitales: un agente comprometido podría enviar un certificado manipulado a un servidor autorizado para redirigir la comunicación hacia servidores controlados por atacantes sin que el sandbox detecte comunicación directa no autorizada. Vercel reconoció el problema pero indicó que el parche es complejo de implementar, y los investigadores no han hallado explotación en la naturaleza, aunque sospechan que la vulnerabilidad podría ser antigua.
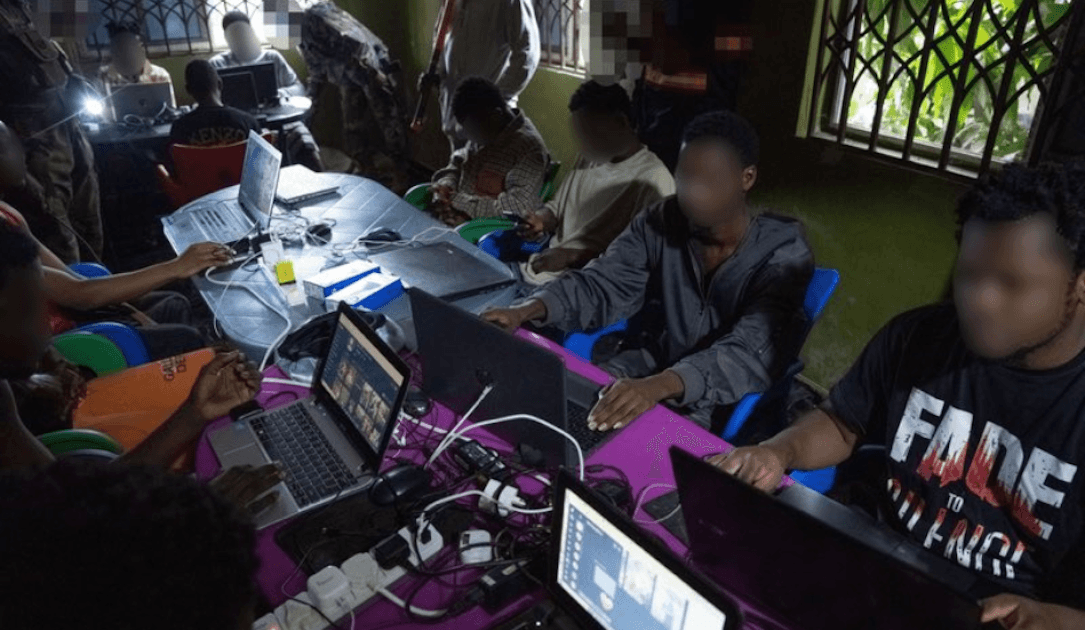
La policía de Ghana y Nigeria desmanteló redes de estafas en operaciones coordinadas internacionales, deteniendo a 28 personas e identificando más de 100 víctimas de trata de personas. Las plataformas tecnológicas (Meta, Microsoft, Google) eliminaron 3,7 millones de cuentas y grupos asociados, mientras que se identificaron más de 11 millones de dólares en fondos potencialmente congelables vinculados a fraudes en criptomonedias, suplantación de fuerzas de orden y otros esquemas de estafa en línea.
Google DeepMind presenta Gemini 4 Argon, un modelo especializado en razonamiento físico para robótica que alcanza el 87% en el benchmark ERQA de comprensión espacial 3D. El modelo puede controlar robots reales (como el cuadrúpedo Boston Dynamics Spot) y brazos manipuladores, generar código de control, crear gemelos digitales en simulación y trabajar en bucles visuales cerrados para tareas como recogida de objetos, reordenación y planificación de movimientos.
Atacantes accedieron a un repositorio de GitHub de Meta y robaron código fuente e información personal de aproximadamente 1.500 personas, la mayoría empleados de Meta en Estados Unidos. La empresa ofrece servicios de monitorización de crédito a los afectados.
Google lanza Gemini 4 Argon, su nuevo modelo de IA fronterizo tras meses de retraso respecto a rivales como OpenAI y Anthropic. Según Google, Argon iguala o supera a GPT-6 Astra y Claude Fable 5.1 en tareas de programación, ciberseguridad, ciencia, finanzas y derecho, y ya lo utiliza internamente para auditoría de vulnerabilidades y optimización de sistemas. El modelo se despliega hoy para suscriptores Pro y Ultra de Gemini a un precio introductorio muy competitivo (quinta parte del coste de rivales), antes de aumentarlo a finales de noviembre.

Google ha lanzado Gemini 4 Argon, un modelo de inteligencia artificial diseñado para tareas complejas en dominios como programación, finanzas, derecho y ciberseguridad. El modelo está disponible globalmente mediante API, Google AI Studio y la aplicación Gemini, con precios introductorios de 2 dólares por millón de tokens de entrada y 10 dólares por millón de tokens de salida. Argon ha demostrado un rendimiento superior en puntos de referencia como el Vals Index, superando a otros modelos de frontera en sectores económicos clave.

Ivanti advierte sobre un zero-day en Connect Secure que está siendo explotado activamente en ataques. La vulnerabilidad CVE-2026-104935 es un bypass de autenticación de alta severidad que afecta a versiones 22.8R2.4 y anteriores, 25.1.2.2 y anteriores, y 25.1.1.1 y anteriores, permitiendo a atacantes remotos ejecutar comandos arbitrarios sin privilegios ni interacción del usuario. Ivanti recomienda aplicar parches inmediatamente, mientras Shadowserver rastrea más de 5.500 instancias expuestas en Internet.
→ Actualiza Ivanti Connect Secure a la versión corregida cuanto antes y ejecuta regularmente la Integrity Checker Tool.
Una demo gratuita del juego 'Enseñar a conducir a mi hermana' en Steam está causando problemas financieros a sus desarrolladores por los costes en llamadas a modelos de IA (Google Gemini y OpenAI). El juego utiliza IA para interpretar instrucciones habladas del jugador, y con más de 430 usuarios simultáneos, el estudio Easy Fox gasta más de 1.000 dólares diarios en servicios de IA, lo que les ha obligado a solicitar un crédito bancario para mantener la demo operativa.
Docker ha divulgado una vulnerabilidad crítica (CVE-2026-105445) en Docker Hub que permitía a atacantes acceder a los repositorios de contenedores de otros usuarios mediante un token de acceso personal (PAT) reasignado sin consentimiento. El fallo afectaba a la cadena de suministro de software porque los atacantes podían publicar imágenes bajo nombres legítimos. Docker desplegó un parche en menos de cuatro horas tras recibir el informe y no encontró evidencia de explotación en la naturaleza.
Meta ha lanzado Muse Wonder y Muse Wonder Full, nuevos modelos de IA de sus Superintelligence Labs que la compañía posiciona entre los mejores junto a OpenAI y Anthropic. Los modelos impulsarán a Muse, su aplicación de agentes de IA personales, y estarán disponibles a través de API a precios similares a GPT-6 Sol o Claude Opus 5.5. Meta afirma que superan a Claude Fable 5.1 en benchmarks de referencia y a GPT-6 Astra en pruebas especializadas.
El grupo de hackers norcoreano Kimsuky ha lanzado una campaña de ciberespionaje contra expertos ucranianos en diplomacia, seguridad y política internacional, utilizando invitaciones falsas a conferencias, solicitudes de colaboración e documentos maliciosos. Los ataques, parte de la operación GitPower, probablemente buscan recopilar inteligencia sobre la guerra en Ucrania, pérdidas de tropas norcoreanas y detalles sobre prisioneros de guerra capturados.
Epic Games implementará desarrollo acelerado por IA en un próximo juego no anunciado de Disney, utilizando herramientas como Claude de Anthropic para generar código y arte. El proyecto, un shooter con personajes de Marvel y Star Wars, se ha retrasado desde su fecha original de marzo, y los desarrolladores han recibido la directiva de eliminar el código escrito a mano y usar flujos de trabajo completamente basados en IA.

Ecosia, el buscador alemán, ha decidido abandonar a Mistral como proveedor de IA en su navegador para adoptar modelos chinos de código abierto como Qwen, GLM y Kimi. El fundador de Ecosia argumenta que estos modelos ofrecen mejor rendimiento y menor coste, aunque la decisión genera contradicciones: rechaza a Mistral por depender de energía nuclear francesa, pero elige alternativas alimentadas mayoritariamente por carbón en China.