Ivanti warns of Connect Secure zero-day exploited in attacks
BleepingComputer · 13 oct, 17:45
Qué hacer: Actualiza Ivanti Connect Secure a la versión corregida cuanto antes y ejecuta regularmente la Integrity Checker Tool.
Ivanti advierte sobre un zero-day en Connect Secure que está siendo explotado activamente en ataques. La vulnerabilidad CVE-2026-104935 es un bypass de autenticación de alta severidad que afecta a versiones 22.8R2.4 y anteriores, 25.1.2.2 y anteriores, y 25.1.1.1 y anteriores, permitiendo a atacantes remotos ejecutar comandos arbitrarios sin privilegios ni interacción del usuario. Ivanti recomienda aplicar parches inmediatamente, mientras Shadowserver rastrea más de 5.500 instancias expuestas en Internet.
CVE-2026-104935 es un zero-day de bypass de autenticación de alta severidad reportado por la firma de ciberseguridad Volexity. Los atacantes remotos sin privilegios pueden explotar esta vulnerabilidad en ataques de baja complejidad que no requieren interacción del usuario para ejecutar comandos arbitrarios en los dispositivos ICS afectados. Al momento de la divulgación, Ivanti estaba consciente de una explotación limitada en el terreno silvestre, trabajando directamente con las organizaciones afectadas.
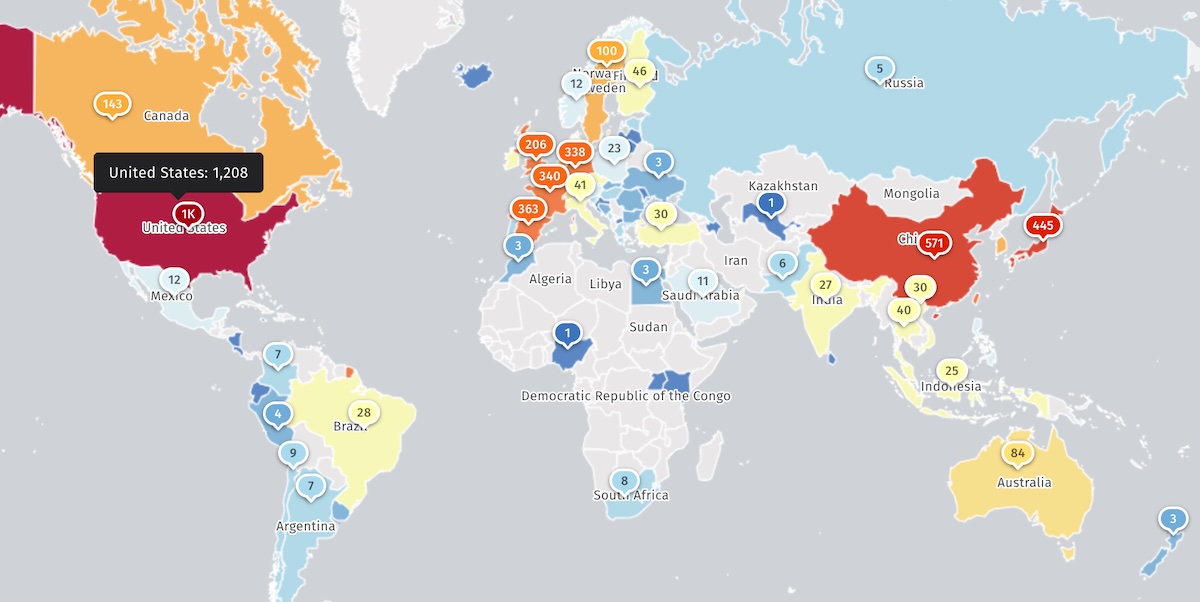
Ivanti Connect Secure (ICS), anteriormente conocido como Pulse Connect Secure y originalmente Juniper Pulse, es una puerta de enlace VPN SSL de grado empresarial que proporciona a empleados remotos, contratistas y fuerzas de trabajo híbridas acceso seguro a recursos corporativos y en la nube. Shadowserver rastrea actualmente más de 5.500 instancias de ICS expuestas en línea. Ivanti cuenta con más de 3.000 empleados, una red de más de 7.000 socios y más de 40.000 clientes en todo el mundo utilizando sus soluciones de gestión de activos de TI. La CISA ha marcado 36 vulnerabilidades en diversos productos Ivanti como explotadas activamente desde noviembre de 2021, 12 de las cuales también han sido abusadas por grupos de ransomware.
Puntos clave
- CVE-2026-104935: bypass de autenticación en ICS versiones 22.8R2.4 y anteriores, 25.1.2.2 y anteriores, 25.1.1.1 y anteriores
- RCE sin privilegios, baja complejidad, sin interacción del usuario requerida
- Más de 5.500 instancias de ICS expuestas en Internet según Shadowserver
- Ivanti recomienda actualizar a la versión corregida cuanto antes e ejecutar regularmente la Integrity Checker Tool
- Histórico: CVE-2023-46805, CVE-2024-21887, CVE-2024-21893, CVE-2025-0282, CVE-2025-22457 también explotados recientemente
Figuras de la fuente