Ocho certificados intermedios de la autoridad de certificación eMudhra fueron comprometidos debido a claves P-384 débiles generadas por un error de script en abril de 2025: los valores de las claves eran menores de 256, permitiendo que cualquiera las recuperase y falsificase certificados para suplantaciones de sitios legítimos. Mozilla, Google y Apple bloquearon los certificados comprometidos, y múltiples desarrolladores de software publicaron actualizaciones para eliminar la confianza en los certificados revocados.
Se han comprometido las claves privadas de ocho certificados intermedios de eMudhra, una autoridad de certificación cuyas raíces son de confianza en los programas de Mozilla, Microsoft, Apple y Chrome. El incidente requiere actualización urgente de todo software que incluya listas de certificados confiables, incluyendo distribuciones Linux y herramientas Python como uv, pip y certifi.
→ Actualiza ca-certificates en distribuciones Linux, uv a 0.13.4 o posterior, pip a 26.2.2 o posterior y certifi a 2026.10.19 o posterior.
⚠ Acción requeridaSimon Willison · hace 4 horasFuente ↗
El equipo de seguridad de PHP advierte de dos vulnerabilidades críticas de ejecución remota de código (RCE) con CVSS 9.2 que afectan a las versiones 5, 6, 7 y 8. Los parches de emergencia serán lanzados mañana 21 de octubre a las 14:00 UTC, después de que detalles sobre estos flaws zero-day se filtraran antes de la divulgación planeada.
Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
⚠ Acción requeridaThe Hacker News · hace 12 horasFuente ↗
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.
⚠ Acción requeridaThe Hacker News · hace 13 horasFuente ↗
→ Actualiza UpdraftPlus a versión 1.26.13 (gratuito) o 2.26.13 (Premium) o posterior, y elimina las claves UpdraftCentral en Configuración → Advanced Tools → UpdraftCentral → Manage existing keys.
→ Parchea inmediatamente los sistemas contra CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766, refuerza la autenticación multifactor, revisa los registros de acceso remoto y deshabilita herramientas de escritorio remoto no autorizadas.
→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.
IBM DataPower Gateway versiones 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.6 y 11.0.0.0 a 11.0.0.2 contiene un desbordamiento de búfer en el montículo causado por verificación incorrecta de límites. Un atacante remoto no autenticado podría ejecutar código arbitrario en el sistema.
Integrics Enswitch versiones 3.13 a 4.4 contiene un fallo de bypass de autenticación en /api/json/user/password/update/ que permite a atacantes no autenticados cambiar contraseñas de cuentas omitiendo el parámetro reset. Los atacantes pueden tomar control de cuentas de administrador enumerando nombres de usuario válidos.
TechCrunch Disrupt 2026 convoca a ejecutivos de Ambrosia Energy y Bloom Energy para debatir sobre las oportunidades de negocio que genera el auge de la infraestructura física necesaria para escalar sistemas de IA. La sesión analiza cómo la demanda de computación supera la capacidad de generación de energía y conectividad, creando nuevas categorías de negocio en generación de energía, refrigeración, centros de datos y tecnología de redes eléctricas.
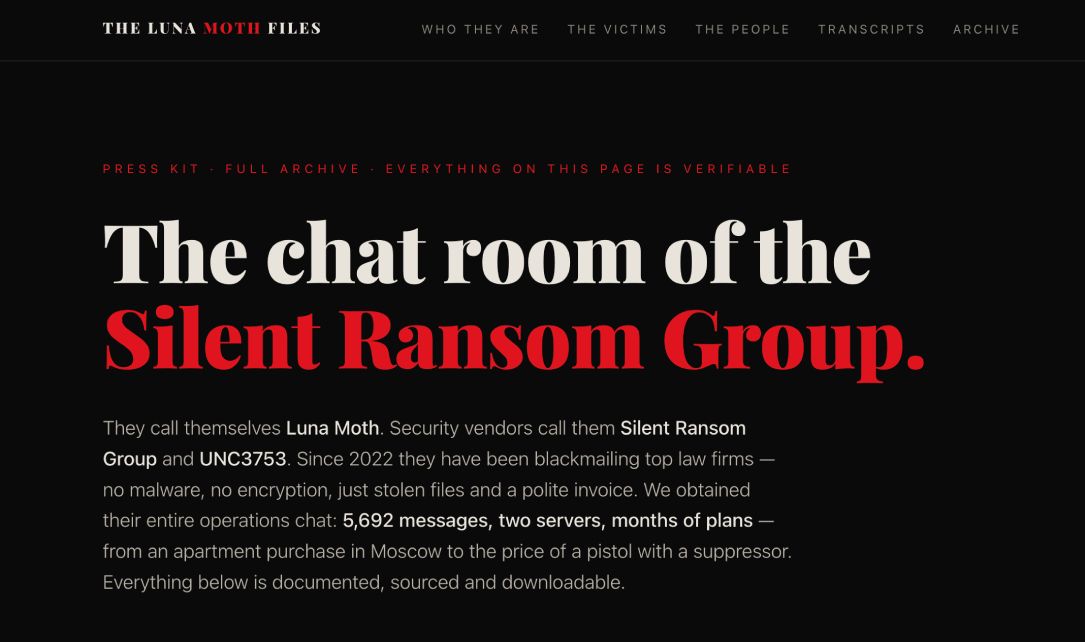
Un grupo de extorsión ruso llamado Silent Ransom Group (también conocido como Luna Moth y Chatty Spider) ha sido expuesto mediante chats filtrados que muestran operaciones sofisticadas contra bufetes de abogados estadounidenses. Los mensajes revelan que el grupo reclutaba agentes físicos a través de anuncios en Telegram para infiltrarse en oficinas y copiar datos, utilizando tácticas como disfraces de repartidores de pizza o trabajadores de TI. Blockchain analysis y el FBI han corroborado parte de la información, documentando negociaciones de rescate que alcanzaban millones de dólares.
#Actor de amenaza#Ataque / brecha#Phishing / fraude
ANY.RUN ha identificado Wazza, un kit de phishing sofisticado dirigido a organizaciones de los sectores bancario, gubernamental y manufacturero en Estados Unidos, Europa y Australia. El kit emplea una cadena de enrutamiento de varias etapas para filtrar visitantes y tráfico automatizado antes de mostrar una página falsa con temática de Adobe que solicita un código de dispositivo, dificultando la detección automatizada.
Las empresas realizan formación en conciencia de seguridad para sus empleados, pero su efectividad real es cuestionable. El artículo analiza si estas iniciativas tienen beneficios tangibles.
Google lanza un agente Gemini universal para clientes empresariales que funciona en múltiples aplicaciones (Gmail, Drive, Docs, Sheets, Calendar) y dispositivos desde una única interfaz. El agente ejecuta tareas automáticamente, mantiene contexto en la nube y puede integrarse con aplicaciones de terceros como Slack y Microsoft 365.
IBM DataPower Gateway versiones 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.6 y 11.0.0.0 a 11.0.0.2 contienen una vulnerabilidad de escritura fuera de límites (CVE-2026-15762) que permite a atacantes remotos ejecutar código arbitrario con CVSS 9.8. Aunque la gravedad es crítica, no hay evidencia de explotación activa en la naturaleza ni PoC público disponible.
IBM DataPower Gateway sufre un desbordamiento de búfer en las versiones 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.6 y 11.0.0.0 a 11.0.0.2 debido a comprobaciones de límites inadecuadas. Un usuario local podría explotar la vulnerabilidad para ejecutar código arbitrario en el sistema.
IBM DataPower Gateway versiones 10.6.0.0 a 10.6.0.10 es vulnerable a cross-site scripting (XSS) que permite a usuarios no autenticados inyectar código JavaScript arbitrario en la Web UI. El ataque podría comprometer credenciales en sesiones de confianza.
Microsoft presentó su estrategia de "inteligencia híbrida" para impulsar la IA local en PCs con Windows, promocionando "tokens gratis" generados por modelos de IA ejecutados localmente. Sin embargo, el análisis revela que estos tokens no son realmente gratis: requieren adquirir un PC de alto rendimiento como el Surface Laptop Ultra a partir de 2.599 dólares, lo que hace que el coste de acceso sea comparable a varios años de suscripciones a ChatGPT Plus o Claude Pro.
Investigadores de seguridad revelaron una campaña dirigida contra instituciones financieras surcoreanas que utilizó ARTEX, una herramienta de pentesting agentic de código abierto desarrollada en China, para exfiltrar datos entre septiembre y octubre de 2026. El incidente obligó a su desarrollador a cerrar el código fuente. De forma paralela, se descubrió SCARLET LOOP, una plataforma automatizada de credential stuffing y toma de cuentas operada por un actor lusófono que utiliza múltiples LLM para atacar a escala plataformas de lealtad y tarjetas de regalo en Brasil.
Actores de amenaza han comenzado a atacar CVE-2026-21589, una vulnerabilidad crítica en los productos Data Center autogestionados de Atlassian, poco después de la publicación de un PoC.
Amazon ha lanzado Alexa Plus, una versión mejorada de su asistente impulsada por IA generativa que lleva en pruebas desde julio de 2025. El servicio destaca en control domótico e integración con dispositivos inteligentes, pero falla en funciones de asistente personal y sufre exceso de publicidad en las pantallas Echo Show. Requiere suscripción de Prime o pago adicional de 19,99 dólares mensuales en dispositivos Echo compatibles.
Nudge Security presenta un enfoque basado en agentes de IA para gobernar OAuth grants, que se acumulan en los entornos corporativos más rápido de lo que los equipos de seguridad pueden revisarlos. El problema: cada empleado crea en promedio 88 grants OAuth, 31 de los cuales tienen permisos a nivel de datos, y cada revisión manual puede tomar 45 minutos. La empresa utiliza agentes de IA para descubrir, clasificar y analizar automáticamente los grants, identificando riesgos como permisos excesivos, dominios sospechosos y servidores MCP que actúan como intermediarios entre herramientas de IA y datos corporativos.
Luca Guadagnino estrena en el Festival de Cine de Nueva York «Artificial», una sátira sobre Sam Altman y la historia de OpenAI que se adhiere en gran medida a eventos reales, aunque exagerados y satirizados. La película retrata a Altman como un manipulador obsesionado por el poder que controla a su alrededor mediante dinámicas de dominación física y psicológica, mientras explora la tensión central en torno a quién debería controlar los sistemas de IA superinteligente.
Meta y OpenAI han lanzado plataformas de agentes de IA autónomos dirigidas al consumidor: Muse (gratuito) y Dots (de pago), con mascota animada. El artículo examina el estado actual de los agentes de IA útiles, la competencia entre ambas empresas y las implicaciones de privacidad y seguridad de confiar datos sensibles a estos sistemas.
Zach Yadegari, cofundador de Cal AI (adquirida por MyFitnessPal), ha lanzado Persona, un agente de IA personal con una pulsera wearable de 179 dólares. Persona cuenta con salvaguardas contra phishing e inyección de prompts, cifrado de datos y modelos ejecutados en la nube, no en el dispositivo.
TechCrunch anuncia que quedan cinco días para la conferencia Disrupt 2026 en San Francisco, con descuentos de hasta 100 dólares en entradas antes de que suban los precios el 13 de octubre. El evento incluye 200+ sesiones en seis escenarios, una sala de exposición con 300+ empresas, y actuaciones en directo de robótica y startups.
Dos de las megaiglesias protestantes más grandes de Corea del Sur sufrieron ciberataques que potencialmente expusieron datos sensibles de cientos de miles de miembros, incluyendo información personal, registros financieros y documentos internos. La investigación de la firma Oasis Security reveló que los atacantes utilizaron malware web shell, credenciales filtradas y vulnerabilidades en aplicaciones internas para acceder a bases de datos, registros de nómina y sistemas SAP, además de evidencia de uso de inteligencia artificial para analizar vulnerabilidades y extraer datos.
Google lanzó Google AI Edge Foresight, una aplicación de toma de notas para reuniones que funciona completamente sin conexión en Mac, utilizando el modelo local EmbeddingGemma 2 con 740 millones de parámetros. La herramienta permite escribir notas abreviadas mientras genera automáticamente notas con IA, transcribir reuniones y consultar un asistente basado en Gemma 4, además de crear una base de conocimiento con documentos para responder preguntas en tiempo real.
El laboratorio chino de IA Manus ha recaudado más de 500 millones de dólares en su primera ronda de financiación desde que Meta canceló una adquisición prevista de 2000 millones de dólares. Boyu Capital e IDG Capital lideraron la ronda, con participación de accionistas existentes como Tencent y HSG. La empresa, conocida por sus agentes de IA similares a herramientas como Cursor o Replit, opera independientemente desde agosto de 2025 y se planteó ir a bolsa en Hong Kong.
Un delincuente de Maryland fue condenado por robar más de 53 millones de dólares en criptomonedas tras hackear dos veces el exchange descentralizado Uranium Finance en abril de 2021. Jonathan Spalletta explotó fallos en el código de contratos inteligentes para drenar la liquidez del exchange y luego lavó el dinero a través de Tornado Cash, gastándolo en objetos de colección como tarjetas de Magic y Pokémon. La investigación requirió el análisis de blockchain para rastrear los fondos robados, demostrando cómo los activos digitales pueden vincularse incluso después de ser mezclados.
Se descubrió una vulnerabilidad de mecanismo débil de recuperación de contraseña en MyRezzta (CVSS 9.1) que afecta a las versiones 2.06.03 anteriores a 2.07.01. Permite explotación del sistema de recuperación de contraseña.
IBM DataPower Gateway versiones 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.6 y 11.0.0.0 a 11.0.0.2 presentan una vulnerabilidad de escritura fuera de límites en el analizador RFC2047 que permitiría a un atacante remoto ejecutar código arbitrario. Con CVSS 9.8, se trata de una falla crítica sin exploit público confirmado ni inclusión en el catálogo de vulnerabilidades activas de CISA.
Bitdefender ha descubierto malware preinstalado en miles de teléfonos Android baratos vendidos a nivel mundial, capaz de generar fraude publicitario y potencialmente convertir los dispositivos en parte de botnets. La campaña, denominada Midnight Mimosa, afecta a dispositivos de múltiples marcas con chips MediaTek, distribuidos principalmente en México, Francia, Italia, Estados Unidos, Alemania, Brasil y España. El malware no puede desinstalarse y funciona a nivel de sistema, permitiendo instalar aplicaciones fraudulentas que generan clics publicitarios invisibles sin consentimiento del usuario.
Estados Unidos busca al presunto hacker chino Zhang Yu, miembro del grupo Hafnium, con una recompensa de 10 millones de dólares. Zhang Yu ha sido acusado junto a Xu Zewei, quien fue extraditado desde Italia a Estados Unidos en abril de 2026.
SonicWall y Splunk han lanzado parches para vulnerabilidades críticas y de alta severidad que podrían permitir a los atacantes eludir la autenticación, ejecutar código arbitrario y elevar privilegios.
El grupo de espionaje alineado con Rusia UAC-0099 ha mejorado continuamente el malware MatchBoil para atacar a empresas de transporte, manufactura y energía en Ucrania. El malware se entrega mediante enlaces maliciosos en correos de phishing y puede recopilar datos del sistema, descargar software adicional y establecer persistencia en los ordenadores infectados. Los investigadores de ESET han documentado iteraciones cada vez más sofisticadas desde julio de 2024, lo que indica que UAC-0099 considera MatchBoil un componente crucial de su arsenal.
Vulnerabilidad de inserción de información sensible en AKINSOFT WOLVOX Control Panel (CVSS 9.1) que permite extraer datos de recursos del sistema. Afecta a versiones desde 26.02.25 hasta antes de 26.02.26.