Hackers target two South Korean megachurches, potentially exposing congregant data
The Record · 8 oct, 15:55
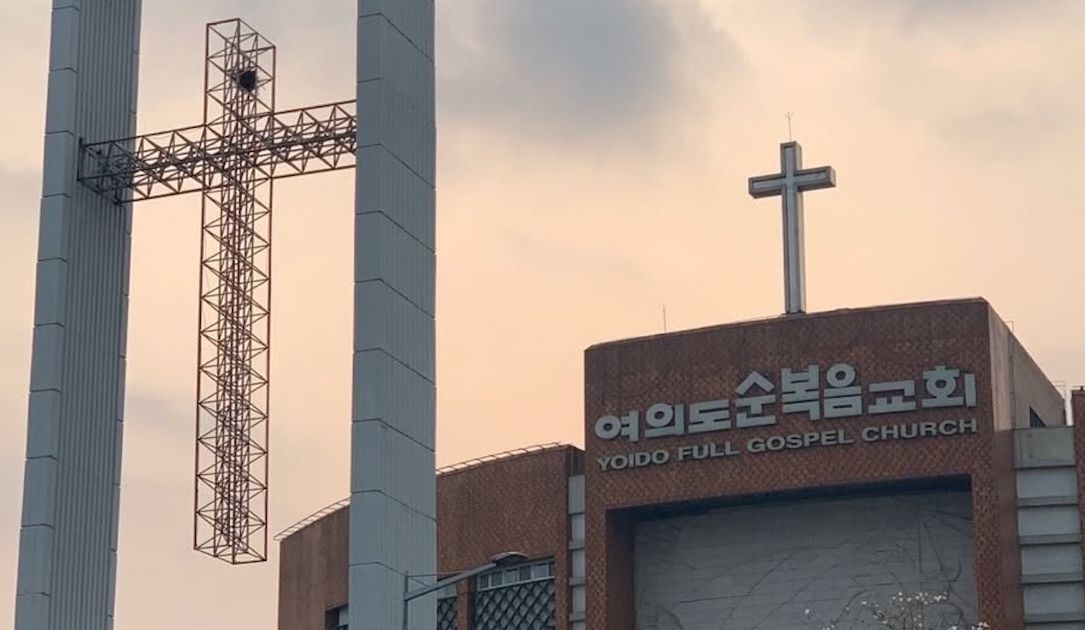
Dos de las megaiglesias protestantes más grandes de Corea del Sur sufrieron ciberataques que potencialmente expusieron datos sensibles de cientos de miles de miembros, incluyendo información personal, registros financieros y documentos internos. La investigación de la firma Oasis Security reveló que los atacantes utilizaron malware web shell, credenciales filtradas y vulnerabilidades en aplicaciones internas para acceder a bases de datos, registros de nómina y sistemas SAP, además de evidencia de uso de inteligencia artificial para analizar vulnerabilidades y extraer datos.
Yoido Full Gospel Church reportó aproximadamente 850.000 miembros afectados, mientras que SaRang Church confirmó una intrusión separada con alrededor de 89.000 miembros comprometidos y 286 registros de empleados. Los investigadores recuperaron más de 47 gigabytes de datos del primer ataque, incluyendo comunicaciones internas, credenciales de empleados y copias de seguridad almacenadas en sistemas de almacenamiento de red.
Los atacantes utilizaron diferentes métodos en cada intrusion: en el primer caso instalaron un web shell para obtener acceso de nivel administrador, y en el segundo aprovecharon contraseñas previamente filtradas y vulnerabilidades en aplicaciones internas para resetear contraseñas de otros usuarios. Los investigadores identificaron una conexión técnica entre estos ataques y un compromiso anterior de una plataforma cristiana estadounidense, sugiriendo una campaña coordinada. Se estima que las intrusiones ocurrieron en agosto, semanas antes de hacerse públicas.
Puntos clave
- Yoido Full Gospel Church: 850.000 miembros afectados; SaRang Church: 89.000 miembros y 286 empleados
- Métodos: web shell, credenciales filtradas, vulnerabilidades en aplicaciones internas y acceso a SAP
- 47 gigabytes de datos comprometidos incluyendo comunicaciones internas, nóminas y registros de estudiantes
- Evidencia de uso de inteligencia artificial para analizar vulnerabilidades, examinar software y extraer datos
- Conexión técnica con compromiso anterior en plataforma cristiana estadounidense