OAuth grants pile up faster than you can review them. Here's how to keep up.
BleepingComputer · 8 oct, 16:00
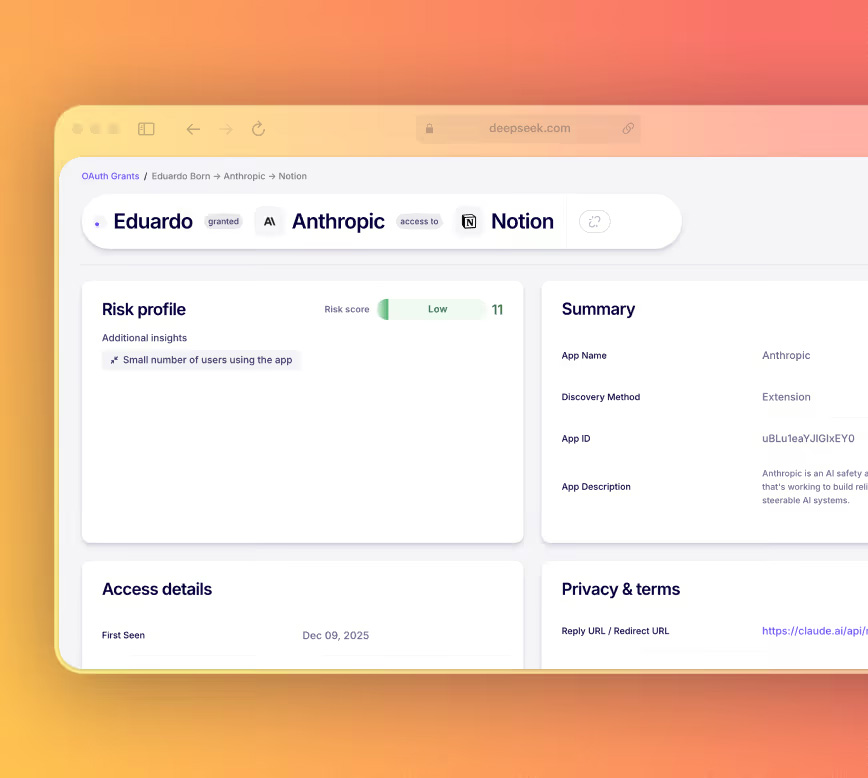
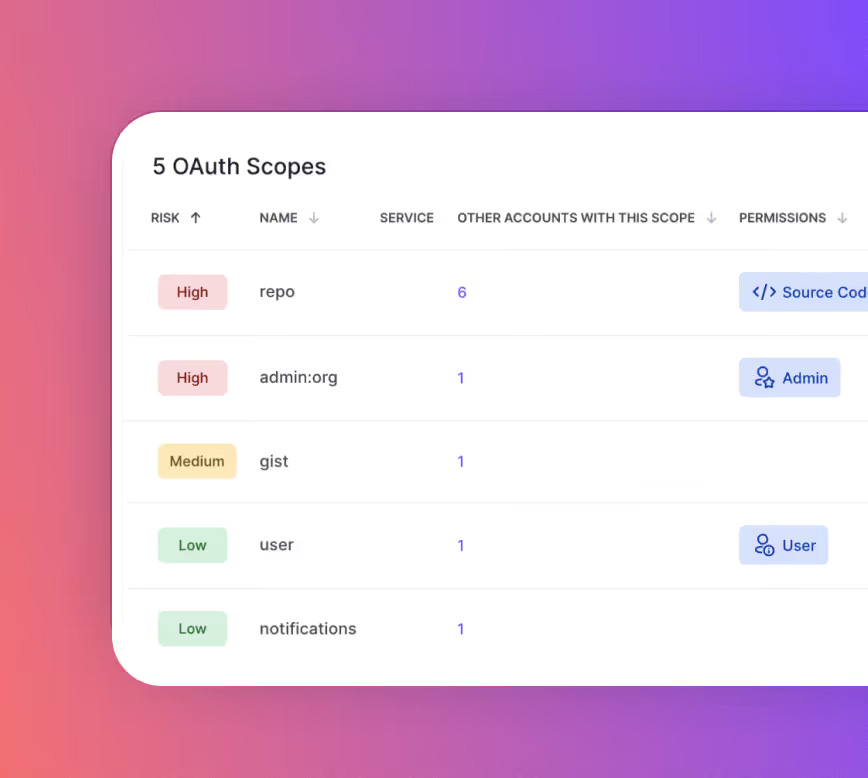
Nudge Security presenta un enfoque basado en agentes de IA para gobernar OAuth grants, que se acumulan en los entornos corporativos más rápido de lo que los equipos de seguridad pueden revisarlos. El problema: cada empleado crea en promedio 88 grants OAuth, 31 de los cuales tienen permisos a nivel de datos, y cada revisión manual puede tomar 45 minutos. La empresa utiliza agentes de IA para descubrir, clasificar y analizar automáticamente los grants, identificando riesgos como permisos excesivos, dominios sospechosos y servidores MCP que actúan como intermediarios entre herramientas de IA y datos corporativos.
Los OAuth grants representan un vector de ataque único porque no heredan los controles de identidad corporativa: desactivar un usuario en Google Workspace solo suspende los grants originados en esa plataforma, pero los grants emitidos por aplicaciones de terceros siguen siendo válidos indefinidamente. Muchos permanecen latentes sin generar registros de actividad pero mantienen acceso completo. En el reciente breach de Vercel, la causa raíz fue un token OAuth comprometido de Context.ai, una herramienta de IA que un empleado había conectado meses antes.
Nudge Security aborda esto mediante descubrimiento completo (incluyendo grants dormidos que no aparecen en logs), clasificación automática de riesgos basada en permisos, vendedor y datos sensibles accesibles, y un agente de análisis que evalúa factores clave: perfil del grantor, postura de seguridad del vendedor, historiales de breach y comparación de permisos solicitados contra lo típico. Gartner pronostica que el 50% de los breaches de SaaS provendrán de OAuth tokens sobre-privilegiados para 2027.
Puntos clave
- Promedio de 88 grants OAuth por empleado, 31 con permisos a datos sensibles
- Revisión manual de un grant toma hasta 45 minutos; 88.000 grants en una empresa de 1.000 personas es inmanejable manualmente
- Agentes de IA evalúan grants automáticamente usando perfiles de seguridad de 240.000+ vendedores y señales de riesgo como permisos excesivos y servidores MCP
- Los grants outlive credenciales de usuarios y no responden a SSO o desactivaciones de usuario
Figuras de la fuente