8CiberThe Hacker News ·
Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.
Actores chinos utilizan agentes autónomos basados en IA (Cairn) para atacar más de 1.200 sitios web de empresas estadounidenses, incluidas John Deere, SharkNinja y Cummins, instalando web shells con mínima intervención humana. Un investigador de seguridad descubrió la campaña al encontrar paneles de control expuestos en internet, accediendo a los registros de ataques en tiempo real y confirmando compromisos en múltiples víctimas.
Un atacante secuestró una cuenta de colaborador en GitHub y reemplazó los archivos descargables de cinco versiones del CLI de OVHcloud con malware diseñado para robar secretos del disco. Los binarios maliciosos estuvieron disponibles durante 94 minutos el 19 de octubre y afectaron a usuarios que instalaron o actualizaron la herramienta durante esa ventana temporal en macOS, Linux y Windows. OVHcloud publicó una versión limpia (v0.16.0) inmutable y aconseja a los afectados rotar todas las claves y secretos almacenados en los equipos comprometidos.
→ Rota todos los secretos del ordenador desde una máquina diferente y actualiza a OVHcloud CLI v0.16.0 o posterior verificando el hash con gh release verify-asset.
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.

→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.






Un equipo de investigación presenta un modelo de contexto organizacional para agentes de seguridad empresarial que deben razonar sobre los activos, identidades y configuraciones de una organización. El trabajo aborda la brecha entre el estado de las máquinas y el conocimiento organizacional registrado en políticas, auditorías y conversaciones, proponiendo una capa de contexto que extrae afirmaciones de fuentes heterogéneas y las valida contra el estado en vivo.
Un estudio en arXiv analiza cómo los ataques de prompt injection pueden explotar las entradas de usuario directo y la comunicación entre agentes de IA para filtrar información sensible e infectar múltiples agentes. La investigación se centra principalmente en sistemas de un único agente, pero también extiende los ataques a marcos multi-agente, demostrando cómo las vulnerabilidades pueden propagarse entre agentes.
Un ciberataque interrumpió la refrigeración en cientos de supermercados franceses de grandes cadenas como Intermarché, Netto y Coopérative U al activar remotamente la función de descongelación. Los atacantes se dirigieron a sistemas de control de refrigeración fabricados por Danfoss, específicamente versiones antiguas del software, causando el deterioro de alimentos frescos. La agencia nacional de ciberseguridad francesa ANSSI se movilizó para coordinar la respuesta a nivel nacional y europeo.
Apple anunciará el HomeView, un dispositivo para el hogar inteligente con pantalla y chip A18 controlado por Siri, disponible en versiones de sobremesa y pared. El lanzamiento forma parte de una estrategia más amplia que incluye actualizaciones del Apple TV y HomePod mini, así como una asociación con LG para cerraduras inteligentes.

Bitdefender ha descubierto Midnight Mimosa, una campaña de malware preinstalado en el firmware de teléfonos Android de bajo coste que afecta a miles de dispositivos en más de 150 países, incluyendo España. El malware se ejecuta con privilegios de sistema antes del primer encendido, generando ingresos mediante publicidad fraudulenta y pudiendo instalar código malicioso, recopilar datos y crear botnets. Aunque algunos dispositivos tienen certificados vinculados a un fabricante con sede en Shenzhen, Bitdefender aún no ha identificado el punto exacto de la cadena de suministro donde se inyectó el malware.
El teletrabajo distribuido plantea nuevos retos de ciberseguridad en las empresas españolas, donde el 37,4% de compañías de 10 o más empleados lo permitía en 2025. La seguridad tradicional basada en VPN resulta insuficiente; es necesario proteger dispositivos móviles como endpoints corporativos, gestionar identidades y monitorizar comportamientos anómalos independientemente de la ubicación del usuario.
TechCrunch Disrupt 2026 abrirá sus puertas el 13 de octubre en San Francisco con más de 10.000 asistentes, 250 ponentes y 300+ startups. El evento reunirá a líderes de tecnología e inversores para sesiones sobre IA, robótica, infraestructura y crecimiento empresarial.

Silicon Valley sigue la orden de Trump de renombrar la inteligencia artificial como «super inteligencia». Ejecutivos como Elon Musk, Marc Benioff, Jensen Huang y Satya Nadella han anunciado cambios en sus empresas para alinearse con la nueva terminología impuesta por la Casa Blanca, que ha declarado enemigos a quienes sigan usando el término «inteligencia artificial».

Amazon ha anunciado que ya no utilizará acuerdos de confidencialidad (NDAs) en sus negociaciones con gobiernos locales sobre centros de datos, siguiendo el ejemplo de Microsoft. Los analistas de TechCrunch debaten si esta medida de transparencia puede reducir la oposición comunitaria a los centros de datos de IA, reconociendo que la industria tecnológica tiene un problema de comunicación al explicar los beneficios de estas infraestructuras.

Ledger confirma que dispositivos de su cadena de suministro fueron interceptados y modificados con implantes de hardware (chips espía LTE) por un actor que comprometió al revendedor autorizado CryptoBilis en Sudeste Asiático. El ataque afectó a usuarios que recibieron billeteras comprometidas desde el inicio de la configuración, permitiendo al atacante capturar las frases semilla de 24 palabras directamente desde la pantalla mediante 4G; las pérdidas estimadas superan los 90 millones de dólares en criptomonedas. Ledger confirma haber contactado a usuarios afectados y CryptoBilis ha suspendido todas las ventas de hardware mientras continúa la investigación.

Nippon Columbia, contratista de Daiichi Kosho (mayor fabricante de karaokes en Japón), sufrió una infección de malware que expuso más de 8,6 millones de registros de clientes y empleados. Los datos comprometidos incluyen nombres completos, géneros, fechas de nacimiento, correos electrónicos y números de teléfono, pero no contraseñas ni puntos de fidelización. La empresa está investigando si hubo fuga de datos y recomienda cautela ante posibles intentos de fraude.
BotSharp hasta la versión 5.2.0 contiene una vulnerabilidad de bypass de autenticación que permite a atacantes remotos no autenticados forjar tokens bearer usando la clave Jwt hardcodeada en WebStarter appsettings.json. Los atacantes pueden firmar tokens con el secreto HMAC comprometido para suplantarse a cualquier usuario, incluidos administradores, en rutas de API protegidas con Authorize.
Ejecutivos de empresas de IA de voz, como PolyAI y Otter, argumentan que la tecnología aún no ha alcanzado su momento ChatGPT a pesar de los avances en modelos full-duplex. Los desafíos clave incluyen mejorar la velocidad del razonamiento para conversaciones naturales, precisión en el reconocimiento automático del habla (ASR) y transparencia hacia los usuarios.

Agnaistic agnai versión 1.0.555 y anteriores contiene credenciales hardcodeadas en el archivo de configuración self-host.docker-compose.yml, que fija una contraseña de administrador conocida y un secreto JWT público. Atacantes no autenticados pueden iniciar sesión como administrador o firmar sus propios tokens JWT con privilegios de admin para suplantar usuarios, resetear contraseñas y cambiar la configuración del servidor.
Se ha descubierto una vulnerabilidad de inyección de comandos OS en TOZED X300 versiones hasta 6.01.3, en el componente IPPingDiagnostics Handler. El ataque es remoto y el fabricante no ha respondido a la divulgación responsable.
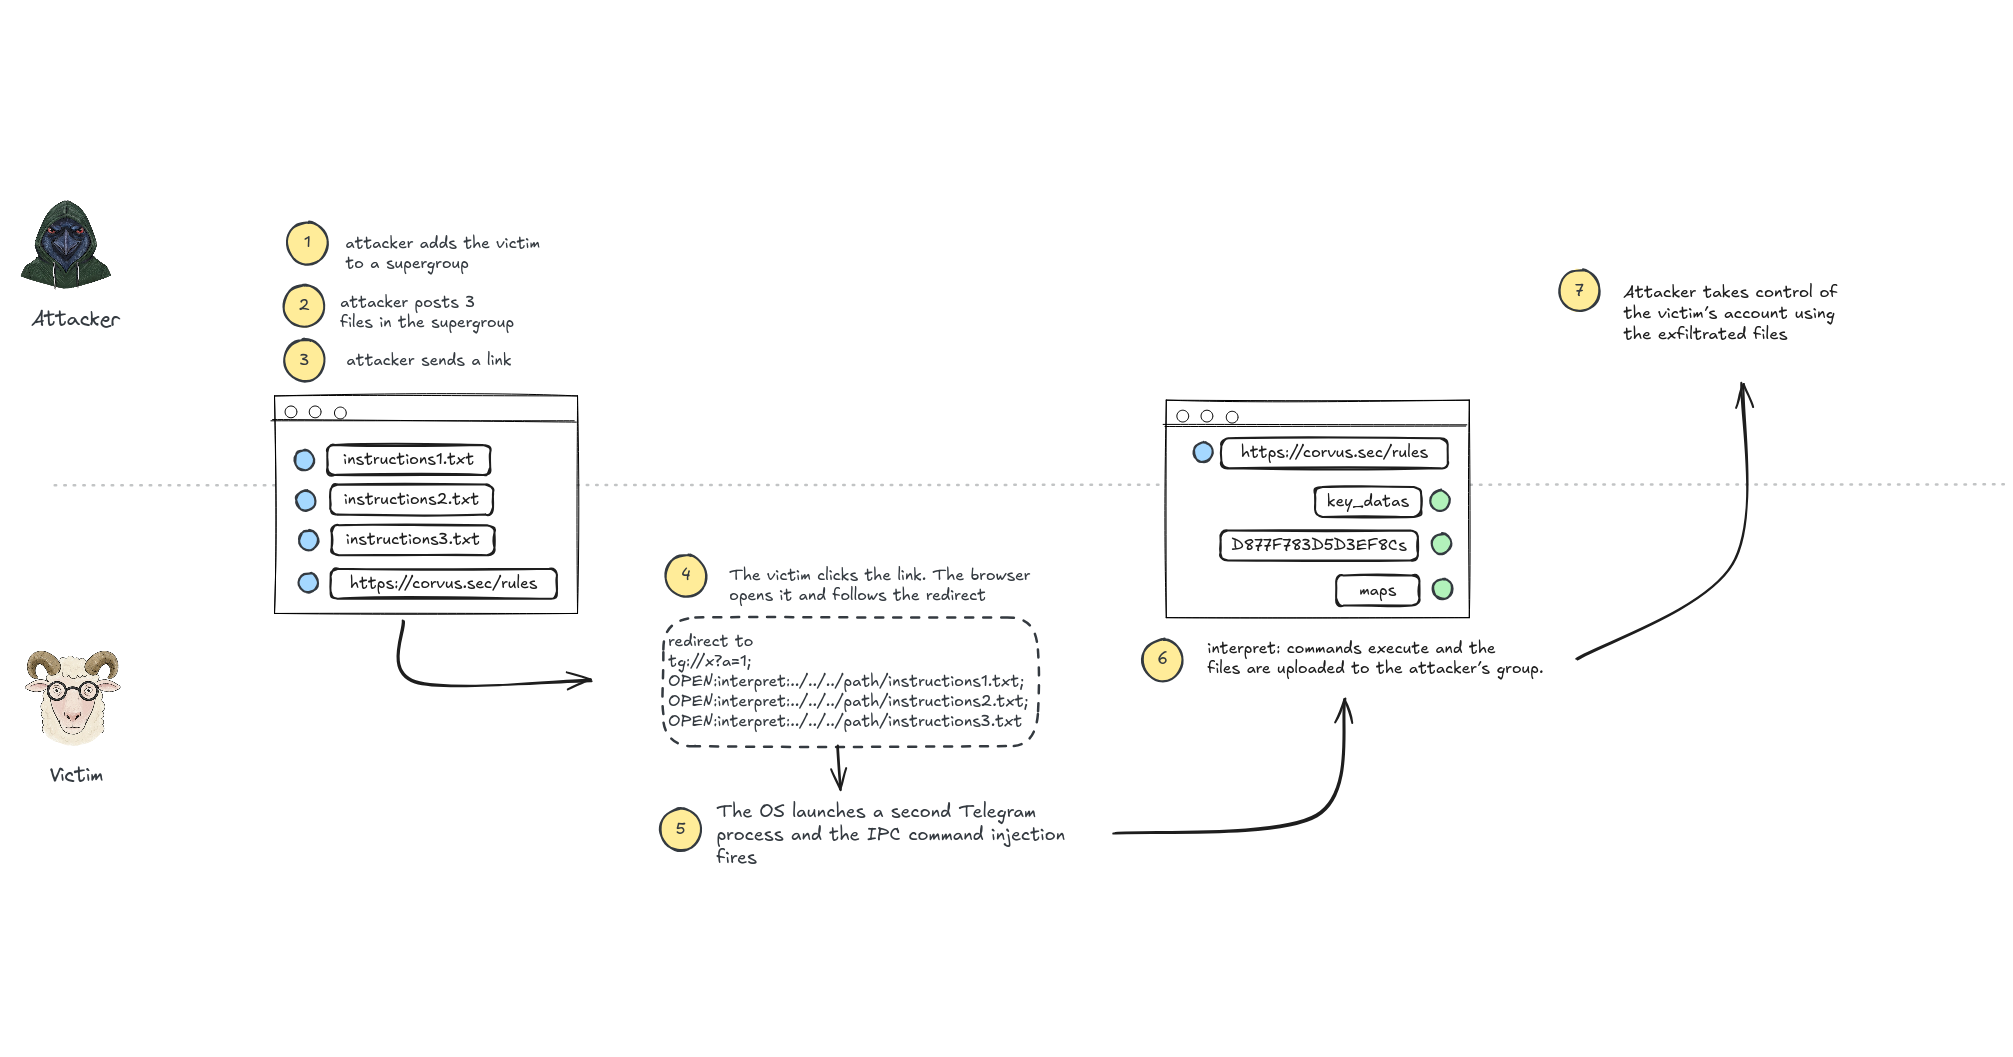
El 3 de octubre de 2026, el investigador beaksec divulgó una vulnerabilidad (CVE-2026-107181) en Telegram Desktop que permite tomar control de una cuenta con un solo clic mediante inyección de comandos a través de un enlace manipulado. La falla radica en una neutralización inadecuada de delimitadores de registro en el canal de instancia única que gestiona enlaces externos, permitiendo inyectar comandos que se procesan sin autorización en un componente heredado. Telegram corrigió el problema el 16 de septiembre lanzando la versión 7.2.9; todas las versiones anteriores están afectadas.
→ Actualiza Telegram Desktop a la versión 7.2.9 o posterior.
Una periodista de The Verge comparte su experiencia inicial usando modelos de lenguaje grandes locales en lugar de servicios en la nube, con énfasis en la privacidad. Instaló el agente de IA de código abierto Hermes en un Mac Studio M5 Ultra y experimentó con modelos como Qwen 3.8 Flash para tareas prácticas como generar un resumen matutino y reorganizar su biblioteca de Steam.

Las grandes tecnológicas lanzan agentes de IA personales que acceden a correo, pagos, calendario y aplicaciones de salud del usuario para actuar en su nombre. Meta acaba de presentar Muse, que se suma a otros como OpenClaw, Hermes, Grok Bot e Instinct, pero el modelo plantea un dilema fundamental: estos agentes requieren acceso sin precedentes a datos personales, lo que convierte la privacidad de un problema que se corrige en un precio de entrada inexorable.
Satya Nadella, CEO de Microsoft, propone asumir que todos los modelos de IA están potencialmente comprometidos y contenerlos desde el diseño mediante independencia, transparencia y vigilancia. Defiende separar el suministro de inteligencia de la autoridad sobre ella, rodeando los modelos de reglas, permisos y auditoría independiente, ya que no podemos explicar el comportamiento interno de los modelos avanzados ni externalizar la responsabilidad de sus acciones.
Se ha descubierto una vulnerabilidad de inyección de comandos del sistema operativo en OpenSpug Spug hasta la versión 3.4.0/4.0.1 en el archivo /exec/transfer del componente File Transfer (CVSS 9.9). El exploit ha sido publicado y puede ser utilizado de forma remota, aunque el fabricante no respondió a la notificación temprana.
Wukong_HRM hasta el commit 186115e contiene un vulnerability de authentication bypass en ParamAspect que permite a atacantes no autenticados llamar a todos los endpoints de la API omitiendo la cabecera AUTH-TOKEN. Los atacantes obtienen acceso de administrador de recursos humanos para leer nóminas, historial salarial y datos personales de empleados, descargar adjuntos y modificar o eliminar registros de HR de toda la empresa.
El creador de Dwarf Fortress, Tarn Adams, ha adoptado finalmente el control de versiones después de décadas rechazándolo. Adams había declarado públicamente durante años que no utilizaba sistemas de control de versiones por considerar que el código se guardaba en una "caja negra" sin beneficios inmediatos, pero en 2023 confirmó que ya estaba usando control de versiones y Discord para coordinar el desarrollo.
Se ha añadido Python 3.15.0 a actions/python-versions, permitiendo a los desarrolladores ejecutar tests contra la nueva versión de Python en GitHub Actions. Es un cambio técnico menor de utilidad principalmente para quienes mantienen matrices de testing.
El CEO de Microsoft, Satya Nadella, publicó un extenso análisis sobre los riesgos de los modelos de IA avanzados y propone tratarlos como potencialmente comprometidos desde el inicio. Nadella aboga por sistemas más transparentes con capacidad de contención, auditorías independientes y evidencia verificable, incluyendo mecanismos de parada de emergencia que permitan pausar o detener un modelo durante su ejecución.

El CEO de Microsoft, Satya Nadella, ha abogado por mejorar la arquitectura de confianza en los sistemas de IA, proponiendo un «freno de emergencia» que permita pausar o detener un modelo en cualquier momento. Nadella enfatiza la necesidad de separar el modelo de sus controles, externalizar salvaguardas y mantener registros verificables de cada acción significativa del sistema.
Apple ha llegado a un acuerdo con la startup Huxe AI para contratar a empleados y licenciar tecnología de generación de podcasts personalizados mediante inteligencia artificial. Huxe, fundada por exdesarrolladores del equipo de NotebookLM de Google, había anunciado su cierre en mayo. Apple notificó del trato a la Comisión Europea en junio, probablemente para añadir funcionalidades de audio IA a su aplicación Podcasts.
Floci 1.1.0 a 2.1.x contiene una vulnerabilidad de inyección de código en VtlTemplateEngine que permite a atacantes no autenticados ejecutar comandos del sistema operativo mediante plantillas Velocity sin restricciones. Los atacantes pueden crear una API REST con integración MOCK cuya plantilla utiliza reflexión $util para acceder a Runtime o ProcessBuilder, ejecutando comandos en la JVM de Floci.
Anthropic ha lanzado OSS Scanner, un servicio gratuito que utiliza sus modelos de IA para detectar vulnerabilidades en repositorios de código abierto críticos y notificar directamente a los desarrolladores. El escáner, basado en el trabajo de Project Glasswing, ejecuta análisis repetidos en entornos aislados y propone parches cuando están disponibles, aunque todos los hallazgos son verificados únicamente por agentes automatizados sin revisión humana.

DistroKid ha retirado canciones de forma silenciosa en respuesta a una demanda de Universal Music Group que acusa a la plataforma de crear un «pipeline de IA-slop». Los artistas afectados denuncian la falta de transparencia y comunicación: sus obras originales o debidamente licenciadas están siendo eliminadas sin aviso previo ni explicación, y la empresa dificulta el contacto para obtener respuestas.
Las grandes empresas de IA (OpenAI, Anthropic y otras) están simulando en privado escenarios de catástrofe cibernética para el año 2027, según revela Axios. Estas compañías preparan respuestas ante posibles ataques masivos a infraestructuras críticas (financiera, internet, electricidad, agua) que podrían ser causados o amplificados por sistemas de IA. OpenAI confirma que realiza ejercicios de preparación, mientras que las empresas buscan influir en el Congreso estadounidense para anticiparse a nuevas regulaciones.