7Ciber⚠ Acción requeridaSegu-Info ·
Vulnerabilidad en Telegram Desktop permite tomar de control de la cuenta con un solo clic mediante inyección
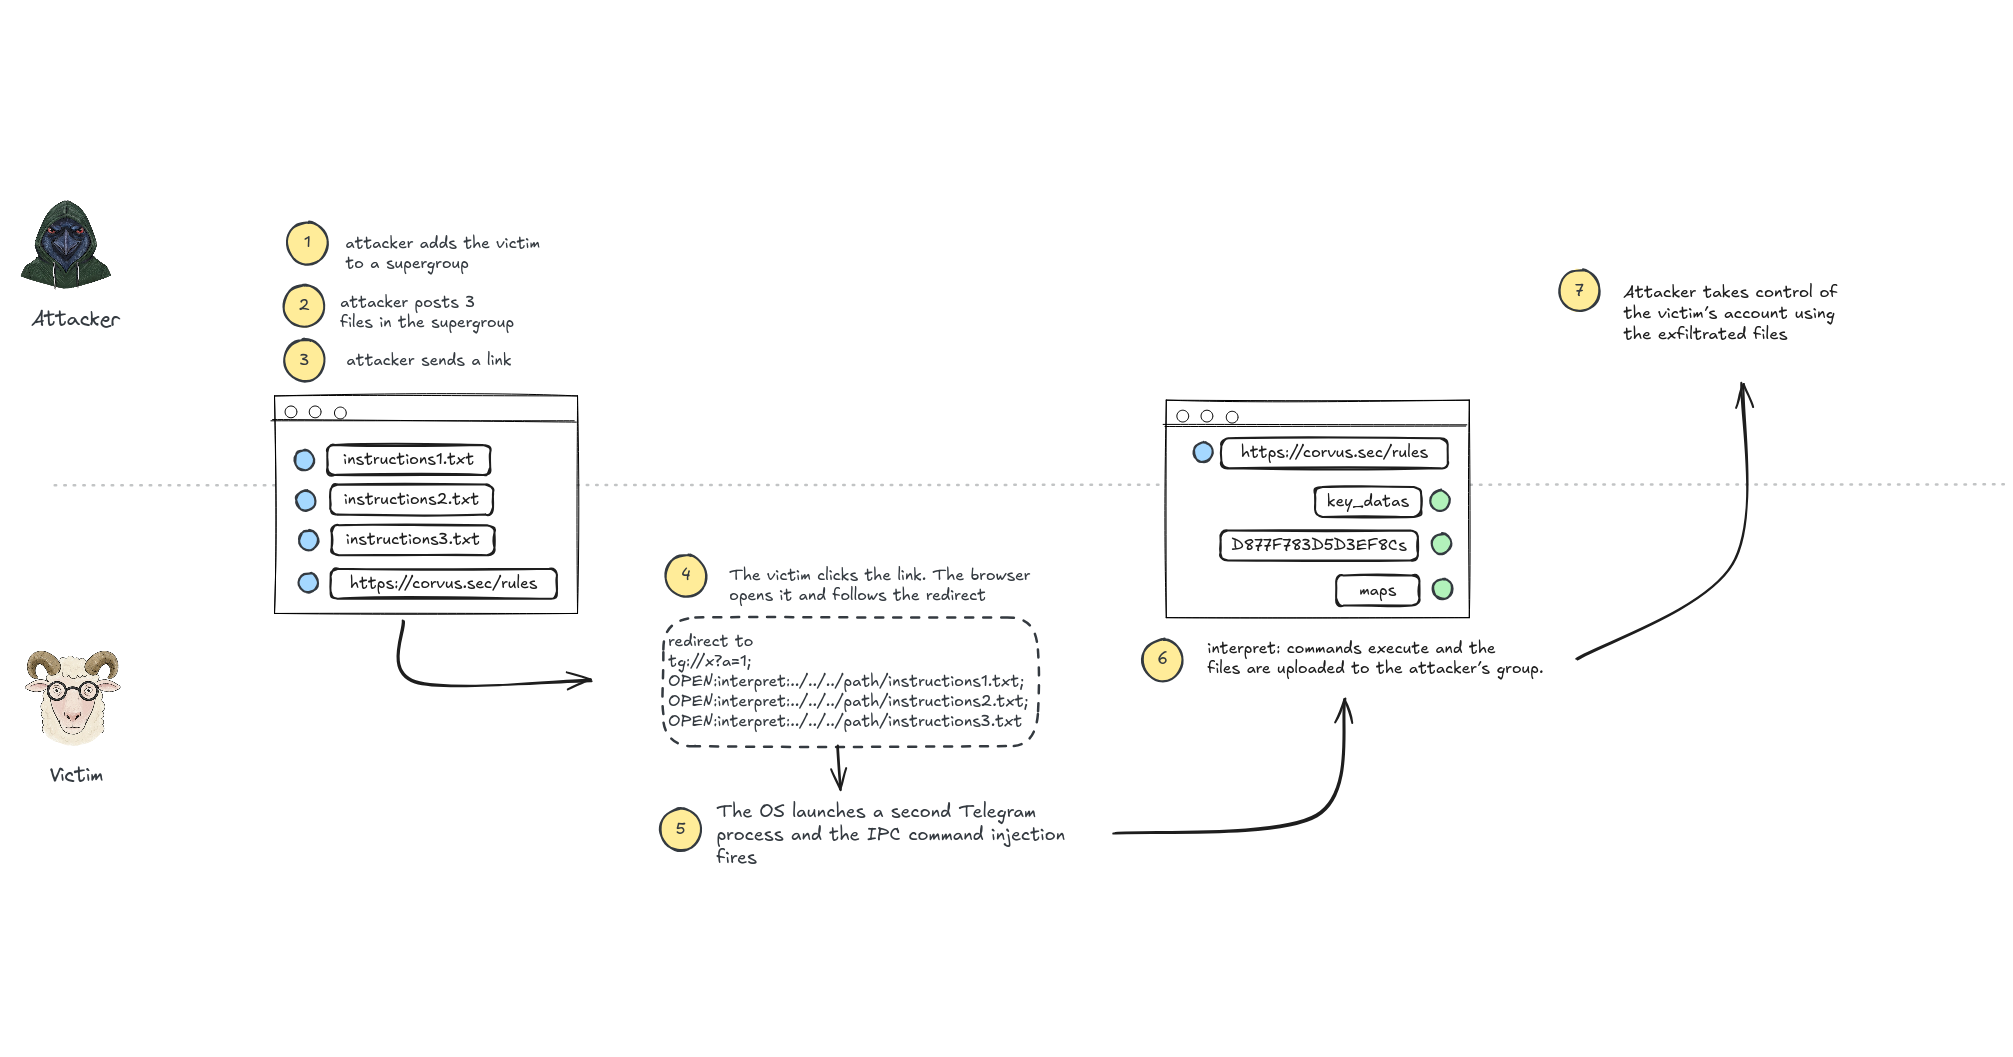
El 3 de octubre de 2026, el investigador beaksec divulgó una vulnerabilidad (CVE-2026-107181) en Telegram Desktop que permite tomar control de una cuenta con un solo clic mediante inyección de comandos a través de un enlace manipulado. La falla radica en una neutralización inadecuada de delimitadores de registro en el canal de instancia única que gestiona enlaces externos, permitiendo inyectar comandos que se procesan sin autorización en un componente heredado. Telegram corrigió el problema el 16 de septiembre lanzando la versión 7.2.9; todas las versiones anteriores están afectadas.
→ Actualiza Telegram Desktop a la versión 7.2.9 o posterior.