Vulnerabilidad en Telegram Desktop permite tomar de control de la cuenta con un solo clic mediante inyección
Segu-Info · 11 oct, 14:00
Qué hacer: Actualiza Telegram Desktop a la versión 7.2.9 o posterior.
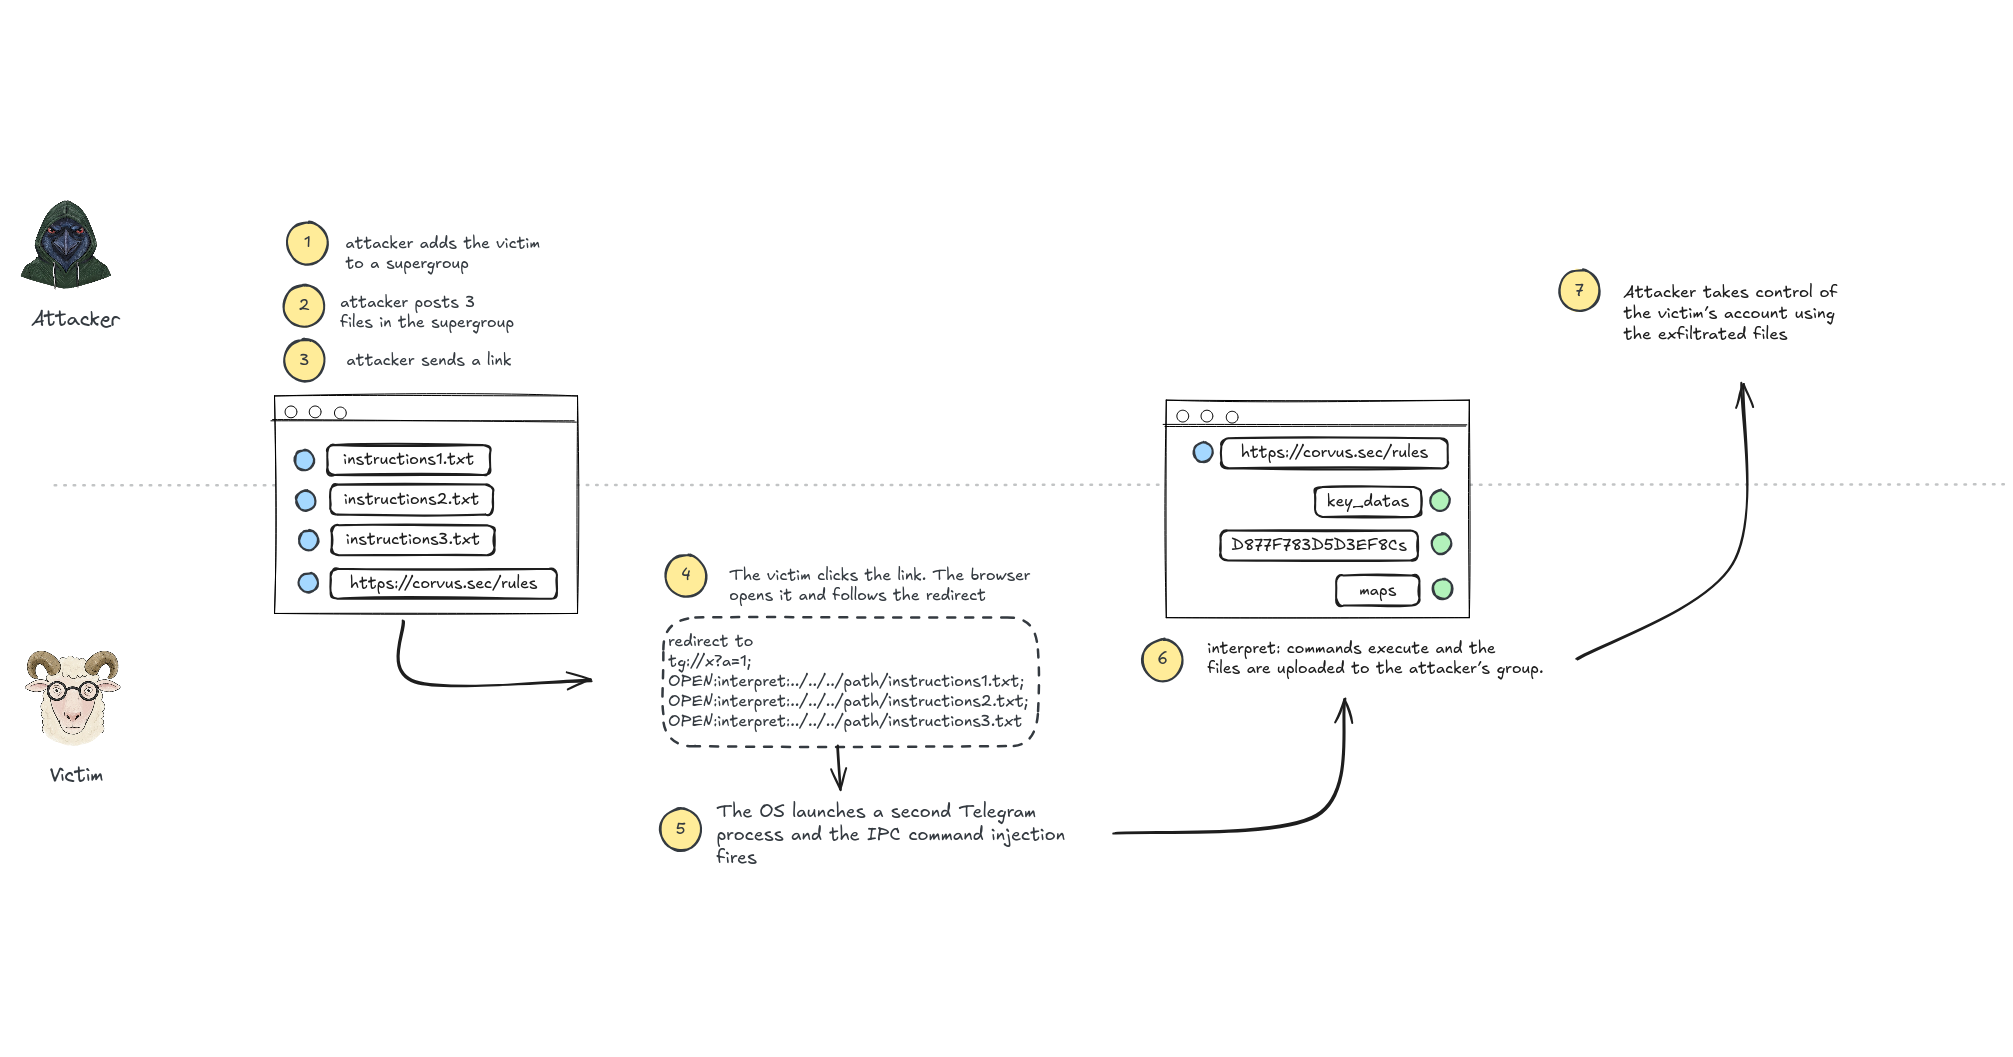
El 3 de octubre de 2026, el investigador beaksec divulgó una vulnerabilidad (CVE-2026-107181) en Telegram Desktop que permite tomar control de una cuenta con un solo clic mediante inyección de comandos a través de un enlace manipulado. La falla radica en una neutralización inadecuada de delimitadores de registro en el canal de instancia única que gestiona enlaces externos, permitiendo inyectar comandos que se procesan sin autorización en un componente heredado. Telegram corrigió el problema el 16 de septiembre lanzando la versión 7.2.9; todas las versiones anteriores están afectadas.
La vulnerabilidad permite a un atacante inyectar comandos manipulando un enlace que se abre desde fuera de Telegram (por ejemplo, desde un navegador). El componente auxiliar heredado dentro de Telegram Desktop lee archivos locales y los envía a un chat sin verificación de autorización ni confirmación del usuario. Esto posibilita la extracción arbitraria de archivos locales, incluidos los datos de sesión de Telegram, conduciendo a la toma de control total de la cuenta cuando no hay un código de acceso local configurado.
El ataque requiere que el usuario haga clic en un enlace malicioso fuera de Telegram (que puede mostrar una advertencia de confirmación antes de iniciar la aplicación de escritorio) y depende de dos configuraciones predeterminadas: descarga automática de archivos en grupos y posibilidad de que cualquier persona añada al usuario a un grupo. La corrección en la versión 7.2.9 elimina el componente auxiliar heredado, escapa el separador IPC y añade medidas de seguridad adicionales para diferentes tipos de registros a través de la misma conexión.
Puntos clave
- Afecta a Telegram Desktop anteriores a la versión 7.2.9
- Actualizado desde el 17 de septiembre de 2026
- Requiere clic en enlace malicioso fuera de Telegram
- Permite exfiltración de datos de sesión y toma de control de cuenta
- Depende de configuraciones predeterminadas de descargas automáticas y adición a grupos