8IA × Ciber✨The Hacker News ·
GitLab publicó el 21 de octubre correcciones para una vulnerabilidad crítica (CVE-2026-110264, CVSS 10.0) que permite ejecución remota de código sin autenticación en servidores autogestionados. El fallo afecta a todas las versiones desde 7.0 (2014) debido a un desbordamiento de enteros en el compilador de expresiones regulares Onigmo embebido en GitLab. Aunque no hay reportes de explotación activa, GitLab ha distribuido parches para siete ramas de versiones simultáneamente, incluyendo versiones fuera de su política de parcheo habitual.
El proyecto PHP ha lanzado hoy actualizaciones de seguridad críticas para toda la línea PHP 8.x que cierran dos agujeros de RCE (ejecución remota de código). Tras un fallo en el proceso de divulgación coordinada, los identificadores CVE circularon prematuramente en foros y redes sociales desde anoche, lo que provocó que una empresa de seguridad publicara un vídeo con prueba de concepto funcional; posteriormente han circulado múltiples PoCs de explotación. Es vital actualizar inmediatamente cualquier servidor que ejecute PHP.
→ Actualiza PHP 8.x a la versión de seguridad lanzada el 21 de octubre de 2026 inmediatamente.
CISA advierte sobre la explotación activa de cuatro vulnerabilidades en Plex Media Server, encadenadas en ataques Plex2Shell para obtener tokens de administrador y ejecutar código con privilegios elevados. El investigador Zach Main publicó detalles técnicos completos el 16 de octubre y un exploit funcional el 19, tras lo cual comenzaron a reportarse ataques en la naturaleza dirigidos a honeypots para desplegar minadores de criptografía. Plex Media Server versiones anteriores a 1.43.3.10861 están afectadas; CISA ha ordenado a agencias federales aplicar parches o mitigaciones antes del 23 de octubre.
→ Actualiza Plex Media Server a versión 1.43.3.10861 o posterior.
El paquete Python LiteLLM ha sido comprometido en un ataque de cadena de suministro que distribuyó un robador de credenciales y un backdoor a través de la versión 1.107.0 en PyPI y Docker. Los atacantes utilizaron tokens OAuth de GitHub robados para acceder a cuentas de tres ingenieros, publicar la versión maliciosa y aprobarla en el flujo de lanzamiento. El malware recopila credenciales en la nube, claves privadas, datos del navegador y configuraciones de herramientas de IA, e incluye un demonio que descarga comandos desde repositorios de GitHub.
→ Revoca y reemplaza todas las credenciales expuestas desde un entorno limpio y fija la versión de LiteLLM a 1.106.2 o anterior mediante digest.
Ocho certificados intermedios de la autoridad de certificación eMudhra han sido comprometidos, con sus claves privadas expuestas. Mozilla y Google Chrome han confirmado el incidente el 20 de octubre y bloqueado los certificados de inmediato. Aunque no hay evidencia de uso malicioso hasta el momento en los registros de transparencia, la remediación será compleja y afectará a sistemas Linux, dispositivos IoT y otros componentes críticos de Internet.



→ Actualiza UpdraftPlus a versión 1.26.12 (gratuito) o 2.26.12 (Premium) o posterior, desconecta de UpdraftCentral, busca cuentas administrativas no autorizadas, verifica plugins desconocidos, cambia contraseñas de administrador y reconnecta el servicio.

Simon Willison comparte una foto de un quiosco de prensa temático en la estación de Metro Grand Army Plaza de Brooklyn, operado por un dinosaurio. La entrada funciona como puente hacia su cobertura reciente sobre modelos de lenguaje y eventos de la industria de IA.
UTMStack anterior a la versión 11.2.16 contiene un bypass de autenticación que permite a atacantes remotos obtener acceso administrativo completo a la API presentando una cabecera Utm-Internal-Key válida. Los atacantes que conocen el valor de la clave pueden autenticarse sin cuenta de usuario o JWT para crear cuentas, gestionar usuarios, exfiltrar datos y modificar reglas de seguridad.
UTMStack versiones anteriores a 11.2.16 contiene una vulnerabilidad de autorización faltante en UTMIncidentCommandWebsocket.processCommand() que permite a cualquier usuario autenticado, sin importar su rol, ejecutar comandos arbitrarios del sistema operativo en cualquier agente conectado a través de gRPC, resultando en ejecución de código en los puntos finales monitoreados donde los procesos del agente típicamente se ejecutan como root o SYSTEM.
Sean Parker, cofundador de Napster, ha tomado el control de Stability AI tras rescatarla hace dos años y está reorientando la empresa hacia herramientas de IA para música profesional. La compañía acaba de recaudar 76 millones de dólares de Sony, Warner y Universal, que han licenciado sus catálogos para entrenar modelos, y ha lanzado tres nuevos modelos de audio y software de edición musical basado en IA.

Meta ha abierto el código de sus gadgets Muse, permitiendo a desarrolladores crear sus propios dispositivos con el agente de IA de la empresa. El código soporta placas ESP32 y Raspberry Pi para conectar Muse a pantallas, botones y sensores, así como a dispositivos como E Ink displays o sticks HDMI. Además, Meta regala 5000 unidades del Muse Home Link, un gadget que permite controlar luces, televisores e impresoras mediante skills desarrolladas por la comunidad.

Entrada de opinión sobre control de importaciones de calamar no regulado en el Atlántico Sudoccidental, sin relación con ciberseguridad o IA.
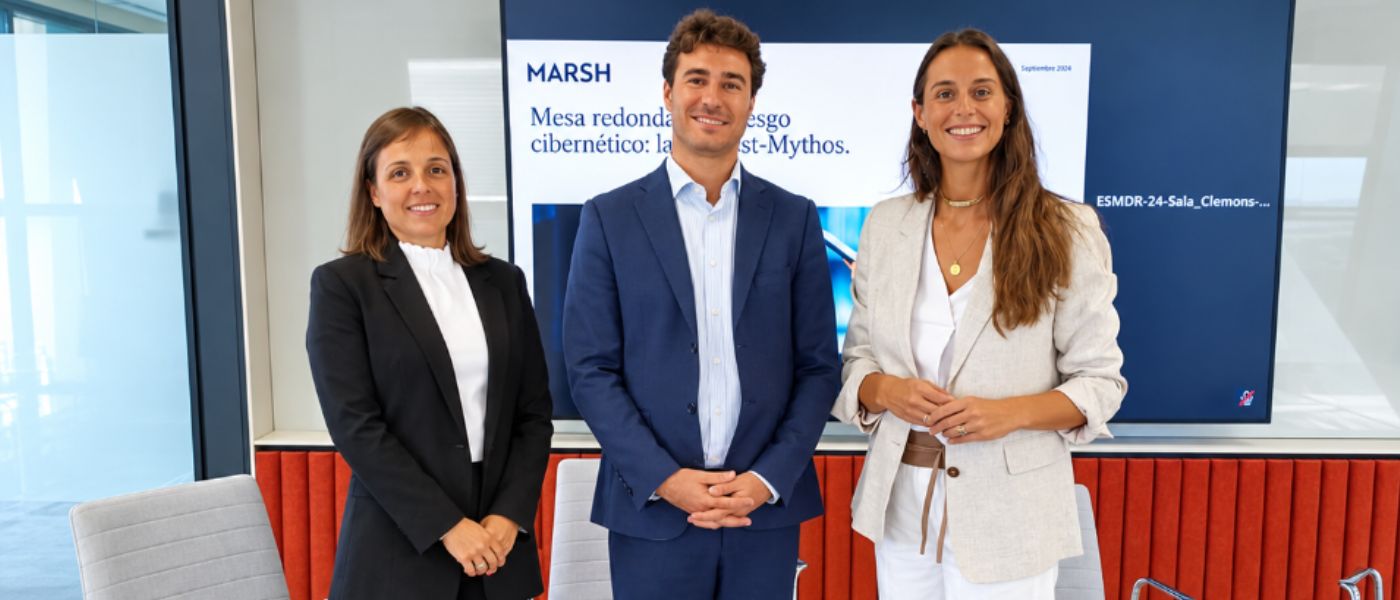
Una mesa redonda en Madrid reunió a expertos de Indra, Marsh y CFC para analizar cómo los LLMs de última generación están acelerando el riesgo cibernético. Los participantes destacaron que la IA reduce drásticamente el tiempo disponible para detectar y corregir vulnerabilidades, obligando a las organizaciones a mejorar su velocidad de detección y respuesta. La evolución del seguro cyber hacia servicios de especialización, monitorización e inteligencia de amenazas emerge como respuesta a estos riesgos dinámicos.
Gipuzkoa IndustrySec 2026 es un congreso que analiza el impacto de la inteligencia artificial en la industria y la ciberseguridad industrial en el País Vasco. El evento, organizado por la Diputación Foral de Gipuzkoa y el Centro de Ciberseguridad Industrial ZIUR, reunirá a expertos para discutir la integración segura de IA en procesos industriales y los nuevos riesgos que conlleva esta transformación tecnológica.
Un juez federal de California ha desestimado la demanda presentada por periodistas salvadoreños de El Faro cuya información fue atacada con el spyware Pegasus entre 2020 y 2021. El tribunal consideró que el caso no tenía jurisdicción en California, aunque los demandantes argumentaban que la infraestructura comprometida estaba ubicada en el estado. El Knight First Amendment Institute, que presentó la demanda en nombre de los periodistas, ha anunciado que apelará la decisión.
RemoteThreat, una startup de operaciones ofensivas de ciberseguridad, propone evolucionar el red teaming más allá de los métodos tradicionales para simular las capacidades cada vez más avanzadas de los atacantes.
Apple anunciará nuevos controles para limitar el acceso completo a disco en macOS, reconociendo que los agentes de IA autónomos aumentan sustancialmente el riesgo de privacidad. La medida responde a preocupaciones sobre cómo desarrolladores y aplicaciones de IA pueden acceder a archivos, mensajes y datos de usuario sin consentimiento explícito, tras casos como el de Meta's Muse que accedió a mensajes sin permiso claro.

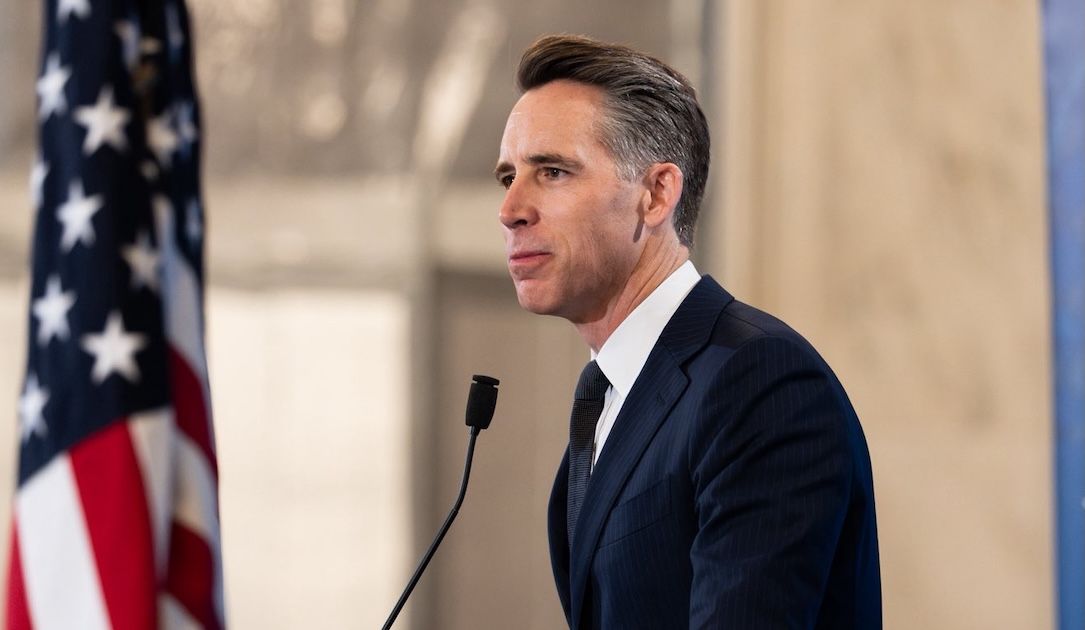
El Congreso de EE.UU. ha introducido dos proyectos de ley bipartidistas contra las cámaras de reconocimiento automático de matrículas (ALPR) impulsadas por IA, especialmente dirigidas contra Flock Safety. El senador Josh Hawley propone fortalecer las garantías de privacidad en estas cámaras, mientras que Sanders, Merkley y AOC buscan prohibir su uso federal y condicionar la financiación estatal. La iniciativa responde a preocupaciones sobre vigilancia masiva y abusos de aplicación de la ley.
H3C CVM, componente de gestión de virtualización en la nube de la plataforma H3C CAS, contiene una vulnerabilidad de carga arbitraria de archivos sin autenticación en el endpoint /cas/fileUpload/upload que permite a atacantes remotos escribir archivos arbitrarios manipulando el parámetro token sin restricciones de traversal de directorios ni tipo de archivo. Los atacantes pueden explotar el path traversal para subir un fichero JSP malicioso en un directorio accesible desde web y ejecutarlo para lograr RCE como el usuario del servidor web.
TechCrunch ofrece pases para la conferencia Disrupt 2026 a 75 dólares para personas desempleadas, limitado a las primeras 100 personas. El evento tendrá lugar del 13 al 15 de octubre en San Francisco con más de 10.000 asistentes y 300+ empresas expositoras.

Frontline Education, proveedor de software de administración y gestión de personal para distritos escolares, notifica de un breach tras explotar atacantes una vulnerabilidad en una aplicación de terceros. Se expusieron datos de empleados de los distritos, incluidos números de seguridad social, direcciones de correo electrónico y domicilios. La empresa no ha revelado cuál fue la aplicación afectada ni cuándo comenzó el acceso no autorizado.
El grupo ransomware Warlock, vinculado a China, ha explotado vulnerabilidades zero-day en Microsoft SharePoint (ToolShell) para comprometer una empresa de agua, un operador de telecomunicaciones, un organismo gubernamental regional y una universidad. El grupo, que emergió en junio de 2025, ha enfocado sus ataques en países hispanohablantes y lusófonos en Europa, África y América Latina durante los últimos dos meses.
→ Aplica los parches de seguridad para las vulnerabilidades ToolShell en SharePoint local (CVE-2025-49704, CVE-2025-49706, CVE-2025-53770, CVE-2025-53771) y revisa la presencia de web shells, VS Code Insiders instalado como servicio, y artefactos de staging en SYSVOL.
Tavus ha presentado Griffin-Lite, un modelo de IA capaz de mantener videollamadas interactivas en tiempo real que genera rostro, voz y respuestas de forma simultánea. En un experimento con 54 participantes, el 48% creyó estar hablando con una persona real tras una conversación de un minuto, lo que la empresa presenta como el primer modelo que «supera un test de Turing en vídeo». Sin embargo, el concepto difiere significativamente del test de Turing clásico y no existe un protocolo único reconocido para esta variante audiovisual.
Apple anuncia nuevos controles en macOS para la función «Full Disk Access» tras identificar riesgos causados por agentes de IA que acceden sin restricciones a archivos, mensajes y datos personales de los usuarios. La medida responde a reportes sobre aplicaciones como Meta Muse que leyeron mensajes privados y a vulnerabilidades en ChatGPT para Mac que podrían haber expuesto información sensible.
OpenAI ha lanzado Dot, una plataforma de agentes con avatares antropomórficos que funciona como software empresarial capaz de realizar tareas automatizadas en ordenadores virtuales. A diferencia de competidores gratuitos como Meta Muse, Dot está disponible primero en cuentas de pago (desde 100 dólares mensuales) y se comporta más como un compañero de trabajo que como un asistente personal, aunque también puede hacer compras o gestionar tareas domésticas.

El gobierno estadounidense convocó a los principales CEOs tecnológicos para firmar un compromiso sobre seguridad de la IA, y Trump firmó una orden ejecutiva rebautizando la IA como «super intelligence». Meta y OpenAI mejoran la presentación de sus productos de IA, aunque el mayor gasto sigue proviniendo del sector empresarial.

La Casa Blanca reunió a los principales CEOs tecnológicos para firmar un compromiso de seguridad en IA que Trump calificó como «moralmente vinculante», y emitió un decreto ejecutivo rebautizando oficialmente la IA como «super intelligence». Meta y OpenAI están mejorando la presentación de sus productos de IA, mientras que la mayor inversión en el sector sigue proviniendo del ámbito empresarial.

Shivon Zilis anunció su ruptura con Elon Musk en X tras descubrir que él había dejado de seguirla en la red social. Zilis, que trabajó en el portafolio de IA de Musk (Tesla, Neuralink y OpenAI) y fue miembro de la junta directiva de OpenAI, publicó un mensaje emotivo sobre la relación y sus cuatro hijos en común.

Un actor relacionado con China ha lanzado una campaña de espionaje contra organizaciones gubernamentales y de política en ocho países asiáticos, incluyendo Taiwán, India y Filipinas, mediante phishing dirigido. La campaña despliega Antino, un backdoor compilado en Rust que utiliza Microsoft Outlook y OneDrive como canal de comando y control, evadiendo así los servidores C2 tradicionales. Cisco Talos ha identificado al grupo como UAT-11587 y ha detectado actividad desde septiembre de 2025, con ataques concentrados en junio de 2026.

Dell ha publicado actualizaciones de seguridad para corregir seis vulnerabilidades críticas en Dell Container Storage Modules (CSM) que permiten a atacantes no autenticados obtener acceso administrativo y root en clústeres Kubernetes. Las faltas de autenticación y las credenciales hardcodeadas afectan a todas las versiones anteriores a 1.18.0, con puntuaciones CVSS de hasta 10.0. Dell recomienda actualizar inmediatamente sin opciones de mitigación alternativa.

Circuit Breaker Labs es una startup que desarrolla herramientas para detectar interacciones psicológicamente dañinas en sistemas de IA conversacional. La empresa fue motivada por casos como el de Sewell Setzer, un adolescente que falleció por suicidio tras interactuar con un chatbot de Character.AI, y utiliza agentes de IA que simulan usuarios de diferentes edades, idiomas y culturas para realizar pruebas de seguridad adversariales (red-teaming) en modelos de lenguaje.

Dos incidentes recientes en Kiteworks y Citrix ponen de relieve los retos de responder a vulnerabilidades zero-day: una empresa solicitó a sus clientes apagar su plataforma de protección de datos durante nueve horas, mientras que la otra no comunicó públicamente los ataques reportados antes de lanzar un parche.
Se han descubierto vulnerabilidades en middleware de SWIFT que afectan a sistemas bancarios y gubernamentales, permitiendo ejecutar código remoto (RCE). El aviso recomienda aplicar parches de inmediato para evitar explotaciones mediante ataques contra MFA basada en hardware en entornos de máxima sensibilidad.
GitLab ha alertado sobre una vulnerabilidad crítica de ejecución remota de código (CVE-2026-90970) en su servicio AI Gateway que permite a atacantes autenticados con acceso a la plataforma Duo Agent ejecutar comandos arbitrarios escapando del sandbox de plantillas de prompt. La empresa ha lanzado parches para versiones 19.2.4, 19.3.2 y 19.4.1 de AI Gateway auto-alojado, mientras que los usuarios de GitLab.com ya están protegidos. GitLab opera una plataforma de DevSecOps con más de 30 millones de usuarios registrados utilizada por el 50% de las empresas Fortune 100.
→ Actualiza GitLab AI Gateway auto-alojado a versión 19.2.4, 19.3.2 o 19.4.1 inmediatamente.
OpenAI publica una guía sobre la familia de modelos GPT-6 dirigida a startups, cubriendo selección de modelos, ajuste del esfuerzo de razonamiento, mejora de prompts y habilidades, coordinación de herramientas y preparación de flujos de trabajo para producción.
Las organizaciones pueden enfrentarse a una revisión de responsabilidad sobre inteligencia artificial durante el próximo año. Omdia y Gartner analizan cómo abordar los desafíos de gobernanza, seguridad y valor.