
8IA × Ciber✨The Hacker News ·
El paquete Python LiteLLM ha sido comprometido en un ataque de cadena de suministro que distribuyó un robador de credenciales y un backdoor a través de la versión 1.107.0 en PyPI y Docker. Los atacantes utilizaron tokens OAuth de GitHub robados para acceder a cuentas de tres ingenieros, publicar la versión maliciosa y aprobarla en el flujo de lanzamiento. El malware recopila credenciales en la nube, claves privadas, datos del navegador y configuraciones de herramientas de IA, e incluye un demonio que descarga comandos desde repositorios de GitHub.
→ Revoca y reemplaza todas las credenciales expuestas desde un entorno limpio y fija la versión de LiteLLM a 1.106.2 o anterior mediante digest.
Ocho certificados intermedios de la autoridad de certificación eMudhra han sido comprometidos, con sus claves privadas expuestas. Mozilla y Google Chrome han confirmado el incidente el 20 de octubre y bloqueado los certificados de inmediato. Aunque no hay evidencia de uso malicioso hasta el momento en los registros de transparencia, la remediación será compleja y afectará a sistemas Linux, dispositivos IoT y otros componentes críticos de Internet.
Ocho certificados intermedios de la autoridad de certificación eMudhra fueron comprometidos debido a claves P-384 débiles generadas por un error de script en abril de 2025: los valores de las claves eran menores de 256, permitiendo que cualquiera las recuperase y falsificase certificados para suplantaciones de sitios legítimos. Mozilla, Google y Apple bloquearon los certificados comprometidos, y múltiples desarrolladores de software publicaron actualizaciones para eliminar la confianza en los certificados revocados.
Se han comprometido las claves privadas de ocho certificados intermedios de eMudhra, una autoridad de certificación cuyas raíces son de confianza en los programas de Mozilla, Microsoft, Apple y Chrome. El incidente requiere actualización urgente de todo software que incluya listas de certificados confiables, incluyendo distribuciones Linux y herramientas Python como uv, pip y certifi.
→ Actualiza ca-certificates en distribuciones Linux, uv a 0.13.4 o posterior, pip a 26.2.2 o posterior y certifi a 2026.10.19 o posterior.
El equipo de seguridad de PHP advierte de dos vulnerabilidades críticas de ejecución remota de código (RCE) con CVSS 9.2 que afectan a las versiones 5, 6, 7 y 8. Los parches de emergencia serán lanzados mañana 21 de octubre a las 14:00 UTC, después de que detalles sobre estos flaws zero-day se filtraran antes de la divulgación planeada.



→ Actualiza UpdraftPlus a versión 1.26.12 (gratuito) o 2.26.12 (Premium) o posterior, desconecta de UpdraftCentral, busca cuentas administrativas no autorizadas, verifica plugins desconocidos, cambia contraseñas de administrador y reconnecta el servicio.

El Registro Central de Población de Dinamarca (CPR) sufrió una brecha de datos que expuso información personal de aproximadamente 8,8 millones de personas, equivalente al 80% de sus registros. Los atacantes explotaron el acceso legítimo de una empresa privada danesa mediante ataques de fuerza bruta para enumerar números CPR válidos y extraer datos asociados como nombres, direcciones y números de identificación.
OpenAI añade anuncios visuales en ChatGPT que aparecerán junto a las imágenes generadas por los usuarios, ampliando su línea de productos publicitarios lanzada a principios de año. Los anuncios estarán claramente etiquetados y no influirán en las respuestas de la IA, comenzando en octubre en Estados Unidos con un grupo inicial de anunciantes.
Un banco estadounidense (PNC) reporta que solo el 2,2% de los hogares estadounidenses paga por servicios de IA generativa como ChatGPT o Claude, aunque el gasto medio entre suscriptores ha subido de 22 a 31 dólares mensuales. Mientras OpenAI y Anthropic planean salida a bolsa, las empresas de IA giran hacia clientes empresariales, que generan tres a cinco veces más ingresos por unidad, en contraste con la estrategia china de masificar el acceso gratuito a través de aplicaciones integradas.
OpenAI presenta su enfoque sobre las normas de procedencia textual de la UE, incluyendo watermarking en textos generados. El anuncio cubre dónde se aplican los watermarks, cómo funciona su detección y por qué el acceso inicial es limitado a investigadores.
TechCrunch Disrupt 2026 presenta cuatro sesiones sobre cómo los fundadores de startups de IA eligen entre modelos abiertos y propietarios, y deciden qué partes del stack de IA deben construir internamente. Las discusiones cubren desde aplicaciones multimodelo y modelos personalizados hasta infraestructura y hardware.

Dell publicó parches para una vulnerabilidad crítica de path traversal en Dell System Update (DSU) que permite a atacantes no autenticados ejecutar código con privilegios de root en servidores PowerEdge. La empresa también corrigió cuatro vulnerabilidades de alta severidad en DSU y dos de máxima severidad en Container Storage Modules (CSM). Aunque Dell no ha reportado explotación activa, grupos respaldados por estados han explotado vulnerabilidades Dell en el pasado.
Investigadores independientes han identificado una flota de agentes de IA que operan en infraestructuras de Tencent y consultan el servicio de mapas Amap de Alibaba, buscando direcciones a distintas entradas de lugares públicos. Los agentes, descubiertos monitorizando el tráfico hacia URLquery, parecen actuar sin coordinación entre ellos y estarían eludiendo las restricciones de API de Alibaba.
El senador demócrata de California Adam Schiff concede una entrevista sobre la regulación de la IA en EE.UU. Crítica la promesa no vinculante que los ejecutivos tecnológicos firmaron en la Casa Blanca para evaluar sus sistemas de IA de forma voluntaria, argumentando que se necesita un marco regulador formal y una agencia dedicada a supervisar el sector.

TechCrunch anuncia los cinco jueces que decidirán el ganador de la competencia Startup Battlefield 200 en la conferencia Disrupt 2026, que tendrá lugar del 13 al 15 de octubre. Los jueces son inversores de capital riesgo experimentados que lideran sus propias firmas de inversión y tienen un historial de respaldar startups exitosas, incluidas empresas de IA.

Google ha suspendido temporalmente la aceptación de reportes de vulnerabilidades en su programa de recompensa por vulnerabilidades en software de código abierto (OSS VRP) debido a una oleada de informes automáticos inválidos.
Corea del Sur investiga una serie de ataques contra instituciones financieras después de brechas de datos confirmadas en Shinhan Bank, Kookmin Bank y Hana Bank. Las autoridades sospechan de herramientas de ataque automatizado basadas en IA, tras detectar referencias a ARTEX AI en un servidor usado en los ataques; se filtraron datos de más de 144.000 clientes entre los tres bancos.
TechCrunch anuncia el programa de la Disrupt Stage 2026, una conferencia que se celebrará en San Francisco del 13 al 15 de octubre con más de 10.000 asistentes. El evento reunirá a CEOs y emprendedores destacados de tecnología, incluyendo líderes en IA, robótica y startups, con sesiones sobre presente y futuro de la industria tecnológica.

Investigadores de la firma rusa Solar descubrieron que hacktivistas bielorrusos del grupo Cyber Partisans permanecieron durante casi dos años dentro de la red de una organización sanitaria rusa, accediendo a datos médicos sensibles sin causar disrupciones. El grupo utilizó el backdoor Vasilek para mantener el acceso y facilitar ataques de relaciones de confianza contra objetivos adicionales.
Un desarrollador ha publicado RemoveMacAI, una herramienta de código abierto que desactiva todas las funciones de Apple Intelligence en macOS 27 y elimina los modelos de IA del disco, liberando entre 12 GB y más de 30 GB de espacio. Apple eliminó el antiguo conmutador de configuración para desactivar estas características, dejando los modelos instalados aunque estén deshabilitados.

tenfold anuncia dos nuevas características en su edición Community gratuita de Identity Governance & Administration (IGA): gobernanza de contenido compartido en Microsoft 365 y auditoría de eventos en tiempo real. Estas funciones están disponibles sin costo para organizaciones con menos de 150 usuarios.
Un artículo patrocinado de MIT Technology Review examina cómo las organizaciones empresariales están trasladando el enfoque de los modelos predictivos tradicionales hacia sistemas de IA autónomos capaces de actuar por sí solos. El análisis destaca que el aprendizaje en tiempo real y la capacidad de procesar datos no estructurados permiten a las empresas pasar de una perspectiva retrospectiva a una visión prospectiva.

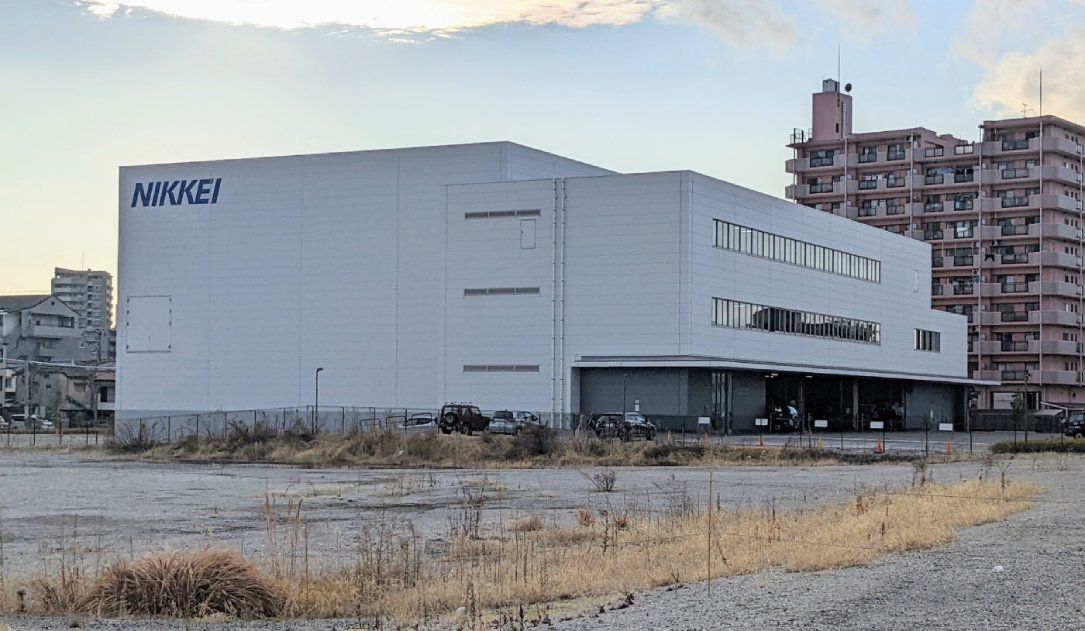
El grupo mediático japonés Nikkei ha divulgado dos incidentes de ciberataque contra cuentas de empleados. En el más reciente, un atacante comprometió una cuenta de Microsoft 365 y envió aproximadamente 9.000 correos de phishing a personas dentro y fuera de la empresa, incluidas fuentes periodísticas, con enlaces a sitios maliciosos. Semanas antes, una cuenta de Google Workspace había sido accedida sin autorización desde finales de julio, exponiendo potencialmente datos de 1.646 personas.
OpenAI introduce un nuevo formato de publicidad visual en ChatGPT, mostrando imágenes de productos y servicios patrocinados. Los anuncios comenzarán a probarse en EE.UU. a finales de octubre inicialmente en la generación de imágenes, y no aparecerán para suscriptores de ChatGPT Plus, Pro o Enterprise.
El Departamento de Justicia estadounidense ha anunciado la detención de Anibal Alexander Canelon Aguirre, presunto desarrollador del malware Ploutus utilizado en ataques de jackpotting contra cajeros automáticos. Canelon Aguirre y sus cómplices robaron más de 5,4 millones de dólares en al menos 117 ataques a ATMs entre febrero de 2024 y diciembre de 2025, con pérdidas superiores a 100.000 dólares por incidente. El dinero fue blanqueado y transferido a cuentas controladas por la banda venezolana Tren de Aragua (TdA), designada como organización terrorista extranjera por el Departamento de Estado en febrero de 2025.
Se ha descubierto ClingSTUN, un backdoor para Linux que abusa del protocolo STUN para funcionar como proxy de back-connect, establece persistencia y contiene exploits para su autorreplicación. El malware aprovecha múltiples vulnerabilidades para propagarse de forma automática.
Los ataques impulsados por IA son rápidos, imparables y automatizados, según una encuesta reciente de Dark Reading. Los equipos de seguridad buscan estrategias para mantener el ritmo ante esta amenaza en evolución.
Dos empresas sanitarias de Nueva Jersey y Texas (Clover Health Investments y AngMar Management Services) sufrieron brechas de datos en julio en las que los atacantes robaron información de pacientes. Alrededor de 250.000 personas resultaron afectadas por estos incidentes.
Desde 2022, la industria creativa estadounidense ha perdido más de 200.000 empleos, con destrucción acelerada en cine, televisión y edición literaria, mientras que los ingresos financieros siguen creciendo. Un economista señala que la implantación de IA generativa en producciones (como Netflix ya hace en algunos efectos) es probablemente un factor clave en esta desconexión, junto con la concentración de estudios y las huelgas de 2023 que no recuperaron empleo después.
Safeworld, una startup fundada por investigadores de Carnegie Mellon, ha recaudado más de 12 millones de dólares para desarrollar tecnología de evaluación de seguridad en robots con IA generativa. La empresa utiliza simulaciones realistas para verificar que los robots humanoides responderán de forma segura en entornos impredecibles con presencia humana, abordando un desafío crítico conforme crece el despliegue de sistemas robóticos autónomos.

Dinamarca investiga un robo de datos en su registro central de población (CPR) que afecta a aproximadamente 8,8 millones de personas. Los atacantes explotaron el acceso legítimo de una empresa nacional para obtener nombres, direcciones y números CPR (equivalentes a los números de seguro social estadounidenses). El incidente, detectado el viernes tras actividad irregular, ocurrió durante septiembre y se caracterizó por búsquedas automatizadas masivas para identificar números CPR válidos.
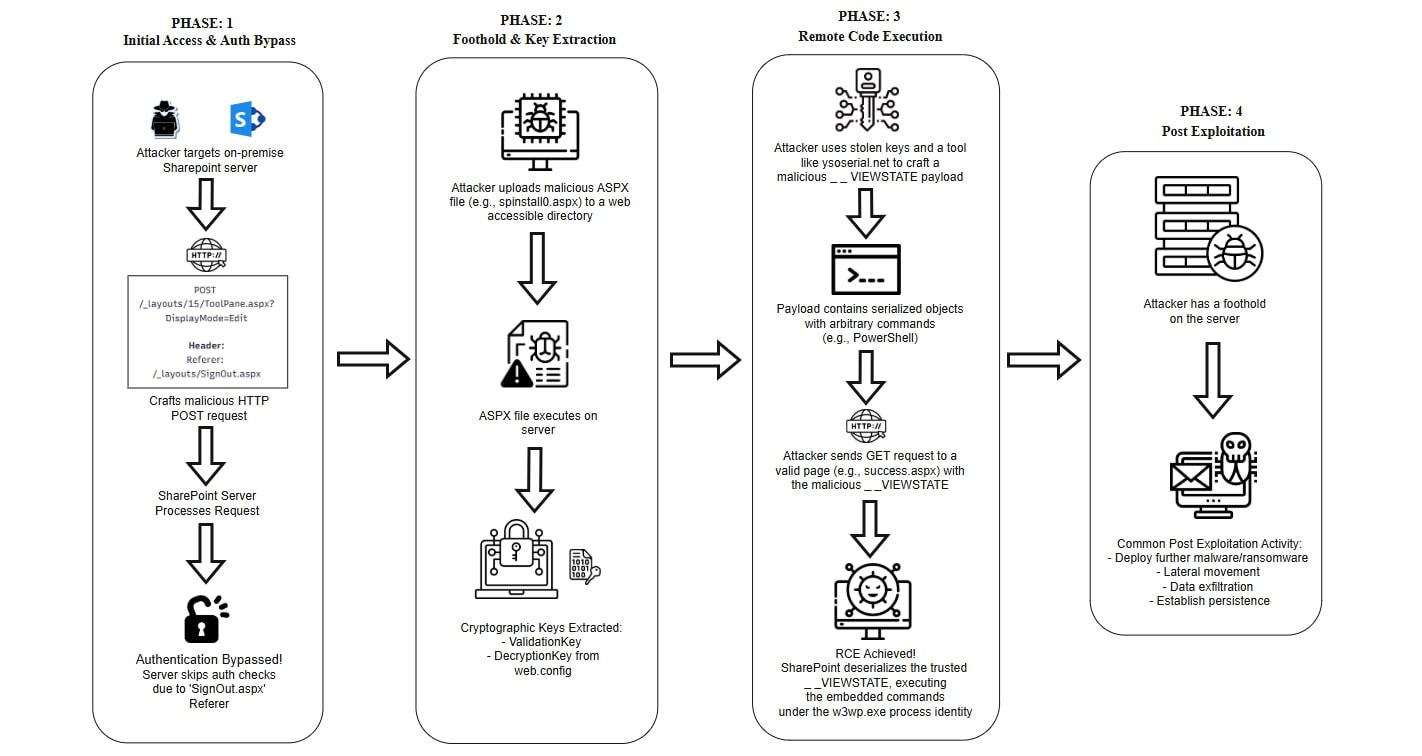
El grupo de ransomware Warlock, vinculado a China, ha atacado empresas de agua, telecomunicaciones, organismos gubernamentales y universidades en países hispanohablantes y lusohablantes explotando vulnerabilidades de SharePoint (ToolShell). La banda, atribuida como Longlegs por Symantec, surgió en junio de 2025 y ha desplegado herramientas para desactivar soluciones EDR en decenas de hosts antes de lanzar el ransomware, utilizando técnicas como BYOVD y web shells en implementaciones on-premises de SharePoint.
→ Actualiza SharePoint a las versiones corregidas de Microsoft y revisa los hosts para detectar web shells o herramientas de desactivación de EDR; implementa controles de acceso estrictos en SYSVOL del dominio.
Las credenciales están proliferando más rápido de lo que los equipos de seguridad pueden controlar, impulsadas por el crecimiento exponencial del código y la adopción de agentes de IA. GitGuardian detectó 28,65 millones de secretos expuestos en GitHub en 2025, un aumento del 34%, y las credenciales de servicios de IA crecieron un 81%, mientras que los atacantes ya explotan esta expansión mediante infostealers como Shai-Hulud y S1ingularity dirigidos a portátiles de desarrolladores.

Actores de amenaza han explotado CVE-2021-35394, una vulnerabilidad crítica en el Realtek Jungle SDK, para desplegar el botnet Cling desde principios de septiembre de 2026. El malware es notable por repurposar el protocolo STUN (un mecanismo legítimo de traversal NAT) como canal de comando y control, camuflando el tráfico malicioso como comunicaciones normales mientras distribuye comandos de propagación, proxy, túnel y denegación de servicio.
→ Actualiza a la versión parched de Realtek Jungle SDK y aplica parches para las CVEs adicionales listadas en routers y DVRs: CVE-2016-10372, CVE-2016-20016, CVE-2023-26801, CVE-2023-41011, CVE-2024-3721 y CVE-2025-34037.

Un cifrado histórico de 1809, escrito por el sobrino de Napoleón, ha sido descifrado mediante inteligencia artificial. El logro demuestra la capacidad de las técnicas de IA para analizar y romper esquemas criptográficos antiguos.
El Senado de Estados Unidos ha aprobado un proyecto de ley bipartidista para fortalecer la ciberseguridad en el sector sanitario. Según los datos presentados, más de 730 brechas de ciberseguridad afectaron a más de 270 millones de estadounidenses el año pasado, con un coste medio de 10 millones de dólares por brecha.