
8CiberThe Hacker News ·
Ocho certificados intermedios de la autoridad de certificación eMudhra fueron comprometidos debido a claves P-384 débiles generadas por un error de script en abril de 2025: los valores de las claves eran menores de 256, permitiendo que cualquiera las recuperase y falsificase certificados para suplantaciones de sitios legítimos. Mozilla, Google y Apple bloquearon los certificados comprometidos, y múltiples desarrolladores de software publicaron actualizaciones para eliminar la confianza en los certificados revocados.
Se han comprometido las claves privadas de ocho certificados intermedios de eMudhra, una autoridad de certificación cuyas raíces son de confianza en los programas de Mozilla, Microsoft, Apple y Chrome. El incidente requiere actualización urgente de todo software que incluya listas de certificados confiables, incluyendo distribuciones Linux y herramientas Python como uv, pip y certifi.
→ Actualiza ca-certificates en distribuciones Linux, uv a 0.13.4 o posterior, pip a 26.2.2 o posterior y certifi a 2026.10.19 o posterior.
El equipo de seguridad de PHP advierte de dos vulnerabilidades críticas de ejecución remota de código (RCE) con CVSS 9.2 que afectan a las versiones 5, 6, 7 y 8. Los parches de emergencia serán lanzados mañana 21 de octubre a las 14:00 UTC, después de que detalles sobre estos flaws zero-day se filtraran antes de la divulgación planeada.
Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.


→ Actualiza UpdraftPlus a versión 1.26.12 (gratuito) o 2.26.12 (Premium) o posterior, desconecta de UpdraftCentral, busca cuentas administrativas no autorizadas, verifica plugins desconocidos, cambia contraseñas de administrador y reconnecta el servicio.


→ Actualiza Plex Media Server a 1.43.3.10861 o posterior, aplica parches para Siemens Software Center (CVE-2026-110936) y SiteGuard Server Edition (CVE-2026-106931) según los plazos de CISA.


→ Actualiza UpdraftPlus a versión 1.26.13 (gratuito) o 2.26.13 (Premium) o posterior, y elimina las claves UpdraftCentral en Configuración → Advanced Tools → UpdraftCentral → Manage existing keys.

→ Parchea inmediatamente los sistemas contra CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766, refuerza la autenticación multifactor, revisa los registros de acceso remoto y deshabilita herramientas de escritorio remoto no autorizadas.
Se ha descubierto una vulnerabilidad en Payload CMS (versiones posteriores a 3.0.0 y anteriores a 3.90.0) que permite colocar valores no intencionados en el token de autenticación emitido en el login mediante una opción de campo personalizado que se asigna a un nombre de claim de autenticación reservado. El problema está corregido en la versión 3.90.0.
Se ha registrado una vulnerabilidad (CVE-2026-105848, CVSS 9.6) en el plugin de Stripe para Payload CMS que permite a usuarios autenticados realizar operaciones no autorizadas en Stripe si pueden acceder al proxy REST opcional. La vulnerabilidad afecta a versiones anteriores a 3.90.0 y canary anteriores a 4.0.0-canary.34, y ha sido corregida en esas versiones.
El plugin Crayons para SPIP anterior a 3.5.0 contiene una vulnerabilidad de autorización faltante que permite a atacantes no autenticados modificar campos arbitrarios omitiendo el parámetro anti-forgery secu_ en crayons_store.php. Los atacantes pueden encadenar este fallo para escribir archivos skeleton maliciosos, divulgar archivos de configuración sensibles y ejecutar código PHP arbitrario como el usuario del servidor web.
Una entrevista con Nick Kakolowski de IANS sobre cómo la inteligencia artificial está modificando los presupuestos de los CISO y la composición de los equipos de seguridad. Se discuten temas de ROI y cambios organizacionales en las funciones de ciberseguridad.
Una técnica de concepto de prueba denominada 'BigDiskBuster' permite silenciar la detección de virus en Microsoft Defender mientras el servicio sigue ejecutándose normalmente, sin necesidad de exploit. La técnica crea un vacío en la protección dejando el antivirus funcionando aparentemente sin cambios.
Mirror Particle, una startup de dos años basada en San Francisco, está construyendo un modelo fundacional para predecir el comportamiento humano, argumentando que los LLM actuales no son adecuados para esta tarea porque modelan lenguaje escrito en lugar de percepción visual, razonamiento espacial e inteligencia social. La empresa ha recaudado una ronda de inversión ángel y está cerca de cerrar su primera ronda de venture capital, compitiendo en el Startup Battlefield de TechCrunch.

ASOS confirmó una brecha de datos después de que atacantes enviaran notificaciones push no autorizadas a través de su aplicación móvil afirmando haber comprometido su entorno Snowflake. La empresa expuso información personal básica de clientes, como nombres y datos de contacto, a través de plataformas de terceros no autorizadas. ASOS asegura que no se vieron comprometidos datos de tarjetas de pago ni contraseñas, pero no ha confirmado el reclamo de los atacantes sobre Snowflake ni ha revelado cuántos clientes se vieron afectados.
Las grandes tecnológicas están redefiendo qué significa «grabar» para normalizar dispositivos de IA que escuchan constantemente sin almacenar datos brutos. Apple desarrolla cámaras inteligentes que generan descripciones de texto en lugar de vídeo, y Google explora sensores visuales sin grabación, argumentando que los datos eliminados tras el procesamiento no constituyen una grabación. Sin embargo, los transcripts y resúmenes generados siguen siendo información preservable y revisable, lo que plantea dilemas legales y éticos sobre vigilancia en espacios compartidos.

Dell Container Storage Modules en versiones anteriores a 1.18.0 contiene una vulnerabilidad de neutralización impropia de elementos especiales en un motor de plantillas que permite a un atacante remoto con privilegios bajos escalar sus permisos.
Dell Container Storage Modules anterior a la versión 1.18.0 contiene una vulnerabilidad de falta de autorización en el controlador CSI para PowerMax que permite a un atacante no autenticado con acceso a la red adyacente obtener acceso no autorizado.
Mistral ha lanzado Mistral Large 4 (ML4), su modelo de inteligencia artificial más potente hasta ahora, con 1,05 billones de parámetros y capacidad multimodal. El modelo, desarrollado íntegramente en centros de datos europeos, se posiciona como el modelo de pesos abiertos más capaz creado fuera de China, aunque aún se sitúa por debajo de los principales modelos cerrados como Claude Opus 5.5 y GPT-6 Astra. Mistral prevé publicar los pesos abiertos el 27 de octubre como parte de su estrategia de soberanía tecnológica europea.
Atlassian y OpenAI amplían su asociación para integrar modelos de IA de frontier con el conocimiento empresarial, permitiendo que los equipos planifiquen, construyan y entreguen trabajo.
Anthropic amplía su programa Claude for Startups ofreciendo a empresas de nueva creación un año gratuito de Claude Team (con hasta cinco asientos premium) y 1.000 dólares en créditos de API para construir sobre Claude. El programa también incluye acceso a Claude Marketplace y sesiones virtuales de oficina con el equipo de Applied AI de Anthropic.

Anibal Alexander Canelon Aguirre, presunto creador del malware Ploutus, compareció ante un tribunal de Nebraska tras su detención por las autoridades federales estadounidenses. Aguirre, apodado "Prometheus" e "The Engineer", es acusado de ser el cerebro detrás del esquema de «ATM jackpotting» que ha provocado pérdidas de 40,7 millones de dólares en al menos 1.500 ataques. El malware permite a los criminales vaciar cajeros automáticos forzadamente tras abrir la máquina e instalar el código en un dispositivo personal.
Autoridades surcoreanas investigan un series de ataques contra al menos siete bancos que atribuyen al uso de agentes de IA, específicamente la herramienta Artex AI de origen chino. Los hackers expusieron datos personales de al menos 68.000 personas, incluyendo historiales de crédito, ingresos y números de teléfono de clientes de Hana Bank, KB Kookmin Bank y Shinhan Bank. El presidente Lee Jae Myung subrayó que estos ataques representan los primeros casos conocidos de agentes de IA utilizados contra el sector financiero, demostrando que ahora es posible ejecutar ciberataques sin necesidad de conocimientos especializados.
LibreOffice reafirma su decisión de no incluir características de IA generativa en su suite ofimática, considerándolo una posición deliberada de diseño para proteger los datos de los usuarios y garantizar que la información sensible no se envíe a servidores remotos. La Fundación de Documentos señala que cualquier integración de IA debe cumplir requisitos estrictos, como mantener los datos en el dispositivo del usuario y no depender de un único proveedor.

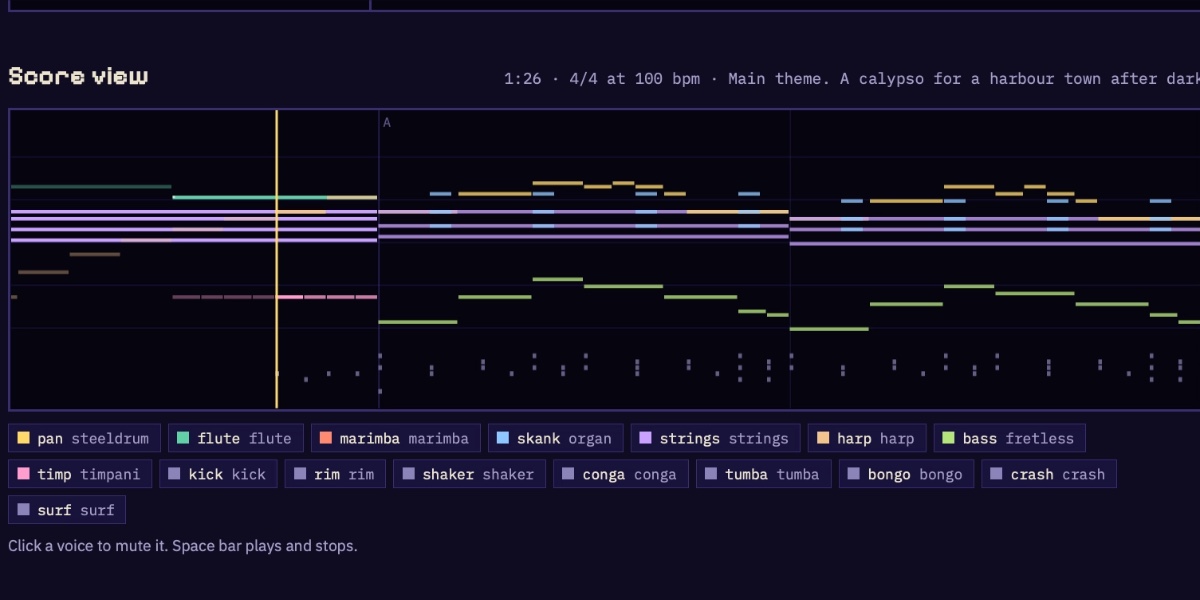
Simon Willison prueba Claude Opus 5.5 para componer música de videojuego y obtiene resultados sorprendentemente buenos. El modelo diseña un formato de texto para la música y crea un sintetizador web interactivo llamado Scrimshaw Jukebox que genera seis pistas originales con temática de aventura gráfica, aunque con una inclinación no buscada hacia el tema de Monkey Island.
Una campaña de phishing dirige a gestores de cuentas publicitarias mediante sitios falsos de ChatGPT, Gemini, Claude y Perplexity que roban credenciales de acceso y códigos de autenticación multifactor mediante ataques browser-in-the-browser. Los atacantes aprovechan la reciente lanzamiento del agente Muse de Meta para dirigirse a personal de agencias, compradores de medios y administradores con acceso a múltiples clientes.
Apple ha endurecido los controles de acceso a datos sensibles en macOS para agentes de IA, exigiendo avisos explícitos cuando accedan a correos, mensajes, historial y archivos. La medida responde a incidentes como el de Meta Muse, que accedió a conversaciones sin consentimiento claro, y refleja una tendencia de plataformas grandes (Amazon, tiendas de reservas) bloqueando agentes de terceros por razones de seguridad y control comercial.
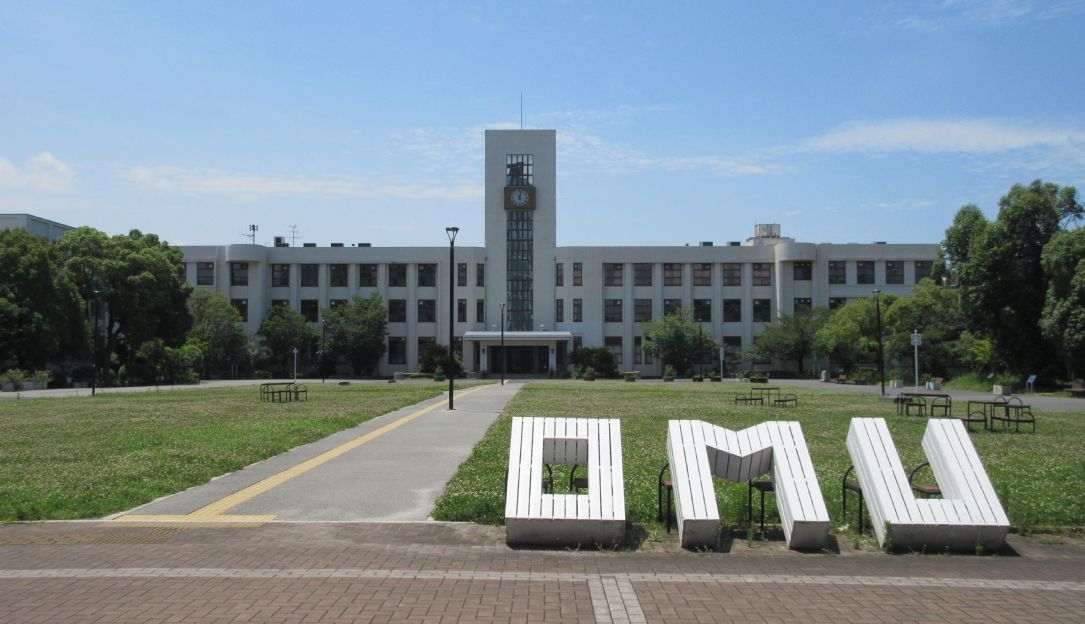
La Universidad Metropolitana de Osaka sufrió un presunto ataque ransomware a finales de la semana anterior que afectó a aproximadamente 500 servidores e interrumpió servicios académicos, administrativos y de correo electrónico. La universidad canceló las clases hasta el jueves e investiga si los datos personales de al menos 130.000 estudiantes, empleados y otros asociados fueron expuestos, aunque no ha confirmado el robo de información ni identificado a los atacantes.
Mistral AI ha presentado Mistral Large 4 (ML4), un modelo multimodal de un billón de parámetros que busca competir tanto con modelos cerrados como abiertos. El modelo será accesible inicialmente a través de un endpoint protegido, y Mistral planea liberar los pesos en tres semanas tras completar pruebas de seguridad. La empresa posiciona este lanzamiento como una «tercera vía» europea en la carrera de la IA, diferenciándose por haber requerido significativamente menos recursos de computación que competidores chinos y estadounidenses.

Mooncake versión 0.3.13.post1 y anteriores contiene una vulnerabilidad de autenticación ausente en el servicio REST Store, que se vincula a 0.0.0.0 sin protección en ninguna ruta. Atacantes no autenticados pueden leer datos en caché, inyectar u eliminar objetos y montar segmentos descritos por el atacante.
El FBI responsabiliza a un contratista de Accenture por una brecha de datos que expuso información personal de miles de empleados del organismo federal. La vulnerabilidad no parcheada permitió a ShinyHunters acceder a datos sensibles.
Pinterest ha lanzado una nueva función llamada «Beauty Guides» que utiliza inteligencia visual y tecnología generativa de IA para transformar inspiraciones de belleza guardadas en la plataforma en planes de acción prácticos. La herramienta traduce términos técnicos de peluquería y manicura (como «balayage» o «almond nails») al lenguaje que usan los profesionales, e incluye detalles sobre tiempo, coste y mantenimiento de cada peinado o estilo de uñas.

Artículo de orientación sobre cómo asegurar software de monitorización y gestión remota (RMM) para proveedores de servicios gestionados, presentando ocho controles de seguridad clave que los MSP deben probar. El texto explica por qué el RMM es un objetivo atacante (acceso administrativo a miles de dispositivos), menciona vulnerabilidades recientes como CVE-2026-86218 en N-able y CVE-2025-53770/53771 en Microsoft SharePoint, y propone evaluaciones prácticas para asegurar el descubrimiento de endpoints, gestión de parches, control de acceso, priorización de alertas, automatización segura, integración de operaciones, recuperación ante incidentes y separación de inquilinos.
TechCrunch Disrupt 2026 anuncia su agenda de sesiones de profundización (breakout sessions) para el evento de octubre en San Francisco, con más de 10.000 asistentes. Las sesiones cubren temas como IA física, agentes de IA, economía de inferencia y cómo construir empresas con herramientas de IA.

Google va a restringir el acceso gratuito a Gemini Flash y Pro a partir del 9 de octubre. Los usuarios sin suscripción quedarán limitados a Gemini Flash Lite, mientras que Flash requiere suscripción a Google AI Plus de 4,99 dólares mensuales. El acceso a Gemini Pro se reservará exclusivamente a planes de pago superiores (AI Pro o Ultra, de 19,99 y 99,99 dólares al mes).

Más de 100 sitios web en Ucrania fueron comprometidos en una campaña ClickFix para distribuir Lunex Stealer, un malware que roba contraseñas, tokens de autenticación y datos de carteras de criptomonedas. Los atacantes inyectaban código malicioso en sitios legítimos que mostraba una falsa página de verificación de Cloudflare, engañando a los usuarios para que ejecutaran comandos en PowerShell que instalaban el malware. La campaña, descubierta en septiembre por CERT-UA y rastreada como UAC-0277, representa una evolución del método ClickFix cada vez más común para infectar dispositivos.
El FBI arrestó a Canelon Aguirre, un presunto líder de actividades de jackpotting en cajeros automáticos del grupo Tren de Aragua, quien figuraba en la lista de los 10 criminales más buscados desde marzo de 2026. El sospechoso es acusado de desarrollar el malware Ploutus, utilizado para extraer dinero de cajeros de forma no autorizada.
Cloudflare se convertirá en autoridad certificadora (CA) pública y emitirá certificados TLS post-cuánticos gratis a partir del primer trimestre de 2027, usando el nuevo formato Merkle Tree Certificates (MTCs). La iniciativa responde a la amenaza de los ordenadores cuánticos, que podrían romper la criptografía actual (ECDSA-P256) antes de 2029, obligando a coordinar a escala mundial la transición a criptografía resistente.
