ASOS confirms data breach after “HACKED” in-app notifications
BleepingComputer · 6 oct, 18:33
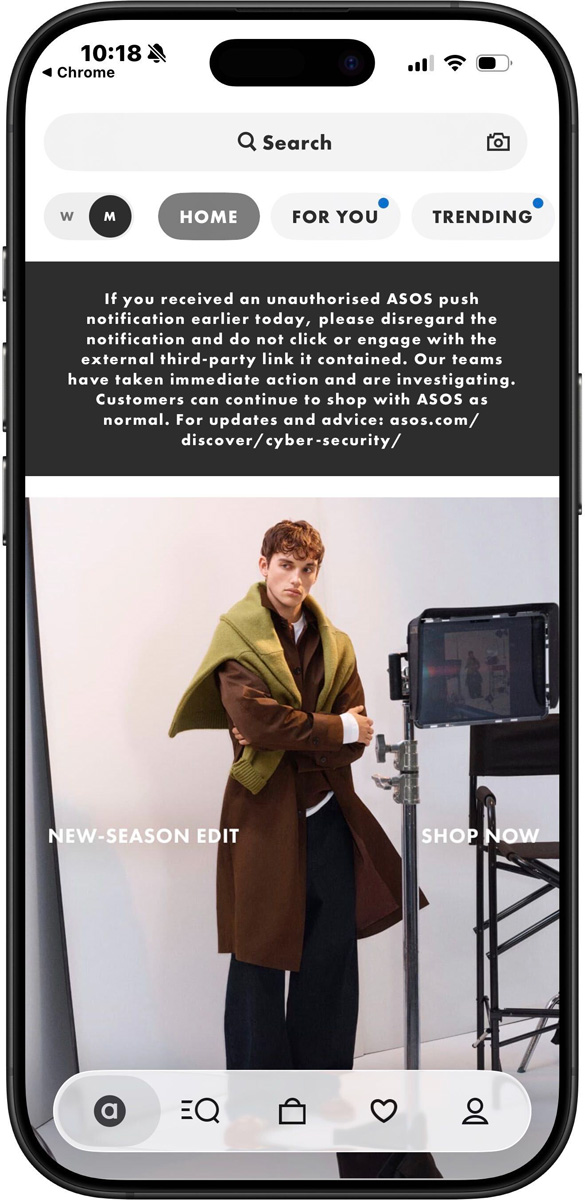
ASOS confirmó una brecha de datos después de que atacantes enviaran notificaciones push no autorizadas a través de su aplicación móvil afirmando haber comprometido su entorno Snowflake. La empresa expuso información personal básica de clientes, como nombres y datos de contacto, a través de plataformas de terceros no autorizadas. ASOS asegura que no se vieron comprometidos datos de tarjetas de pago ni contraseñas, pero no ha confirmado el reclamo de los atacantes sobre Snowflake ni ha revelado cuántos clientes se vieron afectados.
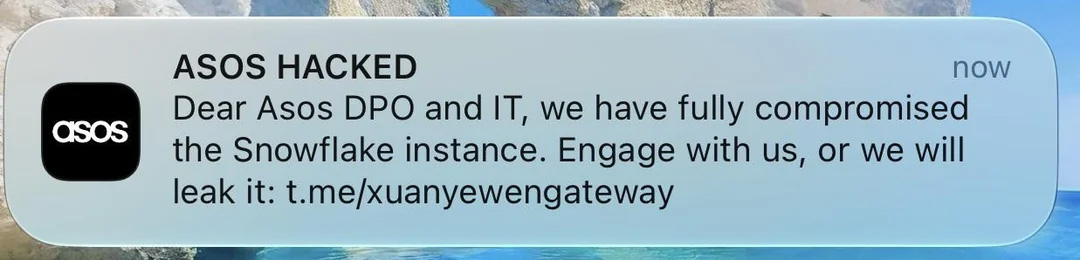
Las notificaciones comenzaron a aparecer aproximadamente a las 5:00 a.m. ET el martes, con múltiples lectores de BleepingComputer reportando alertas en sus teléfonos. El mensaje decía "ASOS HACKED" e indicaba "Hemos comprometido completamente la instancia Snowflake. Involúcrense con nosotros o lo publicaremos." El grupo de amenaza se denominó "Xuanye group" y dirigió a los usuarios a un canal de Telegram.
El grupo de atacantes posteriormente publicó un "comunicado final" en el que afirmaban haber robado información de clientes, aunque sin especificar qué datos fueron sustraídos, cuántos clientes se vieron afectados ni proporcionar evidencia de haber comprometido el entorno Snowflake de ASOS. BleepingComputer intentó contactar a los atacantes pero el único punto de contacto requería pago.
Puntos clave
- Notificaciones push no autorizadas enviadas a usuarios de la app móvil de ASOS el martes por la mañana
- Información personal expuesta: nombres y datos de contacto a través de plataformas de terceros comprometidas
- Sin confirmación de compromiso de Snowflake ni disclosure del número de clientes afectados
- Datos de tarjetas de pago y contraseñas no fueron comprometidos según ASOS
- Grupo denominado Xuanye group reclama la brecha pero no proporciona evidencia
Figuras de la fuente