Fake ChatGPT, Gemini Sites steal advertising accounts, MFA codes
BleepingComputer · 6 oct, 17:16
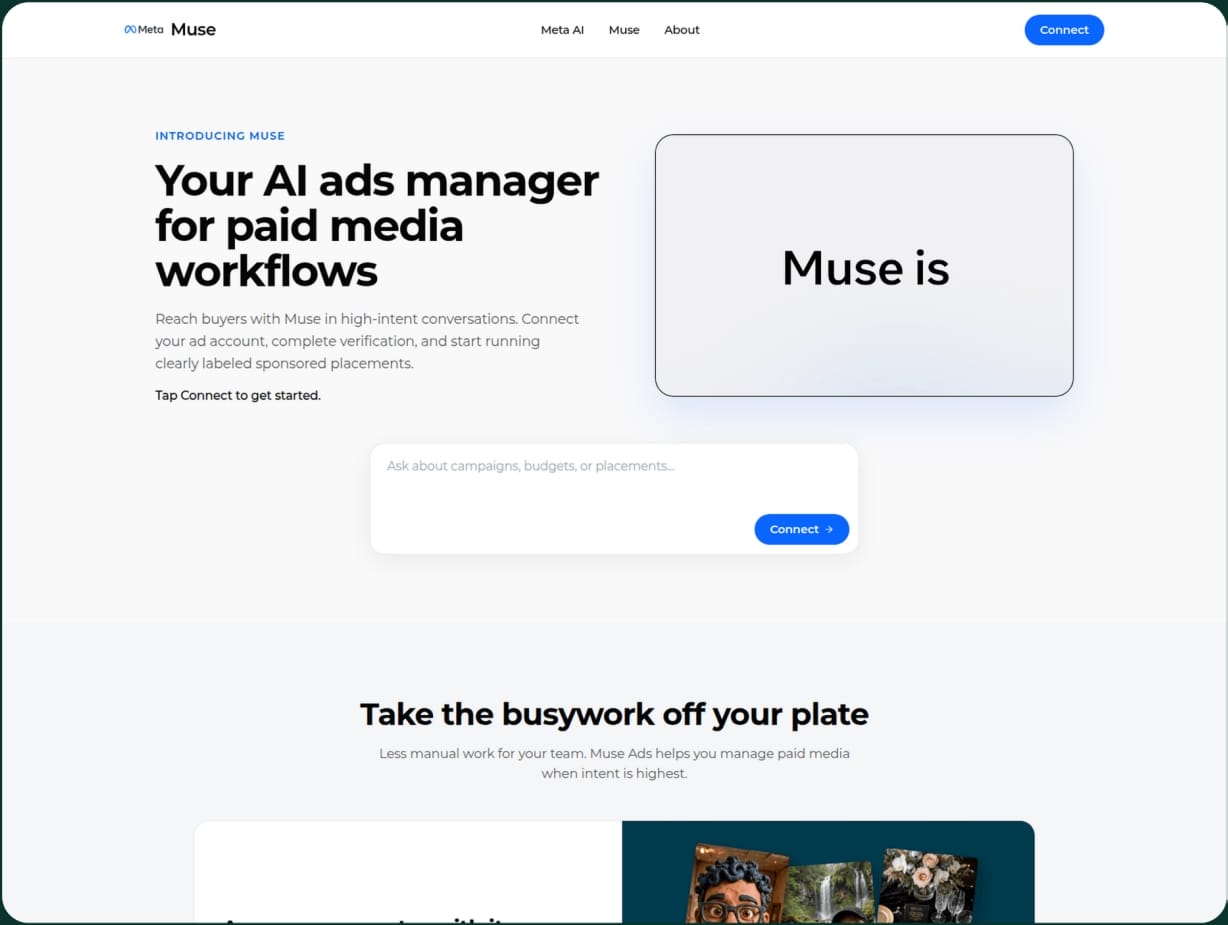
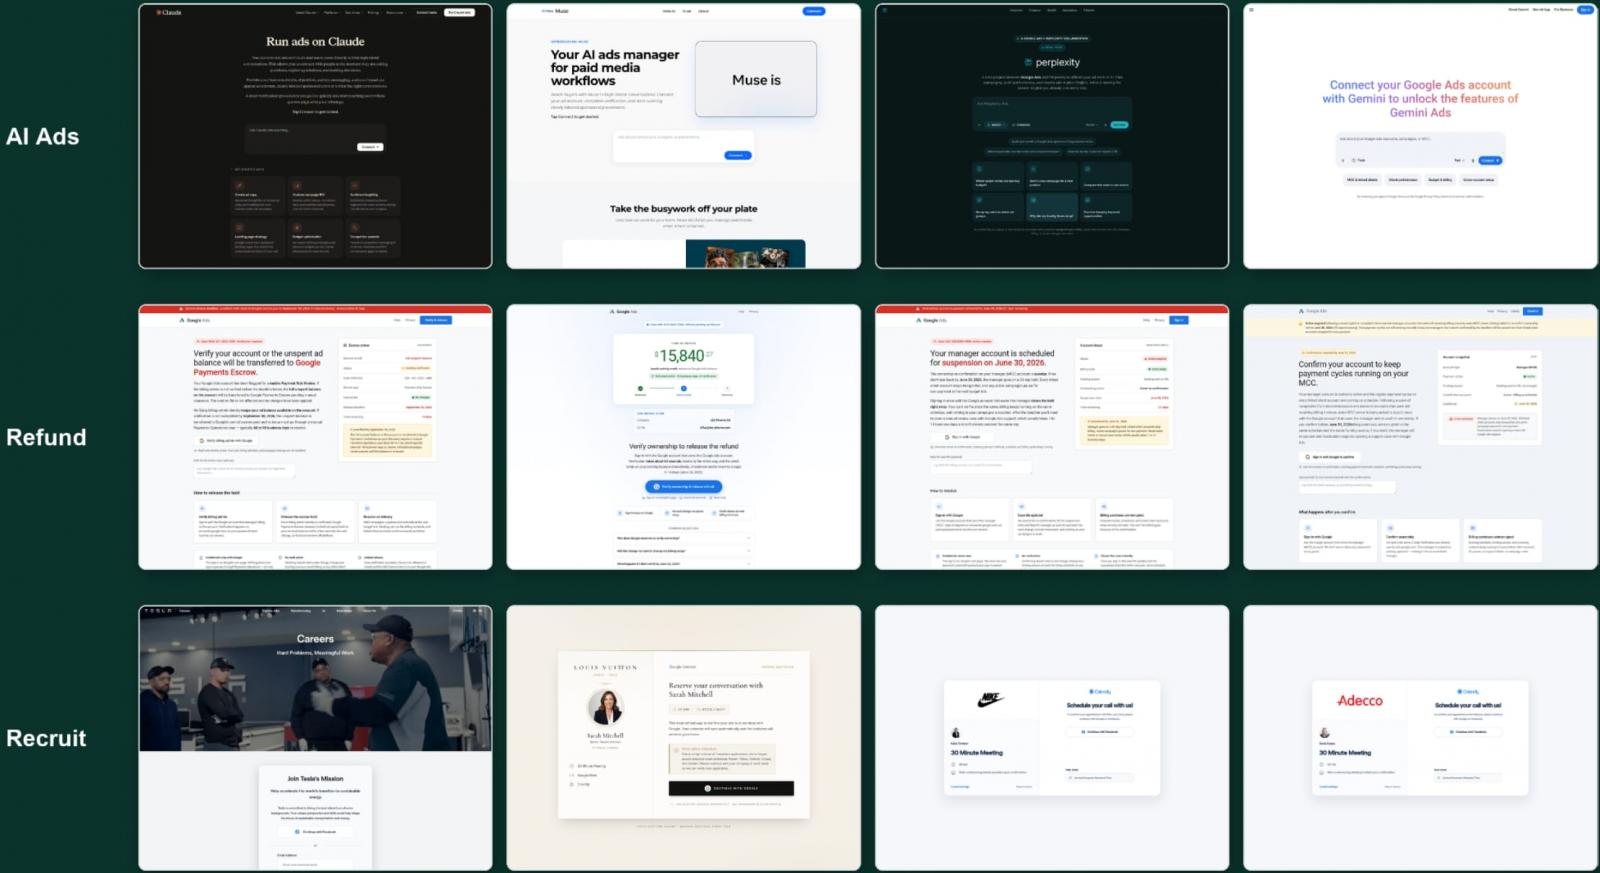
Una campaña de phishing dirige a gestores de cuentas publicitarias mediante sitios falsos de ChatGPT, Gemini, Claude y Perplexity que roban credenciales de acceso y códigos de autenticación multifactor mediante ataques browser-in-the-browser. Los atacantes aprovechan la reciente lanzamiento del agente Muse de Meta para dirigirse a personal de agencias, compradores de medios y administradores con acceso a múltiples clientes.
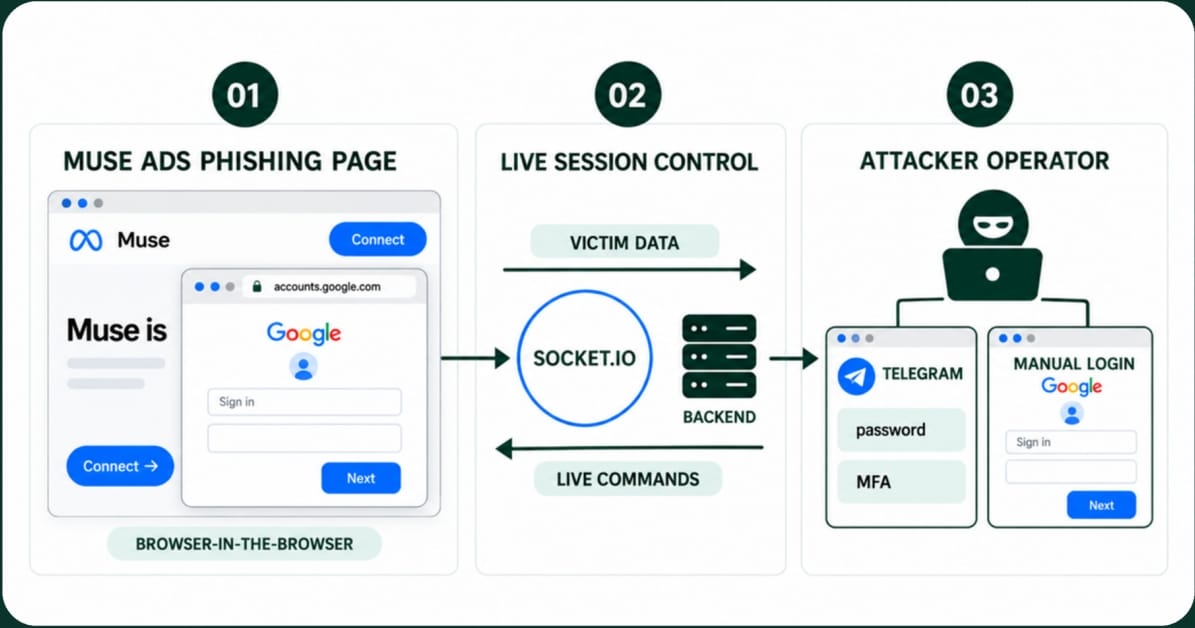
Los sitios de phishing falsificados utilizan la técnica de browser-in-the-browser (BitB), donde se crea una ventana del navegador falsa dentro de una legítima para mostrar una página de inicio de sesión fraudulenta con direcciones URL y interfaces realistas. La técnica, desarrollada por el investigador mr. dox en marzo de 2022, ha sido utilizada extensamente en el pasado contra cuentas de Steam y otros servicios.
El kit de ataque se adapta a Windows, macOS, iOS y Android con soporte para modo oscuro. Una vez que la víctima entra en el flujo de BitB, un operador humano toma control del proceso y puede solicitar la contraseña hasta tres veces, códigos SMS o de autenticador para eludir MFA, solicitudes push de Okta, o prompts de aprobación de Google. La campaña más amplia utiliza múltiples señuelos (reclutamiento falso, páginas de reembolso) con infraestructura compartida en Next.js y Socket.IO, con frontends en Vercel y backends en Railway o Render, rastreada desde marzo de 2026.
Puntos clave
- Sitios falsos de ChatGPT, Gemini, Claude y Perplexity dirigidos a gestores de cuentas publicitarias
- Ataques browser-in-the-browser con operadores humanos que controlan el flujo de phishing en tiempo real
- Kit adaptable a múltiples plataformas (Windows, macOS, iOS, Android) con soporte para distintos proveedores (Google, Meta, TikTok, Okta)
- Campaña más amplia descubierta desde marzo de 2026 mediante repositorios GitHub mal configurados
- Objetivos: robar credenciales y códigos MFA para acceso a cuentas publicitarias con balances de gasto fraudulento
Figuras de la fuente