El equipo de seguridad de PHP advierte de dos vulnerabilidades críticas de ejecución remota de código (RCE) con CVSS 9.2 que afectan a las versiones 5, 6, 7 y 8. Los parches de emergencia serán lanzados mañana 21 de octubre a las 14:00 UTC, después de que detalles sobre estos flaws zero-day se filtraran antes de la divulgación planeada.
Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
⚠ Acción requeridaThe Hacker News · hace 6 horasFuente ↗
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.
⚠ Acción requeridaThe Hacker News · hace 7 horasFuente ↗
Actores chinos utilizan agentes autónomos basados en IA (Cairn) para atacar más de 1.200 sitios web de empresas estadounidenses, incluidas John Deere, SharkNinja y Cummins, instalando web shells con mínima intervención humana. Un investigador de seguridad descubrió la campaña al encontrar paneles de control expuestos en internet, accediendo a los registros de ataques en tiempo real y confirmando compromisos en múltiples víctimas.
Un atacante secuestró una cuenta de colaborador en GitHub y reemplazó los archivos descargables de cinco versiones del CLI de OVHcloud con malware diseñado para robar secretos del disco. Los binarios maliciosos estuvieron disponibles durante 94 minutos el 19 de octubre y afectaron a usuarios que instalaron o actualizaron la herramienta durante esa ventana temporal en macOS, Linux y Windows. OVHcloud publicó una versión limpia (v0.16.0) inmutable y aconseja a los afectados rotar todas las claves y secretos almacenados en los equipos comprometidos.
→ Rota todos los secretos del ordenador desde una máquina diferente y actualiza a OVHcloud CLI v0.16.0 o posterior verificando el hash con gh release verify-asset.
⚠ Acción requeridaThe Hacker News · hace 14 horasFuente ↗
→ Parchea inmediatamente los sistemas contra CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766, refuerza la autenticación multifactor, revisa los registros de acceso remoto y deshabilita herramientas de escritorio remoto no autorizadas.
→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.
Un reportaje de TechCrunch explora cómo los humanos tendemos a antropomorfizar robots y modelos de lenguaje, incluso sabiendo que no son conscientes. La investigadora Sherry Turkle del MIT advierte que esta tendencia natural puede exponernos a riesgos cuando los sistemas de IA asumen roles emocionales para los que no están diseñados, especialmente en interacciones de menores con chatbots.
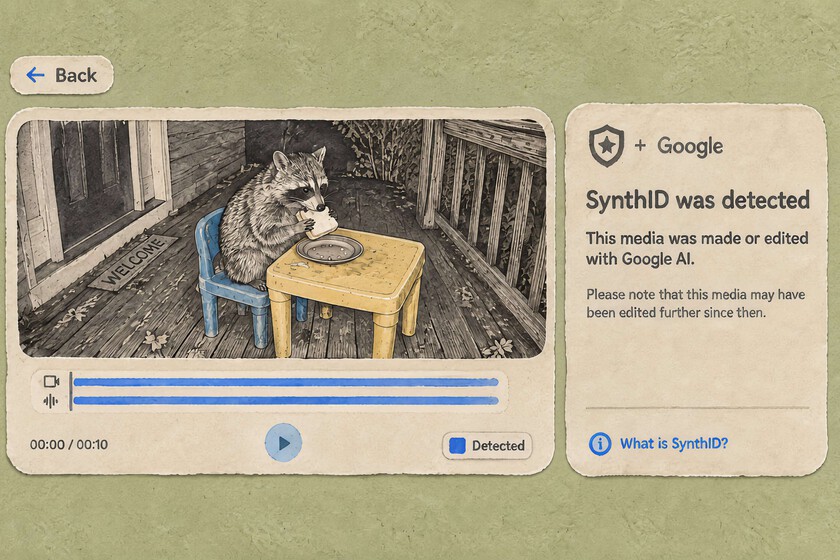
Google abre SynthID, su herramienta de marca de agua imperceptible para detectar contenido generado por IA en imágenes, vídeos y audio, tras marcar más de 180.000 millones de imágenes y 240.000 años de audio. Sin embargo, la tecnología tiene un problema fundamental: solo funciona con contenido creado por Google y sus socios, por lo que no puede detectar IA de otros generadores ni es resistente a la manipulación de metadatos, lo que la convierte en un placebo ante la proliferación de deepfakes y contenido falso.
Investigadores de ciberseguridad han divulgado detalles de P7 DarkSword, una variante del kit de exploit para iOS que añade robo de datos de carteras criptográficas, comunicación bidireccional con servidores C2 y comandos remotos. El kit ha sido utilizado por múltiples actores de amenaza, incluyendo un vendedor turco de vigilancia comercial y actores alineados con Rusia, contra dispositivos en Arabia Saudí, Turquía, Malasia y Ucrania. Esta variante reduce la huella del dispositivo y mejora el sigilo mediante la eliminación del registro de depuración y el almacenamiento de datos en el propio teléfono antes de la exfiltración.
→ Actualiza iOS a la última versión disponible y aplica todos los parches de seguridad, especialmente iOS 18.3.2 o posterior.
Los familiares de ejecutivos deben recibir formación en ciberseguridad porque pueden convertirse en el eslabón más débil de la cadena de seguridad de la organización. Extender la postura de seguridad más allá de la oficina hacia el círculo personal es esencial para prevenir que los atacantes exploten estas vulnerabilidades indirectas.
Oleg Korniev, cabecilla de una operación internacional de mulas de dinero que lavó fondos procedentes de ciberdelincuentes entre 2007 y 2014, se declaró culpable ante un tribunal federal estadounidense. Su red, Your Mule Cashout (YMCO), reclutó a más de 15.000 personas engañadas mediante sitios web de empresas ficticias, quienes recibían dinero robado en sus cuentas bancarias y lo transferían a cuentas en el extranjero. Korniev lavó al menos 10 millones de dólares de hackers que habían comprometido 750 cuentas bancarias estadounidenses.
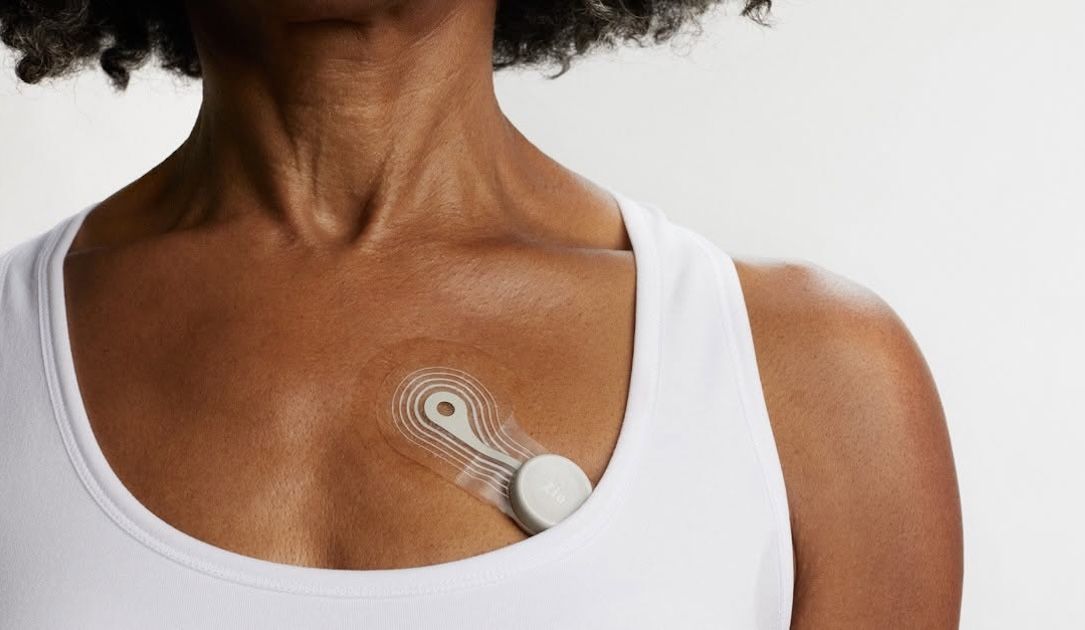
El fabricante de dispositivos médicos iRhythm sufrió un ataque en junio en el que criminales accedieron a sistemas de terceros mediante ingeniería social, comprometiendo datos de al menos 360.000 personas. Los datos filtrados incluyen nombres, direcciones, números de teléfono, números de cuenta de paciente, números de serie del dispositivo, información de seguros y fechas de nacimiento. La empresa afirma que el ataque no afectó a sus sistemas clínicos ni dispositivos médicos, y que no hay evidencia de que la información haya sido utilizada para robo de identidad.
Artículo de análisis que examina por qué las pequeñas y medianas empresas buscan soluciones de ciberseguridad avanzadas pero simples de gestionar. Subraya que el 75% de las PyMEs están preocupadas por conflictos geopolíticos y ciberguerra, y casi la mitad ha sufrido al menos un incidente en el último año, mientras que el 58% se considera más vulnerable que las grandes empresas.
Olivia Moore, socia en Andreessen Horowitz, presenta un informe sobre las 100 mejores aplicaciones de IA de consumidor, donde ChatGPT domina el mercado mientras que empresas como Suno y ElevenLabs mantienen presencia. Aunque OpenAI ha pivotado hacia la empresa, Moore es optimista sobre las oportunidades en IA de consumidor, destacando la necesidad de nuevas estrategias de monetización más allá de suscripciones.
El FBI arrestó a otro presunto miembro de ShinyHunters en respuesta al ataque contra su sitio web de empleos (FBIjobs.gov), que expuso datos sensibles de prácticamente todos los agentes del FBI, incluyendo historiales médicos, direcciones y números de teléfono. Esta es la tercera detención en dos semanas mientras la agencia desmantela la organización criminal; el grupo aseguró que no difundirá los datos robados y ha abandonado sus plataformas tras los arrestos.
Alemania ha arrestado a un presunto miembro principal del grupo de ransomware Qilin tras su extradición desde Japón. El sospechoso, ciudadano ruso, fue detenido en mayo en un hotel de Osaka cuando llegó como turista, y las autoridades japonesas facilitaron su extradición a Alemania en relación con un incidente de ransomware en el país. Qilin, que emergió en agosto de 2022 bajo el nombre Agenda, es una operación RaaS que ha atacado más de 2.350 organizaciones en 62 países, incluyendo a Nissan, Asahi y la Oficina de Alcohol, Tabaco, Armas de Fuego y Explosivos de EE. UU.
El equipo de infraestructura de AI2 presenta un nuevo sistema de planificación para clusters de GPU que reemplaza el modelo basado en prioridades por uno que asigna presupuestos de tiempo de GPU a cada proyecto de investigación. Este enfoque resuelve problemas como el monopolio de recursos y la inflación de prioridades que surgieron en su entorno anterior.
PHPNuxBill hasta versión 2025.3.20 contiene una vulnerabilidad de toma de control de cuentas en el flujo de restablecimiento de contraseña. Un atacante sin autenticación puede fuerza bruta el código OTP de 6 dígitos sin límites de intentos ni bloqueo y leer la nueva contraseña en la respuesta HTTP para secuestrar la cuenta.
PHPNuxBill hasta la versión 2025.3.20 contiene una vulnerabilidad de SQL injection sin autenticación en el endpoint REST radius.php que permite a atacantes extraer registros de clientes y credenciales mediante inyección SQL de tiempo ciego.
Matthew Green advierte sobre el riesgo de que los avances en IA descubran vulnerabilidades criptográficas más rápido de lo que la humanidad pueda reemplazar los estándares actuales, incluso con asistencia de IA. Estima una probabilidad del 1% de vivir en Minicrypt (un mundo hipotético donde la criptografía de clave pública es imposible) y del 15% de perder confianza funcional en los algoritmos actuales.
El grupo activista bielorruso Cyber Partisans ha reivindicado la responsabilidad del ataque a la red de sanidad de Moscú en 2023, confirmando su participación en una intrusión que fue divulgada recientemente por la empresa rusa de ciberseguridad Solar. Los hacktivistas afirman haber obtenido acceso a nivel de administrador a la infraestructura del Departamento de Salud de Moscú y sistemas conectados a otros organismos gubernamentales, aunque abandonaron la operación después de completar sus objetivos sin mantener el acceso.
El presidente Trump intenta rebautizar la inteligencia artificial como «super intelligence» (SI) mediante un decreto ejecutivo, argumentando que el término «artificial» la hace parecer falsa. Grandes nombres de la industria como Elon Musk, Jeff Bezos y Sam Altman han adoptado el término, aunque el cambio genera confusión en la regulación y la política pública.
Un artículo sobre cómo mantener a los agentes de IA dentro de sus permisos asignados en entornos empresariales. Explica los riesgos cuando los agentes tienen acceso a múltiples credenciales y pueden cambiar de perfil para eludir controles, ilustrando cómo un agente podría eliminar accidentalmente datos de producción en AWS al utilizar credenciales de administrador que no debería usar.
Instinct, una startup de agentes de IA que alcanzó una valoración de 10.000 millones de dólares en septiembre de 2026 gracias a su lanzamiento discreto por invitación, se enfrenta ahora a la competencia de productos similares de OpenAI (Dots) y Meta (Muse). El agente de Instinct se destaca por su interfaz minimalista basada en mensajes de texto (iMessage, WhatsApp, correo electrónico) en lugar de una aplicación tradicional, permitiendo gestionar tareas cotidianas como reservar citas y enviar correos de seguimiento.
TechCrunch anuncia el evento Disrupt 2026 que se celebrará el 13-15 de octubre en San Francisco, con descuentos en entradas que vencen el 13 de octubre. El evento reúne a fundadores, inversores y líderes tecnológicos para networking, presentación de startups y más de 200 sesiones sobre tendencias tecnológicas.
OpenAI desmanteló operaciones de influencia rusas e iraníes que utilizaban ChatGPT para difundir propaganda política a través de redes sociales, medios de comunicación y organizaciones falsas. Los operativos rusos crearon un centro de investigación ficticio en América Latina enfocado en la diáspora india, mientras que los iraníes utilizaron siete identidades falsas de periodistas para colocar artículos en publicaciones sobre el conflicto EE.UU.-Irán. Ambas campañas emplearon ChatGPT para generar documentos falsos, scripts de audio y contenido que fue distribuid ampliamente, aunque gran parte del material ruso fue investigación original de empleados locales que desconocían la conexión rusa.
Cuatro estados estadounidenses demandaron a TP-Link acusándola de engañar a compradores sobre la seguridad de sus routers y sus vínculos con China, sumándose a una demanda anterior de Texas. Las acciones alegan que TP-Link exageró su independencia de China y la protección de seguridad ofrecida, mientras que hackers respaldados por estados han explotado vulnerabilidades en los dispositivos.
Se ha identificado una vulnerabilidad crítica (CVSS 9,8) en el módulo PrestaShop Virtual POS de Sipay que permite falsificar firmas criptográficas mediante validación inadecuada. El fallo afecta a las versiones desde la 26.8.1 hasta antes de la 26.9.1.
Vulnerabilidad crítica en el módulo OpenCart Virtual POS de Sipay con CVSS 9.8 por verificación inadecuada de firmas criptográficas. Permite falsificar firmas en versiones desde 26.8.2 hasta la anterior a 26.9.1.
OpenAI ha comunicado a sus inversores que sus ingresos anualizados se sitúan en 50.000 millones de dólares, unos 20.000 millones menos de los 70.000 millones estimados en septiembre. La discrepancia surge de diferentes métodos de cálculo entre OpenAI y Anthropic, y ha provocado una caída del 1,4% en el Nasdaq 100 y pérdidas significativas en empresas como Nvidia, Oracle y Micron, que son proveedores clave de la compañía.
Los agentes de IA están adquiriendo autoridad sobre sistemas empresariales, lo que los hace vulnerables a manipulación por parte de atacantes de forma similar a los ataques de compromiso de correo empresarial (BEC). Esta nueva superficie de ataque representa un vector de riesgo significativo para 2026 a medida que las organizaciones despliegan sistemas autónomos.
Investigadores de seguridad han publicado un exploit funcional (AnyPwn) para una vulnerabilidad de desbordamiento de buffer en AnyDesk Linux que permite ejecución remota de código pre-autenticación con acceso root. AnyDesk parcheó el fallo en versión 8.0.3 en junio sin asignar CVE ni emitir aviso de seguridad, y el exploit se liberó en GitHub el 8 de octubre. La falla afecta a conexiones directas TCP en puerto 7070, aunque los investigadores sugieren que también es alcanzable vía servidores relay de AnyDesk.
→ Actualiza AnyDesk Linux a versión 8.0.3 o posterior (última 8.1.0), o restringe el acceso al puerto TCP 7070 si no puedes actualizar inmediatamente.
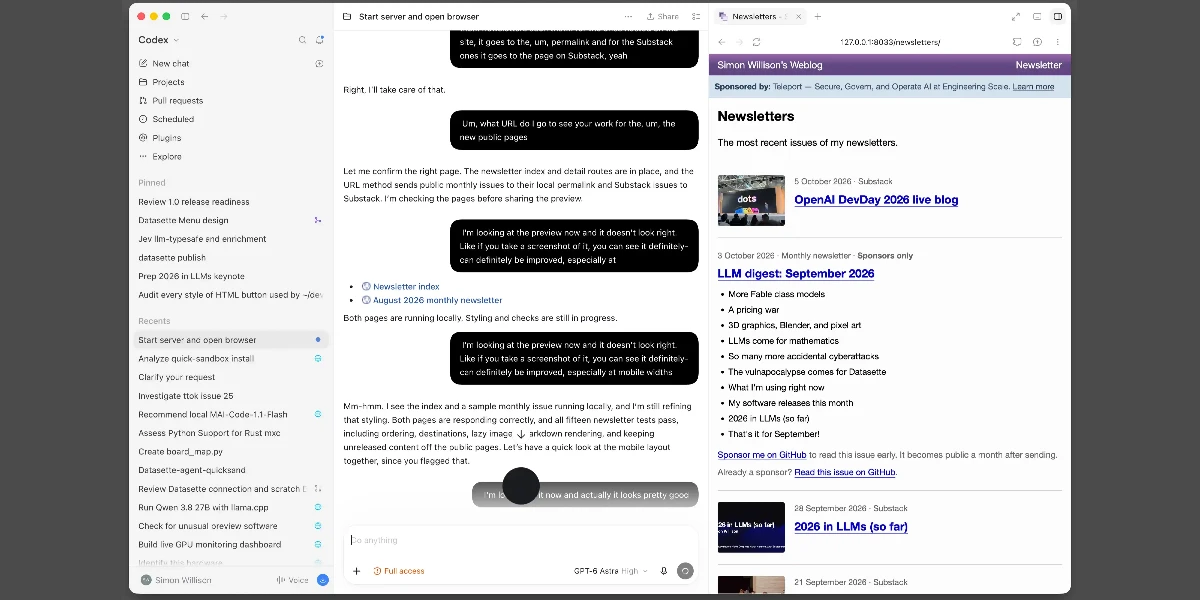
Simon Willison describe cómo construyó una nueva página de boletines para su blog usando casi exclusivamente la modalidad de voz del nuevo modelo GPT-6 Astra High en el cliente de escritorio de ChatGPT. Durante media hora mientras cocinaba, utilizó conversación hablada para iterar sobre un modelo Django, importaciones de datos, plantillas y la interfaz pública, demostrando cómo los LLM pueden asistir en desarrollo full-stack cuando se permite conversación natural y feedback visual en tiempo real.
Anthropic lanzó OSS Scanner, un servicio gratuito de análisis de vulnerabilidades impulsado por IA para proyectos de código abierto. La herramienta utiliza Claude Mythos para realizar auditorías de seguridad automáticas sin intervención humana, identificando más de 29.000 vulnerabilidades candidatas, de las cuales 6.000 han sido reportadas, resultando en 584 advisories. Anthropic no impone un período de divulgación de 90 días para los reportes generados por el modelo, aunque podría hacerlo en el futuro para vulnerabilidades de alta severidad validadas manualmente.
Atacantes explotan dos vulnerabilidades recientemente descubiertas en AhsayCBS para tomar control de dispositivos afectados e instalar minadores XMRig disfrazados de Microsoft Edge. La explotación comenzó el 7 de octubre de 2026, apenas tres días después de la divulgación pública, afectando a al menos cinco organizaciones. Los atacantes emplean scripts de PowerShell asistidos por IA para ocultar la actividad de minería y evadir detección.
SonicWall ha parcheado una vulnerabilidad de máxima severidad (CVE-2026-102255) en los dispositivos SMA1000 que ya está siendo explotada activamente por atacantes tres días después del parche. La flaw afecta a los modelos 6210, 7210 y 8200v, permitiendo a atacantes no autenticados realizar solicitudes en nombre del dispositivo y acceder a funcionalidades internas no autorizadas. Este es el tercer zero-day crítico en los SMA1000 en cuatro meses, con más de 400 dispositivos expuestos en Internet según Shadowserver.
→ Actualiza SonicWall SMA1000 con el parche del martes (9 de octubre de 2026) o posterior inmediatamente.