Max severity SonicWall SMA1000 flaw now exploited in attacks
BleepingComputer · 9 oct, 14:32
Qué hacer: Actualiza SonicWall SMA1000 con el parche del martes (9 de octubre de 2026) o posterior inmediatamente.
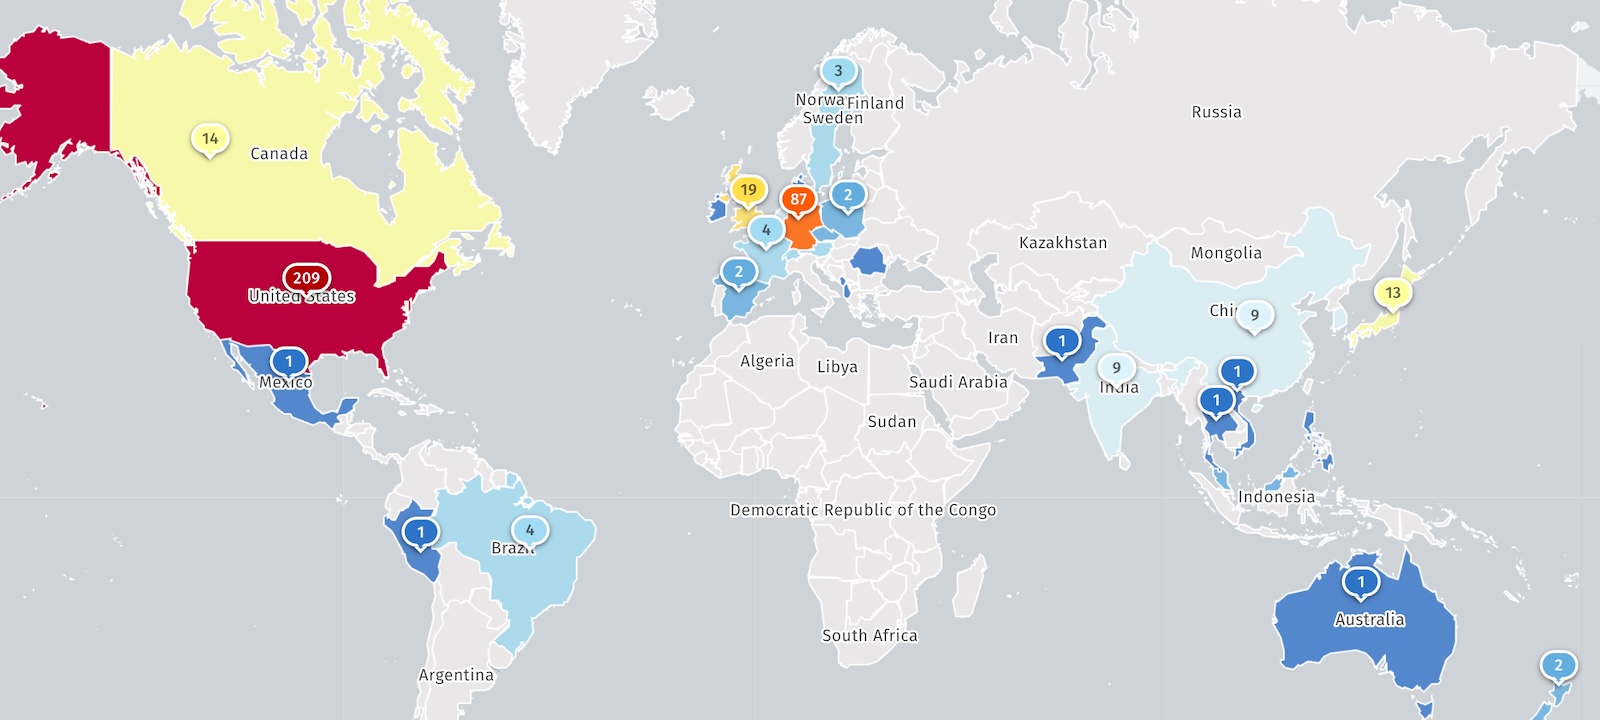
SonicWall ha parcheado una vulnerabilidad de máxima severidad (CVE-2026-102255) en los dispositivos SMA1000 que ya está siendo explotada activamente por atacantes tres días después del parche. La flaw afecta a los modelos 6210, 7210 y 8200v, permitiendo a atacantes no autenticados realizar solicitudes en nombre del dispositivo y acceder a funcionalidades internas no autorizadas. Este es el tercer zero-day crítico en los SMA1000 en cuatro meses, con más de 400 dispositivos expuestos en Internet según Shadowserver.
La vulnerabilidad CVE-2026-102255 afecta la interfaz WorkPlace de los SMA1000, permitiendo a atacantes remotos no autenticados enviar solicitudes malformadas (OPTIONS crafted) hacia el servicio interno CouchDB escuchando en 127.0.0.1:5984. La técnica de explotación implica traversal hacia documentos de diseño de CouchDB e invocación de su función _rewrite, junto con headers de autenticación HTTP Basic. Los investigadores de Previdian han detectado intentos de explotación consistentes con este CVE dirigidos a la interfaz WorkPlace Extraweb, aunque aún no se ha confirmado si han comprometido sistemas en el mundo real.
Esta vulnerabilidad es particularmente crítica porque SMA1000 es utilizado por MSPs, grandes corporaciones y agencias gubernamentales para acceso VPN a redes corporativas. En los últimos cuatro meses, CISA ha registrado 19 vulnerabilidades de SonicWall siendo explotadas activamente, 13 de ellas utilizadas por gangs de ransomware. En julio, atacantes abusaron de dos zero-days anteriores (CVE-2026-15409 y CVE-2026-15410) durante semanas para instalar malware personalizado (Sou5, OrangeTail, RootRun), y en septiembre se encadenaron dos nuevos zero-days (CVE-2026-83548 y CVE-2026-83549) para ejecutar código remoto.
Puntos clave
- Afecta SMA1000 modelos 6210, 7210 y 8200v; parche disponible desde hace 3 días
- Atacantes no autenticados acceden a CouchDB interno mediante OPTIONS request crafted y traversal
- Más de 400 SMA1000 expuestos en Internet; unclear cuántos ya están parcheados
- Tercer zero-day crítico en estos dispositivos en 4 meses, frecuentemente usado por gangs de ransomware
Figuras de la fuente