Hundreds of thousands impacted by data breach at biosensor firm iRhythm
The Record · 9 oct, 18:06
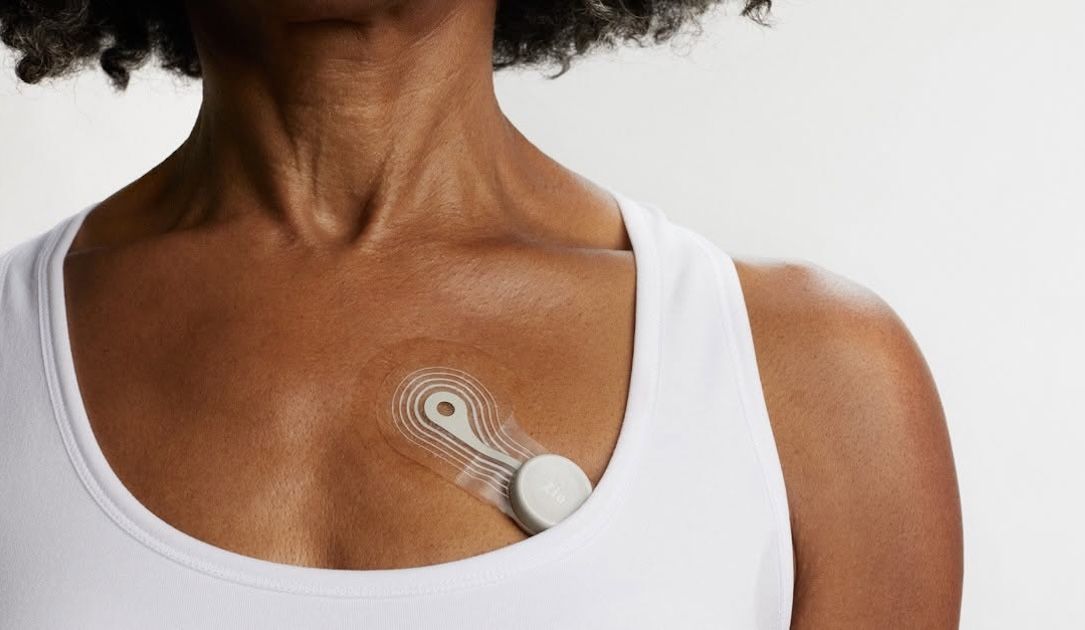
El fabricante de dispositivos médicos iRhythm sufrió un ataque en junio en el que criminales accedieron a sistemas de terceros mediante ingeniería social, comprometiendo datos de al menos 360.000 personas. Los datos filtrados incluyen nombres, direcciones, números de teléfono, números de cuenta de paciente, números de serie del dispositivo, información de seguros y fechas de nacimiento. La empresa afirma que el ataque no afectó a sus sistemas clínicos ni dispositivos médicos, y que no hay evidencia de que la información haya sido utilizada para robo de identidad.
Los hackers obtuvieron acceso a aplicaciones empresariales alojadas por terceros entre el 3 y el 8 de junio de 2026. El acceso se logró mediante un ataque de ingeniería social dirigido a sistemas no identificados. Los criminales descargaron la información antes de ser detectados. La empresa recibió comunicaciones de un actor de amenazas demandando pago a cambio de no divulgar públicamente la información robada, incluyendo datos de salud protegidos y datos propios.
iRhythm es conocida por su parche Zio, un sensor que los pacientes usan en el pecho para monitorización cardíaca continua a largo plazo. Según los registros de la SEC, Texas tuvo 298.647 víctimas y Carolina del Sur 69.526, con registros adicionales en California. La empresa reportó ingresos de $224,2 millones en el segundo trimestre, sin impacto financiero del ataque.
Puntos clave
- Acceso no autorizado a sistemas de terceros entre 3-8 de junio mediante ingeniería social
- Al menos 360.000 personas afectadas (principalmente en Texas y Carolina del Sur)
- Datos robados: nombres, direcciones, teléfono, números de cuenta, números de serie, seguros, fechas de nacimiento
- El ataque no afectó sistemas clínicos, dispositivos médicos ni operaciones
- Sin evidencia de uso de información para robo de identidad, sin grupo responsable identificado