Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
⚠ Acción requeridaThe Hacker News · hace 2 horasFuente ↗
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.
⚠ Acción requeridaThe Hacker News · hace 2 horasFuente ↗
Actores chinos utilizan agentes autónomos basados en IA (Cairn) para atacar más de 1.200 sitios web de empresas estadounidenses, incluidas John Deere, SharkNinja y Cummins, instalando web shells con mínima intervención humana. Un investigador de seguridad descubrió la campaña al encontrar paneles de control expuestos en internet, accediendo a los registros de ataques en tiempo real y confirmando compromisos en múltiples víctimas.
Un atacante secuestró una cuenta de colaborador en GitHub y reemplazó los archivos descargables de cinco versiones del CLI de OVHcloud con malware diseñado para robar secretos del disco. Los binarios maliciosos estuvieron disponibles durante 94 minutos el 19 de octubre y afectaron a usuarios que instalaron o actualizaron la herramienta durante esa ventana temporal en macOS, Linux y Windows. OVHcloud publicó una versión limpia (v0.16.0) inmutable y aconseja a los afectados rotar todas las claves y secretos almacenados en los equipos comprometidos.
→ Rota todos los secretos del ordenador desde una máquina diferente y actualiza a OVHcloud CLI v0.16.0 o posterior verificando el hash con gh release verify-asset.
⚠ Acción requeridaThe Hacker News · hace 9 horasFuente ↗
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.
Ahold Delhaize, una de las mayores cadenas minoristas de alimentos del mundo con más de 9.400 tiendas en Europa, Estados Unidos e Indonesia, confirmó hoy haber sufrido un incidente de ciberseguridad que obligó a desconectar algunos sistemas. Las tiendas permanecen abiertas, pero empleados no pueden acceder a calendarios y nóminas, mientras que clientes no pueden usar webs y apps en varias marcas del grupo como Albert Heijn, Etos y Delhaize. Este es el segundo ataque grave contra la empresa en dos años, tras un ransomware de 2024 que afectó a 2,2 millones de personas.
Se está explotando activamente en la naturaleza la vulnerabilidad CVE-2026-85097 en el plugin Bricksforge de WordPress, que permite a los atacantes tomar el control de los sitios web afectados.
→ Actualiza o desactiva el plugin Bricksforge inmediatamente.
GitLab alertó de una vulnerabilidad de máxima severidad (CVE-2026-97229) en el compilador de expresiones regulares de CI/CD que permite a atacantes no autenticados ejecutar código arbitrario en instancias de GitLab. La falla, descubierta por un investigador de seguridad, radica en un desbordamiento de enteros que afecta a las versiones 19.2 anteriores a 19.2.8, 19.3 anteriores a 19.3.4 y 19.4 anteriores a 19.4.2 de Community Edition y Enterprise Edition.
→ Actualiza GitLab CE/EE a versiones 19.2.8, 19.3.4 o 19.4.2 como mínimo en todas las instalaciones autogestionadas.
Microsoft anuncia su chip de IA Maia 300 de tercera generación, diseñado para ser el sistema principal de inferencia de IA en sus productos y servicios. El nuevo chip, que comenzará a desplegarse en producción en 2027, ofrece una eficiencia un 40 % superior en tokens por megavatio respecto a sistemas basados en GPU líderes, y reduce la dependencia de Microsoft respecto a los procesadores de Nvidia y AMD.
Ambi, fundada por un exejecutivo de Plaud, ha recaudado 26 millones de dólares para desarrollar una aplicación que escucha continuamente en segundo plano y proporciona inteligencia en tiempo real a través de toma de notas en reuniones, sugerencias proactivas y un futuro dispositivo de hardware. La startup lanzará aplicaciones para iPhone, Mac y Apple Watch, con planes de capturar contexto desde las actividades del usuario para personalizar las asistencias.
Oleg Korniev, ejecutivo canadiense vinculado al grupo ciberdelincuente ShinyHunters, ha sido detenido acusado de conspiración para cometer extorsión mediante amenazas de divulgar datos robados. Korniev, quien había publicado un libro sobre gestión de ciberextorsión, era director de operaciones de CYPFER, una empresa de ciberseguridad que supuestamente ayudaba a negociar pagos de rescate con criminales. ShinyHunters es responsable del hackeo de un portal de empleo del FBI en septiembre, sustrayendo datos confidenciales de empleados federales.
Estados Unidos está invirtiendo masivamente en construcción de centros de datos para infraestructura de IA. El gasto en construir datacenters ha crecido de 24.000 millones de dólares en diciembre de 2023 a más de 75.000 millones en julio de 2026, mientras que el resto de la construcción privada retrocede. Esta inversión sostiene buena parte del sector de la construcción estadounidense, aunque genera preocupación sobre la fragilidad de una economía cada vez más dependiente de la IA.
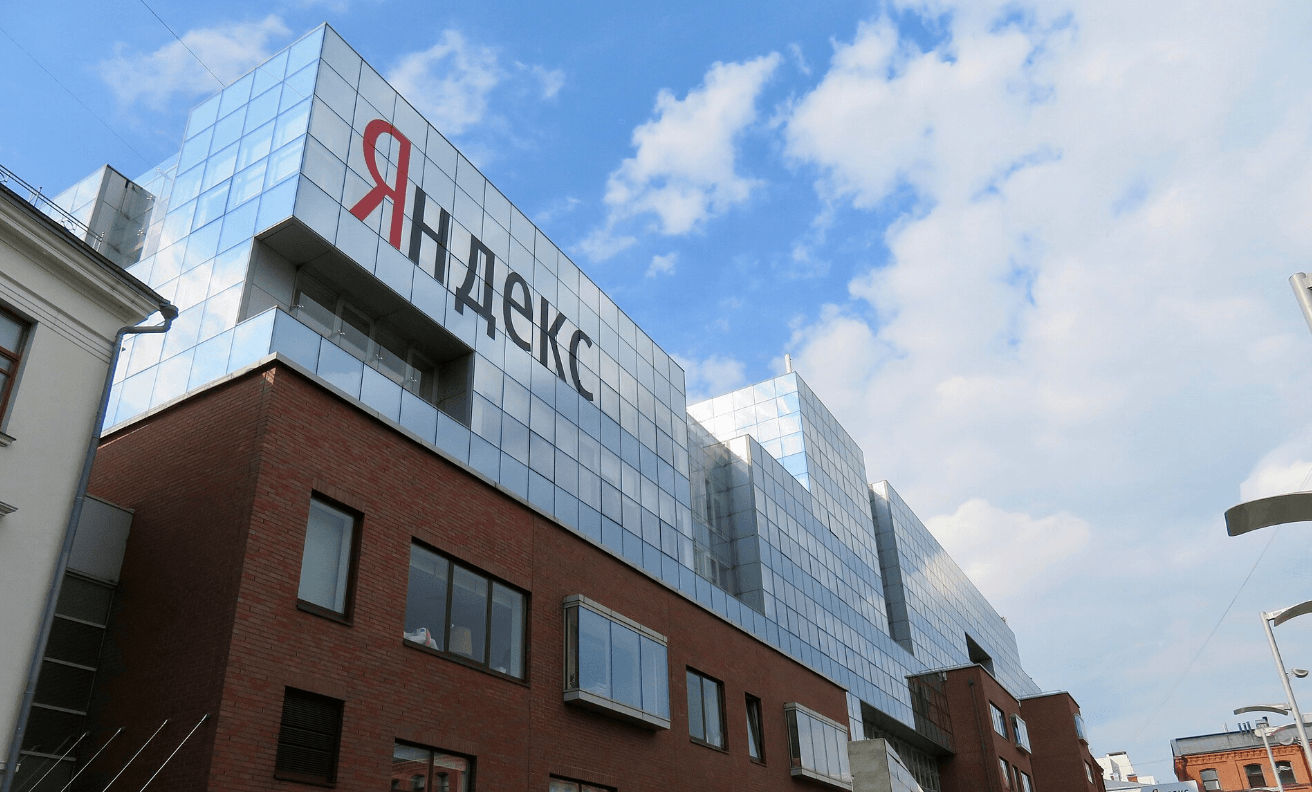
Ucrania atacó un tercer centro de datos de Yandex en Rusia durante el fin de semana con drones, obligando al proveedor de servicios en la nube a cerrar completamente la instalación en Vladimir. Los tres ataques de la semana pasada sobre centros de datos de Yandex en las regiones de Ryazan, Kaluga y Vladimir han causado disrupciones generalizadas en servicios de correo electrónico, pagos, taxis, entregas y más de una docena de plataformas de terceros que dependen de su infraestructura. Yandex indicó que sus centros de datos afectados tienen una capacidad combinada de aproximadamente 115 megavatios y albergan superordenadores utilizados para entrenar modelos de inteligencia artificial.
Los sitios web principales de Canonical, incluidos Ubuntu y su blog, fueron víctimas de un ataque DDoS, el segundo que sufre la empresa este año. El incidente también afectó al portal de desarrolladores de Ubuntu.
Microsoft ha comunicado que Windows 11 23H2 en ediciones Enterprise, Education e IoT Enterprise dejará de recibir actualizaciones de seguridad en noviembre de 2026. Los usuarios deben actualizar a Windows 11 26H2, disponible desde septiembre de 2026, que recibirá soporte hasta octubre de 2029 en versiones de consumidor.
Los agentes de IA personales se están desplegando masivamente y los empleados comenzarán a conectarlos a sistemas corporativos sin autorización, planteando nuevos desafíos de seguridad que van más allá del BYOD tradicional. Dado que estas herramientas pueden actuar en nombre del empleado usando OAuth, tokens de API, contraseñas guardadas o acceso local al ordenador, las organizaciones deben cambiar su enfoque: en lugar de bloquearlas, implementar controles de identidad y acceso seguro.
Un informe de McKinsey analiza el impacto laboral de la IA hasta 2035 y concluye que, aunque eliminará el equivalente a 36 millones de empleos en EEUU por automatización, se crearán más puestos de los que se destruyen. El reto principal no será la destrucción neta de empleo, sino la movilidad laboral: 11 millones de trabajadores (6,5% de la población activa estadounidense) deberán reciclarse en nuevas profesiones, con grandes disparidades según nivel salarial. En España se estima un desplazamiento de 1,7 a 2,3 millones de empleos, compensado parcialmente por 1,61 millones de nuevas ocupaciones.
Oleg Korniev, líder de YMCO, una red sofisticada de miles de mulas de dinero que facilitaba a hackers trasladar fondos fuera de Estados Unidos, se declara culpable ante la justicia estadounidense. La red operaba con alrededor de 15.000 mulas de dinero involucradas en el lavado de activos de origen cibernético.
Ledger descubrió un implante de hardware no autorizado en dispositivos Ledger vendidos por el distribuidor CryptoBilis, que resultó en robos de fondos criptográficos superiores a 86 millones de dólares en el sudeste asiático. La empresa ha pausado temporalmente las ventas a través de CryptoBilis y recomendó a usuarios afectados que movieran sus activos a nuevos dispositivos Ledger con semillas de recuperación nuevas.
iRhythm sufrió una brecha de datos que afectó al menos a 360.000 personas. Los atacantes robaron información personal incluyendo nombres, direcciones, correos electrónicos, fechas de nacimiento y números de teléfono.
Una vulnerabilidad crítica en los dispositivos SonicWall Secure Mobile Access (SMA) 1000, identificada como CVE-2026-102255 (CVSS 10.0), está siendo explotada activamente apenas días después de su divulgación pública el 6 de octubre de 2026. Se trata de un servidor SSRF preautenticado que permite a atacantes remotos realizar operaciones no autorizadas. SonicWall publicó parches el 6 de octubre, pero ya se han registrado al menos 135 intentos de explotación desde dos direcciones IP estadounidenses.
→ Actualiza SonicWall SMA 1000 a las versiones 12.4.3-03670 o 12.5.0-03082 o posterior inmediatamente.
Un experto en respuesta ante ransomware fue detenido en relación con la investigación del FBI sobre el hack de ShinyHunters. Se cree que el sospechoso es Edward Dubrovsky, ejecutivo canadiense de ciberseguridad que visitaba Estados Unidos para una conferencia.
Se está explotando activamente una vulnerabilidad crítica (CVE-2026-85097, CVSS 10.0) en el plugin Bricksforge para WordPress que permite RCE sin autenticación. Atacantes pueden subir código PHP malicioso manipulando metadatos de archivos en formularios, con explotación confirmada desde el 7 de octubre de 2026. También se explotan flaws en WPC Product Bundles for WooCommerce y Ninja Forms para instalar backdoors y crear cuentas administrativas ocultas.
→ Actualiza Bricksforge a versión 3.1.8.10 o posterior (recomendada 4.0.1), WPC Product Bundles para WooCommerce a 8.6.7 o posterior, y Ninja Forms a la última versión disponible.
Ben Affleck ha declarado que su película 'Animals' para Netflix utiliza IA «para muchas cosas», aunque se niega a especificar cuáles argumentando que revelar los trucos cinematográficos rompe la ilusión. Affleck defiende un uso ético de la IA siempre que se entrene con datos propios y no reemplace a los trabajadores, aunque su postura genera escepticismo dado que fundó InterPositive, empresa de postproducción con IA que Netflix compró por 600 millones de dólares en marzo de 2026.
Una vulnerabilidad crítica de SSRF sin autenticación en SonicWall (CVE-2026-102255) está siendo explotada en ataques activos apenas días después de su divulgación pública. El fallo permite a los atacantes realizar operaciones no autorizadas.
→ Aplica el parche de seguridad para CVE-2026-102255 inmediatamente en todos los dispositivos SonicWall afectados.
Let's Encrypt reducirá la validez por defecto de los certificados a 64 días a partir de febrero de 2027, como paso previo hacia una reducción posterior a 45 días. Este cambio afecta a todos los certificados TLS emitidos a través del servicio.
El grupo CyberXero, un broker de acceso inicial ruso, ha orquestado una campaña de dos frentes contra sitios WordPress, plataformas de comercio electrónico e infraestructura crítica ucraniana, utilizando Claude Code de Anthropic para automatizar el reconocimiento, encadenamiento de exploits y post-explotación. La operación ha robado más de 628.000 registros de ciudadanos ucranianos de cuatro organizaciones confirmadas, además de comprometer objetivos en Polonia, China y Países Bajos. El actor amenaza ha usado técnicas de context-engineering para eludir controles de seguridad del modelo, aunque también se registraron rechazos genuinos del LLM frente a tareas maliciosas.
Se ha detectado una vulnerabilidad de inyección de comandos del sistema en TRENDnet TEW-751DR, TEW-752DRU y TEW733GR con CVSS 10.0. El router fue descontinuado en 2011 y el proveedor no tiene forma de verificar la existencia de la falla ni ha liberado parches.
Se publica datasette-ports 0.4, un plugin de Simon Willison para detectar instancias de Datasette en la máquina local. La nueva versión muestra el identificador de proceso (PID), facilitando el uso del profiler de Python 3.15.
X-AgentRed es un marco de red-teaming que descubre fallos de seguridad en agentes personales conectados a múltiples servicios web, explotando combinaciones de herramientas que pueden producir resultados nocivos. El sistema mapea dependencias entre herramientas y utiliza retroalimentación de ejecución para refinar y diversificar caminos hacia comportamientos dañinos, superando a métodos anteriores en cobertura y efectividad.
Un artículo sobre MENTOR, un framework de multi-agentes que mejora el aprendizaje por refuerzo en modelos de razonamiento grandes mediante intervención pedagógica en tiempo real. El trabajo aborda el problema de "zero-reward collapse" durante el entrenamiento, donde un aumento repentino de dificultad causa la desaparición de la señal de aprendizaje.
Investigadores proponen un framework de IA agentica local para generar automáticamente escenarios de casos extremos y validar la seguridad de sistemas autónomos. El enfoque utiliza modelos de lenguaje locales sin intervención humana, garantizando privacidad y control total, y aplica bucles de retroalimentación para refinar y explorar casos de fallo.
Investigadores presentan un método de aprendizaje automático para detectar anomalías en colisiones de partículas del Gran Colisionador de Hadrones. El trabajo evalúa estrategias de embedding neuronal supervisadas y autosupervisadas en un conjunto de datos de 750 millones de eventos, mejorando la eficiencia de detección de nuevas señales físicas.
Investigadores proponen DREAM, un mecanismo de reparación de memoria inspirado en neurociencia para defenderse contra ataques de envenenamiento de memoria en agentes LLM. El marco, que funciona sin reentrenamiento, logra reducir las tasas de éxito de ataque en más del 95% mientras mantiene la utilidad benigna del modelo y mejora significativamente la eficiencia computacional.