
8Ciber✨The Hacker News ·
Un atacante secuestró una cuenta de colaborador en GitHub y reemplazó los archivos descargables de cinco versiones del CLI de OVHcloud con malware diseñado para robar secretos del disco. Los binarios maliciosos estuvieron disponibles durante 94 minutos el 19 de octubre y afectaron a usuarios que instalaron o actualizaron la herramienta durante esa ventana temporal en macOS, Linux y Windows. OVHcloud publicó una versión limpia (v0.16.0) inmutable y aconseja a los afectados rotar todas las claves y secretos almacenados en los equipos comprometidos.
→ Rota todos los secretos del ordenador desde una máquina diferente y actualiza a OVHcloud CLI v0.16.0 o posterior verificando el hash con gh release verify-asset.
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.






Simon Willison comparte una cita de Geoffrey Huntley sobre cómo mantener coherencia en agentes de IA: usar hooks de pre-commit para forzar que los agentes utilicen una biblioteca de diagnósticos centralizada en lugar de llamadas directas a módulos de observabilidad.
TechCrunch Disrupt 2026 es una conferencia de tecnología que se celebra del 13 al 15 de octubre en San Francisco, donde líderes de empresas como Rivian, Cerebras, Amazon y Bluesky discutirán sobre inteligencia artificial, robótica y el futuro de la tecnología. El evento incluye presentaciones en vivo, competiciones de startups y más de 250 líderes tecnológicos.

El proveedor ruso de Internet SkyNet ha sufrido interrupciones de servicio tras un ataque DDoS reivindicado por el grupo hackers ucraniano BO Team. El ataque, que comenzó el 6 de octubre, ha afectado a servicios de juegos en línea, llamadas de voz y videoconferencias en San Petersburgo, con clientes reportando desconexiones y alta latencia días después. BO Team afirmó haber deshabilitado más de 15.000 dispositivos de red y publicó capturas de pantalla de acceso a sistemas internos, describiendo la operación como represalia por ataques rusos a centros de datos ucranianos.
Ledger ha identificado implantes de hardware en dispositivos de su cartera de criptomonedas vendidos por el distribuidor tailandés CryptoBilis. Los implantes capturaban las frases de recuperación de 24 palabras durante la configuración y las transmitían por LTE, permitiendo a atacantes acceder a los fondos de los usuarios. Los robos ocurrieron el 9 de octubre y afectaron principalmente a clientes en el sudeste asiático, aunque Ledger investiga si hay implantes en otros dispositivos y regiones.
La Autoridad Noruega de Protección de Datos ha impuesto una multa de €8,6 millones a Xandr (unidad publicitaria de Microsoft) por transmitir ilegalmente datos sensibles de usuarios de Grindr, incluida su orientación sexual, a miles de empresas publicitarias. Los incumplimientos ocurrieron entre julio de 2018 y abril de 2020, cuando Xandr participaba en subastas de publicidad en tiempo real. La multa, la mayor emitida por este organismo noruego, refleja la gravedad de exponer datos íntimos sin consentimiento explícito de los usuarios.

American Express presenta el "Intent Intelligence Framework", un sistema para evitar que los agentes de IA realicen compras no autorizadas en nombre de los usuarios. El marco captura y autentica la intención de compra del cliente antes de que el agente complete la transacción, utilizando tokens seguros en lugar de números de tarjeta reales para mitigar fraudes y disputas.

Apple ha lanzado HomeView, su primer dispositivo de pantalla inteligente para el hogar, con un precio de 299 dólares. El dispositivo integra Siri AI para controlar dispositivos del hogar mediante voz, realizar videollamadas y acceder a información personal desde el iPhone usando reconocimiento facial.

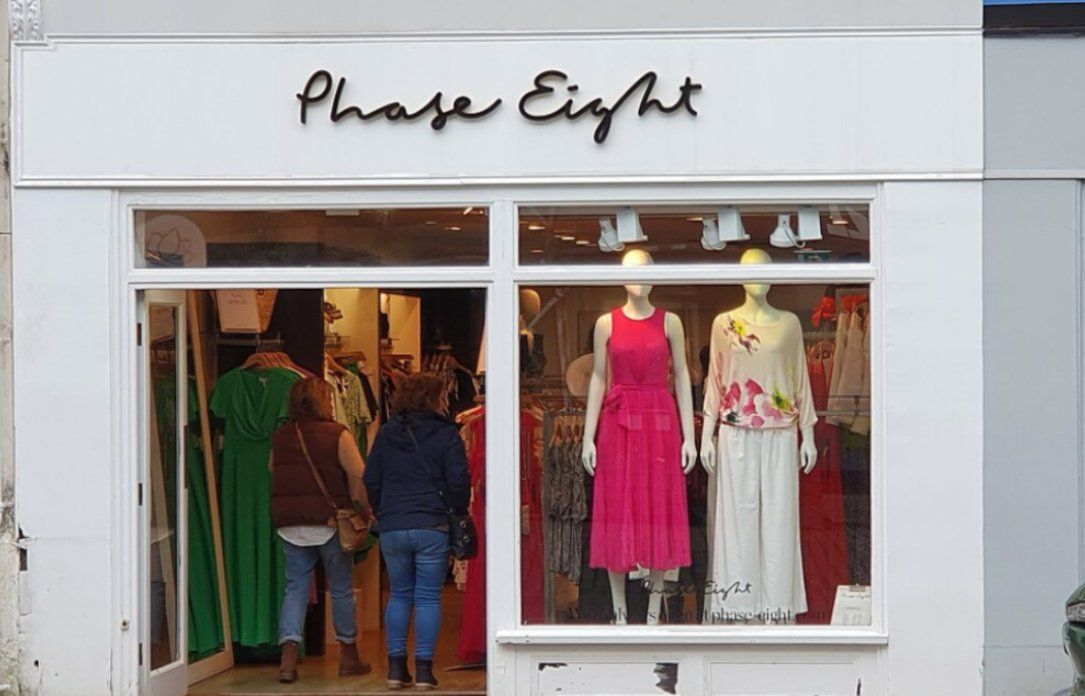
El grupo minorista sudafricano Foschini Group (TFG) sufrió un ciberataque que afectó a tres marcas de moda británicas: Phase Eight, Hobbs y Whistles. El incidente, descubierto el domingo, dejó varios sistemas de TI fuera de servicio en su división londinense, aunque los comercios físicos permanecieron abiertos. La empresa no ha identificado a los atacantes ni confirmado si se comprometieron datos personales o sensibles.
Investigadores descubren que caracteres Punycode de idiomas como el kazajo y el mongol permiten eludir las protecciones de navegadores basados en Chromium, posibilitando ataques de typosquatting más sofisticados. Los atacantes pueden registrar dominios que parecen legítimos en Unicode pero que son claramente falsos en formato Punycode (xn--), permitiendo sitios de phishing más convincentes.

Character.AI, la plataforma de chatbots interactivos fundada por exingenieros de Google, ha solicitado protección por insolvencia (Chapter 11) cinco años después de su lanzamiento, tras enfrentar demandas, investigaciones regulatorias y dificultades para escalar su negocio. Disney adquirirá algunos activos de la empresa por $20 millones, aunque la plataforma podría cerrarse si no hay otras ofertas durante el proceso de venta previsto para finales de año.

Higgsfield presenta nuevas capacidades de generación de vídeo con GPT-6 Astra, que extiende la duración de los vídeos generados de 1 minuto a más de 10. La plataforma también incorpora GPT-Image-2.5 para mejorar la precisión visual y GPT-Live para habilitar la creación de películas con voz.
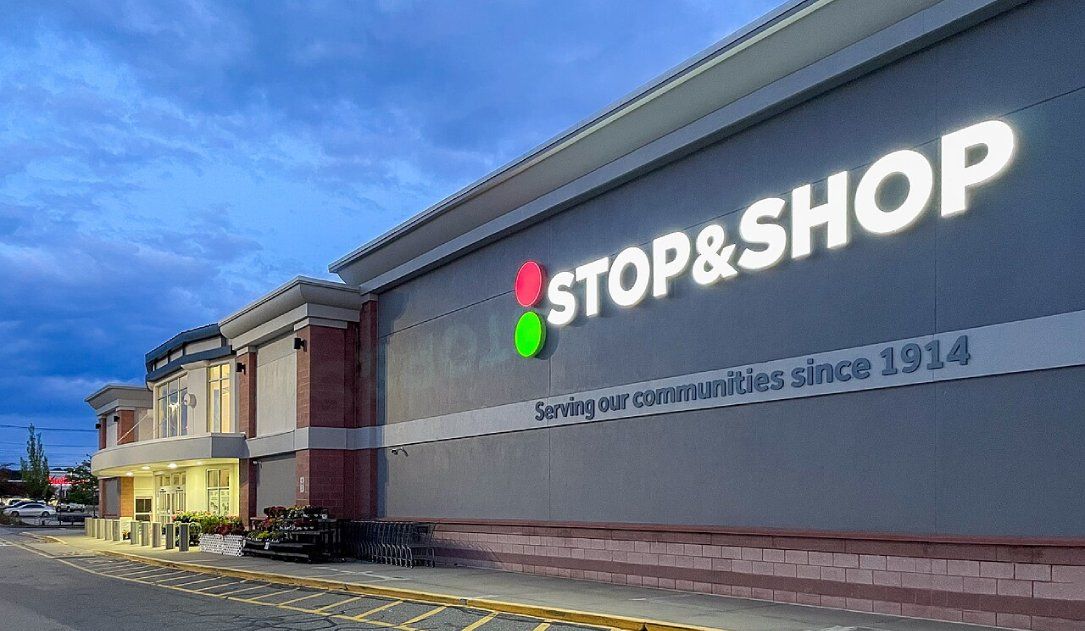
Ahold Delhaize, el minorista multinacional holandés, sufrió un incidente de ciberseguridad que afectó a tiendas de comestibles en EE.UU., Países Bajos y Bélgica, con disrupciones en centros de distribución, pedidos en línea y sistemas de precios. La empresa desconectó algunos sistemas como medida preventiva sin aclarar la naturaleza del incidente ni si se comprometieron datos de clientes o empleados. Marcas como Food Lion, Stop & Shop, Albert Heijn y Delhaize experimentaron interrupciones en servicios, incluida la indisponibilidad de sitios web y aplicaciones móviles.
Anthropic advierte que modelos de IA pequeños podrían pronto auto-replicarse en dispositivos IoT. Los experimentos demuestran que televisores baratos pueden ejecutar modelos de IA capaces, y estos modelos podrían propagarse de forma autónoma entre dispositivos.
Un webinario promocional sobre controles de identidad en tiempo de ejecución para defender contra escaladas de privilegios aceleradas por IA. El contenido presenta un problema general (identidades comprometidas y movimiento lateral rápido) y propone runtime identity security como solución sin detalles técnicos específicos.

Se descubrió una vulnerabilidad de desbordamiento de búfer en pila (CVSS 9.9) en el TRENDnet TEW-432BRP 3.10B20, accesible remotamente a través de la función formTcpipSetup. El dispositivo alcanzó fin de vida en 2011 y el fabricante no puede verificar si la vulnerabilidad existe realmente, limitando significativamente el impacto práctico.
El malware XWorm RAT ha evolucionado para funcionar como plataforma de vigilancia, incorporando nuevos plugins que permiten monitorizar la ubicación de usuarios, capturar audio en tiempo real e interactuar con sesiones de navegador autenticadas.
Tres vulnerabilidades en webOS de LG pueden encadenarse para dar acceso root a ciertos televisores inteligentes desde la red local sin PIN ni interacción del usuario. LG ha publicado un parche según el aviso de SSD Secure Disclosure del 12 de octubre, y los propietarios de televisores afectados deben buscar actualizaciones de firmware.

IBM analiza cómo la IA está acelerando los ataques cibernéticos tradicionales, transformándolos en una carrera contra el tiempo para las defensas empresariales. El artículo examina el impacto de los ataques impulsados por IA en la capacidad de respuesta de las organizaciones.
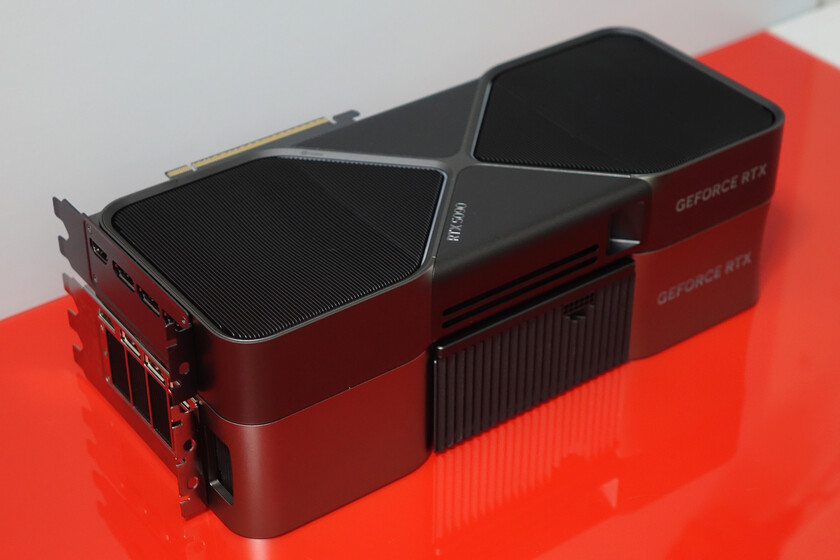
Según filtraciones de distribuidores, Nvidia habría dejado de fabricar la RTX 5090, su tarjeta gráfica más potente para videojuegos, porque el chip GB202 que la alimenta es más rentable destinarlo a productos profesionales y de IA como la RTX Pro 5500 y la RTX 6000 Pro, que se venden por hasta 15.000 dólares. La RTX 5080 de 24 GB se convertiría en el modelo principal para jugadores, mientras que las limitaciones de suministro de memoria y la mayor rentabilidad de la línea profesional estarían detrás de esta decisión, que Nvidia aún no ha confirmado oficialmente.
Se ha vinculado un robo de 86 millones de dólares en criptodivisas a un implante de hardware en dispositivos Ledger Signer. Un pequeño circuito oculto bajo las pantallas de los firmadores leía datos de usuario y los transmitía a los atacantes.
Character.AI, una de las primeras startups destacadas del boom de la IA generativa, ha presentado una solicitud de protección por bancarrota en EE.UU. y vende sus activos a Disney. La empresa, que construye bots conversacionales para que los usuarios chatseen y roleplay, ha enfrentado crecientes demandas legales y preocupaciones de seguridad durante años. Disney actúa como postor principal, ofreciendo 20 millones de dólares por ciertos activos no especificados y contratando al equipo técnico de la empresa.

OpenAI planea revivir Sora, su modelo de generación de vídeo descontinuado en marzo, pero esta vez como herramienta empresarial para la industria cinematográfica. La empresa está negociando con una startup fundada por Bill Peebles (exinvestigador de Sora) y Jeffrey Katzenberg (expresidente de Disney y fundador de DreamWorks), con el objetivo de posicionar la tecnología en Hollywood mientras competidores chinos dominan el mercado de apps de vídeo por IA.
Bitdefender presenta AI Visibility and Control (AIVC), una herramienta de descubrimiento y gestión de riesgos para monitorizar software de IA en endpoints Windows. La solución detecta más de 50 agentes de IA y 70.000 skills que operan fuera del inventario tradicional de software, incluyendo asistentes en navegadores, extensiones de desarrollo, modelos locales y servidores MCP con acceso a sistemas internos.

CVE-2026-63354 (CVSS 9.6) afecta a dispositivos que no validan correctamente datos de marcadores visuales en archivos CSV importados, permitiendo inyección de JavaScript. Un atacante podría engañar a un usuario autorizado con permisos de lectura de diagnósticos para importar un archivo manipulado y ejecutar operaciones en el PLC dentro del ámbito de autorización del usuario.
CVE-2026-63353 (CVSS 9.6) afecta a dispositivos que no sanitizan correctamente los campos de comentarios en archivos de traza importados antes de renderizarlos en la página de Trace. Un atacante podría engañar a un usuario autorizado para que importe un archivo de traza manipulado, lo que permitiría ejecutar JavaScript controlado por el atacante y realizar operaciones en PLC a través del servidor web.
CVE-2026-63350 (CVSS 9.6) afecta a dispositivos que no validan adecuadamente el contenido ejecutable en archivos de traza importados. Un atacante podría engañar a un usuario autorizado para que importe un archivo especialmente diseñado, permitiendo ejecutar JavaScript malicioso en la sesión del navegador y realizar operaciones en el PLC dentro del ámbito de autorización del usuario.
CVE-2026-44415 es una vulnerabilidad con CVSS 9.1 en sistemas que no restringen adecuadamente el acceso a APIs internas y rutas para usuarios autenticados. Un atacante remoto autenticado podría acceder a información sensible interna, lo que en el peor caso facilitaría acceso no autorizado al sistema o eliminación de datos.
MIT Technology Review analiza el debate entre modelos de IA abiertos y cerrados, desencadenado por el informe de Anthropic que advierte sobre riesgos de seguridad cibernética del modelo GLM-5.3 lanzado por la empresa china Z.ai. El artículo examina los beneficios de los modelos abiertos —acceso descentralizado, investigación académica, privacidad de datos sensibles— frente a las preocupaciones de seguridad y concentración de poder.

Ahold Delhaize desconectó sistemas de su red tras detectar un incidente de seguridad para contener la amenaza. La empresa, una gran distribuidora multinacional, tomó medidas de contención sin revelar detalles adicionales sobre la naturaleza del ataque.
Se ha descubierto una vulnerabilidad crítica (CVSS 10.0) en el router Wavlink WL-WN592AX6 versión 250422, en el daemon wmapd, que permite inyección de comandos del sistema de forma remota. El exploit ha sido publicado.