
8IA × CiberBleepingComputer ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.




→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.

CenterPoint Energy sufrió una brecha de datos que afectó a aproximadamente 1 millón de texanos. Se comprometió información personal incluida nombres, direcciones, números de Seguro Social y números de licencia de conducir.
Microsoft ha corregido un problema conocido que causaba pantallas negras, fallos de carga del escritorio y bloqueos del Explorador de Windows después de actualizar Windows 11 desde agosto. El problema afectaba principalmente a los hosts de Azure Virtual Desktop con FSLogix, y se ha resuelto mediante las actualizaciones acumulativas publicadas el 13 de octubre de 2026.
Swiss AI lanza Apertus 1.5, una versión mejorada de su modelo de lenguaje abierto disponible en tamaños de 8 mil y 70 mil millones de parámetros. La nueva versión incorpora comprensión multimodal nativa (imágenes y audio), un modo de razonamiento mejorado, contexto extendido hasta 262.144 tokens, y mejoras en el seguimiento de instrucciones y uso de herramientas, manteniendo los pesos, datos y detalles de entrenamiento completamente abiertos.

La campaña de robo de credenciales GhostAction ha comprometido aproximadamente 1.900 cuentas de GitHub, afectando a más de 30.000 repositorios en octubre de 2026. El ataque intentó extraer 3.174 secretos de repositorios públicos, según informó GitGuardian.

Perfil profesional de James Robinson, CISO de Netskope, que relata su trayectoria a través de siete empresas hasta llegar a su puesto actual en seguridad. Se trata de una entrevista sobre carrera profesional sin noticias de seguridad substantivas.
La Agencia de Asistencia Jurídica del Reino Unido (LAA) confirmó que los atacantes que comprometieron sus sistemas en abril de 2025 robaron registros que se remontan a 1978. El robo de datos incluye información sensible de solicitantes y beneficiarios de asistencia jurídica desde 2010, así como datos de proveedores de servicios legales. Aproximadamente 250.000 registros anteriores a 2007 fueron exfiltrados, aunque la mayoría corresponden a los años noventa y dos mil.
INCIBE ha coordinado la publicación de una vulnerabilidad crítica (CVE-2026-101287) de omisión de autenticación en Stela de Diaple Networking, software de gestión de eventos e instituciones. Un atacante remoto podría manipular una cookie sin validar (authProcess) para eludir la autenticación y suplantar cualquier cuenta, incluidas las administrativas, obteniendo un token JWT con privilegios SUPER_ADMIN.

Juniper Networks ha publicado un aviso sobre 106 vulnerabilidades en Junos OS y Junos OS Evolved, incluyendo 9 de severidad crítica que permiten ejecución de código como root, elusión de autenticación y denegación de servicio. Se afectan múltiples versiones de ambos sistemas operativos, desde la 23.2 hasta la 26.4. Juniper ha publicado versiones corregidas y recomienda actualizar de forma urgente.
Cisco ha publicado seis vulnerabilidades críticas y de severidad alta en Cisco Secure Email Gateway y Cisco Secure Email and Web Manager, afectando versiones 15.5 y anteriores, así como 16.0 y 16.5. El atacante remoto no autenticado podría escribir archivos arbitrarios, ejecutar comandos con privilegios de root, eludir controles de acceso, realizar Path Traversal y ataques de inyección, o causar denegación de servicio. Cisco ha confirmado la explotación activa de CVE-2026-76519, lo que requiere actualización inmediata de los productos afectados.
→ Actualiza Cisco Secure Email Gateway a 15.5.5-014 (v15.5 y anteriores), 16.5.0-780 (v16.5), o migra v16.0 a versión corregida; Cisco Secure Email and Web Manager a 15.5.5-006 (v15.5 y anteriores), 16.5.0-429 (v16.5), o migra v16.0; Content Scanner Tools a 25.3.0.5525 o posterior.
Se está explotando activamente un fallo crítico de ejecución remota de código (RCE) autenticada en Langflow, la plataforma de código abierto para construir aplicaciones de IA y flujos de trabajo con agentes. Previdian ha detectado 1.423 intentos de exploit en honeypots contra la vulnerabilidad CVE-2026-105740 (CVSS 9,9), que amenaza a desarrolladores y empresas que usan Langflow.

Cientos de tiendas de alimentación en la UE sufrieron pérdidas millonarias al confiar a terceros la gestión del firmware antiguo de sus sistemas de refrigeración, que no fue actualizado a tiempo.
Palo Alto Networks ha parcheado una vulnerabilidad de día cero en PAN-OS que estaba siendo explotada para ejecutar código remoto contra cortafuegos de clientes. La empresa ha publicado indicadores de compromiso y señala que la explotación ha sido limitada.
→ Aplica el parche de seguridad publicado por Palo Alto Networks para PAN-OS.
Ahsay Backup ha publicado actualizaciones de seguridad para AhsayCBS tras detectarse dos vulnerabilidades (CVE-2026-105133 y CVE-2026-105134) que permiten encadenarlas para eludir la autenticación y ejecutar comandos arbitrarios. Los atacantes las han explotado activamente para instalar web shells y mineros de criptomonedas XMRig.

Cisco advierte sobre una vulnerabilidad en su pasarela de correo seguro que permite a atacantes remotos no autenticados escribir archivos arbitrarios en el sistema operativo y ejecutar comandos con privilegios de root. La vulnerabilidad está siendo explotada activamente.
El plugin 10Web Booster para WordPress (versiones hasta 2.34.10) es vulnerable a carga arbitraria de archivos que permite la ejecución remota de código sin autenticación. La vulnerabilidad combina validación insuficiente de tipos de archivo, un nonce filtrado públicamente en wp-content/uploads/ y un contexto de autenticación débil que permite a atacantes no autenticados subir archivos ejecutables.
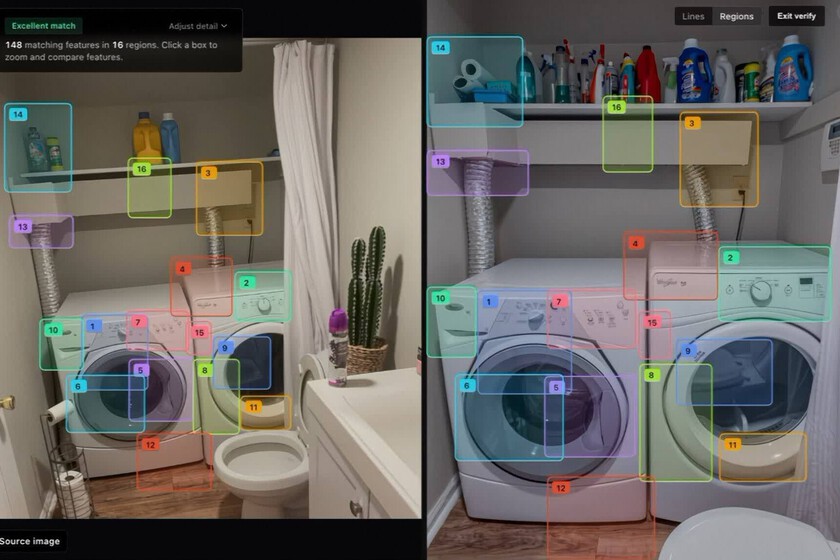
Graylark Technologies ha añadido a su herramienta Raven la capacidad de localizar el interior de una vivienda a partir de una sola fotografía, sin necesidad de metadatos GPS. La herramienta analiza características visuales como electrodomésticos y distribución de espacios para identificar la ubicación cruzando datos de plataformas de alquiler como Airbnb y Zillow. El Departamento de Policía de Los Ángeles y la Oficina del Sheriff de Miami-Dade han adquirido acceso a esta tecnología, que la empresa justifica como herramienta contra la trata de personas.
Figma anuncia nuevas funcionalidades para que los agentes de IA trabajen mejor en su plataforma, incluyendo Figma Specs, un editor basado en Markdown que permite definir el lenguaje de diseño de una empresa. La compañía también amplía el acceso a su agente en canvas, lanza en beta pública su función de code layers para crear prototipos interactivos, e integra Payload CMS para generar sitios web dinámicos.

Investigadores presentan CoPE, un método de aprendizaje por refuerzo para entrenar agentes de lenguaje de forma más eficiente. El enfoque combina objetivos de acción multi-paso con pronóstico de acciones futuras en la misma red neuronal, logrando mejor desempeño y eficiencia muestral en benchmarks de simulación y aplicaciones realistas.
SafeAdapt-Poker es un enfoque de investigación que aplica control secuencial contrafáctico para adaptar estrategias de póquer frente a cambios en el comportamiento del oponente, manteniendo presupuestos de desviación respecto a una estrategia base. El trabajo formula el problema como un equilibrio entre el riesgo inmediato de desviarse de la estrategia inicial y el valor de adaptación futuro que se podría perder.
Investigadores presentan ReproBAIT, una evaluación que mide la capacidad de agentes de código (LLM con capacidades de programación) para reconstruir herramientas de IA biológicas a partir de descripciones limitadas. El estudio evalúa si modelos como GPT pueden diseñar, implementar y entrenar herramientas publicadas en investigación, como ProteinMPNN y RFdiffusion3, dentro de restricciones de tiempo, computo e información. Los resultados muestran capacidad sustancial de reproducción en algunas herramientas, con evidencia moderada de memorización, lo que sugiere riesgos para el valor comercial y las estrategias de acceso controlado de herramientas biológicas de IA.
Un artículo académico que propone un método para supervisar en tiempo de ejecución certificados de supermartingala en sistemas dinámicos estocásticos. El enfoque utiliza pruebas secuenciales basadas en apuestas para detectar violaciones del certificado mientras se garantiza un control estadístico sobre las falsas alarmas.
Investigadores presentan Med-TrustRouter, un controlador ligero que ayuda a sistemas LLM clínicos a decidir cuándo confiar en conocimiento externo. El trabajo propone un benchmark de contaminación de conocimiento médico con siete familias de ataques que buscan provocar regresiones (cambiar respuestas correctas en incorrectas) mediante evidencia envenenada o cadenas de razonamiento alucinadas.
Un estudio en arXiv analiza si el modelo Jev, diseñado para tomar decisiones rápidas, exhibe sesgos cognitivos y sociales similares a los humanos. Aunque el modelo evita muchos sesgos documentados en las pruebas estándar, el análisis revela vulnerabilidades importantes: sus respuestas son sensibles al orden de opciones e información numérica irrelevante, y viola reglas de probabilidad de forma inconsistente según la formulación del problema.
Investigadores proponen ATLAS, un método para identificar qué modelo de lenguaje ha generado un texto (model authorship attribution), mejorando la robustez ante cambios de dominio y versiones nuevas del modelo. El trabajo aborda un problema de seguridad en IA: detectar uso malintencionado de LLMs en fraude académico, distilación de modelos y ciberataques, introduciendo además MAABench, un banco de pruebas para evaluar estos sistemas en condiciones prácticas.
PFedMA es un marco de investigación para sistemas multiagente federados basados en LLM que permite colaboración descentralizada mientras protege los datos de los clientes. El sistema selecciona agentes en función de su rendimiento histórico y requisitos de tarea, adaptando reglas de privacidad a contextos cambiantes y necesidades personalizadas.
Un estudio en arXiv analiza métodos para detectar inyecciones de prompt (prompt injection) mediante señales internas de modelos de lenguaje grandes. Los investigadores evaluaron cinco técnicas distintas en Qwen3.6-35B y Gemma-4-26B, descubriendo que los métodos basados en atención y señales cercanas a la formación de respuesta detectan mejor los ataques exitosos, mientras que otros detectan mejor los fallidos.
EvoProbe es un marco de investigación que mejora continuamente los benchmarks de evaluación para agentes LLM mediante generación automática de tareas, evaluación diagnóstica y retroalimentación iterativa. En experimentos de ciberseguridad con ocho modelos, el enfoque revela diferencias de rendimiento detalladas y patrones de fallo comunes que los agregados tradicionales no capturan.
AgentSafeEvo es un marco de aprendizaje por refuerzo co-evolutivo que mejora la seguridad de agentes basados en modelos de lenguaje grande mediante un juego entre atacante y defensor. El sistema entrena atacantes para construir tareas adversariales que expongan debilidades en el uso de herramientas del agente defensor, mientras este aprende a completar tareas de forma segura bajo estos ataques.
AgentCIScope es una plataforma de evaluación que mide cómo los agentes basados en LLM preservan la integridad contextual al acceder a datos sensibles en aplicaciones reales como correo electrónico, calendarios y documentos. Los investigadores evaluaron 12 agentes en 936 tareas y encontraron tasas de fuga de información del 32,5% al 94,4%, demostrando que la capacidad de completar tareas no garantiza protección de privacidad.
Investigadores proponen CTI-TDS, un método de selección de datos para optimizar el fine-tuning de modelos de lenguaje en análisis de inteligencia de amenazas cibernéticas. El enfoque combina evaluación de calidad de instrucciones mediante verificación de coherencia y conocimiento de seguridad, e integra transporte óptimo para alinear la distribución de datos de entrenamiento con tareas objetivo, mejorando el rendimiento con menos datos.