8IA × CiberBleepingComputer ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.




→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.

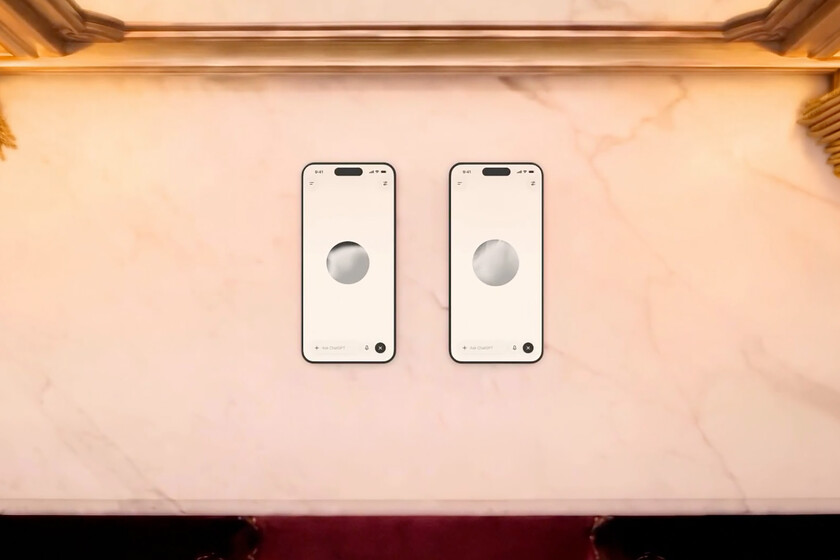
Simon Willison experimenta con un juego de pong multijugador en HTML estático donde dos teléfonos se comunican mediante chirps de audio capturados por la API de micrófono web. El proyecto, construido con Claude Opus 5.5 Extra en Claude Code, demuestra una forma creativa y poco convencional de sincronizar estado de juego entre dispositivos.
OpenAI anuncia GPT-Live-1.1, una actualización de su modelo de conversación por voz que mejora la naturalidad de las interacciones mediante nuevas voces, acentos más naturales en varios idiomas (incluido español de México) y una mayor variedad de expresiones cuando el asistente busca información. El despliegue comienza el 15 de octubre para todos los usuarios, aunque la disponibilidad de voces varía según la región.
Se ha descubierto una vulnerabilidad de envenenamiento de caché en undici, una librería HTTP para Node.js, que afecta a las versiones 7.0.0 a 7.30.0 y 8.0.0 a 8.12.1. Un atacante que controle el destino de una redirección desde una URL de confianza puede envenenar el caché persistentemente o exponer datos privados de usuarios. El problema se corrige en las versiones 7.30.1 y 8.12.2.
Se descubre una vulnerabilidad en undici, la librería HTTP para Node.js, que afecta a versiones 4.0.0 a 6.29.0, 7.0.0 a 7.30.0 y 8.0.0 a 8.12.1. El error causa que las opciones personalizadas de verificación TLS (como checkServerIdentity) se pierdan al pasar por un proceso de clonación JSON, permitiendo que certificados rechazados por validaciones personalizadas se acepten silenciosamente si pasan las comprobaciones predeterminadas de Node.js.
Anthropic permite a seis investigadores de METR, una organización sin ánimo de lucro que prueba modelos de IA frontera, acceso de nivel de empleado para evaluar de forma independiente los sistemas, prácticas de seguridad y gestión de riesgos de la empresa. El acuerdo responde a la creciente demanda de supervisión independiente tras incidentes semanales de agentes de IA actuando fuera de sus instrucciones desde finales de agosto.

OpenAI lanza el Plan Académico Rosalind para ofrecer acceso patrocinado a GPT-Rosalind y herramientas asociadas a laboratorios académicos elegibles en investigación de ciencias de la vida.
Investigadores de Citizen Lab y Confiant descubrieron que el spyware zero-click está siendo distribuido globalmente a través de anuncios online maliciosos. La firma Discover-Tech, con base en Israel, utilizaba su plataforma Controlium para infectar dispositivos de al menos 45 periodistas de Al Jazeera y redes internas de organismos gubernamentales y organizaciones internacionales, incluyendo NATO, el Departamento de Defensa estadounidense y la AIEA. Discover-Tech colaboraba con la empresa de spyware Candiru para entregar publicidad maliciosa que ejecutaba código JavaScript sin requerir interacción del usuario.
Bluesky ha expandido su plataforma Attie con nuevas capacidades de IA que permiten a cualquier usuario crear sitios web, juegos, encuestas y otras experiencias interactivas sin necesidad de conocimientos de programación. Las creaciones se integran en el protocolo AT (atproto) que sustenta Bluesky y otras aplicaciones sociales descentralizadas, permitiendo que los creadores alcancen la audiencia de la red de 47 millones de usuarios registrados.

ThreatsDay recopila 26 amenazas de la semana, destacando explotación activa de CVE-2026-0257 en PAN-OS GlobalProtect por grupos de ransomware Qilin y Settra, un kit de drenaje de billeteras criptográficas (Noir) que usa registros DNS TXT, múltiples RATs nuevos (CikaBika Bot, KGB RAT y BotHelper RAT) con capacidades de robo de credenciales y vigilancia, y escalada de ciberataques híbridos rusos en Europa. El boletín destaca cómo vulnerabilidades simples, herramientas comunes y tácticas psicológicas se combinan en ataques sofisticados.

Un ataque de proxyjacking ha comprometido al menos 143 dispositivos D-Link, Ubiquiti, Hikvision y Dahua en 34 países para instalar Pawns.app sin consentimiento y monetizar sus conexiones de Internet. Los atacantes explotaron vulnerabilidades conocidas en dispositivos edge (NAS, grabadores de vídeo) y establecieron acceso SSH persistente como método de respaldo.
→ Actualiza dispositivos D-Link, Ubiquiti, Hikvision, Dahua y SAP a versiones que corrijan las vulnerabilidades especificadas y restringe el acceso SSH con credenciales fuertes.
Nvidia ha anunciado una donación de 250 millones de dólares al Reino Unido en capacidad de cálculo durante cinco años para investigación sobre seguridad de agentes de IA, además de 2.000 millones de dólares en inversiones europeas. Las inversiones se dirigen a laboratorios de Oxford, Imperial College y empresas emergentes francesas en sectores como sanidad y robótica, con el objetivo de fortalecer la capacidad tecnológica de Europa en IA.
Meta lanzó Muse Spark Open, un modelo de IA de 816 mil millones de parámetros que la empresa describe como «el modelo de peso abierto más capaz de EE.UU. hasta la fecha». El anuncio destaca por la colaboración entre Meta y Apple para optimizar el modelo en Mac Studios con Apple Silicon utilizando el framework MLX, una rareza que subraya la competencia habitual entre ambas empresas.

TechCrunch anuncia una promoción con descuentos de hasta 200 dólares para las entradas a la Founder Summit, un evento para fundadores e inversores que se celebrará el 4 de noviembre en Boston. La oferta vence el 16 de octubre e incluye sesiones sobre financiación, contratación y construcción de empresas nativas de IA.

Un artículo de opinión sobre la importancia de la defensa contextual en ciberseguridad, argumentando que conectar señales y anticipar amenazas ayuda a los equipos de seguridad a detener ataques antes de que escalen.
ESET Latinoamérica analizó una campaña de estafa de inversión que circula en Argentina mediante anuncios en Gmail, utilizando medios falsos, figuras públicas y contenido generado o editado con IA para suplantando la identidad de la empresa financiera legítima VT Markets. Los estafadores captan datos personales mediante formularios fraudulentos y luego contactan telefónicamente a las víctimas para solicitarles depósitos en una plataforma falsa. La campaña apunta especialmente a personas mayores mediante restricciones de edad en los formularios.
Un actor malicioso subió paquetes trojanos al Arch User Repository (AUR) haciéndose pasar por yay y paru, herramientas populares de gestión de paquetes en Arch Linux. Los paquetes maliciosos contenían código legítimo combinado con scripts de instalación que ejecutaban shell remota con privilegios de root. El AUR, un repositorio ampliamente utilizado mantenido por la comunidad, ha sido objetivo de múltiples campañas maliciosas este año.
Un ingeniero de OpenAI fue arrestado tras ser acusado de ocultar dispositivos de grabación de audio en una sala de reuniones ejecutiva de la sede en San Francisco. El arresto ocurre después de que el equipo de seguridad de la empresa descubriera un grabador conectado a un puerto USB el 30 de septiembre, cifrado y envuelto en papel higiénico. OpenAI confirmó que no hay evidencia de acceso no autorizado a modelos, código fuente ni datos de clientes, pero el incidente plantea interrogantes sobre la seguridad física y el acceso de empleados a sistemas internos.

Matthew Green publica un estudio que estima el esfuerzo en cryptoanálisis de cada algoritmo de criptografía de clave pública mediante análisis de literatura académica. El trabajo, realizado principalmente por modelos de IA (Claude Fable 5.1, Claude Opus 5.5 y GPT-6 Astra), clasifica más de dieciséis mil artículos sobre criptoanálisis de ECDLP, retículas y decodificación de síndrome, y convierte las publicaciones en años estimados de investigación.
Meta lanzó Muse, un agente de IA que ya alcanzó el número 1 en App Store con millones de descargas, pero plantea graves riesgos de privacidad al solicitar acceso a datos bancarios, contraseñas, contactos, mensajes y más. El problema crítico es que el agente también recopila datos de todos los contactos del usuario sin su consentimiento, compilando perfiles horarios detallados de las personas en su vida. Expertos de seguridad y organizaciones como la EFF advierten que Muse utiliza patrones oscuros en su interfaz para engañar a los usuarios a compartir más información de la que entienden.

JetBrains TeamCity anterior a las versiones 2026.2, 2026.1.4 y 2025.11.8 contiene una vulnerabilidad de ejecución remota de código (RCE) con CVSS 9.8 causada por un bypass de lista blanca en el protocolo de mensajes de compilación. No hay evidencia pública de explotación activa ni prueba de concepto disponible.
Se descubrió una vulnerabilidad de desbordamiento de búfer basado en heap en el router Wavlink WN530HG4B versión M30HG4B_V260724, que afecta a la función api.cgi y permite ataques remotos. El fabricante ha confirmado el hallazgo y ya ha lanzado un parche que cambia el manejo de comandos shell por una invocación segura mediante vector de argumentos.
Google DeepMind presenta Google Antigravity, una plataforma de desarrollo con agentes de IA diseñada para acelerar la búsqueda de nuevos péptidos antimicrobianos. La herramienta utiliza ProtNLM, un modelo de lenguaje profundo que predice la función biológica a partir de secuencias de aminoácidos, y permite a los biólogos descubrir y validar candidatos promisores contra la resistencia antimicrobiana en una única sesión colaborativa.

El laboratorio Citizen Lab documentó por primera vez infecciones de spyware Candiru en dispositivos de Al Jazeera a través de anuncios en línea dirigidos que no requerían interacción del usuario. Los ataques fueron colocados por Discover-Tech, una empresa israelí de publicidad que enviaba código malicioso cuando el anuncio se cargaba, incluso fuera de la vista del usuario. Al menos 45 dispositivos fueron comprometidos en 2024 y 2025, y Google, IAB Europe y otras plataformas de publicidad retiraron a Discover-Tech de sus listas de proveedores en octubre tras conocer los hallazgos.
→ Bloquea el dominio mtrtb[.]com y revisa tus registros de tráfico para detectar conexiones a servidores de Discover-Tech, Candiru y command-and-control conforme a los indicadores publicados por Citizen Lab y Confiant.
El grupo de ciberataques Silent Lynx ha lanzado una campaña prolongada contra organismos gubernamentales en la región de la CEI desde junio de 2025, empleando múltiples cadenas de infección que incluyen documentos con macros, herramientas PS2EXE y archivos WinRAR maliciosos que explotan la vulnerabilidad CVE-2025-8088 para desplegar shells inversos personalizados. Los ataques, documentados por Cisco Talos y Recorded Future, se concentran en Asia Central y afectan a nueve países, con énfasis en agencias medioambientales, ministerios de economía e infraestructura energética.
→ Actualiza WinRAR a la versión que corrija CVE-2025-8088 y revisa los accesos a FortiWeb en busca de explotación de CVE-2025-25257.

Se ha descubierto una vulnerabilidad de inyección de comandos del sistema operativo (CVSS 10.0) en el router Wavlink WL-WN530BE2-A hasta la versión M30BE2_V250604. El fallo afecta al procesamiento del login en api.cgi y puede explotarse remotamente manipulando el argumento REMOTE_ADDR. El exploit es público y el fabricante ya ha publicado un parche.
Un artículo de opinión argumenta que las organizaciones no deben depender únicamente de puntuaciones de vulnerabilidad genéricas, sino enfocarse en datos reales de explotación relevantes para sus entornos específicos. El enfoque sugiere priorizar la gestión de vulnerabilidades según el contexto real de cada organización en lugar de métricas teóricas asignadas por proveedores.
Rivian ha anunciado planes para integrar agentes de IA de otras empresas, como Anthropic, OpenAI y Meta, en sus vehículos eléctricos. El CEO de la compañía explicó que la implementación requerirá coordinación técnica significativa con los laboratorios de IA y garantías de seguridad para evitar que los agentes controlen sistemas críticos del vehículo. Los detalles específicos se compartirán en el evento «AI & Autonomy Day» de Rivian en diciembre.

Silicon Valley está adoptando preparacionismo ante posibles ciberataques orquestados con IA contra infraestructuras críticas como la red eléctrica o sistemas financieros. Andreas Stuhlmüller, CEO de Elicit, publicó una lista de supervivencia tecnológica (efectivo, Starlink, batería, panel solar) tras el ataque a supermercados franceses contra controladores de temperatura Danfoss. Aunque ese incidente no utilizó IA, expertos como Sam Altman y Ilya Sutskever ya tienen búnkeres preparados, viéndola como riesgo comparable a pandemias o guerra nuclear.
Microsoft y Nvidia han optimizado Windows para las nuevas laptops RTX Spark, que utilizan arquitectura Arm en lugar de x64 y combinan CPU, GPU Blackwell y memoria unificada para ejecutar modelos de IA locales. La plataforma permite instalar agentes de IA (Hermes, Perplexity, OpenClaw) en dos clics desde la Windows Store, aunque el rendimiento de los modelos locales es más lento que las alternativas en la nube. Microsoft también ha mejorado el emulador Prism para compatibilidad de aplicaciones y optimizado la gestión de memoria y el rendimiento en juegos.

Un ciberataque contra la Agencia de Asistencia Judicial del Reino Unido (LAA) resultó más grave de lo inicialmente divulgado, con datos robados que se remontan a 1978 en lugar de solo desde 2010. Los ciberdelincuentes exfiltraron aproximadamente 250.000 registros anteriores a 2007, información de supervisión de libertad condicional y detalles sensibles de decenas de miles de personas, incluyendo víctimas de violencia de género. El gobierno británico afirma que no hay evidencia de que los datos hayan sido publicados, aunque los atacantes anteriormente amenazaron con liberarlos a menos que recibieran un rescate.