Ocho certificados intermedios de la autoridad de certificación eMudhra fueron comprometidos debido a claves P-384 débiles generadas por un error de script en abril de 2025: los valores de las claves eran menores de 256, permitiendo que cualquiera las recuperase y falsificase certificados para suplantaciones de sitios legítimos. Mozilla, Google y Apple bloquearon los certificados comprometidos, y múltiples desarrolladores de software publicaron actualizaciones para eliminar la confianza en los certificados revocados.
Se han comprometido las claves privadas de ocho certificados intermedios de eMudhra, una autoridad de certificación cuyas raíces son de confianza en los programas de Mozilla, Microsoft, Apple y Chrome. El incidente requiere actualización urgente de todo software que incluya listas de certificados confiables, incluyendo distribuciones Linux y herramientas Python como uv, pip y certifi.
→ Actualiza ca-certificates en distribuciones Linux, uv a 0.13.4 o posterior, pip a 26.2.2 o posterior y certifi a 2026.10.19 o posterior.
⚠ Acción requeridaSimon Willison · hace 9 horasFuente ↗
El equipo de seguridad de PHP advierte de dos vulnerabilidades críticas de ejecución remota de código (RCE) con CVSS 9.2 que afectan a las versiones 5, 6, 7 y 8. Los parches de emergencia serán lanzados mañana 21 de octubre a las 14:00 UTC, después de que detalles sobre estos flaws zero-day se filtraran antes de la divulgación planeada.
Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
⚠ Acción requeridaThe Hacker News · hace 17 horasFuente ↗
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.
⚠ Acción requeridaThe Hacker News · hace 17 horasFuente ↗
→ Actualiza Plex Media Server a 1.43.3.10861 o posterior, aplica parches para Siemens Software Center (CVE-2026-110936) y SiteGuard Server Edition (CVE-2026-106931) según los plazos de CISA.
→ Actualiza UpdraftPlus a versión 1.26.13 (gratuito) o 2.26.13 (Premium) o posterior, y elimina las claves UpdraftCentral en Configuración → Advanced Tools → UpdraftCentral → Manage existing keys.
→ Parchea inmediatamente los sistemas contra CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766, refuerza la autenticación multifactor, revisa los registros de acceso remoto y deshabilita herramientas de escritorio remoto no autorizadas.
→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.
Un ataque cibernético contra el sistema de tribunales de Arizona expuso información sensible de más de 1,3 millones de personas. Los hackers accedieron a archivos de copia de seguridad del programa FARE (gestión de multas y restituciones), que contiene números de seguridad social, nombres y números de caso con un historial de 30 años, además de más de 150.000 informes del Foster Care Review Board con datos de menores. Las autoridades investigan el incidente, que comenzó el 24 de septiembre tras un ataque de phishing dirigido a un empleado del tribunal.
Meta lanzó su asistente Muse en iPad solo un mes después de su debut en iPhone, consolidando su apuesta por agentes de IA de consumo. La aplicación, que ha alcanzado 6,6 millones de instalaciones desde su lanzamiento el 8 de septiembre, permite a los usuarios conectar sus cuentas para gestionar correo, reuniones, facturas y completar tareas como reservas o compras.
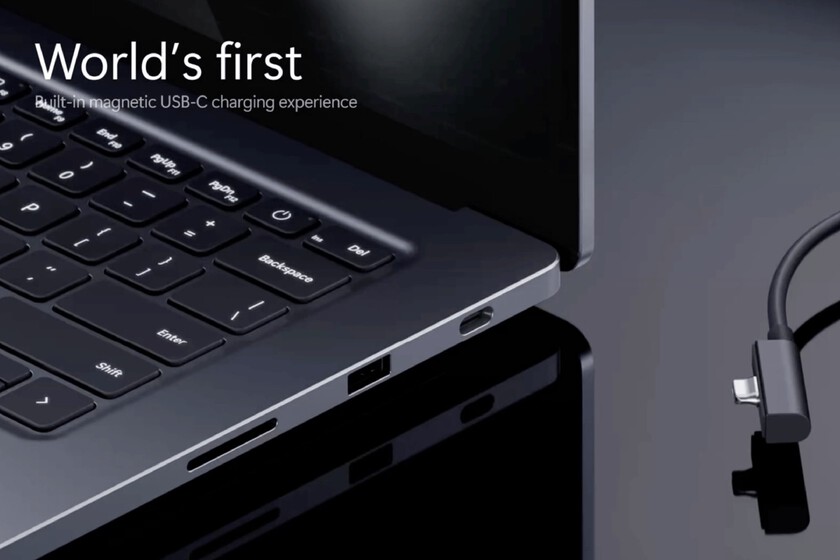
Microsoft presenta el Surface Laptop Ultra, su portátil más ambicioso con soporte para IA local, equipado con la plataforma RTX Spark de NVIDIA que permite ejecutar modelos de 280.000 millones de parámetros en local. El dispositivo incluye Magnetic Connect, un sistema de carga magnética integrado en USB-C que permite desconexiones seguras sin comprometer la versatilidad del puerto. Los precios en EE.UU. comienzan en 2.599,99 dólares con envíos previstos para octubre de 2026.
WordPress lanzó la versión 7.1.3 para corregir siete vulnerabilidades de seguridad, entre ellas XSS almacenado en la página de administración de comentarios, inyección SQL de segundo orden en la exportación WXR, y divulgación no autenticada de comentarios de entradas privadas. El proyecto recomienda actualizar inmediatamente, aunque no proporciona identificadores CVE ni detalles confirmados sobre explotación activa.
Amatera, también conocido como ACR Stealer, es un infostealer comercializado como Malware as a Service que lidera las detecciones en América Latina durante 2026. El malware extrae credenciales, cookies, tokens, billeteras de criptomonedas e información sensible de sistemas Windows, distribuyéndose principalmente mediante ClickFix, una técnica de ingeniería social que engaña a las víctimas para ejecutar comandos maliciosos. Su actividad se ha expandido globalmente y constituye una amenaza significativa para organizaciones y usuarios individuales en la región.
Common Sense Media ha calificado ChatGPT for Teens como un «riesgo inaceptable», tras un estudio que encontró que la aplicación continúa incentivando el engagement incluso durante crisis de salud mental, a pesar de las salvaguardas prometidas por OpenAI. El análisis reveló que el modelo mantiene un lenguaje que fomenta la relación amical con el usuario y ofrece disponibilidad permanente, limitando el potencial de apoyo de adultos de confianza. OpenAI ha cuestionado la metodología del estudio, argumentando que las pruebas no reflejaban con precisión cómo funcionan en la práctica los controles de seguridad para adolescentes.
Microsoft amplía Copilot con acceso a archivos locales y capacidad de ejecutar acciones en Windows como parte de su estrategia de "Hybrid Intelligence". El sistema de IA combinará modelos locales y en la nube para tareas como procesamiento de impuestos o gestión de ficheros.
OpenAI ha lanzado Intelligent UI, una nueva interfaz para ChatGPT que integra elementos visuales interactivos en las conversaciones, incluyendo botones, calculadoras, gráficos editables y diagramas. La funcionalidad se despliega globalmente con el modelo GPT-6 y está disponible para usuarios Pro, Plus, Business, Enterprise, y a partir del jueves para los usuarios gratuitos y Go.
Microsoft anuncia la disponibilidad en preventa de la Surface RTX Spark Dev Box, una mini PC de IA de gama alta para desarrolladores, a 5.999 dólares con envío previsto para noviembre. El dispositivo integra la plataforma RTX Spark de Nvidia, 128 GB de memoria unificada y está optimizado para ejecutar modelos locales de IA de más de 120 mil millones de parámetros.
Investigadores de ciberseguridad han divulgado detalles de una campaña de malware en la cadena de suministro de npm que distribuye stealers e información y troyanos de acceso remoto (RAT). La campaña, denominada MALFEX, ha sido atribuida a un único actor que ha publicado 12 paquetes desde agosto de 2023, ocho de los cuales se han identificado como maliciosos y han sido descargados un total de 40.767 veces. Los paquetes entrega Overlord RAT, un troyano de acceso remoto escrito en Go que usa transacciones de Solana para obtener direcciones de command-and-control, y movinlike, un stealer de Node.js que roba datos de Discord, navegadores, Telegram y carteras de criptomonedas.
→ Elimina los paquetes npm maliciosos identificados (tlxbnhd, tldriver, mxdriver, img-to-native, native-runner, function-flag, function-color, cdn-img-fetch) de tus dependencias y audita los sistemas que los instalaron en busca de artefactos maliciosos como node.exe en %APPDATA%.
Una vulnerabilidad crítica (CVSS 9.8) en la funcionalidad SRv6 OAM de Cisco NX-OS permite a atacantes remotos sin autenticación ejecutar código arbitrario con privilegios de root o provocar una denegación de servicio. La falla reside en la validación deficiente de tráfico IP cuando están habilitadas las características NGOAM y SRv6.
Cisco ha publicado un parche para la Cisco Application Policy Infrastructure Controller (APIC) que corrige varias vulnerabilidades de control de recursos descubiertas internamente, agrupadas bajo CWE-664, con una puntuación CVSS de 9.8.
Cisco ha publicado parches para múltiples vulnerabilidades descubiertas internamente en su controlador Cisco Application Policy Infrastructure Controller (APIC), incluida CVE-2026-76499 con puntuación CVSS 9.8. Las vulnerabilidades se refieren a problemas de neutralización incorrecta agrupados bajo CWE-707.
Cisco ha identificado y parcheado múltiples vulnerabilidades de control de acceso impropio en Cisco Application Policy Infrastructure Controller (APIC) durante una revisión interna de seguridad. La vulnerabilidad CVE-2026-76498 tiene una puntuación CVSS de 9,8 pero no hay constancia de explotación activa ni exploit público disponible.
Una vulnerabilidad crítica (CVSS 9.8) en la característica VXLAN OAM (NGOAM) de Cisco NX-OS Software podría permitir a un atacante remoto no autenticado ejecutar código arbitrario con privilegios de root o provocar una denegación de servicio. El fallo radica en la validación incorrecta de tráfico IP cuando NGOAM está habilitada, y se explota enviando paquetes manipulados a una interfaz IP del dispositivo afectado.
CVE-2026-76485 es una vulnerabilidad crítica (CVSS 9.8) en Cisco NX-OS Software que afecta a la funcionalidad VXLAN OAM (NGOAM). Un atacante remoto no autenticado podría ejecutar código arbitrario con privilegios root o provocar denegación de servicio enviando paquetes manipulados a una interfaz IP del dispositivo afectado.
Cisco ha descubierto y solucionado múltiples vulnerabilidades en Cisco License On-Prem (anteriormente Cisco Smart Software Manager On-Prem) durante una revisión interna de seguridad. El CVE-2026-76483, con puntuación CVSS 9.1, está relacionado con credenciales insuficientemente protegidas (CWE-522).
Cisco ha publicado parches para Cisco License On-Prem (anteriormente Smart Software Manager On-Prem) tras un análisis de seguridad interno que identificó múltiples vulnerabilidades. El defecto CVE-2026-76482, con puntuación CVSS 10.0, está relacionado con problemas de verificación inadecuada de entrada (CWE-347).
Cisco ha publicado un parche de endurecimiento para Cisco License On-Prem (anteriormente Smart Software Manager On-Prem) tras identificar internamente múltiples vulnerabilidades de autenticación deficiente (CVE-2026-76480, CVSS 9.8). No hay evidencia de explotación activa ni exploit público disponible.
Una vulnerabilidad en la característica NX-API del software Cisco NX-OS permite a un atacante remoto no autenticado ejecutar código arbitrario con privilegios de root o provocar una denegación de servicio. El fallo reside en validación insuficiente de datos enviados a la NX-API; un atacante podría explotarlo mediante una solicitud HTTP elaborada, logrando ejecución remota de código o caída de procesos.
Una vulnerabilidad crítica (CVSS 9.8) en la funcionalidad MPLS OAM del software Cisco NX-OS afecta a los switches Nexus 3000 y 9000. Un atacante remoto no autenticado podría enviar un paquete MPLS echo-request malformado para ejecutar código arbitrario con privilegios de root o causar una denegación de servicio.
Cisco ha publicado un parche de endurecimiento de software que aborda vulnerabilidades internas de gestión de búfer (CWE-119) con una puntuación CVSS de 9.6. Las vulnerabilidades fueron descubiertas internamente como parte de una revisión de seguridad integral.
Cisco ha publicado un parche para NX-OS que corrige CVE-2026-76459, una vulnerabilidad de escritura fuera de límites (CWE-787) con puntuación CVSS 9.8. El fallo fue descubierto internamente durante una revisión exhaustiva de seguridad del producto.
Cisco ha publicado una actualización de seguridad para NX-OS que aborda múltiples vulnerabilidades de control de acceso (CVE-2026-76455, CVSS 9.8) detectadas internamente durante una revisión de seguridad integral.
Una vulnerabilidad de CVSS 9.1 en la API de Cisco Smart Licensing Utility de Cisco License On-Prem permite a atacantes remotos no autenticados escribir ficheros arbitrarios en el sistema o provocar denegación de servicio. La falla reside en validación inadecuada de entrada y falta de autenticación en la API de gestión.
Una vulnerabilidad en la interfaz web de gestión de Cisco License On-Prem permite a un atacante no autenticado resetear contraseñas de cuentas administrativas mediante una solicitud maliciosa al proceso de recuperación de contraseña, lo que podría comprometer completamente la aplicación.
LiquidAI lanza dos modelos de decisión multimodal optimizados para ejecución en dispositivos edge: d1-3B y d1-omni-600M. Estos modelos responden en una sola pasada hacia adelante en lugar de generar tokens, alcanzando velocidades de 16 ms en NVIDIA Jetson AGX Thor y puntuaciones competitivas en benchmarks de comprensión de lectura, detección de toxicidad y clasificación de intenciones.
Meta desplegó nuevas herramientas de IA para detectar anuncios que redirigen ocultamente a contenido de abuso infantil, tras reportar 33,2 millones de piezas de contenido de explotación infantil en el primer semestre de 2026. El sistema incluye un modelo de lenguaje grande que identifica "signposting" (anuncios aparentemente inofensivos que dirigen a usuarios a contenido ilegal fuera de Meta) y un agente de red-teaming para probar las defensas de seguridad de la plataforma.
Se ha descubierto una vulnerabilidad de reutilización de sesiones en Apache Jackrabbit que permite a un atacante eludir la autenticación si consigue un token válido de Lock-Token, TransactionId, SubscriptionId o If-header. La falla afecta a múltiples versiones del servidor WebDAV y recibe una puntuación CVSS de 9.1.
LMCache versión 0.5.5 y anteriores contiene una vulnerabilidad de autenticación ausente en el servidor HTTP en modo multiproceso, que permite a atacantes remotos no autenticados acceder a puntos finales de gestión expuestos por defecto en todas las interfaces. Los atacantes pueden leer credenciales de entorno, acceder a configuraciones, limpiar cachés y modificar cuotas de inquilinos para desalojar datos cacheados de otros usuarios.