Amatera: qué es y cómo funciona el infostealer que lidera las detecciones en América Latina
WeLiveSecurity (ES) · 7 oct, 20:26
Amatera, también conocido como ACR Stealer, es un infostealer comercializado como Malware as a Service que lidera las detecciones en América Latina durante 2026. El malware extrae credenciales, cookies, tokens, billeteras de criptomonedas e información sensible de sistemas Windows, distribuyéndose principalmente mediante ClickFix, una técnica de ingeniería social que engaña a las víctimas para ejecutar comandos maliciosos. Su actividad se ha expandido globalmente y constituye una amenaza significativa para organizaciones y usuarios individuales en la región.
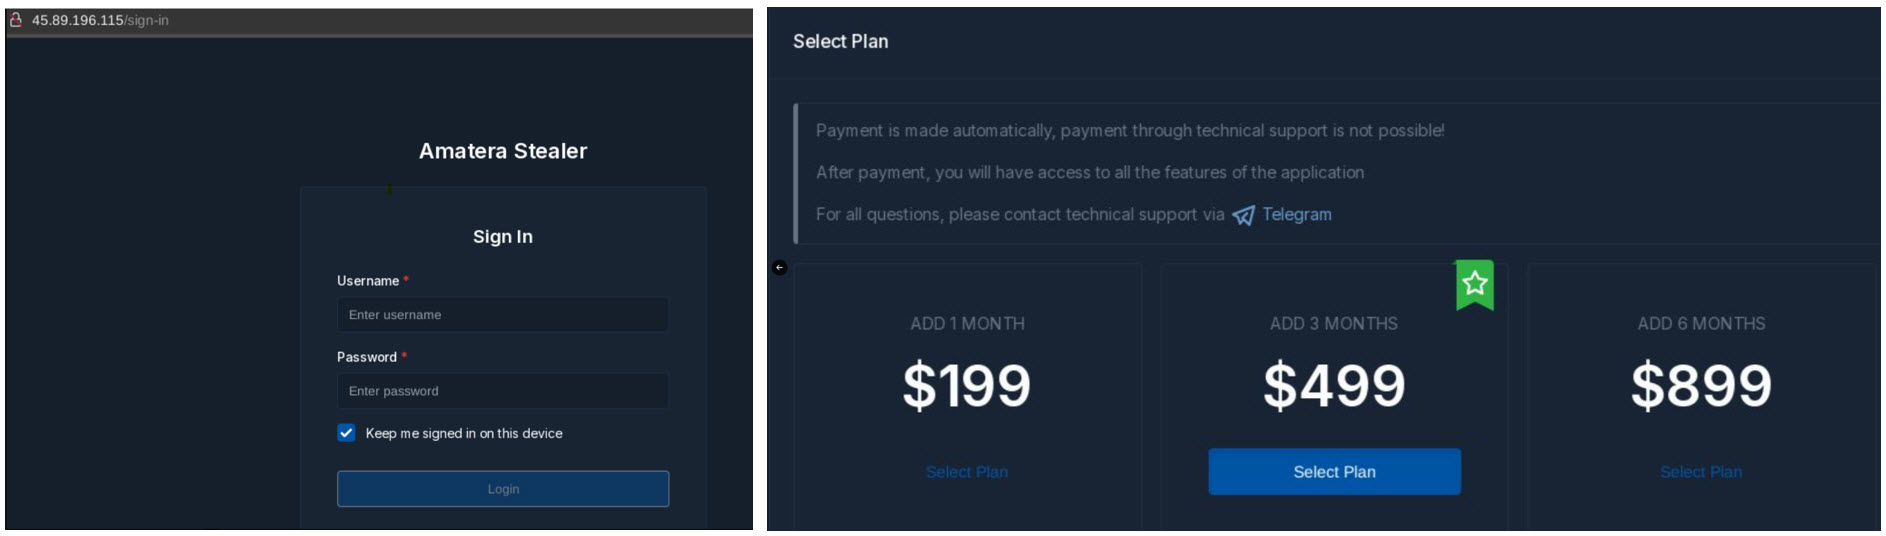
Amatera es un infostealer escrito en C++ observado por primera vez en 2024 y considerado un rebrand de ACR Stealer, con similitud de código entre ambas familias. Se comercializa mediante suscripción (199 dólares mensuales según reportes de finales de 2024) con soporte a través de Telegram, siguiendo el modelo MaaS donde desarrolladores mantienen la infraestructura y los afiliados pagan por usar el malware en sus campañas.
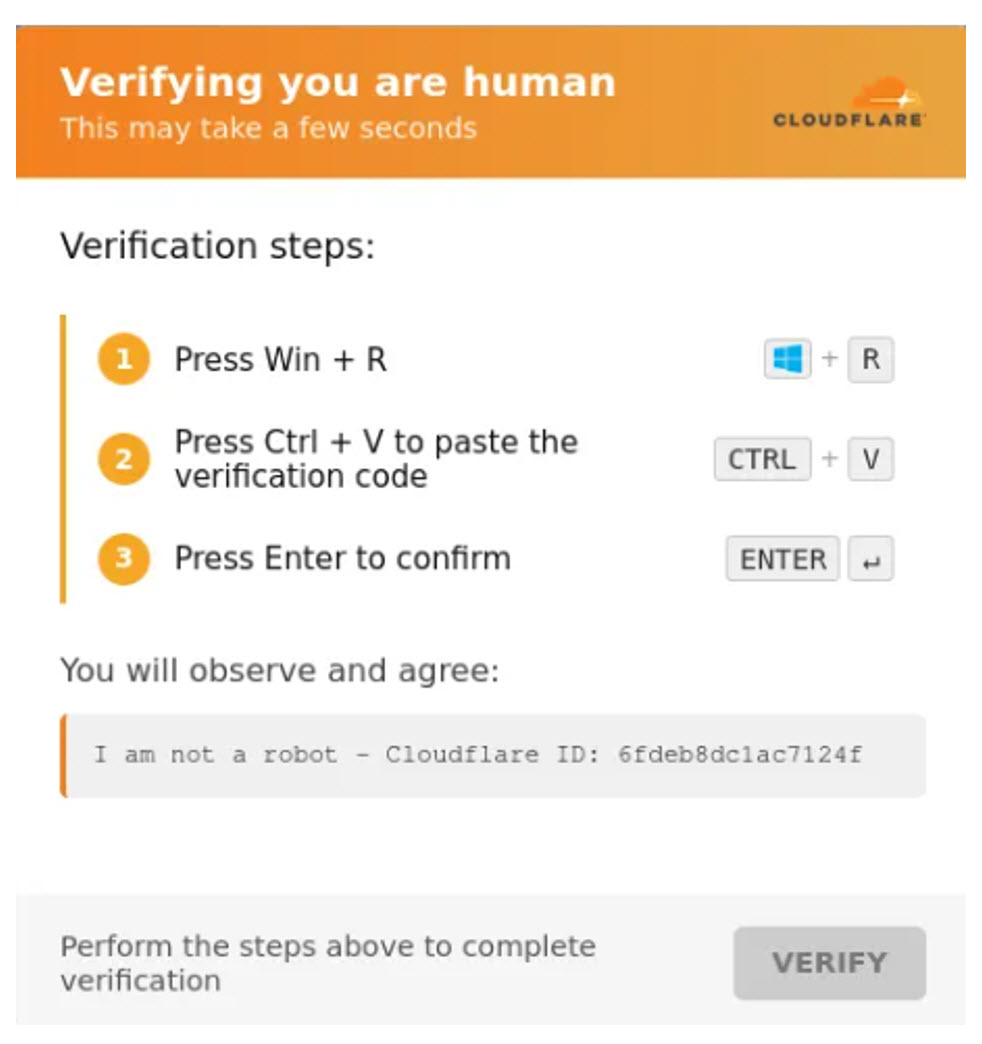
Sus capacidades incluyen la extracción de credenciales almacenadas en navegadores, cookies, historiales, tokens de sesión, documentos sensibles sincronizados con OneDrive o SharePoint, y datos de billeteras de criptomonedas mediante manipulación del portapapeles. La principal vía de distribución es ClickFix (también FakeCaptcha), que muestra ventanas emergentes falsas simulando verificaciones CAPTCHA o errores del navegador para inducir a las víctimas a ejecutar comandos. Las campañas también utilizan sitios WordPress comprometidos mediante credenciales débiles o vulnerabilidades en temas y plugins, anuncios en buscadores y correos dirigidos. En el primer semestre de 2025, las detecciones de ClickFix crecieron un 517% respecto al semestre anterior, convirtiéndose en el segundo vector de ataque más detectado en la región.
Puntos clave
- Amatera es un rebrand de ACR Stealer, ambas familias comparten código malicioso similar
- Se distribuye mediante modelo MaaS con suscripción de 199 dólares mensuales y soporte en Telegram
- Principal vector de distribución: ClickFix, técnica de ingeniería social que creció 517% en primer semestre 2025
- Extrae credenciales, cookies, tokens, criptoactivos y datos de aplicaciones en la nube
- Apunta a víctimas a nivel global pero con actividad elevada en América Latina durante 2026
Figuras de la fuente