Ocho certificados intermedios de la autoridad de certificación eMudhra fueron comprometidos debido a claves P-384 débiles generadas por un error de script en abril de 2025: los valores de las claves eran menores de 256, permitiendo que cualquiera las recuperase y falsificase certificados para suplantaciones de sitios legítimos. Mozilla, Google y Apple bloquearon los certificados comprometidos, y múltiples desarrolladores de software publicaron actualizaciones para eliminar la confianza en los certificados revocados.
Se han comprometido las claves privadas de ocho certificados intermedios de eMudhra, una autoridad de certificación cuyas raíces son de confianza en los programas de Mozilla, Microsoft, Apple y Chrome. El incidente requiere actualización urgente de todo software que incluya listas de certificados confiables, incluyendo distribuciones Linux y herramientas Python como uv, pip y certifi.
→ Actualiza ca-certificates en distribuciones Linux, uv a 0.13.4 o posterior, pip a 26.2.2 o posterior y certifi a 2026.10.19 o posterior.
⚠ Acción requeridaSimon Willison · hace 4 horasFuente ↗
El equipo de seguridad de PHP advierte de dos vulnerabilidades críticas de ejecución remota de código (RCE) con CVSS 9.2 que afectan a las versiones 5, 6, 7 y 8. Los parches de emergencia serán lanzados mañana 21 de octubre a las 14:00 UTC, después de que detalles sobre estos flaws zero-day se filtraran antes de la divulgación planeada.
Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
⚠ Acción requeridaThe Hacker News · hace 12 horasFuente ↗
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.
⚠ Acción requeridaThe Hacker News · hace 12 horasFuente ↗
→ Actualiza UpdraftPlus a versión 1.26.13 (gratuito) o 2.26.13 (Premium) o posterior, y elimina las claves UpdraftCentral en Configuración → Advanced Tools → UpdraftCentral → Manage existing keys.
→ Parchea inmediatamente los sistemas contra CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766, refuerza la autenticación multifactor, revisa los registros de acceso remoto y deshabilita herramientas de escritorio remoto no autorizadas.
→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.
Google ha presentado un agente agentico integrado en Gemini que puede ejecutar tareas de negocio de manera autónoma, no solo responder preguntas. El agente planifica el trabajo, utiliza herramientas personalizadas, se conecta a sistemas internos de las empresas y gestiona su propia cuenta de Workspace con dirección de correo. Google lanzará primero en empresas antes de expandir a consumidores.
Anthropic actualizó su política de uso para prohibir explícitamente el abuso verbal prolongado de Claude, así como interferencia electoral, software de armas y vigilancia. La prohibición de abuso de modelos es la novedad más destacada, aunque solo se aplica en casos extremos donde usuarios actúan de forma reiteradamente cruel sin propósito discernible.
OpenAI lanzó cientos de supuestas soluciones a problemas matemáticos extremadamente difíciles, pero no cumplió plenamente con los estándares establecidos por un grupo asesor de matemáticos de élite. Un nuevo artículo de investigadores de Cambridge y King's College reveló discrepancias entre las pruebas en lenguaje natural y las formalizadas en código Lean, cuestionando si los modelos de IA pueden traducir automáticamente sus soluciones sin participación humana.
El grupo de ciberespionaje UAC-0099 ha estado mejorando su malware dropper MatchBoil en campañas dirigidas contra organizaciones ucranianas. Las refinamientos en el código permiten al actor mantener un nivel de sofisticación y sigilo en sus operaciones de espionaje.
USA Today y varios periódicos locales que posee demandan a OpenAI por copiar «cientos de miles» de artículos para entrenar modelos de IA sin autorización, reclamando daños superiores a 250 millones de dólares. Esta es la última en una serie de demandas por derechos de autor contra OpenAI, que también enfrenta acciones legales de The New York Times, The Intercept, Ziff Davis, CBC/Radio-Canada, Encyclopaedia Britannica, Merriam-Webster, The Seattle Times y una coalición de casi 400 periódicos locales.
ThreatsDay es un resumen semanal que cubre múltiples amenazas: extensiones maliciosas en Visual Studio Marketplace, infraestructura de BraZetsu C2 rastreada, un RAT entregado por WhatsApp, la extradición de un miembro de Qilin, vulnerabilidades de criptografía poscuántica en dispositivos médicos y un afiliado de ransomware que roba a su propia banda. El resumen ilustra cómo los atacantes explotan tanto fallos de diseño como debilidades organizacionales.
#Ransomware#Malware#Actor de amenaza#Ataque / brecha
SpaceXAI se une a la Omacom Foundation como patrocinador corporativo fundador de Omarchy, una distribución Linux controvertida, donando 1,5 millones de dólares en tokens de Grok para acelerar el desarrollo. El anuncio vincula a dos figuras tecnológicas polémicas: Elon Musk y David Heinemeier Hansson, quien ha promovido políticas anti-inmigración a través de publicaciones consideradas racistas.
Brandon Thomas, trabajador de ArtCraft, ha lanzado ArtCraft Suite, un conjunto de herramientas de código abierto que replican la funcionalidad básica de Photoshop, Illustrator, Premiere Pro y otras aplicaciones de Adobe usando vibe coding con LLMs. El proyecto, definido como implementación clean-room basada en especificaciones públicas, ha generado debate sobre la viabilidad del código cerrado y la vulnerabilidad del software comercial frente a la generación automática de software.
La campaña FakeGit ha reactivado su operación el 4 de octubre distribuyendo el malware SmartLoader a través de 17.610 repositorios falsificados en GitHub. Los atacantes utilizan cuentas desechables e imitaciones convincentes de proyectos legítimos, incluyendo herramientas de IA y servidores MCP, para engañar a desarrolladores. En solo 34 horas publicaron más de 13.000 repositorios, redirigiéndolos mediante cambios mínimos en archivos README existentes.
El Departamento de Justicia acusa al propietario de MonsterCloud, una empresa de recuperación ante ransomware, de fraude electrónico por cobrar a las víctimas hasta 18 veces más que el rescate que pagaba a los ciberdelincuentes. Zohar Pinhasi afirmaba que su firma podía descifrar los datos sin pagar rescates, pero en realidad simplemente pagaba los rescates y cobraba comisiones exorbitantes a los clientes. El caso destaca la creciente represión contra empresas de negociación de ransomware que operan en un sector turbio y poco regulado.
Anthropic ha actualizado su política de uso de Claude por primera vez en más de un año, añadiendo prohibiciones sobre interferencia electoral, desarrollo de armas, vigilancia y campañas de propaganda. Un cambio notable es la prohibición del "comportamiento abusivo o cruel sostenido" hacia Claude, reflejando la investigación de la empresa sobre el "bienestar del modelo", aunque la empresa aclara que esto solo se aplica en casos extremos y no a frustración común o pruebas de investigación.
El minorista de moda en línea ASOS sufrió un acceso no autorizado después de que atacantes suplantaron a un contacto de confianza para comprometer una cuenta de empleado. Los intrusos utilizaron las credenciales obtenidas para acceder a información personal de clientes en plataformas de terceros y enviar notificaciones push no autorizadas. El grupo Xuanye Group reclamó responsabilidad y afirmó haber comprometido el entorno Snowflake de ASOS, aunque la empresa y Snowflake niegan el alcance de la brecha.
ESET ha documentado la evolución de MATCHBOIL, un downloader en C# utilizado por el grupo APT UAC-0099 (alineado con intereses rusos) para descargar y ejecutar payloads en sistemas comprometidos. Aunque fue documentado por primera vez en agosto de 2025, análisis de marcas de compilación sugieren que su desarrollo comenzó en abril de 2024, con versiones analizadas hasta abril de 2026. Las variantes más recientes incorporan técnicas avanzadas de ofuscación y detección de análisis, demostrando mejora continua del malware.
Oracle integra ChatGPT Work y Codex en sus flujos de trabajo de reclutamiento, ingeniería y operaciones para automatizar tareas que normalmente requieren días de trabajo.
Goodfire lanzó monitores de «vigilancia interna» para detectar agentes de IA rogue con un coste significativamente menor que los enfoques tradicionales. El sistema analiza las señales internas del modelo mientras trabaja, similar a un escáner de seguridad en un aeropuerto, en lugar de relectar todo lo que produce. Esta tecnología es especialmente relevante para modelos abiertos que carecen de las medidas de seguridad implementadas en laboratorios cerrados.
Natura, una startup de hardware e IA, ha presentado Interface, un anillo inteligente de 99 dólares que funciona como interfaz con agentes de IA. El dispositivo, fundado por Carlo Edoardo Ferraris (anterior CEO de Rolling Square), permite a los usuarios interactuar con asistentes de IA como Claude, ChatGPT o Meta's Muse mediante comandos de voz, sin necesidad de usar el teléfono. Además de actuar como agente de IA, el anillo también monitoriza métricas de salud como frecuencia cardíaca, sueño y actividad física.
Japón experimenta un aumento significativo de filtraciones de datos personales en organizaciones, según alerta del centro JPCERT/CC del 8 de octubre de 2026. Los atacantes abusan de APIs de aplicaciones móviles, explotan fallos conocidos (especialmente CVE-2026-72898 en Metabase) y aprovechan débiles controles de acceso en sistemas de inteligencia de negocio y gestión interna. Macnica registró 119 incidentes de robo de datos este año en Japón, con 81 desde julio, afectando a servicios de alquiler de coches, restaurantes y bibliotecas.
→ Actualiza Metabase a las versiones mínimas seguras listadas por el proveedor en agosto de 2026.
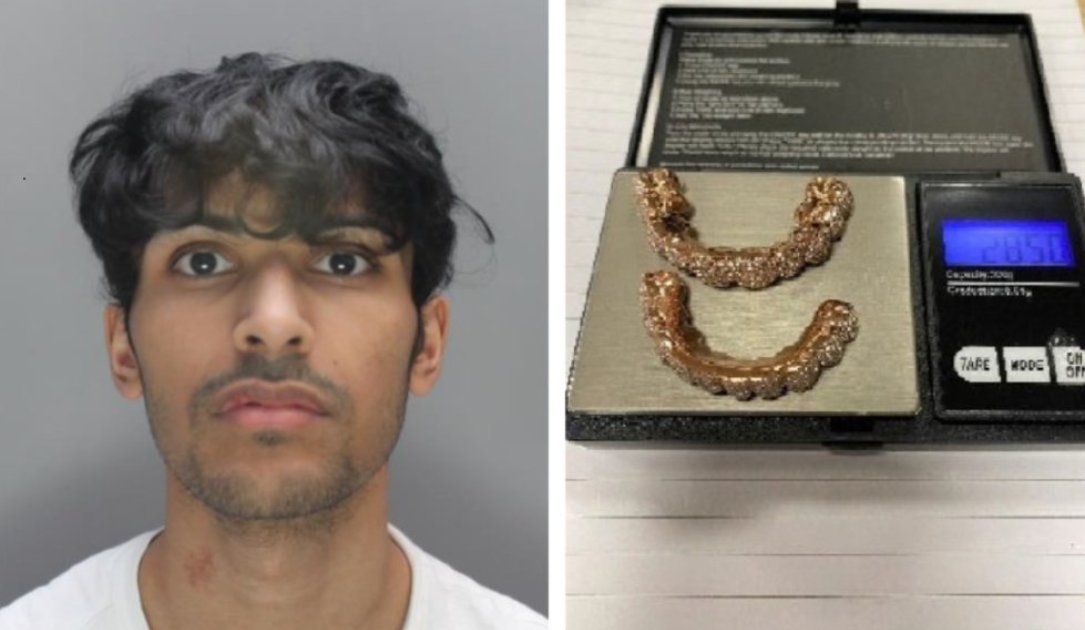
Un hombre de 25 años fue condenado a dos años y medio de cárcel en Londres tras participar en un fraude de intercambio de SIM (SIM-swap) que robó casi 260.000 dólares en criptomonedas. Ajay Shinjin utilizó los fondos robados para financiar un estilo de vida lujoso, incluyendo vacaciones en Dubái y fundas dentales de oro. Los delincuentes tomaron control de números de teléfono de víctimas para acceder a sus cuentas de criptomonedas interceptando códigos de seguridad enviados por SMS.
Cisco ha parcheado una docena de vulnerabilidades críticas que podrían permitir acceso no autorizado, fuga de información, escalada de privilegios, ataques de denegación de servicio y ejecución remota de código.
Google ha lanzado Google AI Edge Foresight, una aplicación experimental de toma de notas que transcribe reuniones y archivos de audio completamente sin conexión mediante un modelo EmbeddingGemma 2 ejecutado localmente en macOS. La herramienta, gratuita, procesa audio y notas en el dispositivo sin conectar a la nube, comparable a aplicaciones como Granola y Wispr Flow.
El grupo ruso UAC-0099 ha desplegado ASHVEIN, un malware .NET que roba credenciales y actúa como RAT contra personal del gobierno ucraniano, ocultando comandos en elementos HTML invisibles. El grupo ha expandido su arsenal de herramientas y recientemente empleó una técnica llamada GuardBreaker que inyecta un prompt malicioso en código VBScript para sabotear análisis asistido por IA, obligando a los LLM a procesar solicitudes sobre armas nucleares y eludir controles de seguridad.
#Actor de amenaza#Malware#Ataque / brecha#IA defensiva
Cisco publicó avisos de seguridad para cinco vulnerabilidades críticas en NX-OS de sus switches Nexus que permiten ejecución remota de código (RCE) con privilegios de root. Los fallos afectan a los switches Nexus 3000 y 9000 en modo standalone y requieren que características específicas como NX-API, NGOAM o MPLS OAM estén habilitadas; Cisco recomienda actualizar a versiones corregidas o desactivar estas funciones si no son necesarias.
mJobTime en versión 15.7.3.32 y anteriores contiene una vulnerabilidad de ejecución SQL no autenticada en los manejadores del panel de administración Login.aspx. Un atacante puede ejecutar comandos SQL arbitrarios a través de endpoints expuestos para lograr ejecución remota de código como LocalSystem sin autenticación previa.
IBM DataPower Gateway es vulnerable a un desbordamiento de búfer en las versiones 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.6 y 11.0.0.0 a 11.0.0.2. La vulnerabilidad tiene una puntuación CVSS de 9.8, aunque no hay exploits públicos conocidos ni informes de explotación activa.
IBM DataPower Gateway en versiones 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.0.10, 10.6.1 a 10.6.6 y 11.0.0.0 a 11.0.0.2 es vulnerable a un desbordamiento de búfer (buffer overflow) con puntuación CVSS 9.8. No hay constancia de un exploit público ni inclusión en el listado de vulnerabilidades conocidas explotadas del CISA.
Una vulnerabilidad de desbordamiento de búfer en el montón (CVE-2026-14888, CVSS 9.8) afecta a IBM DataPower Gateway en múltiples versiones (10.5.0.0-10.5.0.22, 10.6.0.0-10.6.6 y 11.0.0.0-11.0.0.2), permitiendo a un atacante remoto ejecutar código arbitrario. Sin exploit público conocido ni inclusión en CISA KEV.
IBM DataPower Gateway 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.6 y 11.0.0.0 a 11.0.0.2 contienen una vulnerabilidad use-after-free (CVE-2026-14508) que permite a atacantes remotos causar denegación de servicio y obtener información sensible.
IBM DataPower Gateway versiones 10.5, 10.6 y 11.0 presentan una vulnerabilidad de autenticación LDAP que permite a atacantes remotos obtener acceso administrativo proporcionando contraseñas vacías. El defecto afecta a múltiples versiones en rango amplio del producto.
IBM DataPower Gateway versiones 10.5.0.0 a 10.5.0.22, 10.6.0.0 a 10.6.6 y 11.0.0.0 a 11.0.0.2 contiene un desbordamiento de búfer en el montículo causado por verificación incorrecta de límites. Un atacante remoto no autenticado podría ejecutar código arbitrario en el sistema.
Integrics Enswitch versiones 3.13 a 4.4 contiene un fallo de bypass de autenticación en /api/json/user/password/update/ que permite a atacantes no autenticados cambiar contraseñas de cuentas omitiendo el parámetro reset. Los atacantes pueden tomar control de cuentas de administrador enumerando nombres de usuario válidos.