FakeGit malware campaign returns with 17,610 malicious GitHub repos
BleepingComputer · 8 oct, 19:10
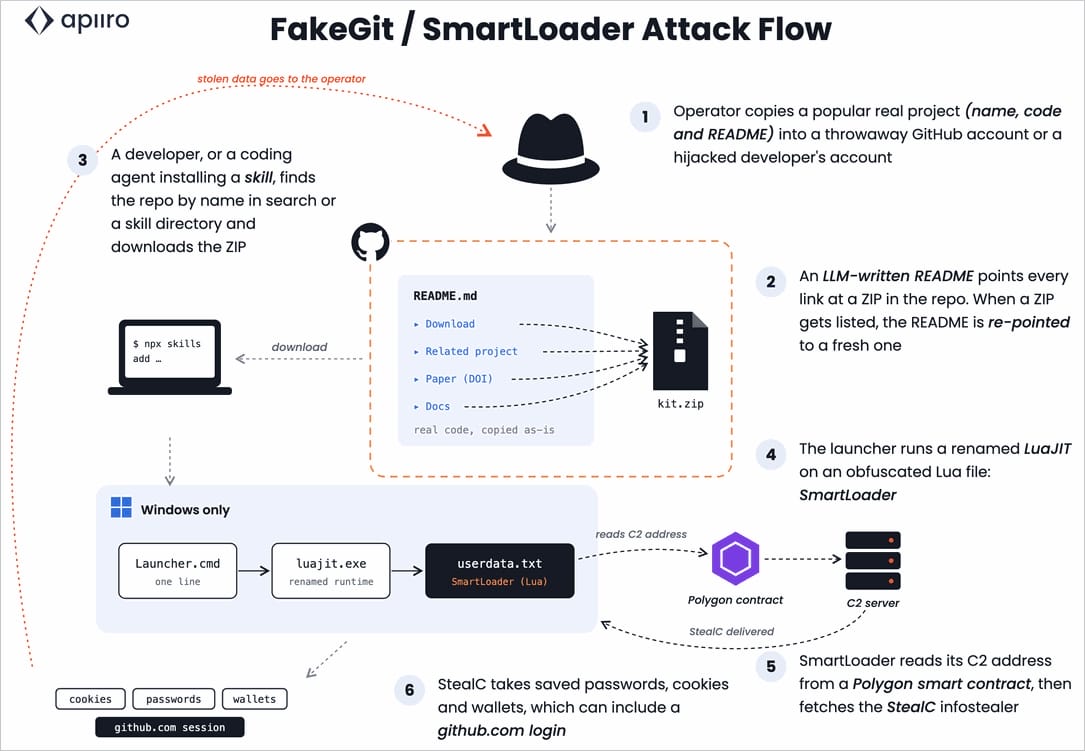
La campaña FakeGit ha reactivado su operación el 4 de octubre distribuyendo el malware SmartLoader a través de 17.610 repositorios falsificados en GitHub. Los atacantes utilizan cuentas desechables e imitaciones convincentes de proyectos legítimos, incluyendo herramientas de IA y servidores MCP, para engañar a desarrolladores. En solo 34 horas publicaron más de 13.000 repositorios, redirigiéndolos mediante cambios mínimos en archivos README existentes.
FakeGit utiliza una táctica de reutilización eficiente: en lugar de crear repositorios nuevos, reapunta los existentes cambiando los botones de descarga hacia archivos ZIP con SmartLoader. El 97% de los cambios tocaban solo el README y el 88% apuntaba a descargas maliciosas. Los investigadores de Apiiro identificaron al menos 700 cuentas que parecen pertenecer a desarrolladores legítimos, además de miles de cuentas desechables.
La supervivencia de la campaña se debe a que las listas de bloqueo cubren solo una fracción de los repositorios maliciosos. El 71% de la flota estaba ausente de URLhaus cuando se reportó. Los atacantes almacenan copias de malware en forks, archivos antiguos, assets de versiones y anexos de issues, lo que hace inefectivo eliminar enlaces uno a uno. GitHub no puede bloquear archivos específicos sin bloquear todo el dominio.
Puntos clave
- 17.610 repositorios maliciosos activos con SmartLoader desde el 4 de octubre
- Campaña creó 13.000+ repos en 34 horas, pico de 2.999/hora
- 800 repositorios se habrían disfrazado como herramientas de IA y servidores MCP en registros públicos
- Verificar propietario del repositorio; usar solo registros oficiales para instalar herramientas de IA
- Si se sospecha SmartLoader, revocar sesiones, tokens y migrar a claves de paso
Figuras de la fuente