Ocho certificados intermedios de la autoridad de certificación eMudhra fueron comprometidos debido a claves P-384 débiles generadas por un error de script en abril de 2025: los valores de las claves eran menores de 256, permitiendo que cualquiera las recuperase y falsificase certificados para suplantaciones de sitios legítimos. Mozilla, Google y Apple bloquearon los certificados comprometidos, y múltiples desarrolladores de software publicaron actualizaciones para eliminar la confianza en los certificados revocados.
Se han comprometido las claves privadas de ocho certificados intermedios de eMudhra, una autoridad de certificación cuyas raíces son de confianza en los programas de Mozilla, Microsoft, Apple y Chrome. El incidente requiere actualización urgente de todo software que incluya listas de certificados confiables, incluyendo distribuciones Linux y herramientas Python como uv, pip y certifi.
→ Actualiza ca-certificates en distribuciones Linux, uv a 0.13.4 o posterior, pip a 26.2.2 o posterior y certifi a 2026.10.19 o posterior.
⚠ Acción requeridaSimon Willison · hace 3 horasFuente ↗
El equipo de seguridad de PHP advierte de dos vulnerabilidades críticas de ejecución remota de código (RCE) con CVSS 9.2 que afectan a las versiones 5, 6, 7 y 8. Los parches de emergencia serán lanzados mañana 21 de octubre a las 14:00 UTC, después de que detalles sobre estos flaws zero-day se filtraran antes de la divulgación planeada.
Fortinet ha parcheado una vulnerabilidad crítica en FortiSIEM (CVE-2026-106173, CVSS 9.4) que permite ejecutar código remoto sin autenticación. Investigadores han divulgado un PoC que aprovecha una falla de traversal de directorios en el servicio gRPC del producto, afectando principalmente a FortiSIEM 7.5.0 y versiones anteriores. El fallo permite a atacantes sobrescribir archivos críticos del sistema, incluyendo scripts ejecutados por cron, para lograr ejecución remota de código.
→ Actualiza FortiSIEM 7.5.0 a 7.5.1 o posterior de inmediato.
⚠ Acción requeridaThe Hacker News · hace 11 horasFuente ↗
Palo Alto Networks confirma la explotación activa de CVE-2026-0257, una falla de autenticación en PAN-OS y Prisma Access ya parcheada en mayo de 2026, por los grupos de ransomware Qilin (Spikey Scorpius) e INC (Tarnished Scorpius). Los atacantes aprovechan la vulnerabilidad para eludir la autenticación multifactor (MFA), establecer conexiones VPN no autorizadas y obtener acceso inicial a redes corporativas de múltiples sectores.
→ Aplica el parche de Palo Alto Networks de mayo 2026 si aún no está instalado; realiza búsqueda proactiva de indicadores de compromiso (IoCs) de eventos exitosos conectados a gateway y activa protocolos de respuesta a incidentes si se detectan.
⚠ Acción requeridaThe Hacker News · hace 11 horasFuente ↗
→ Actualiza UpdraftPlus a versión 1.26.13 (gratuito) o 2.26.13 (Premium) o posterior, y elimina las claves UpdraftCentral en Configuración → Advanced Tools → UpdraftCentral → Manage existing keys.
→ Parchea inmediatamente los sistemas contra CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766, refuerza la autenticación multifactor, revisa los registros de acceso remoto y deshabilita herramientas de escritorio remoto no autorizadas.
→ Actualiza AOMEI Backupper inmediatamente y ejecuta la herramienta de detección gratuita proporcionada; realiza búsquedas exhaustivas de compromiso en sistemas que usaron el software durante abril–julio.
Dromara Skyeye contiene una vulnerabilidad de autenticación faltante en el controlador JobInfoController de xxl-job-admin que permite a atacantes sin autenticar enviar trabajos maliciosos con código arbitrario a través de /jobinfo/addAndStart. La falla afecta a versiones hasta el commit 003549ae5615bd114ba5bb8ddf6a8e8ead97c321 y tiene puntuación CVSS 9.8.
Corea del Sur investiga una serie de ciberataques contra sus principales bancos que han afectado a más de 67.000 personas, con indicios de que se utilizó inteligencia artificial para automatizar el reconocimiento de infraestructuras y localización de vulnerabilidades. Las autoridades sospechan del uso de ARTEX, una herramienta de pentesting autónomo basado en IA, aunque sin confirmación técnica definitiva. El presidente ha ordenado una investigación exhaustiva y el regulador financiero refuerza inspecciones de seguridad, mientras acelera también el despliegue de IA defensiva en el sector.
Simon Willison comparte una reflexión de Carson Gross sobre la programación informática como disciplina centrada en la resolución de problemas y el control de la complejidad, argumentando que estas habilidades seguirán siendo valiosas incluso con la llegada de herramientas de IA.
Un ingeniero de Extend ha creado un sitio web que simula el escritorio de Elizabeth Holmes durante su época como CEO de Theranos, usando documentos públicos del juicio. El proyecto permite navegar miles de correos, mensajes y documentos de la corte en una interfaz nostálgica ambientada en 2016, y sirve como promoción tanto para un documental de Nathan Fielder como para la empresa Extend y su herramienta de procesamiento de documentos.
La inteligencia artificial se ha convertido en una capa operativa integral de los ciberataques de grupos vinculados a Estados (China, Rusia, Corea del Norte e Irán), presente en todas las fases de una intrusión: identificación de objetivos, desarrollo de malware, robo de credenciales y movimiento lateral. El cambio principal no es la aparición de nuevos ataques, sino la capacidad de ejecutar técnicas conocidas con mayor velocidad, escala y adaptación. En España, INCIBE gestionó un 26% más de incidentes que el año anterior y detectó 237.028 sistemas vulnerables.
#IA ofensiva#Actor de amenaza#Ataque / brecha#Malware
El informe Mid-Year Threat Landscape 2026 de Inetum revela que la IA se ha convertido en un factor decisivo en la evolución del ciberdelito, con campañas de ransomware, phishing y fraude cada vez más automatizadas y sofisticadas. Durante el primer semestre de 2026, el LiveSOC de Inetum gestionó más de 60.000 alertas y más de 22.000 incidentes, con el 83% de las campañas de phishing ya incorporando capacidades basadas en IA y cerca del 80% de los ataques de ransomware potenciados por IA. El modelo criminal As-a-Service sigue expandiéndose, reduciendo las barreras de entrada para atacantes con conocimientos técnicos limitados e industrializando el ciberdelito.
Una vulnerabilidad ya parcheada en AWS Bedrock AgentCore permitía a un atacante utilizar un único prompt para comprometer toda una flota de agentes de IA de una organización. El fallo ponía en riesgo los entornos AWS al permitir la corrupción de múltiples agentes desde un solo punto de entrada.
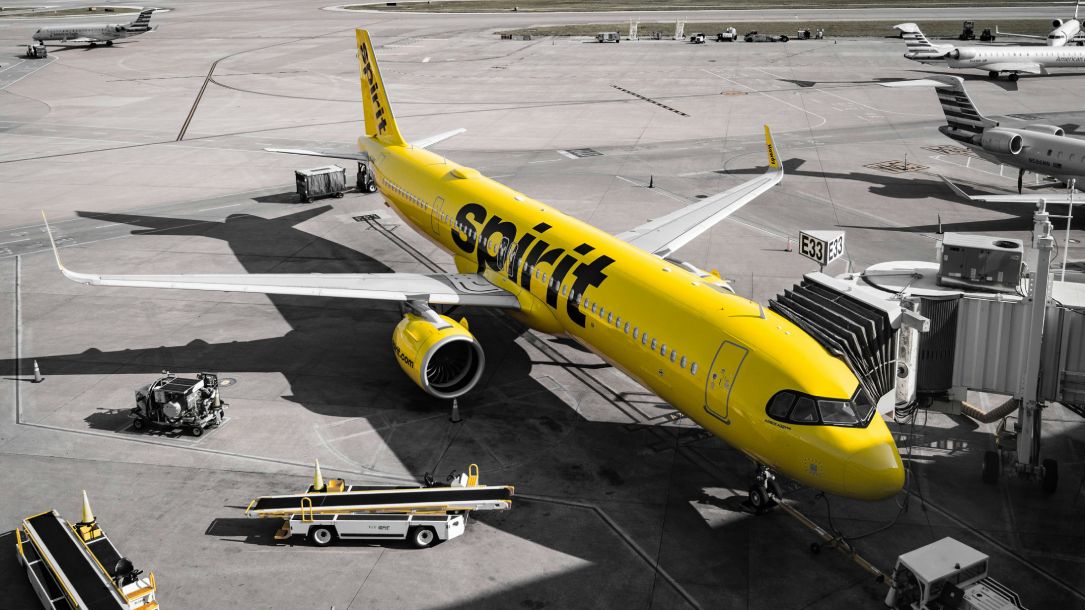
Más de 100 miembros del Congreso de EE.UU. han enviado una carta a Google y Spirit Airlines urgiéndoles a cancelar un acuerdo por el que Google pagaría 10 millones de dólares a la aerolínea (en quiebra) a cambio de datos internos para entrenar modelos de IA. Los datos incluirían aproximadamente 100 millones de correos electrónicos, 500 millones de mensajes de Teams, contratos, registros de empleados y nóminas. Aunque Google sostiene que los datos serán desidentificados, los legisladores advierten que las medidas convencionales de anonimización no son suficientes para proteger la privacidad de los empleados ante la IA moderna.
IBM Guardium Data Protection 12.1 y 12.2.2 sufren una vulnerabilidad de autenticación faltante en el componente edge-controller que permite a un atacante remoto sin autenticación ejecutar imágenes de contenedor arbitrarias y tomar control de los clústeres edge gestionados. La vulnerabilidad tiene una puntuación CVSS de 9.8.
IBM Guardium Data Protection 12.2 es vulnerable a cross-site scripting (XSS) almacenado en los resultados de búsqueda rápida. Un atacante no autenticado que pueda influir en el tráfico de base de datos monitoreado podría ejecutar scripts maliciosos en el navegador de un usuario autenticado de Guardium.
IBM Guardium Data Protection 12.0 y 12.1 contiene un desbordamiento de búfer en la funcionalidad de reensambly de login TDS del componente S-TAP TrafficTap. Un atacante remoto no autenticado puede enviar fragmentos TDS manipulados que superen el búfer de tamaño fijo, causando denegación de servicio o ejecución arbitraria de código.
IBM Guardium Data Protection 12.0, 12.1 y 12.2 tiene una vulnerabilidad de desbordamiento de búfer en el analizador del protocolo MongoDB. Un atacante remoto puede enviar un nombre de usuario SCRAM malformado con longitud excesiva para corromper memoria, causando denegación de servicio o ejecución remota de código.
Una vulnerabilidad de lectura fuera de los límites de la memoria en IBM Guardium Data Protection 12.0, 12.1 y 12.2 permite a un atacante remoto enviar paquetes TDS LOGIN7 malformados para provocar divulgación de información o denegación de servicio. La falla tiene puntuación CVSS 9.1 pero no hay evidencia de explotación pública.
TVU Networks descubrió una vulnerabilidad de autenticación faltante en sus dispositivos Receiver/Transceiver con firmware anterior a la versión 7.9, que permite a atacantes remotos sin autenticación leer información sensible y modificar la configuración del dispositivo a través de endpoints REST desprotegidos en el puerto 8288. Los atacantes pueden obtener detalles de red, firmware e información de servicios en la nube, o alterar configuraciones de DNS para ejecutar ataques man-in-the-middle.
Los dispositivos Receiver/Transceiver de TVU Networks con firmware anterior a la versión 7.9 contienen una vulnerabilidad de bypass de autenticación en el endpoint de login web que permite a atacantes remotos no autenticados obtener una sesión administrativa omitiendo el parámetro UserName. Los atacantes pueden enviar una solicitud HTTP manipulada para recibir una cookie de sesión válida sin importar la contraseña y acceder completamente a la interfaz de gestión web del dispositivo.
IDC Frontier, filial de SoftBank, sufrió un ataque ransomware contra su servicio IDCF Cloud el 7 de octubre, afectando a 495 empresas y gobiernos locales japoneses. El atacante asegura haber comprometido la región Este de Japón en siete minutos, cifrando 225 bases de datos (3,6 PB) y borrando más de 554.000 snapshots. El incidente refleja una tendencia creciente de ataques contra empresas japonesas, posiblemente facilitados por herramientas de IA que automatizan la búsqueda de debilidades de seguridad.
La Comisión Atlética de California envió una carta de cese y desistimiento a la startup Rek, que organizó un combate entre un humano y un robot humanoide pilotado remotamente el 18 de septiembre. Las autoridades estatales exigen que Rek deje de celebrar combates de boxeo o artes marciales mixtas con participación humana sin aprobación oficial. El próximo evento de Rek enfrentará a dos robots armados entre sí.
Tres investigadores de seguridad despedidos por OpenAI la semana pasada —Jasmine Wang, Tomek Korbak y Mikita Balesni— han publicado una carta abierta negando las acusaciones de mala gestión de información sensible y advirtiendo que su despido genera un efecto paralizante en la cultura de la empresa. Los investigadores afirman que colaborar con evaluadores externos en seguridad de IA es esencial y que el despido abrupt representa un cambio preocupante en la política interna de OpenAI, que anteriormente fomentaba que los empleados plantearan preocupaciones de seguridad sin temor.
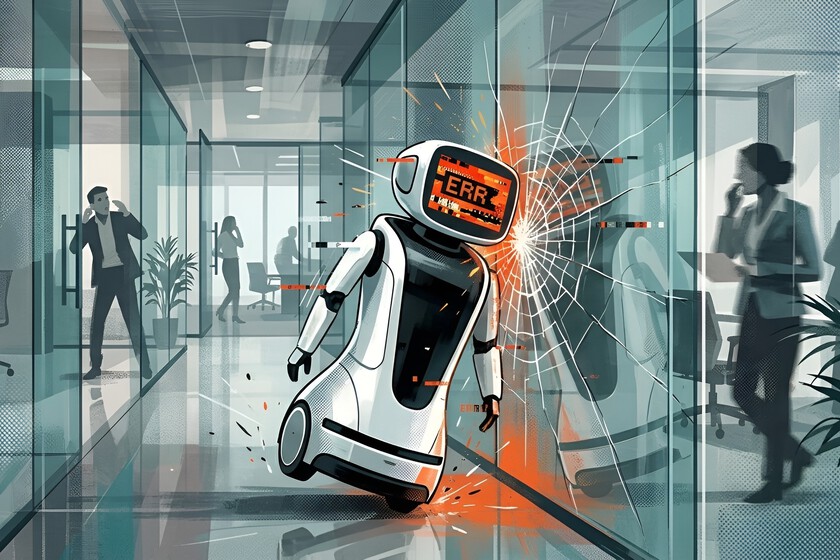
Investigadores de la Universidad de Maryland desarrollaron PolarDepth, un método que mejora la percepción de robots móviles en entornos con superficies de cristal transparentes, que causan errores en los sistemas de visión y navegación. El método combina cámaras de polarización convencionales con información de la polarización de la luz para estimar mejor la profundidad y detectar obstáculos que de otro modo los robots no reconocerían. Aunque los resultados muestran mejoras significativas en laboratorio, la tecnología aún no elimina las colisiones durante la navegación autónoma en el mundo real.
La campaña de malware 'Midnight Mimosa' ha infectado miles de teléfonos Android de bajo coste a través de su firmware, permitiendo a los atacantes instalar aplicaciones silenciosamente, cometer fraude publicitario y convertir los dispositivos en proxies residenciales. El malware fue introducido en la cadena de suministro de dispositivos con chipsets MediaTek, afectando a más de 150 países durante aproximadamente dos años, con el mayor número de víctimas en México, Francia, Italia, Estados Unidos, Alemania, Brasil y España.
Una coalición internacional de agencias de ciberseguridad decomisó herramientas utilizadas por Integrity Tech, una empresa de ciberseguridad china contratada por el Ministerio de Seguridad del Estado chino para atacar infraestructuras críticas. El FBI y otras agencias tomaron control de dos potentes herramientas de ataque conocidas como Microscan y FishHub, utilizadas en la campaña Flax Typhoon durante los últimos seis años contra universidades, gobiernos, proveedores de telecomunicaciones y medios de comunicación en todo el mundo.
La gema Ruby image_optimizer versiones 1.3.0 a 1.9.0 contiene una vulnerabilidad de inyección de comandos del SO en ImageOptimizer#identify_format que permite a atacantes ejecutar comandos mediante rutas de imagen manipuladas cuando la opción identify está habilitada. Los atacantes pueden aprovechar nombres de archivo controlados para inyectar metacaracteres de shell.
La librería npm @enmaso/node-convert hasta la versión 1.0.0 contiene una vulnerabilidad de inyección de comandos OS en convert.js que permite a atacantes ejecutar comandos shell a través de los argumentos filepath y convertTo sin sanitizar. Los atacantes pueden inyectar metacaracteres de shell en el comando ImageMagick ejecutado por child_process.exec() con los privilegios del proceso Node.js.
La librería npm dot-access versiones 0.0.3 a 1.0.0 contiene una vulnerabilidad de inyección de código que permite a atacantes remotos ejecutar JavaScript y comandos del sistema operativo. El defecto está en la función get(), donde la ruta se concatena en un nuevo cuerpo Function sin validación, permitiendo acceso a constructor.constructor para cargar child_process.
ppt2png versión 0.0.6 y anteriores contiene una vulnerabilidad de inyección de comandos del sistema operativo que permite a atacantes ejecutar comandos arbitrarios mediante argumentos de ruta no sanitizados. Los atacantes pueden añadir metacaracteres de shell como ';' a los nombres de archivo pasados a child_process.exec() en ppt2png.js, ejecutando comandos con los privilegios del proceso Node.js.
Un ciberdelincuente vinculado al cártel venezolano Tren de Aragua ha sido detenido tras figurar en la lista de los 10 fugitivos más buscados del FBI. Era el primer delincuente cibernético en alcanzar ese estatus, y se le atribuía el desarrollo de malware para jackpotting de cajeros automáticos que financiaba operaciones delictivas.
El FBI y agencias de 7 países reportan que hackers vinculados a la empresa china Integrity Technology Group han robado correos electrónicos de organismos gubernamentales, agencias de aplicación de la ley, sistemas sanitarios e instituciones religiosas en el Sudeste Asiático, Estados Unidos y otras regiones desde al menos enero de 2021. Los atacantes utilizaban herramientas de escaneo con más de 1.300 scripts, adivinaban contraseñas de Microsoft 365 y Exchange, y operaban un portal web que otorgaba acceso a terceros no identificados al contenido del correo robado.
→ Actualiza GNU Bash a 4.3 bash43-026 o posterior, ISC BIND a 9.9.7-P2 o 9.10.2-P3, Apache Struts a 2.3.20.3, 2.3.24.3 o 2.3.28.1, Pulse Connect Secure a 8.2R12.1, 8.3R7.1 o 9.0R3.4, GitLab a 13.8.8, 13.9.6 o 13.10.3, ONLYOFFICE Document Server a 5.6.3 o posterior, y Strapi a 4.8.0 o posterior.
Ben Affleck, actor y emprendedor, se hizo viral esta semana por demostrar su conocimiento profundo de tecnología de IA en varias entrevistas. El actor, que vendió su startup de cine asistido por IA a Netflix por 587 millones de dólares, explicó conceptos como redes neuronales, transformers y tensores, y describió cómo ajustó modelos de IA de código abierto para estándares cinematográficos en su película «Animals».
Arena, plataforma de evaluación de modelos de IA que comenzó como proyecto de investigación en UC Berkeley en 2023, ha recaudado 200 millones de dólares en la ronda Serie B a una valoración de 3.100 millones, casi duplicando su valor en 10 meses. La empresa alcanzó 100 millones de dólares de ingresos anualizados en junio y ha lanzado una nueva categoría de «alineación» en su leaderboard que evalúa si los modelos toman acciones no autorizadas, atribuyen falsamente información o mienten sobre tareas completadas.
OpenAI comunicó a sus inversores que su ingresos anualizados alcanzan aproximadamente 50.000 millones de dólares, una cifra 20.000 millones inferior a la proyectada hace poco. La discrepancia surge de cálculos diferentes entre OpenAI y Anthropic sobre cómo contabilizar los ingresos, así como de intentos de los propios inversores de OpenAI de hacer comparaciones directas entre ambas empresas.