Low-cost Android phones ship with residential proxy malware
BleepingComputer · 8 oct, 21:20
La campaña de malware 'Midnight Mimosa' ha infectado miles de teléfonos Android de bajo coste a través de su firmware, permitiendo a los atacantes instalar aplicaciones silenciosamente, cometer fraude publicitario y convertir los dispositivos en proxies residenciales. El malware fue introducido en la cadena de suministro de dispositivos con chipsets MediaTek, afectando a más de 150 países durante aproximadamente dos años, con el mayor número de víctimas en México, Francia, Italia, Estados Unidos, Alemania, Brasil y España.
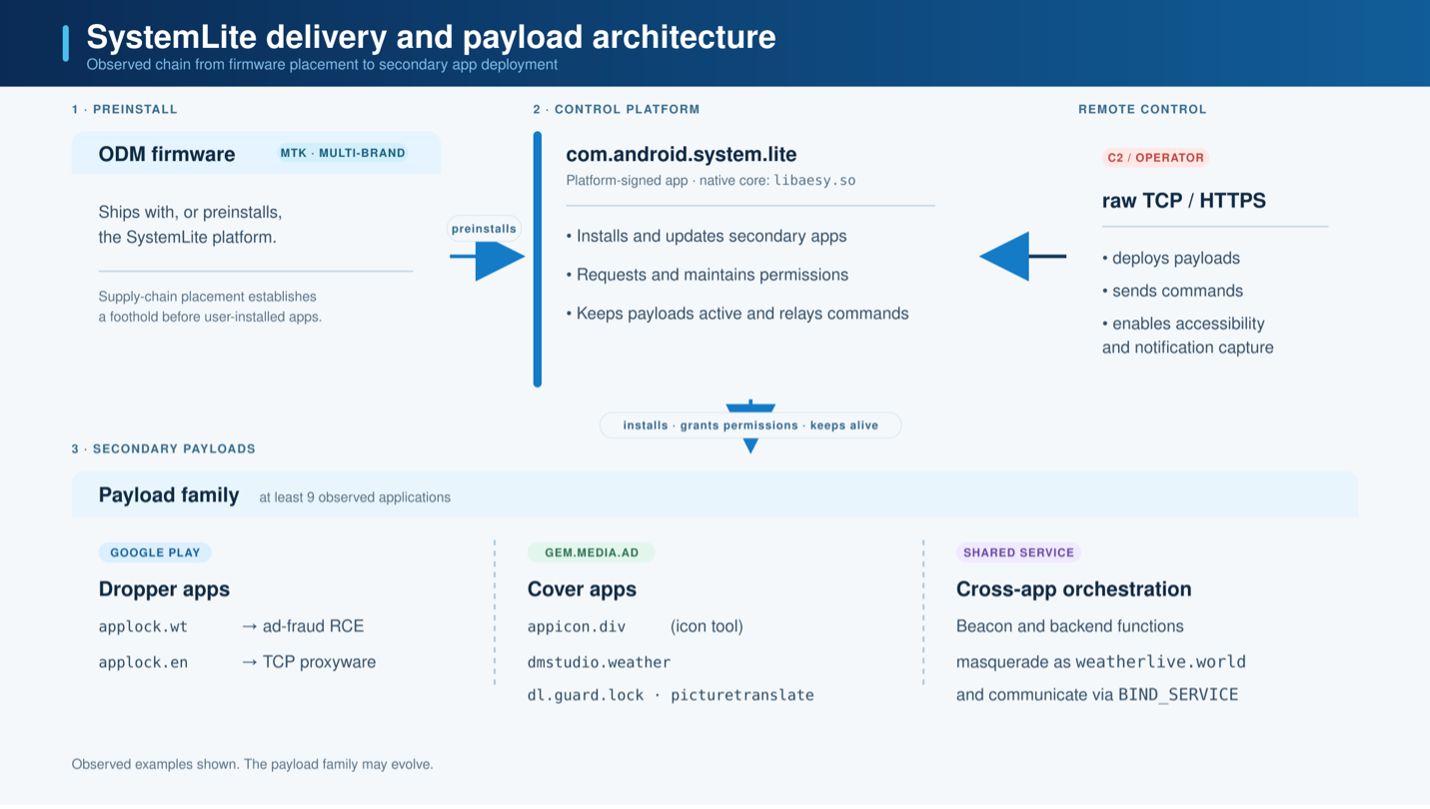
El malware Midnight Mimosa se distribuye preinstalado en la partición del sistema de dispositivos de marcas como Doogee, Cubot e imitadores de Samsung y Apple, con privilegios de nivel sistema que evitan su eliminación mediante el proceso de desinstalación normal de Android. Se ejecuta bajo nombres de paquetes que simulan aplicaciones del sistema legítimas como com.android.system.lite y com.android.sys.prot, deshabilitando temporalmente Google Play Protect durante la instalación de aplicaciones maliciosas adicionales.
Los investigadores de Bitdefender identificaron aproximadamente 32 aplicaciones distribuidas a través del framework, incluyendo utilidades de clima, gestores de archivos y herramientas OCR que generan impresiones y clics publicitarios fraudulentos mediante ventanas invisibles. El malware también incluye funcionalidad de proxy TCP que convierte los teléfonos infectados en proxies residenciales capaces de relanzar tráfico de red, permitiendo a los atacantes enmascarar el origen de sus ataques. Además, 13 aplicaciones distribuidas a través de Google Play Store contenían el mismo código de fraude publicitario asociado con la infraestructura conocida de Midnight Mimosa.
Puntos clave
- Malware preinstalado en firmware de dispositivos MediaTek con privilegios de sistema
- Afectados modelos Doogee S200 X, Cubot KINGKONG X y otros en más de 150 países
- Técnicas de evasión: deshabilita Google Play Protect durante instalación de apps maliciosas
- Funcionalidad de proxy residencial para relanzar tráfico de red
- 13 aplicaciones en Google Play Store contenían código de fraude publicitario similar
Figuras de la fuente