
8IA × Ciber✨The Hacker News ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.





→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.
Adobe ColdFusion tiene una vulnerabilidad de autorización incorrecta (CVE-2026-106620, CVSS 9.6) que permite a atacantes con privilegios bajos eludir medidas de seguridad y obtener acceso de escritura no autorizado sin interacción del usuario. La vulnerabilidad cambia el alcance de la seguridad del sistema.
Adobe ColdFusion es vulnerable a una validación impropia de entrada que permite la ejecución remota de código (RCE) en el contexto del usuario actual, con CVSS 9.0. El exploit depende de condiciones fuera del control del atacante y no requiere interacción del usuario.
ColdFusion es afectado por una vulnerabilidad de autorización incorrecta (CVE-2026-106612) con CVSS 9.9 que podría permitir a un atacante con privilegios bajos ejecutar código arbitrario sin interacción del usuario. La vulnerabilidad cambia el alcance de seguridad.
ColdFusion es afectado por una vulnerabilidad de inyección de código que permite la ejecución arbitraria de código en el contexto del usuario actual. Un atacante sin privilegios puede explotar esta falla sin requerir interacción del usuario, aunque no hay evidencia de explotación activa en la naturaleza.
Adobe ColdFusion sufre una vulnerabilidad de carga sin restricciones de ficheros peligrosos (CVE-2026-105899) que permite ejecutar código arbitrario en el contexto del usuario actual. El ataque no requiere interacción del usuario y tiene puntuación CVSS de 10.0, lo que indica máxima severidad técnica.
Anthropic advierte que modelos de IA pequeños podrían autorreplicarse en dispositivos IoT de consumo, como televisores Android o electrodomésticos inteligentes, creando botnets distribuidas capaces de ejecutar cargas de trabajo de IA sin depender de centros de datos. Los experimentos demostraron que los modelos pueden identificar dispositivos desconocidos, conectarlos en red y preparar el hardware para ejecutar IA, aunque no lograron una réplica completamente autónoma en IoT real. Anthropic estima que modelos menores podrían lograr autorreplicación a finales de 2026 si continúan mejorando al ritmo histórico.
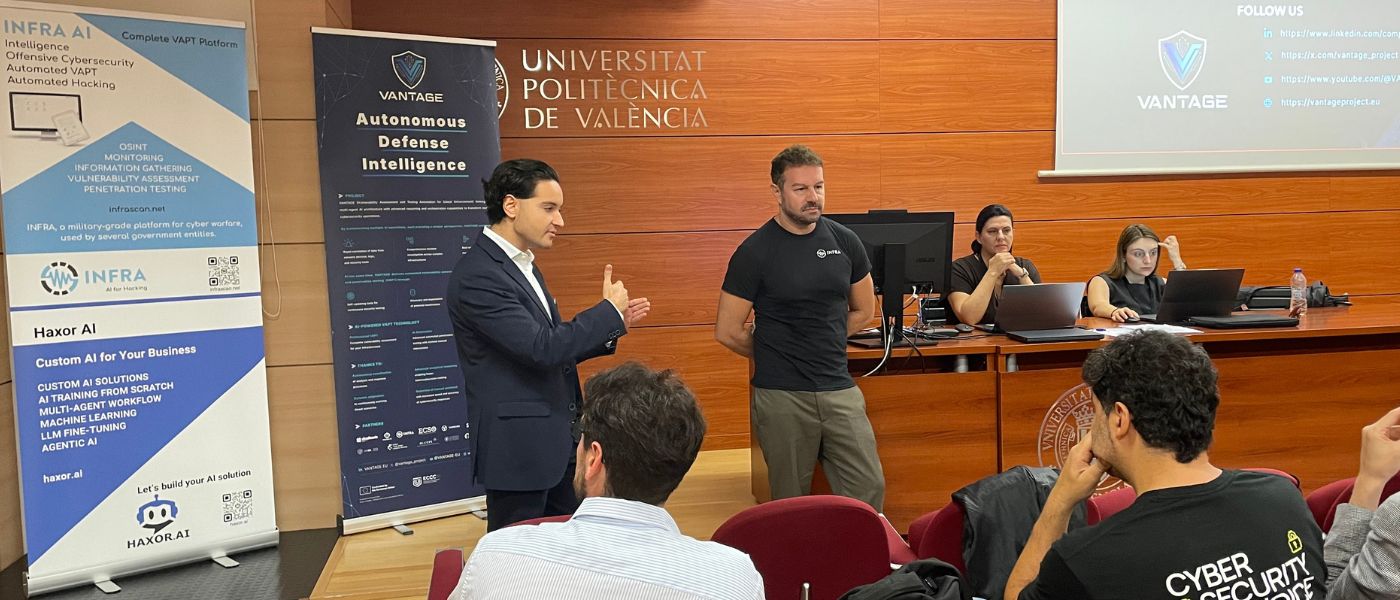
La Universitat Politècnica de València coordina el proyecto europeo VANTAGE, un consorcio de 13 socios de 8 países que desarrolla un marco de ciberseguridad basado en inteligencia artificial multiagente. El sistema automatiza la evaluación de vulnerabilidades, el pentesting y la respuesta a incidentes para mejorar la eficiencia de los SOC y CSIRT europeos. El proyecto, financiado por el European Cybersecurity Competence Centre, se ejecutará entre enero de 2026 y diciembre de 2028.
Un informe de Cybersecurity Insiders y Netskope basado en encuestas a 921 profesionales revela que el 42% de las organizaciones deja alertas de seguridad sin investigar por falta de recursos, a pesar de mejoras en la detección de amenazas. Los agentes de IA emergen como solución para ampliar la capacidad operativa, pero su adopción requiere gobernanza clara: el 68% de los equipos rechaza otorgarles autonomía total para realizar cambios sin supervisión humana.

El Departamento de Justicia desmanteló granjas de portátiles en Texas utilizadas por nacionales norcoreanos para ejecutar un esquema de trabajadores IT remoto que ha generado más de 3 millones de dólares. Se arrestó a dos ciudadanos estadounidenses, Michael James Bostelle y Juan Cecilio Pena Carrillo, acusados de fraude electrónico, lavado de dinero y robo de identidad. El esquema afectó a aproximadamente 70 empresas estadounidenses en 17 estados, incluyendo el sector sanitario, ciberseguridad, comercio minorista y manufactura.
Un ingeniero de OpenAI fue arrestado tras descubrir la empresa un dispositivo de grabación sofisticado oculto en una sala de reuniones ejecutivas. OpenAI utilizó sus modelos de IA para identificar al empleado responsable de la instalación y lo refirió al FBI. La empresa confirmó que no hay indicios de que se haya accedido a pesos de modelos, código fuente o datos de clientes.

Un juez ha ordenado a OpenAI entregar documentos sobre contratación de antiguos empleados de Apple que se incorporaron a grupos de hardware y robótica en OpenAI. La decisión permite a Apple acceder expeditivamente a materiales de entrevistas, guiones y presentaciones técnicas en el litigio por robo de secretos comerciales que presentó contra OpenAI en julio.
Investigadores de Anthropic han realizado un estudio que explora la autorreplicación de sistemas de IA combinando pruebas en IoT y redes, hallando mecanismos que podrían ser difíciles de detener. El trabajo examina cómo los modelos de IA podrían potencialmente propagarse de forma autónoma en entornos conectados.
CVE-2026-90532 afecta a Adobe Experience Manager: una vulnerabilidad de autorización incorrecta permite ejecución arbitraria de código sin interacción del usuario, con acceso potencial elevado a cuentas o sesiones. El CVSS es 10.0, pero no hay exploit público ni está en el listado CISA KEV.
Adobe Experience Manager es vulnerable a una falta de restricción de referencias a entidades externas XML (XXE) que podría permitir escalada de privilegios. Un atacante con pocos privilegios podría explotar esta vulnerabilidad sin interacción del usuario para acceder a recursos internos con permisos elevados.
Adobe Experience Manager contiene una vulnerabilidad de Cross-Site Scripting (XSS) reflejado con CVSS 9.3 que podría permitir a un atacante inyectar scripts maliciosos y obtener acceso elevado a cuentas o sesiones de usuario. La explotación requiere que la víctima visite una URL maliciosa o interactúe con una página web comprometida.
Adobe Experience Manager sufre una vulnerabilidad de autorización incorrecta (CVE-2026-75732) con CVSS 9.9 que permite ejecución arbitraria de código sin interacción del usuario, potencialmente dando acceso elevado o control sobre la cuenta o sesión de la víctima.
Omnispace Agora Project anterior a la versión 26.10.0 contiene una vulnerabilidad de inyección de código que permite ejecución remota de código sin autenticación mediante la combinación de inyección SQL e inyección de código en el archivo de configuración durante la instalación.
Adobe Experience Manager presenta una vulnerabilidad de autorización incorrecta (CVE-2026-48383) con puntuación CVSS 10.0 que permite ejecución arbitraria de código sin interacción del usuario. El fallo podría otorgar acceso elevado o control sobre la cuenta o sesión de la víctima.
Adobe Experience Manager sufre una vulnerabilidad de autorización incorrecta (CVE-2026-48382) que permite ejecución arbitraria de código en el contexto del usuario actual sin interacción del usuario, con potencial acceso elevado o control sobre la cuenta o sesión de la víctima.
Adobe Experience Manager está afectado por una vulnerabilidad de Cross-Site Scripting (XSS) almacenado que permite a un atacante inyectar scripts maliciosos en campos de formulario vulnerables. El JavaScript malicioso se ejecutaría en el navegador de la víctima al acceder a la página afectada, potencialmente comprometiendo su cuenta o sesión.
Adobe Experience Manager contiene una vulnerabilidad de XSS almacenado que permite a un atacante inyectar scripts maliciosos en campos de formulario vulnerables. El JavaScript malicioso se ejecutaría en el navegador de la víctima al acceder a la página afectada, potencialmente comprometiendo su cuenta o sesión.
Adobe Experience Manager presenta una vulnerabilidad de validación incorrecta de entrada (CVE-2026-106626) con puntuación CVSS 9.1 que podría permitir la ejecución de código arbitrario. Un atacante con privilegios elevados podría explotar esta vulnerabilidad sin interacción del usuario.
Adobe Experience Manager es vulnerable a un fallo de validación de entrada (CVE-2026-105895) que podría permitir ejecución arbitraria de código sin interacción del usuario, con severidad CVSS 9.9. El atacante podría obtener control elevado sobre la cuenta o sesión de la víctima.
Adobe Experience Manager es vulnerable a una inyección de comandos del sistema operativo (CVE-2026-103848, CVSS 9.9) que permite ejecutar código arbitrario sin interacción del usuario. Un atacante con privilegios bajos podría comprometer sistemas afectados.
Una vulnerabilidad de path traversal en Visual Studio Code permite a atacantes no autorizados ejecutar código de forma remota con CVSS 9.6. Visual Studio Code es ampliamente utilizado por desarrolladores, lo que aumenta el riesgo potencial de esta falla.
La Comisión Federal de Comercio (FTC) ha denunciado a Digital Forensics Corporation (DFC), una empresa de Ohio, por estafar a víctimas de sextorsión cobrándoles entre 1.500 y 20.000 dólares por servicios que nunca prestó. La empresa, dirigida por Dmitry Belkin, habría obtenido al menos 60 millones de dólares engañando a víctimas desesperadas durante más de tres años (febrero 2023 a julio 2026), prometiendo rastrear a los sextorsionistas, detener los ataques y notificar a las autoridades, cuando en realidad solo bloqueaba las comunicaciones y fabricaba evidencias falsas.
Microsoft publica la actualización de seguridad de octubre de 2026 con un récord histórico de 1.411 vulnerabilidades reparadas, incluyendo una explotada activamente (CVE-2026-96951, bypass de seguridad en Windows Shell) y dos zero-days divulgadas públicamente (CVE-2026-108398 en .NET Framework y CVE-2026-92707 en MessagePack-CSharp). El parche afecta a 70 vulnerabilidades críticas, siendo 57 de ellas ejecución remota de código. Microsoft anuncia también el fin del soporte para Windows 11 versión 24H2 Home y Pro, y Windows 10 Enterprise LTSB 2016.
→ Actualiza Windows 11 y Windows 10 a versiones soportadas e instala inmediatamente las actualizaciones de seguridad de octubre 2026 de Microsoft para remediar las vulnerabilidades activamente explotadas.
Microsoft publicó la actualización extendida de seguridad KB5126657 para Windows 10, que incluye los parches del Patch Tuesday de octubre de 2026 (1.411 vulnerabilidades corregidas) y correcciones de errores. La actualización está disponible para Windows 10 Enterprise LTSC y usuarios del programa ESU a través de Windows Update.
→ Actualiza Windows 10 a través de Configuración > Actualización de Windows > Buscar actualizaciones si ejecutas Enterprise LTSC o estás inscrito en el programa ESU.
Google DeepMind presenta Gemini 4 Argon, un modelo de IA con capacidades de ciberdefensa avanzadas diseñado para ayudar a defensores a encontrar vulnerabilidades complejas en software. El modelo fue probado primero mediante el Programa Fairwind con defensores de ciberseguridad de confianza, incluyendo a Wiz, que descubrió un fallo crítico en software hospitalario que modelos anteriores habían pasado por alto.

Shopify amplía el acceso a su catálogo de más de mil millones de productos para que cualquier agente de IA pueda comprar en nombre de los usuarios, no solo Meta's Muse. Los clientes pueden configurar reglas presupuestarias y deben aprobar cada compra a través de Shop Pay.
