
8IA × Ciber✨The Hacker News ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.





→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.
Propuesta teórica de un cifrado simétrico basado en convolución de Dirichlet generalizada sobre cuerpos finitos. Los autores afirman que el esquema es resistente a ataques clásicos, asistidos por IA y cuánticos, y permiten reutilización controlada de claves mediante salting de texto plano.
El plugin Abandoned Cart Pro para WooCommerce (WordPress) contiene una vulnerabilidad de SQL Injection (CVE-2026-97668, CVSS 9.8) en todas las versiones hasta la 10.8.0 que permite a atacantes no autenticados ejecutar consultas SQL arbitrarias a través de campos del checkout como el consentimiento de SMS. La falla radica en la función update_guest_persistent_cart(), que concatena datos del usuario directamente en una sentencia UPDATE sin escaparlos correctamente, permitiendo extraer información sensible de la base de datos o modificar permisos de administrador.
El plugin Abandoned Cart Pro para WooCommerce (WordPress) es vulnerable a un bypass de autenticación en todas las versiones hasta la 10.8.0. Un atacante no autenticado que posea un único enlace legítimo de recuperación de carrito puede recuperar la clave de cifrado, forjar tokens maliciosos y acceder a cualquier cuenta de usuario, incluidos administradores.
El plugin Snazzy Social Media Feed para WordPress es vulnerable a carga arbitraria de archivos en todas las versiones hasta la 2.5. La falla permite a atacantes autenticados con acceso de suscriptor subir archivos ejecutables y lograr ejecución remota de código, ya que el script save-to-cache.php carece de validaciones de WordPress y sanitización insuficiente del parámetro pluginURL.
El plugin Printcart Store (PCDesigner / NB Designer) para WooCommerce tiene una vulnerabilidad crítica (CVSS 9.8) que permite a atacantes no autenticados cargar archivos arbitrarios y ejecutar código remoto en versiones hasta la 2.9.1. La acción AJAX nbdesigner_copy_image_from_url está abierta para usuarios anónimos y no valida correctamente el tipo de archivo, permitiendo subir archivos PHP a un directorio web ejecutable.
El plugin 'Click to Chat for WhatsApp' para WordPress, en versiones hasta la 4.44, es vulnerable a la ejecución de shortcodes arbitrarios (CVE-2026-92097, CVSS 9.1). Atacantes sin autenticar pueden ejecutar shortcodes registrados por WordPress, temas o plugins mediante manipulación de la URL en páginas de archivo.
Google DeepMind y GovTech (agencia de tecnología del gobierno de Singapur) han desarrollado un modelo de IA ligero para detectar estafas en dispositivos móviles sin comprometer la privacidad. El modelo Gemma ha sido ajustado con conversaciones de estafas locales y procesa los datos en el dispositivo mediante un pipeline de dos etapas, activando alertas en tiempo real cuando detecta patrones manipuladores en mensajes.

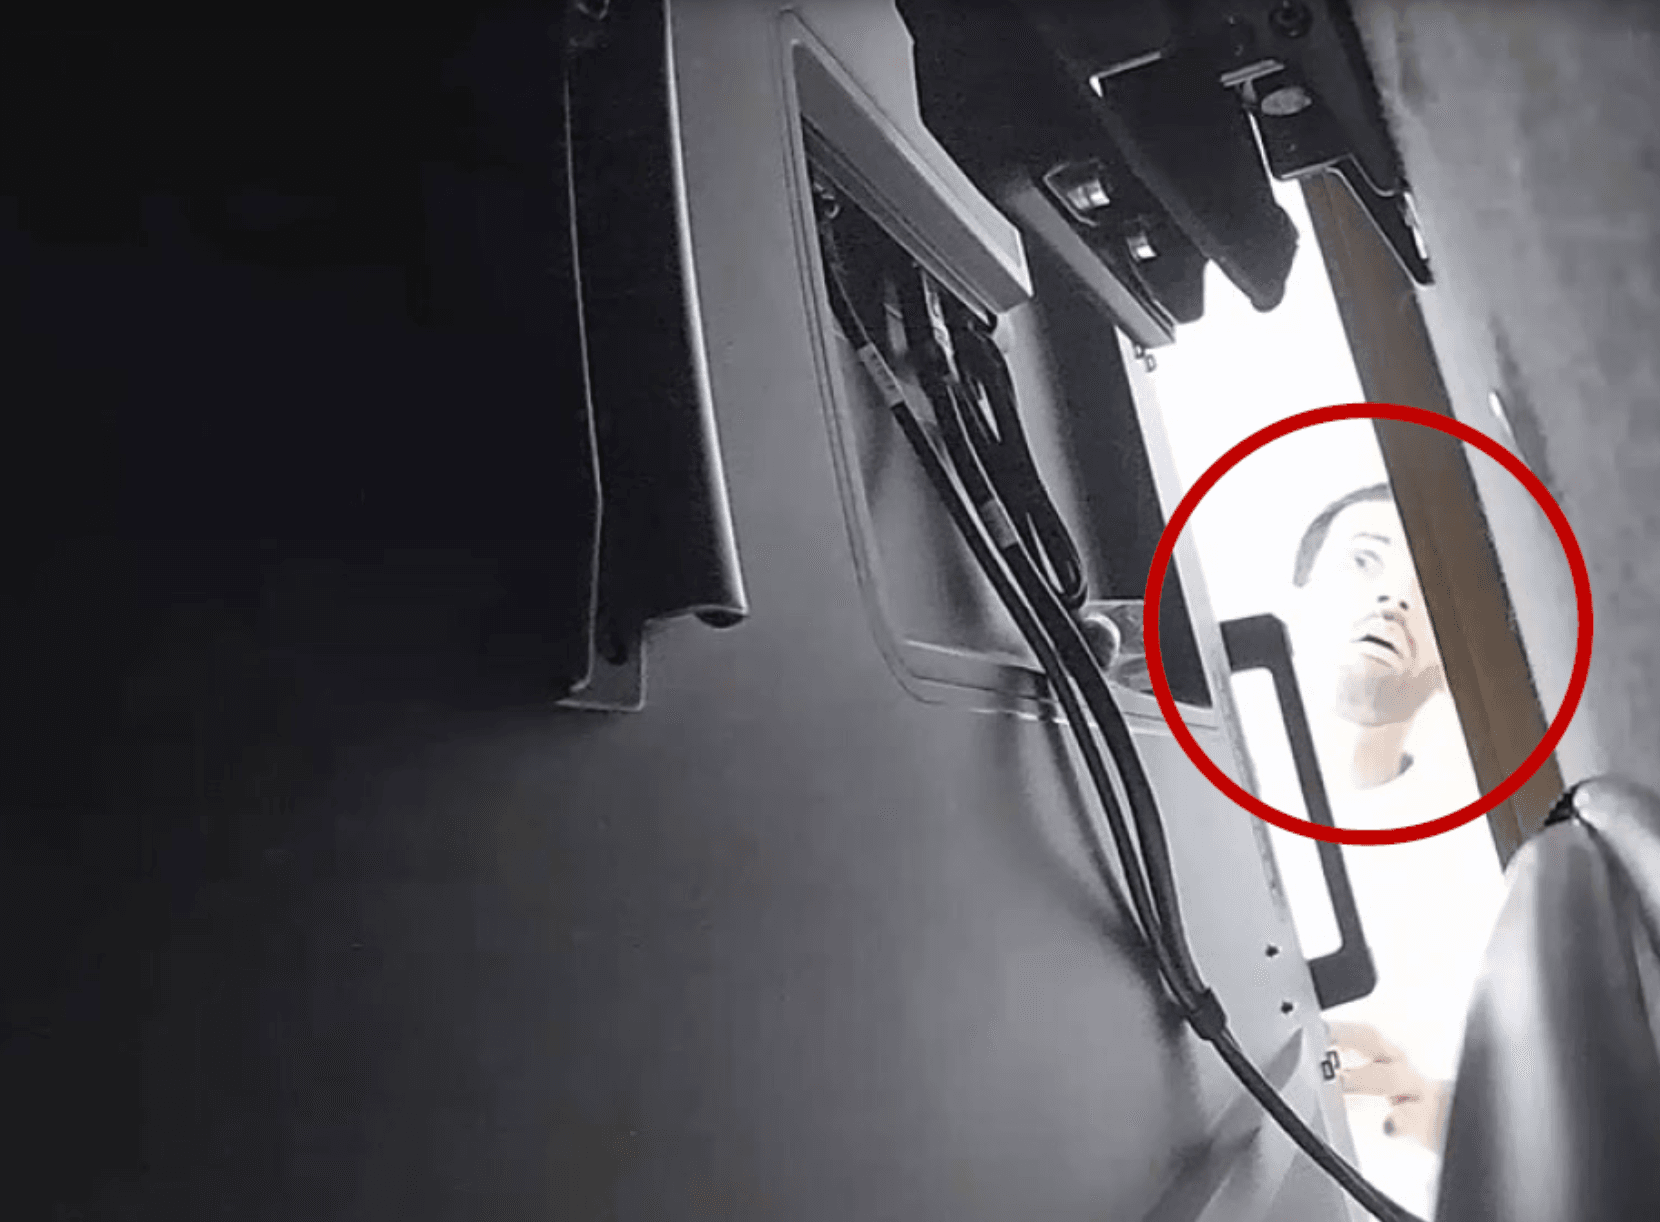
Un empleado saudí de OpenAI fue arrestado por presuntamente plantar un dispositivo de grabación oculto en la sala de conferencias de ejecutivos de la oficina de San Francisco para registrar conversaciones sensibles sobre tecnología de superinteligencia. Abdulrahman Alfozan, que trabajaba como ingeniero líder desde julio de 2025, fue detenido el 9 de octubre de 2026 bajo cargos federales de interceptación de comunicaciones. OpenAI descubrió el sofisticado dispositivo el 30 de septiembre, instalado en un puerto USB detrás de un televisor, y posteriormente halló un segundo dispositivo en una bolsa que había dejado sin vigilancia.

Un análisis muestra cómo la adopción de IA agéntica crece entre empresas y pequeños negocios de la UE, e identifica dónde un uso más profundo podría desbloquear mayor valor.
Science Corporation ha implantado su chip restaurador de visión PRIMA en el primer paciente con enfermedad de Stargardt, una dolencia hereditaria que destruye gradualmente la visión central. El dispositivo, un implante de dos milímetros colocado en la parte posterior del ojo, funciona como fotorreceptores artificiales y se controla mediante gafas equipadas con cámara. El paciente implantado en mayo en el Sydney Eye Hospital ya pudo leer palabras en sus primeras sesiones de rehabilitación.

Un empleado de nacionalidad saudí fue arrestado tras el descubrimiento de un dispositivo de escucha en una sala de conferencias de OpenAI. El FBI y la empresa confirmaron el incidente, que resultó en la terminación del empleado.
El CEO de Cerebras Systems predice que los asistentes de IA personales se convertirán en electrodomésticos del hogar en un futuro próximo, ejecutándose de forma local en los dispositivos con cierto procesamiento en la nube, similar a los teléfonos móviles actuales. Feldman cita ejemplos como los agentes de IA de Meta (Muse e Instinct) como prueba de que la tecnología agentica ya está ganando adopción entre usuarios cotidianos.

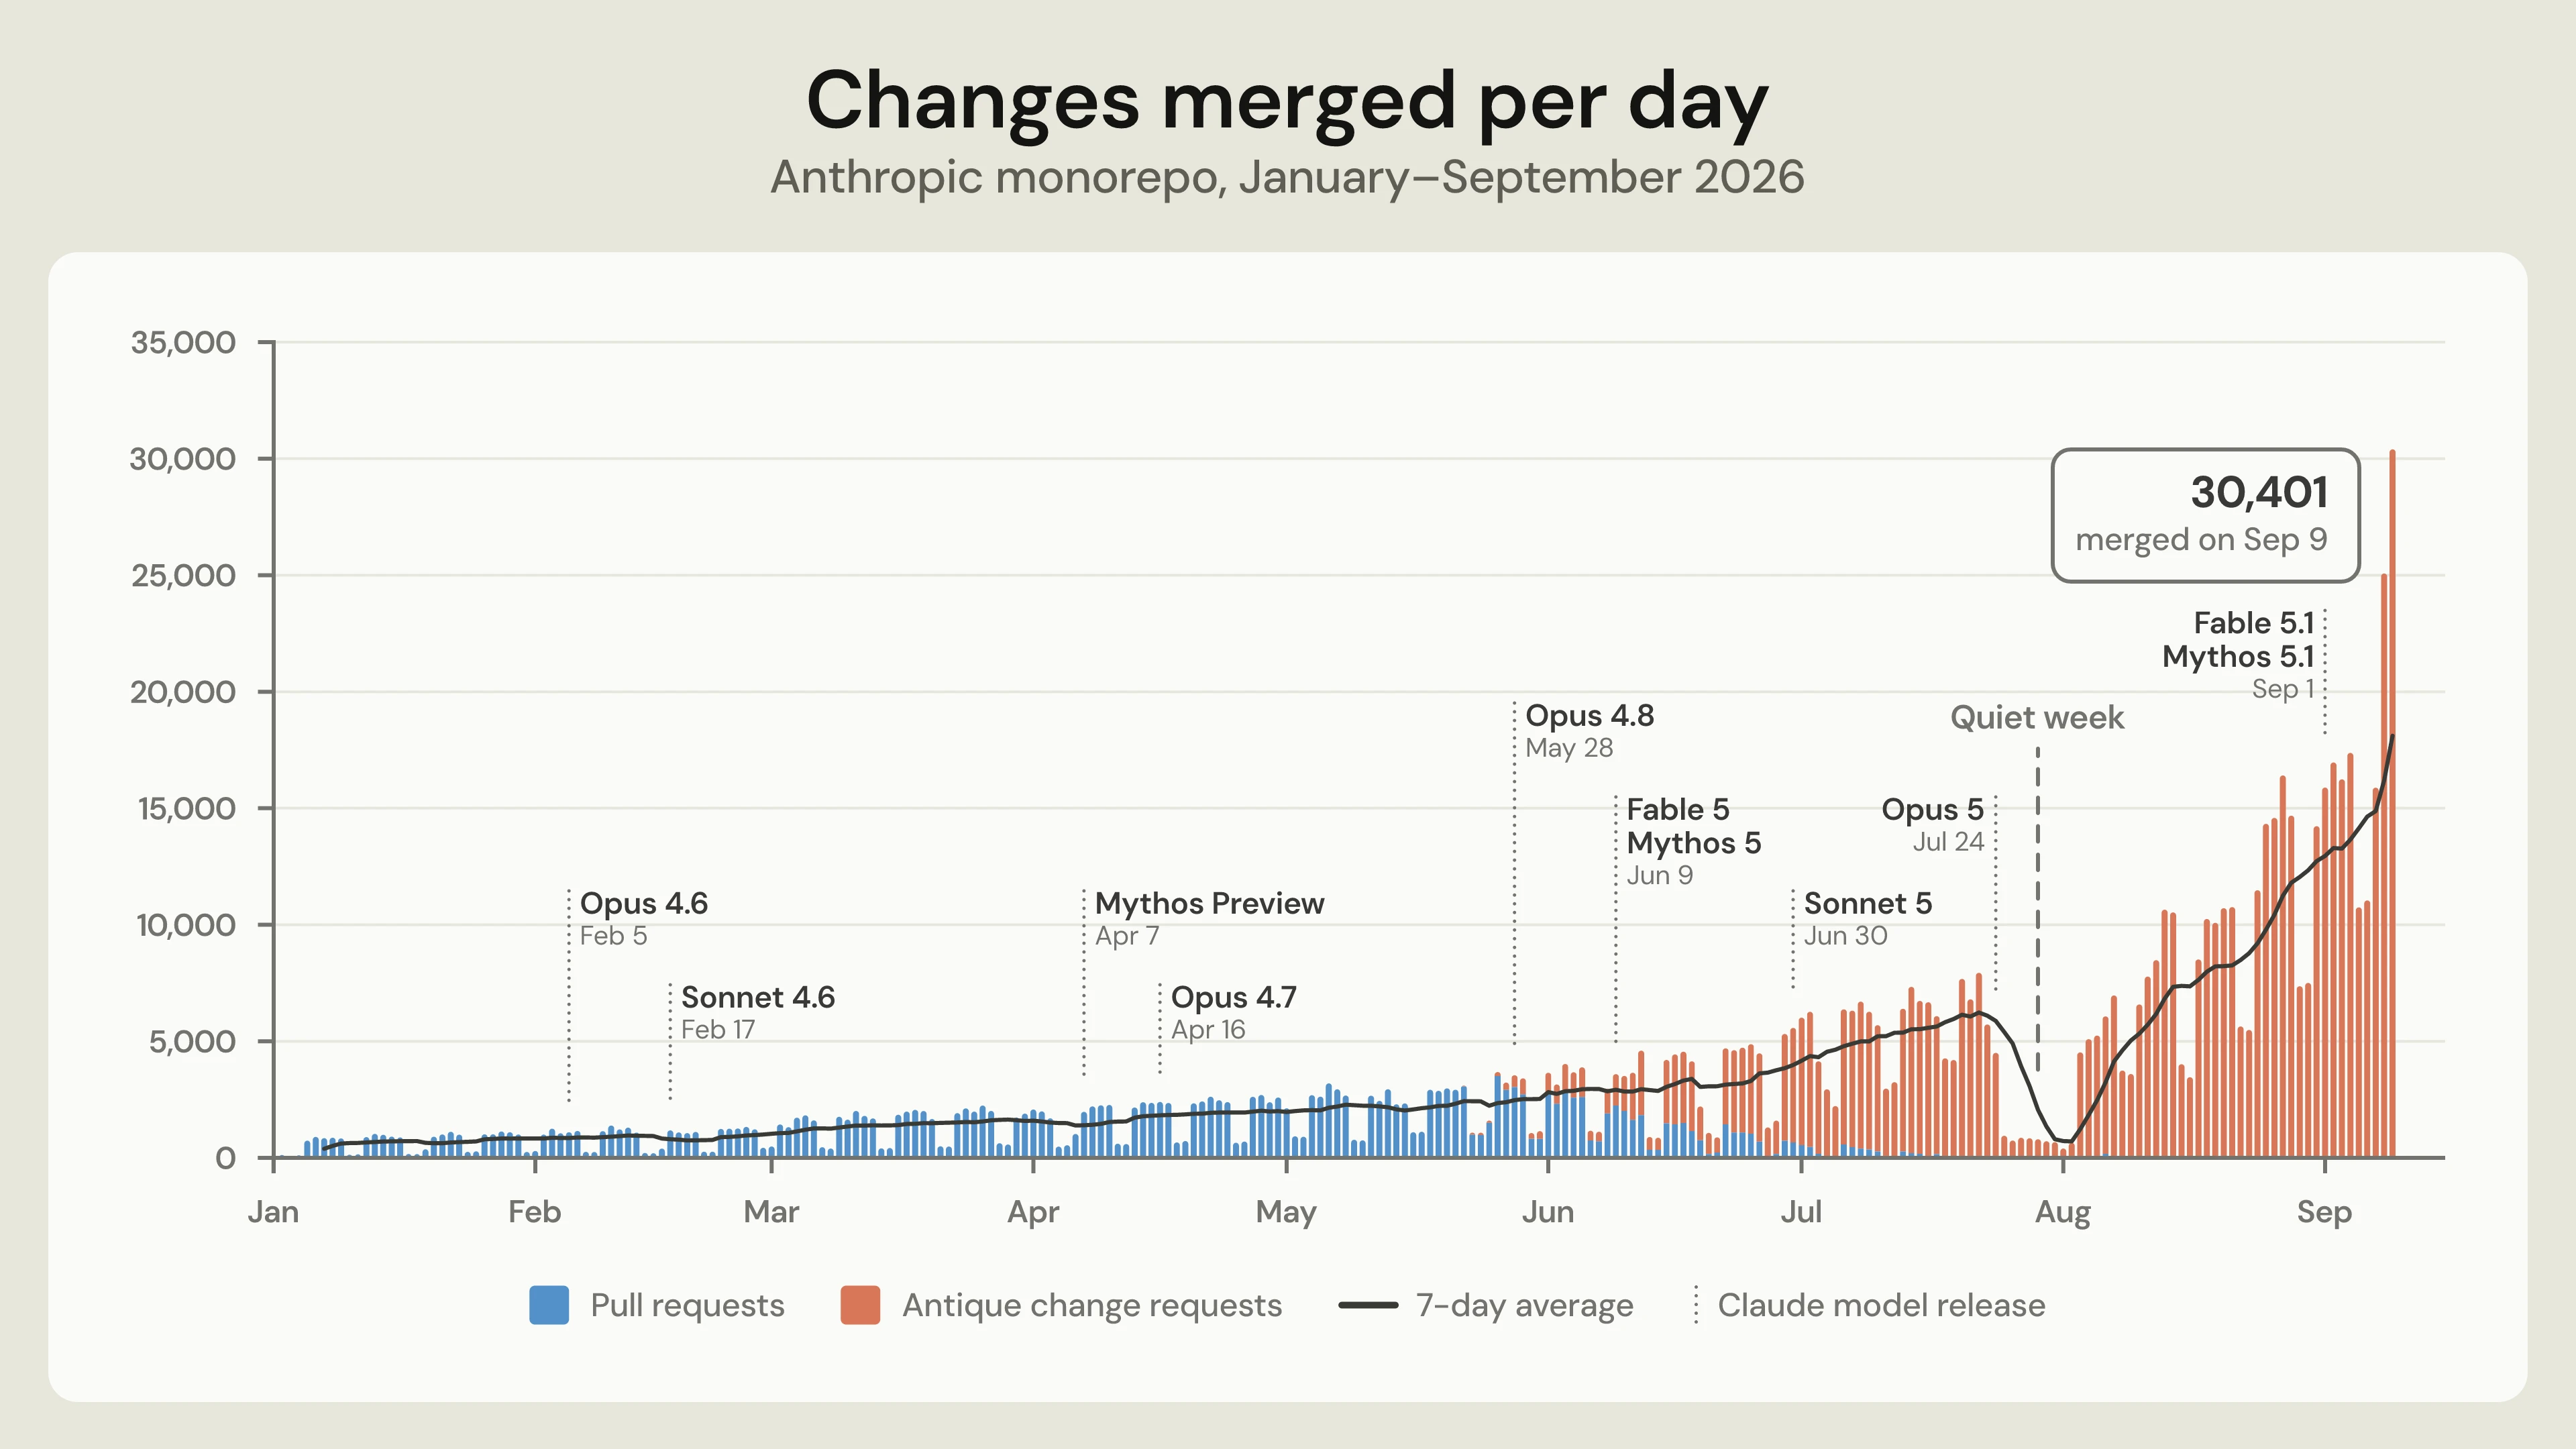
Anthropic ha construido su propio sistema de control de versiones llamado Scion para reemplazar Git, tras un aumento espectacular en la velocidad de cambios de código: de 2.500 merges diarios en mayo a más de 30.000 en septiembre de 2026. El nuevo sistema, desarrollado por un equipo de siete personas en cinco meses, gestiona un historial de rama principal de casi 100 GB y resuelve el problema de los 600 petabytes de tráfico Git que generaría el flujo actual.
Un ingeniero saudí que trabajaba para OpenAI fue acusado de instalar un dispositivo de grabación de audio oculto en una sala de conferencias ejecutiva de la empresa en San Francisco, donde se discutían investigaciones propietarias sensibles, planes de productos y compromisos gubernamentales. El dispositivo fue descubierto el 30 de septiembre, dos días después de su instalación, y las grabaciones estaban cifradas. La fiscalía alega que Alfozan utilizó herramientas internas para localizar salas de reuniones y calendarios de ejecutivos, y que una cuenta de chatbot asociada a su cónyuge realizó búsquedas sobre instalación y acceso remoto a dispositivos de grabación.
Industrial Next, una startup fundada por exingenieros de Tesla, ha desarrollado estaciones robóticas impulsadas por modelos de fundación propios que permiten reconfigurar líneas de producción en minutos en lugar de semanas. La empresa utiliza simulación de alta fidelidad para entrenar robots en tareas precisas y delicadas sin necesidad de programación tradicional, y ya colabora con BMW Group para evaluar sus capacidades de manipulación dextrosa en fabricación.

El CEO de Cerebras, Andrew Feldman, criticó en TechCrunch Disrupt 2026 la narrativa de riesgo existencial en torno a la IA, argumentando que los líderes del sector deberían enfatizar más el potencial transformador de la tecnología. Feldman abogó por un equilibrio entre la regulación razonable y la inversión en IA, mientras reconoce que tecnologías poderosas conllevan riesgos.

Un ingeniero saudí de OpenAI ha sido arrestado por colocar un dispositivo de grabación oculto en una sala de conferencias ejecutiva de la oficina de San Francisco de la empresa para registrar conversaciones confidenciales. El dispositivo fue descubierto el 30 de septiembre escondido en un puerto USB detrás de un televisor, e investigaciones posteriores revelaron un segundo dispositivo similar. El ingeniero enfrenta cargos federales por interceptación ilegal de comunicaciones orales.
Microsoft ha lanzado su mayor actualización de seguridad en octubre, incluyendo vulnerabilidades zero-day con bypasses de seguridad y ejecución remota de código sin autenticación. La escala y severidad del parche de October Patch Tuesday plantea riesgos significativos para organizaciones que aún no hayan actualizado.
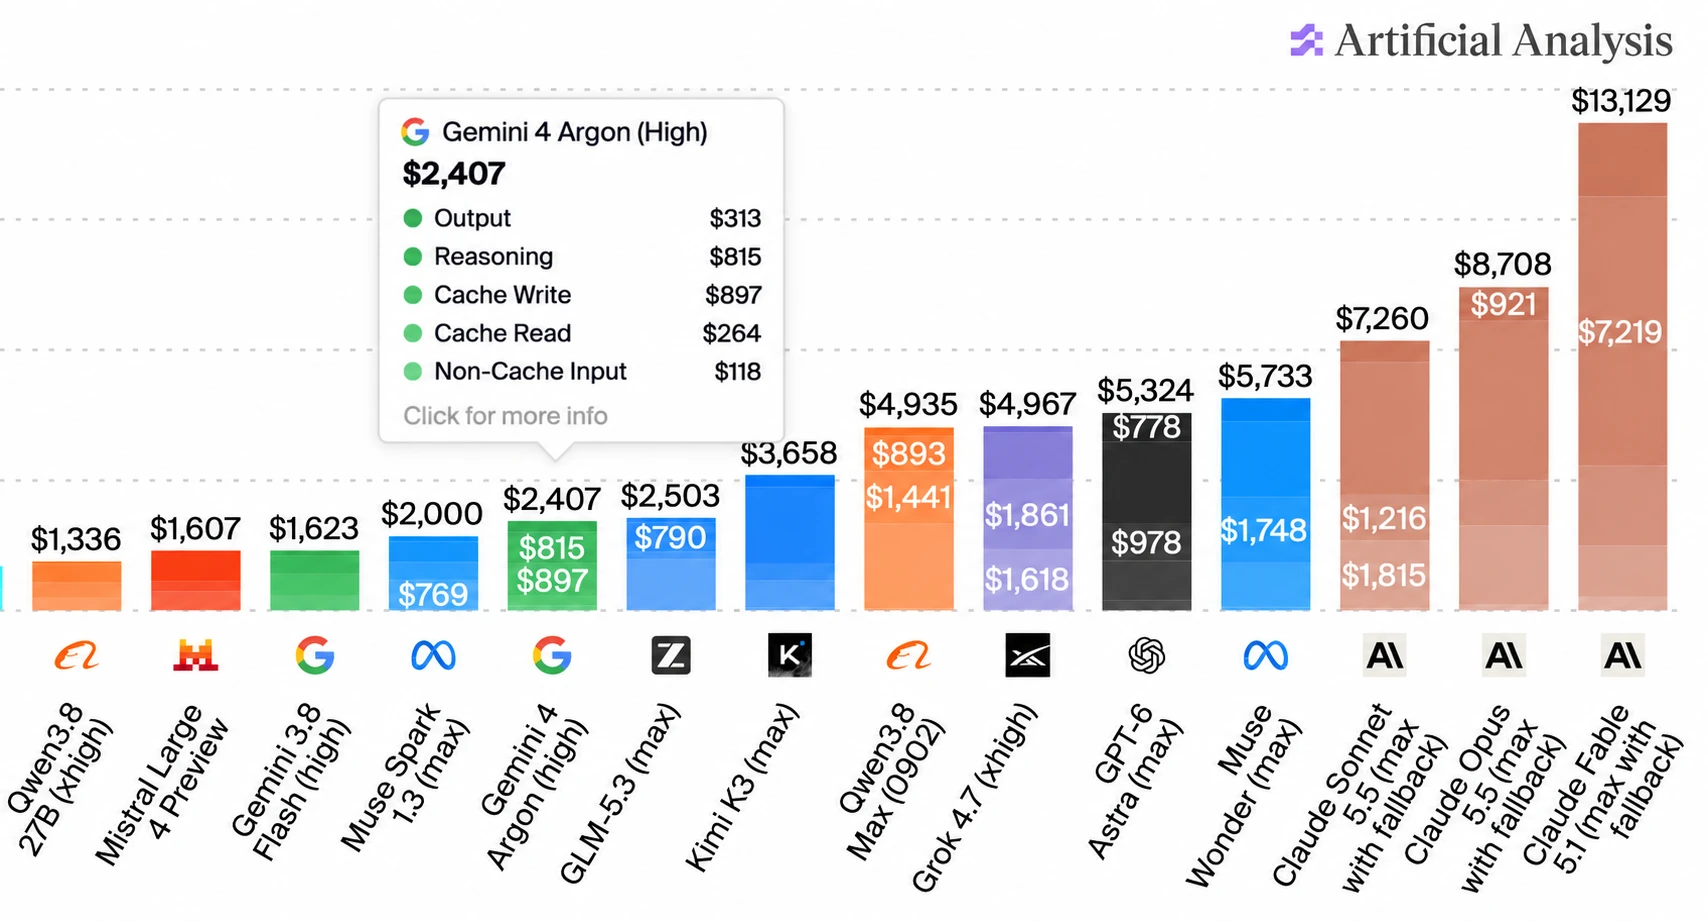
Simon Willison añadió soporte en llm-gemini para el nuevo modelo Gemini 4 Argon, lanzado hoy a través de la API de Gemini y en planes de suscripción de 100 dólares mensuales. El modelo tiene un precio inicial competitivo de 2 dólares por millón de tokens de entrada y 10 por millón de salida, que se duplicará el 1 de diciembre. Según Artificial Analysis, Argon ofrece un buen rendimiento en benchmarks a un coste total de 2.407 dólares.
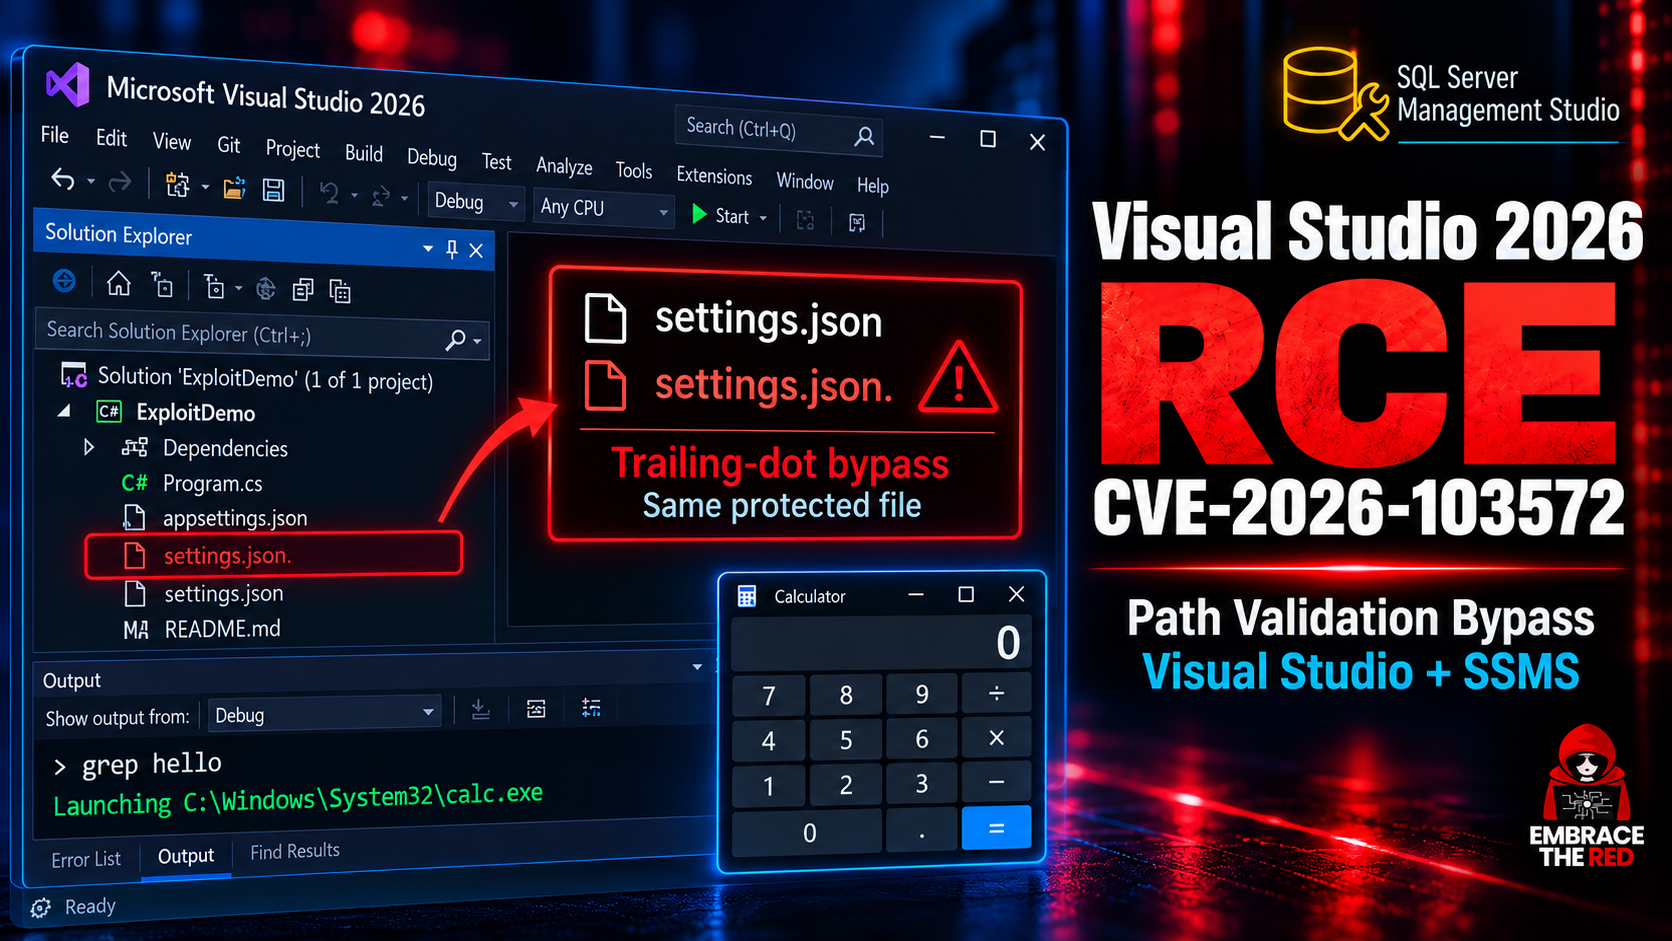
Microsoft ha publicado un parche para CVE-2026-103572, una vulnerabilidad de ejecución remota de código en Visual Studio Copilot y SQL Server Management Studio que permite a Copilot eludir restricciones de contención y ejecutar comandos arbitrarios. La falla exploita un comportamiento de Windows: el punto final en nombres de archivo se ignora en Win32, permitiendo a Copilot escribir en archivos de configuración sensibles (.mcp.json, settings.json) mediante inyección indirecta de prompts. La vulnerabilidad afecta a Visual Studio 2026 y SSMS a través de una DLL compartida vulnerable (Microsoft.VisualStudio.Copilot.Core.dll).
→ Actualiza Visual Studio 2026, Visual Studio 2022 y SQL Server Management Studio al parche de seguridad disponible para resolver CVE-2026-103572.
Una vulnerabilidad crítica de desbordamiento de búfer en el heap (CVE-2026-39919) en el intérprete Ghostscript permite la ejecución remota de código a través de archivos PDF manipulados. Los investigadores de Wordfence desarrollaron dos exploits que corrompen la memoria de Ghostscript al procesar archivos JPEG 2000 especialmente diseñados. Artifex lanzó un parche en la versión 10.08.0, aunque la explotación requiere condiciones específicas como la carga de PDF y el procesamiento de miniaturas.
→ Actualiza Ghostscript a versión 10.08.0 o posterior; si no es posible, bloquea las cargas de PDF o deshabilita el renderizado de PDF en ImageMagick.
Corea del Norte lleva a cabo campañas de phishing contra ucranianos para obtener información sobre el esfuerzo de guerra. Los ataques utilizan técnicas simples de reply-baiting (engaño mediante respuestas).
IBM WebSphere Application Server - Liberty versiones 17.0.0.3 a 26.0.0.10 contiene una vulnerabilidad de omisión de autenticación cuando está activada la característica samlWeb-2.0. Se trata de un fallo de severidad crítica (CVSS 9.1) que podría permitir a un atacante eludir los mecanismos de autenticación.
CVE-2026-93895 afecta a IBM WebSphere Application Server - Liberty en versiones 20.0.0.12 a 26.0.0.10, permitiendo que un atacante remoto no autenticado burle los controles de acceso configurados en métodos de servicio gRPC.
Adobe ColdFusion es vulnerable a una evasión de restricciones de ruta (path traversal) en RDS, componente de depuración que permite a un atacante leer archivos arbitrarios del sistema sin interacción del usuario. El CVSS 9.3 refleja la severidad técnica, pero sin evidencia de explotación en la naturaleza ni presencia en CISA KEV, el riesgo práctico depende del despliegue en entornos de producción.
ColdFusion presenta una vulnerabilidad de autorización incorrecta (CVE-2026-75994, CVSS 9.6) que permite la ejecución de código arbitrario en el contexto del usuario actual sin interacción del usuario. El componente vulnerable está restringido a una zona de red administrativa por defecto.
Xorbits Xoscar hasta la versión 0.11.2 contiene una vulnerabilidad de deserialización sin autenticación que permite a atacantes remotos ejecutar código arbitrario enviando datos modificados sobre el canal TCP del pool de actores. El servidor procesa datos no validados con cloudpickle.loads() antes de validar el tipo de mensaje, lo que dispara la ejecución de gadgets pickle y otorga RCE con los permisos del proceso servidor, típicamente root en nodos GPU.
ColdFusion es vulnerable a una inyección de código que permite ejecutar código arbitrario en el contexto del usuario actual sin interacción del usuario. La vulnerabilidad tiene puntuación CVSS 10.0 y afecta al alcance del sistema.
ColdFusion contiene una vulnerabilidad de Server-Side Request Forgery (SSRF) con CVSS 10.0 que podría permitir escalada de privilegios sin interacción del usuario. La vulnerabilidad afecta al alcance de seguridad del sistema.
Adobe ColdFusion es vulnerable a inyección de código que permite ejecución arbitraria en el contexto del usuario actual (CVE-2026-106621, CVSS 9.1). El ataque no requiere interacción del usuario.