Ghostscript flaw lets hackers hijack servers via PDF uploads
BleepingComputer · 13 oct, 23:33
Qué hacer: Actualiza Ghostscript a versión 10.08.0 o posterior; si no es posible, bloquea las cargas de PDF o deshabilita el renderizado de PDF en ImageMagick.
Una vulnerabilidad crítica de desbordamiento de búfer en el heap (CVE-2026-39919) en el intérprete Ghostscript permite la ejecución remota de código a través de archivos PDF manipulados. Los investigadores de Wordfence desarrollaron dos exploits que corrompen la memoria de Ghostscript al procesar archivos JPEG 2000 especialmente diseñados. Artifex lanzó un parche en la versión 10.08.0, aunque la explotación requiere condiciones específicas como la carga de PDF y el procesamiento de miniaturas.
La vulnerabilidad afecta a Ghostscript 9.21 hasta 10.07.1. El ataque se desencadena mediante un archivo PDF que contiene una imagen JPEG 2000 con manejo incorrecto de muestras de baja profundidad de bits y resoluciones de componentes no coincidentes. Los investigadores probaron dos exploits que fuerzan la escritura de 1.024 bytes en un búfer de 256 bytes, corrompiendo la memoria adyacente.
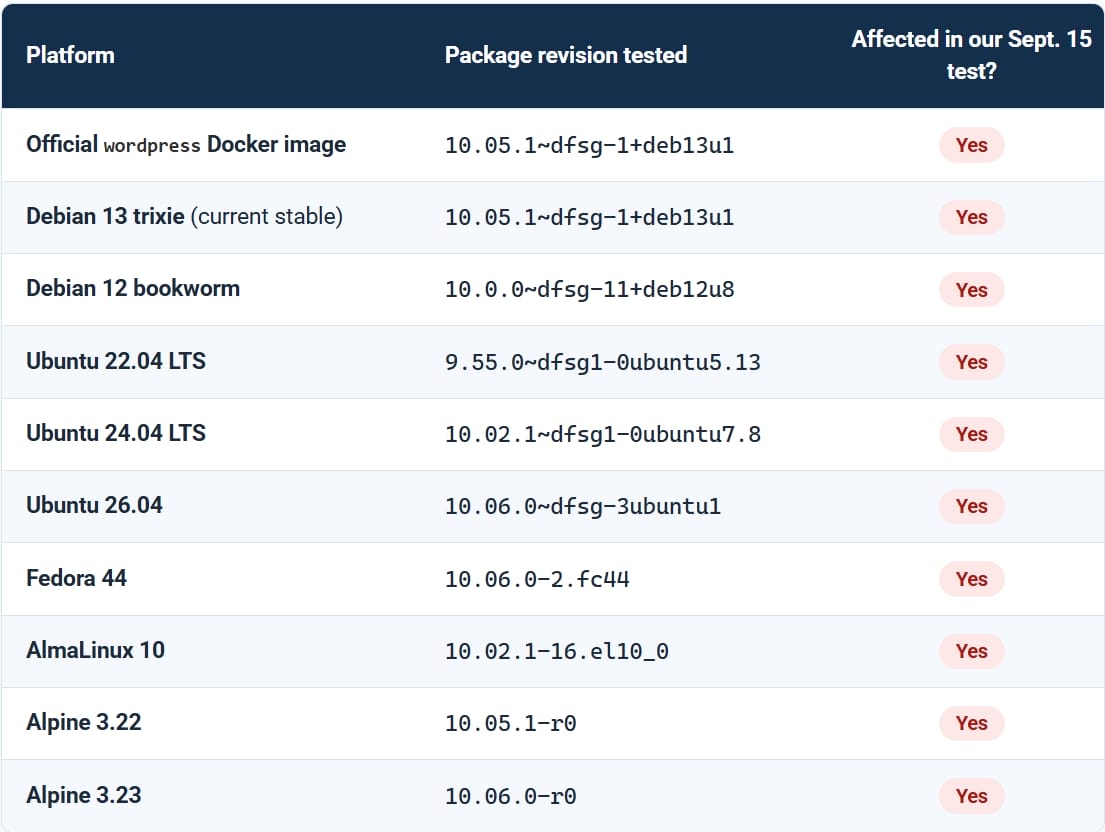
En WordPress, la explotación requiere cuatro condiciones: la capacidad de cargar un PDF, que el sitio genere una vista previa o miniatura, que la cadena de procesamiento llegue a Ghostscript con políticas que permitan renderizar PDF, y que contenga el código vulnerable sin parchear. Los investigadores validaron la vulnerabilidad en diez entornos Linux (Debian, Ubuntu, Fedora, Alpine, AlmaLinux) y en una imagen Docker oficial de WordPress. Aunque el exploit no fue confiable en todos los laboratorios, lograron ejecución remota de código en servidores de prueba específicamente configurados. Wordfence no ha detectado explotación en el campo hasta la fecha.
Puntos clave
- Afecta a Ghostscript 9.21–10.07.1; parcheado en versión 10.08.0 y posteriores
- Explotación requiere carga de PDF y procesamiento de miniatura, típicamente en WordPress
- Desbordamiento de búfer heap mediante JPEG 2000 con muestras de baja profundidad de bits
- Sin explotación confirmada en el campo; bloqueador de uploads o deshabilitar renderizado son mitigaciones
Figuras de la fuente