
8CiberBleepingComputer ·
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.

→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.

Investigadores presentan Backdoor-as-a-Service, una técnica de ataque black-box contra modelos de aprendizaje automático que activa comportamientos latentes sin modificar el entrenamiento ni los pesos del modelo. El método utiliza búsqueda genética para descubrir transformaciones de entrada que producen cambios sistemáticos en la salida alineados con una tarea maliciosa, demostrándose en un clasificador MNIST y en un clasificador NSFW de producción.
Investigadores presentan un marco forense basado en frecuencia de red eléctrica (ENF) para autenticar vídeo y detectar manipulaciones generadas por modelos de IA. El método extrae señales de la frecuencia de red del audio y del parpadeo de vídeo, que los generadores no controlan, logrando detectar autenticidad en grabaciones reales con precisión del 93% en audio y el 100% en vídeo.
Investigadores presentan RiskCueBench, un banco de pruebas que evalúa cómo los modelos de lenguaje grande alineados en seguridad distinguen entre la intención subyacente de una consulta y su formulación superficial. El estudio encuentra que aunque un modelo comprende correctamente la intención dañina, puede comportarse de forma menos segura cuando la solicitud se presenta con mayor especificidad contextual, revelando un desajuste en la calibración de seguridad.
Se lanza la versión 0.1.1 de llm-tools-datasette, una herramienta que integra modelos de lenguaje con Datasette. Se trata de una actualización menor de un proyecto en fase temprana de desarrollo.
Simon Willison lanza la versión 0.5 de llm-echo, un plugin de depuración para su herramienta LLM que simula un modelo sin usar un LLM real, solo repitiendo los prompts recibidos. La nueva versión mejora el cálculo de tokens simulados para incluir tool calls, system prompts y reasoning tokens.
Anthropic anuncia la creación de un fondo de «beneficio público» con el 5% de sus acciones, con opción de contribuir un 2% adicional por cada aumento del 50% en su valoración. El fondo financiará proyectos de impacto social, incluyendo donaciones a organizaciones sin ánimo de lucro y estudios sobre el impacto de la IA en el mercado laboral, en respuesta a la creciente desconfianza pública hacia la industria.

Una mujer fue arrestada en Filadelfia por bloquear el paso a un robot de reparto de Uber y negarse a apartarse. Carolyn Marvin protestaba contra los robots afirmando que desplazan empleos de trabajadores de entrega humanos, y fue acusada de conducta desordenada tras negarse a obedecer las indicaciones de la policía.

Character.AI presenta insolvencia y Disney acuerda adquirir algunos de sus activos por 20 millones de dólares, ofreciendo empleo a al menos 60 empleados (la mayoría de la plantilla) con una compensación anual estimada de 60 millones. El acuerdo, que ya cuenta con aceptación mayoritaria de los empleados afectados, está sometido a un proceso de licitación en el que otra empresa podría hacer una oferta superior.

Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.

Se ha publicado un exploit de escalamiento de privilegios local en OpenBSD 7.9 que combina un desbordamiento de enteros de 37 años de antigüedad con una vulnerabilidad use-after-free para obtener acceso de root, eludiendo KARL, SMAP y SMEP. La firma Calif descubrió y notificó los fallos, publicando el exploit tras los parches de OpenBSD en septiembre (errata 018 y 026). Ambas vulnerabilidades carecen de CVE asignado y no hay evidencia de explotación en ataques reales.
Vanus 0.8.0 a 0.9.0 contiene una vulnerabilidad de credenciales por defecto (CVE-2026-111998, CVSS 9.8) que permite a atacantes remotos no autenticados obtener acceso cluster-admin utilizando un token hardcodeado. Los atacantes pueden enviar el token Bearer fijo al puerto proxy gRPC de la puerta de enlace para gestionar espacios de nombres, eventbuses, usuarios, tokens, asignaciones de roles, y leer o publicar eventos.
El mercado laboral de ciberseguridad en Estados Unidos experimenta una caída del 26 % en las ofertas de empleo, aunque la demanda de ingenieros de seguridad especializados en IA aumenta significativamente. El informe de CyberSN refleja un sector en transición donde las nuevas competencias en IA para defensa desplazan los roles tradicionales.
ConnectWise ha deshabilitado siete identidades de aplicación tras un incidente en el que actores de amenaza desconocidos obtuvieron acceso no autorizado a estas identidades y comprometieron inquilinos de Microsoft 365. La suspensión afecta a ConnectWise Cloud Backup y otros servicios mientras continúa la investigación.

Un equipo de investigadores europeos ha demostrado que los sesgos de género influyen en cómo evaluamos económicamente a los asistentes de IA, aunque no en cómo valoramos su contribución técnica. En un experimento con 189 participantes en realidad virtual, la IA con apariencia femenina (Johanna) recibió un 10 % menos de compensación que su equivalente masculino (Johan), pese a usar el mismo modelo GPT-4 y realizar las mismas tareas. Este fenómeno refleja cómo los prejuicios humanos se traspoltan a los sistemas de IA, especialmente porque la industria tecnológica perpetúa sesgos cognitivos al asignar voces y géneros por defecto.
Meta modificó sus términos comerciales para declarar que podía usar contenido de sitios web con cuentas de negocio para entrenar sus modelos de IA, lo que generó preocupación entre expertos legales sobre el scraping de contenido de editores. Tras las críticas, la empresa removió la disposición controvertida y aclaró que los términos de crawling solo se aplican a productos de publicidad y negocio, sin cambios en cómo Meta utiliza web crawlers.

Simon Willison comenta un truco de programación web que utiliza la propiedad document.currentScript de JavaScript para crear un pequeño sistema de plantillas inline. El código permite reemplazar elementos de script con contenido dinámico de forma elegante y compacta.
Anthropic publica un informe sobre cómo su plantilla y flujos de trabajo han cambiado en el último año tras integrar profundamente Claude en sus operaciones. La proporción de empleados junior en departamentos técnicos ha caído del 21% al 14%, mientras que el tiempo en reuniones ha aumentado un 20% por empleado, lo que sugiere que la gestión de múltiples instancias de Claude se ha convertido en un cuello de botella.

phpMyFAQ versiones 4.0.0 a 4.1.8 contiene un fallo de autenticación en los endpoints de registro de WebAuthn que permite a atacantes registrar credenciales sin validación, logrando acceso a cualquier cuenta sin contraseña ni TOTP.
ConnectWise sufrió un ataque de cadena de suministro que comprometió identidades de aplicación en su servicio Cloud Backup, permitiendo a atacantes acceder a al menos 162 tenants de Microsoft 365. Los adversarios utilizaron credenciales del servicio para autenticarse directamente sin requerir autenticación multifactor, obteniendo acceso de lectura y escritura a correos, archivos y chats. Microsoft, Huntress y otras plataformas de seguridad confirmaron la actividad maliciosa desde el 15 de octubre desde la dirección IP 144.172.64.128.
→ Deshabilita inmediatamente las aplicaciones de ConnectWise Cloud Backup y Cloud Management en tus tenants de Microsoft 365 y revisa los roles asignados y credenciales añadidas desde el 13 de octubre.
Meta ha eliminado lenguaje controvertido de sus términos comerciales que expertos interpretaban como permiso para extraer contenido de sitios web, incluidos medios de comunicación, para entrenar sus productos de IA. La compañía aclaró que los términos se aplicaban únicamente a productos publicitarios y de negocio, y que respeta el archivo robots.txt de los sitios.

Drupal ha parcheado dos vulnerabilidades críticas de ejecución remota de código que afectan a todas las versiones soportadas del sistema de gestión de contenidos: CVE-2026-108097 en el módulo Field UI del núcleo y CVE-2026-108099 en el módulo Entity List. El equipo de seguridad de Drupal advierte que podrían desarrollarse exploits en horas o días tras la divulgación, y urge a los administradores a actualizar antes del 14 de octubre. Más de un millón de sitios web ejecutan Drupal, particularmente en organismos gubernamentales, universidades y organizaciones sin ánimo de lucro.
Simon Willison publica la versión 0.1a2 de web-edit, una herramienta que añade funcionalidad para copiar texto e imágenes al portapapeles. El desarrollador comenta que necesitaba esta característica para copiar logs de prompts ejecutados con DeepSeek 4.1 Flash en su portátil desde el móvil.
Microsoft ha corregido la vulnerabilidad zero-day CVE-2026-70111 en Windows Server 2019, 2022 y 2025, que permite a un atacante con acceso a la red provocar una denegación de servicio enviando una respuesta DFS manipulada a través de SMB. Investigadores de Corelight descubrieron el fallo tras analizar interfaces MS-RPC y DFS, y lograron reproducir el bloqueo del sistema en múltiples intentos. Al momento de la divulgación (13 de octubre de 2026), no había indicios de explotación activa, aunque un atacante persistente podría causar reinicios repetidos.

Los principales sitios web están bloqueando activamente a los agentes de IA de OpenAI, Meta, Google y otros, entre ellos Amazon, Yelp, Delta Air Lines y JPMorgan Chase, que citan preocupaciones de seguridad, pérdida de ingresos publicitarios o incumplimiento de términos de servicio. Aunque Meta ha conseguido asociaciones con minoristas como Walmart y Sephora, los agentes de IA se enfrentan también a sistemas anti-bots generales que los confunden con software malicioso, limitando significativamente la utilidad que prometían estos productos.

Investigadores de ciberseguridad han descubierto un paquete npm malicioso llamado 'imgdecode' que forma parte de la campaña MALFEX, una serie de ataques a la cadena de suministro de software que lleva activa desde agosto de 2023. El paquete carga un shellcode desde GitHub en sistemas Windows y lo inyecta en dllhost.exe; ha sido descargado 979 veces y sigue disponible en npm. El actor de amenaza detrás de MALFEX responde rápidamente a las eliminaciones de npm publicando paquetes de reemplazo, demostrando una operación sofisticada y persistente dirigida a comprometer ordenadores Windows.

Una empresa israelí de publicidad, Discover-Tech, fue utilizada como canal de distribución para el spyware zero-click de Candiru, permitiendo a los atacantes hacer fingerprinting y rastreo de dispositivos a escala. Los anunciantes de la compañía facilitaron la infección selectiva de objetivos mediante exploits sin interacción del usuario.
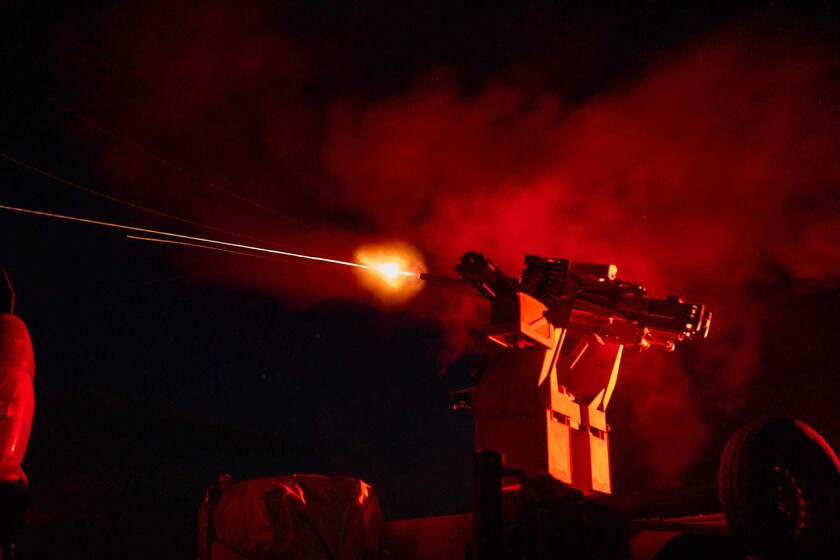
Rusia ha equipado drones de ataque con pequeños turborreactores que alcanzan 600 km/h, reduciendo significativamente el tiempo de reacción de las defensas antiaéreas ucranianas. Ucrania responde con torretas robotizadas equipadas con ametralladoras, visión e inteligencia artificial capaces de detectar y derribar estos aparatos a alta velocidad, además de desarrollar drones interceptores propios. La guerra de drones ha creado «kill zones» de hasta 50 kilómetros en el frente, transformando también el combate terrestre con robots armados que sustituyen a operadores humanos en posiciones expuestas.
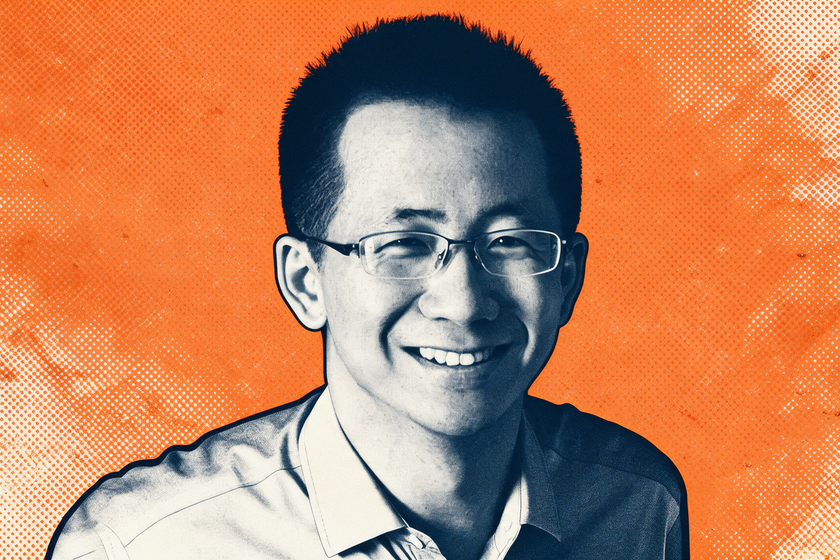
Zhang Yiming, fundador de ByteDance (propietaria de TikTok), se ha convertido en la mayor fortuna de Asia con un patrimonio de más de 105.000 millones de dólares según Bloomberg, duplicando su riqueza en siete años. El crecimiento acelerado en 2026 obedece principalmente a la inversión masiva de ByteDance en infraestructura de IA, con presupuestos superiores a 30.000 millones de dólares anuales para desarrollar modelos de generación de vídeo (Seedance) y chatbots (Doubao AI).
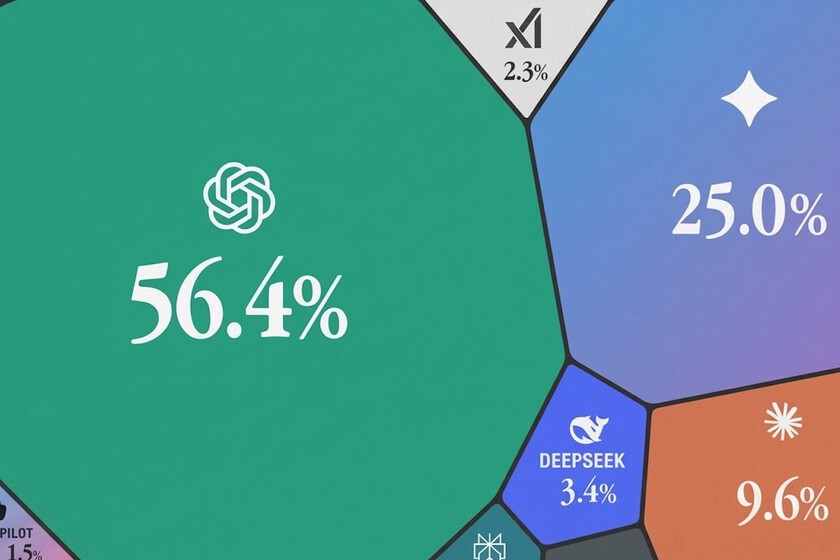
Similarweb ha medido el uso de chatbots de IA a través de navegadores web en el último año, mostrando que ChatGPT mantiene el liderazgo con 5.900 millones de visitas mensuales (56,4 % de cuota), pero su ventaja se ha reducido significativamente. Gemini (25,0 %) y Claude (9,6 %) crecen más rápido, acumulando juntas más de un tercio del tráfico total.
Actores desconocidos comprometieron una credencial de ConnectWise Cloud Backup para acceder sin autorización a 173 inquilinos de Microsoft 365, heredando los amplios permisos de la aplicación para leer correos, archivos y datos de directorio. El atacante utilizó una dirección IP fija para autenticarse entre el 15 de octubre, moviéndose a través de los inquilinos en orden GUID y ejecutando scripts, además de elevar privilegios mediante otra aplicación ConnectWise asignándose rol de administrador global y modificando otras aplicaciones de confianza.
→ Deshabilita la aplicación ConnectWise Cloud Backup en todos los inquilinos de Microsoft 365 hasta que ConnectWise confirme que todas las credenciales han sido rotadas, habilita los registros de actividad de Microsoft Graph, audita las credenciales añadidas desde el 13 de octubre de 2026 y revisa los registros de Entra para detectar cambios de roles de directorio.
