
8IA × CiberBleepingComputer ·
ConnectWise suspendió su servicio Cloud Backup tras descubrirse un ataque a la cadena de suministro que comprometió credenciales de la aplicación. Los atacantes utilizaron las credenciales robadas para acceder a entornos de Microsoft 365 de clientes con permisos elevados, afectando a 162 inquilinos. La empresa desactivó varios servicios, revocó certificados y credenciales, pero no ha proporcionado un calendario para la restauración del servicio.
El complemento Rank Math PRO para WordPress fue comprometido y distribuyó malware con un backdoor autorrecuperable entre el 15 y 16 de octubre. Los sitios que instalaron o actualizaron la versión afectada (3.0.123) durante esa ventana deben considerarse comprometidos, aunque hayan actualizado a la versión limpia 3.0.124, porque el malware puede haber dejado artefactos persistentes en el servidor.
BeyondTrust ha publicado un parche crítico para Remote Support tras confirmar la explotación como zero-day de una vulnerabilidad de validación incorrecta del origen (CVE-2026-102764) el 29 de agosto de 2026. La falla permitía a atacantes remotos no autenticados realizar operaciones sobre archivos del dispositivo afectado. BeyondTrust aplicó la corrección a todos los clientes SaaS el 9 de octubre y recomienda aplicar el parche BT26-05-RS a las instalaciones autoalojadas de Remote Support (versiones 24.3.1 a 26.2.3) y Privileged Remote Access como medida de precaución.
→ Aplica el parche BT26-05-RS a Remote Support (versiones 24.3.1 a 26.2.3) y considera aplicarlo también a Privileged Remote Access como medida de precaución; versiones anteriores requieren actualizar primero a una versión compatible.
Un fallo crítico de inyección de comandos OS en SiteGuard Server Edition, un cortafuegos de aplicación web (WAF) con más de 1,5 millones de sitios protegidos, está siendo explotado activamente en la naturaleza. La vulnerabilidad CVE-2026-106931 afecta a la función de estadísticas (habilitada por defecto) y permite ejecutar comandos con privilegios de administrador (root/SYSTEM) en máquinas comprometidas. El parche está disponible, pero es urgente aplicarlo de inmediato.
→ Actualiza SiteGuard Server Edition a versión 8.00 Update 5 (para Apache httpd, Nginx, IIS) o 7.00 Update 6 (para FreeBSD), o aplica el parche del proveedor si no puedes actualizar inmediatamente.




→ Revoca tokens y acceso a GitHub desde dispositivo limpio, cambia contraseñas, audita repositorios y rota todas las credenciales almacenadas (claves AWS, tokens PyPI/npm, SSH).

→ Reemplaza los routers basados en chips Broadcom eCos antiguos (BCM3380, BCM3383, BCM33834) o, en dispositivos más recientes, cambia el software Wi-Fi a hostapd si es posible.

El CEO de Flock afirma que sus micrófonos de detección de disparos detectan «solo disparos», pero el sitio web de la empresa describe una capacidad mucho más amplia que incluye detección de accidentes de tráfico, shows callejeros y fuegos artificiales. La contradicción ha intensificado la controversia sobre vigilancia masiva alrededor del producto de audio de la empresa, que originalmente incluía detección de «gritos humanos» antes de enfrentar rechazo de grupos de privacidad.

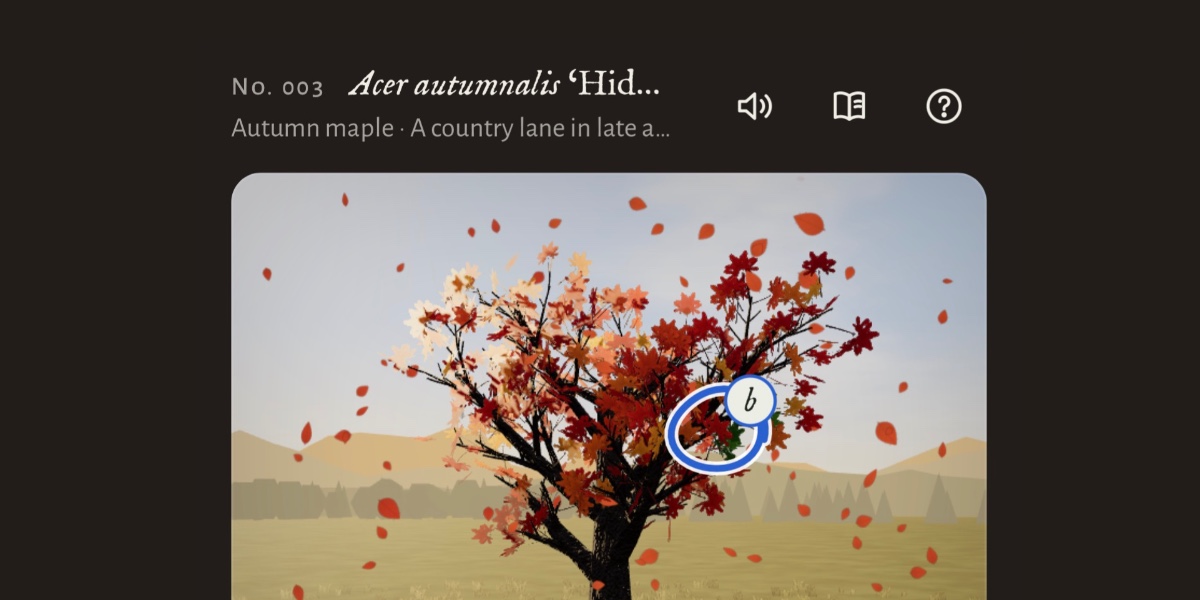
Simon Willison describe un experimento de juego creado con Claude Opus 5.5 Max a través de la app de iPhone. El modelo generó "Tree Appreciator", un juego de spot-the-difference que muestra dos árboles generados algorítmicamente y desafía al jugador a encontrar las diferencias entre ellos, completado con música, animaciones y logros tras tres horas de procesamiento.
Ocho estados estadounidenses demandan a OpenAI, alegando que ChatGPT no es seguro para menores y que la empresa engañó al público sobre la seguridad del chatbot. Las demandas citan muertes relacionadas con el uso del sistema, recopilación ilegal de datos de menores, y acusan a OpenAI de priorizar ganancias sobre protecciones esenciales.

La policía de Macedonia del Norte arrestó esta semana al presunto administrador del OLVX, un mercado cibercriminal activo entre 2023 y 2025 donde se vendían datos personales robados, credenciales de acceso y herramientas de fraude a través de más de 1.500 cuentas de vendedores. El sospechoso también operaba otro grupo llamado ONEMILI en Telegram para esquemas de reembolso fraudulento y otras estafas, además de poseer material de abuso infantil.
Yam Store es un mercado cibercriminal que proporcionaba infraestructura en la nube y kits de phishing, facilitando más de mil millones de mensajes de phishing a nivel mundial. La operación representa una de las mayores redes de distribución de campañas de phishing documentadas.
La oficina del fiscal de distrito de Brooklyn desmanteló un esquema de estafa criptográfica dirigido a la comunidad rusa de la ciudad, tras una investigación de tres años. Las autoridades desactivaron 241 dominios web y 112 servidores utilizados para robar millones mediante anuncios falsos de inversión, recuperando aproximadamente 300.000 dólares de los fondos robados. Entre 2023 y 2025, se han robado más de 12.700 millones de dólares a estadounidenses en estafas de inversión criptográfica.
Un fallo en el panel de vista previa de Claude Code Desktop permite a atacantes robar credenciales de desarrolladores sin interacción, incluyendo claves SSH privadas, credenciales de AWS y tokens OAuth de Claude. Se trata de una vulnerabilidad zero-day silenciosa que afecta a una herramienta ampliamente utilizada en la comunidad de desarrollo.
El FBI ha desmantelado operaciones del grupo amenaza Famous Chollima (WageMole), un actor de amenaza norcoreano que dirigía esquemas de fraude laboral en TI para generar ingresos para el régimen de Corea del Norte. En la operación "Lonestar Roundup", las autoridades allanaron 40 residencias en Texas, arrestaron a dos ciudadanos estadounidenses y cargos contra 14 individuos, incautando casi 187 ordenadores portátiles utilizados en granjas de laptops remotas.
Se identificó una vulnerabilidad crítica (CVSS 10.0) en el router D-Link DIR-868L versión 2.01b05 que permite inyección de comandos del sistema operativo a través de la manipulación del argumento SOAPACTION en el manejador HNAP CGI. El ataque puede ejecutarse de forma remota y el exploit ha sido divulgado públicamente.
→ Actualiza el router D-Link DIR-868L a una versión posterior a 2.01b05 o aplica el parche de seguridad disponible.
Google presentó Gemini 4 Argon y Meta lanzó Muse Wonder Full, dos modelos de frontera que compiten directamente con las ofertas de OpenAI y Anthropic. Ambas empresas, con recursos económicos y ecosistemas de usuarios sin precedentes, han cerrado la brecha tecnológica y reavivado la competencia en el desarrollo de modelos de IA. El equilibrio de poder en la carrera de la IA está en flux, y ya no está claro quién dominará el mercado.

Character.AI se declara en bancarrota y vende activos a Disney, lo que genera preocupación sobre el destino de los datos privados de millones de usuarios, especialmente menores de edad. Cuarenta fiscales generales estatales de EE.UU. han intervenido en el proceso de insolvencia para exigir protecciones sobre las conversaciones sensibles recopiladas por la plataforma, tras investigaciones que revelaron riesgos graves: chatbots suplantando profesionales sanitarios, exposición a contenido sexual y violento, verificaciones de edad deficientes, y posibles violaciones de leyes de privacidad.

Los estafadores se dirigen a propietarios de tiempos compartidos mediante falsas ofertas de compra, servicios fraudulentos para cancelar contratos y esquemas de recuperación de dinero. Las víctimas buscan deshacerse de sus contratos y se convierten en objetivos fáciles de engaño.
Se pueden encadenar tres vulnerabilidades en webOS de LG para obtener acceso root sin autenticación desde la red local en ciertos televisores inteligentes, sin necesidad de PIN ni interacción del usuario. La cadena fue verificada en dos modelos (32LQ636BPSA y 27TQ600SW) con webOS 7.5.7-25 y firmware 04.54.40. LG ha publicado una solución tras el aviso de SSD Secure Disclosure el 12 de octubre, y los propietarios deben actualizar el firmware.

YouTube Music ha lanzado un sistema de etiquetas para identificar música generada con IA, mostrando si una canción es completamente generada por IA, parcialmente generada o sin generación de IA. La plataforma colaboró con partners musicales y desarrolló herramientas propias para detectar música generada por IA, aunque mantiene un enfoque de divulgación transparente sin restricciones de monetización. Este movimiento refleja cómo las plataformas de streaming adoptan diferentes estrategias ante la explosión de música generada por IA.

YouTube añade etiquetas "Hecho con IA" a canciones generadas o alteradas significativamente con modelos generativos, comenzando en YouTube Music y expandiéndose después a la aplicación principal. La plataforma utilizará señales propias de detección si los partners no declaran el uso de IA, siguiendo un enfoque similar al de las etiquetas de vídeo.

Vulnerabilidad de desbordamiento de búfer en pila en el proceso httpd de Juniper Networks Junos OS y Junos OS Evolved permite a un atacante no autenticado lograr ejecución remota de código y denegación de servicio a través de un J-Web configurado en dominio virtual. La vulnerabilidad tiene una puntuación CVSS de 9.8.
Vulnerabilidad de desbordamiento de búfer en la pila del demonio de protocolo de enrutamiento (rpd) de Juniper Networks Junos OS y Junos OS Evolved. Un peer BGP/EVPN configurado puede lograr ejecución de código como root en Junos OS o causar un fallo del rpd en Junos OS Evolved mediante anuncios de rutas válidos para un servicio EVPN-VPWS.
Una vulnerabilidad de autenticación incorrecta (CVSS 9.8) en la interfaz de gestión J-Web de Juniper Networks Junos OS permite a un atacante no autenticado en la red obtener acceso de nivel root y controlar completamente el dispositivo si la gestión web está habilitada.
Apate.ai, una startup australiana, despliega miles de agentes de IA que se hacen pasar por víctimas inocentes para infiltrarse en redes de estafadores y recopilar inteligencia sobre fraude. Los agentes responden a llamadas de estafa, enlaces de phishing y mensajes maliciosos, manteniendo a los timadores ocupados mientras extraen información sobre cuentas bancarias, carteras de criptografía y sitios web maliciosos. La compañía, fundada en 2024 sobre investigación de la Universidad Macquarie, cuenta entre sus clientes a Commonwealth Bank de Australia y otras instituciones financieras, y ha generado un impacto significativo al reducir pérdidas reportadas de estafa en un 76%.

Ledger ha ordenado detener las ventas de sus carteras de criptomonedas en distribuidores de Asia Suroriental y Hong Kong tras descubrir que dispositivos vendidos por el distribuidor CryptoBilis contenían implantes de hardware que robaban frases de recuperación (seed phrases) de 24 palabras y las transmitían por LTE a través de una eSIM provisionada. El ataque afectó también a otros distribuidores en Asia y Europa, incluidos MinaMetapod en Singapur y MediaMarkt en Europa. Trezor, otro fabricante de carteras hardware, anunció la reducción de su red de distribuidores para fortalecer la supervisión de la cadena de suministro.
Atacantes explotaron una vulnerabilidad crítica en la aplicación Collabora Online - Built-in CODE Server de Nextcloud para instalar web shells en servidores comprometidos. El fallo permite ejecutar comandos sin autenticación cuando el servidor local no está en funcionamiento, como durante reinicios o actualizaciones. Collabora publicó el parche en versión 26.4.303 el 11 de septiembre, pero el 14 de octubre emitió el aviso CVE-2026-110447 advirtiendo que deshabilitar la aplicación no mitiga el problema: debe actualizarse o eliminarse.
→ Actualiza Collabora Online - Built-in CODE Server a versión 26.4.303 o posterior, o elimina la aplicación; en Nextcloud 29 o anterior, actualiza el sistema completo o retira la app.

Cisco ha parcheado un zero-day activamente explotado en Cisco Secure Email Gateway (CVE-2026-76519) que permite a atacantes remotos no autenticados ejecutar comandos con privilegios de root. La vulnerabilidad reside en un fallo de path traversal en la función Advanced Malware Protection (AMP) que afecta al procesamiento de adjuntos de correo. Según Cisco, en octubre de 2026 se detectó explotación activa en la naturaleza.
→ Actualiza Cisco Secure Email Gateway a Content Scanner Tools versión 25.3.0.5525 o posterior, y renueva todas las credenciales y materiales criptográficos del dispositivo.
Descubierta una vulnerabilidad de desbordamiento de búfer en la pila (CVSS 9.8) en el demonio de protocolo de enrutamiento (rpd) de Juniper Networks Junos OS y Junos OS Evolved. Un vecino BGP externo configurado podría ejecutar comandos arbitrarios con privilegios de root a través del monitoreo de rutas BMP.
Vulnerabilidad de desbordamiento de búfer en pila (CVSS 9.8) en el proceso srxpfe de Juniper Networks Junos OS en la serie SRX. Un atacante de red no autenticado puede ejecutar código como root o provocar una denegación de servicio mediante un paquete manipulado en un túnel GRE configurado.
Un desbordamiento de búfer basado en pila (CVE-2026-33789, CVSS 9.8) en el daemon de protocolo de enrutamiento (rpd) de Juniper Networks Junos OS y Junos OS Evolved permite que un par BGP no autenticado cause denegación de servicio y potencial ejecución de comandos a nivel root mediante actualizaciones de rutas BGP manipuladas cuando el protocolo BMP está habilitado.
Una vulnerabilidad de autenticación faltante en Lantronix XPress-DR y XPress-DR-I (familia CoBos) permite a atacantes remotos leer y sobrescribir la configuración del dispositivo mediante frames UDP no autenticados en el puerto 30718. Los atacantes pueden enviar queries de tipo 0xF8 para leer configuración en vivo o frames de tipo 0xFD para reescribir la dirección IP y registros de enrutamiento de canales serie, con cambios que persisten en EEPROM tras reinicios.
Una vulnerabilidad de desbordamiento de búfer en pila (CVSS 9.8) en el componente kmd de Juniper Networks Junos OS en series MX permite a un atacante no autenticado en red ejecutar código como root mediante paquetes IKE específicos basados en certificados.
Se ha descubierto un desbordamiento de búfer basado en pila (CVE-2026-102178, CVSS 9.8) en el daemon BGP de Juniper Networks Junos OS y Junos OS Evolved. La vulnerabilidad permite que un peer BGP configurado cause compromiso del motor de enrutamiento o denegación de servicio en el daemon de enrutamiento mediante re-publicación de rutas flowspec cuando el multi-threading de actualizaciones BGP está activado.
Se ha descubierto una vulnerabilidad de desbordamiento de búfer en el demonio sdxd de Juniper Networks Junos OS y Junos OS Evolved que permite a un atacante remoto no autenticado ejecutar código como root o provocar una denegación de servicio. El atacante necesita controlar o interceptar la conexión configurada del servidor SDX/SRC para enviar una trama malformada a través de la conexión TCP de service-deployment.
Una vulnerabilidad de inyección de comandos OS en TACACS de Juniper Networks Junos OS Evolved permite a un usuario autenticado con bajos privilegios ejecutar comandos con privilegios de root cuando la autorización periódica de TACACS+ está habilitada. El defecto tiene una puntuación CVSS de 9.8 pero no hay evidencia de explotación activa ni PoC público disponible.